So erkennen, überwachen und schützen Sie APIs kontinuierlich
Erkennung und Inline-Durchsetzung sind wesentliche Komponenten von F5 Distributed Cloud API Security. Sie verbessern die Kontrolle über das API-Verhalten, reduzieren böswillige oder unerwünschte Aktivitäten (einschließlich automatisierter Bedrohungen) und verhindern die Offenlegung sensibler Daten.
Erkennen Sie Schwachstellen und implementieren Sie wichtige Schutzmaßnahmen für APIs, die von ihnen bereitgestellten Dienste sowie die Systeme und Daten, auf die sie zugreifen.
In der heutigen digitalen Landschaft bilden APIs das Rückgrat moderner Anwendungen und ermöglichen die Integration und den Datenaustausch zwischen Diensten. Da Unternehmen zunehmend auf APIs setzen, um Funktionen zu erweitern und innovative Lösungen bereitzustellen, ist das von ungeschützten APIs ausgehende Risiko exponentiell gestiegen. Cyberkriminelle nehmen diese Endpunkte, die wichtige Geschäftsfunktionen ermöglichen und als Zugangstore zu Unternehmen dienen, gezielt ins Visier. Dabei nutzen sie Schwachstellen aus, um auf sensible Daten zuzugreifen, Dienste zu stören, Geschäftslogik für Betrugszwecke zu missbrauchen und Angriffe durchzuführen – darunter Denial-of-Service-Angriffe (DoS), Einschleusungsangriffe und andere Bedrohungen.
Um digitale Ressourcen zu schützen und das Vertrauen der Kunden zu erhalten, müssen Unternehmen dem Schutz ihrer APIs höchste Priorität einräumen. Die Implementierung robuster Sicherheitsmaßnahmen für APIs reduziert nicht nur die Risiken angesichts einer wachsenden Angriffsfläche, sondern gewährleistet auch die Einhaltung gesetzlicher Vorgaben in regulierten Branchen. API-Sicherheit stärkt die Widerstandsfähigkeit der digitalen Dienste und der Infrastruktur eines Unternehmens sowie des Kundenerlebnisses.
Eine API-Sicherheitslösung muss Funktionen zur Erkennung von APIs und Schwachstellen, zur Überwachung sowie zur Abwehr von Bots und anderen Bedrohungen in Echtzeit umfassen. Dabei ist die Inline-Durchsetzung von Sicherheitsrichtlinien von entscheidender Bedeutung. Es ist unrealistisch, von Unternehmen zu erwarten, dass sie die Entwicklung aussetzen und jede Schwachstelle im API-Code sofort beheben oder die Veröffentlichung neuer Codeversionen stoppen, bis der Code fehlerfrei ist. Genau hier kommen Funktionen zur Inline-Erkennung und zum Inline-Schutz von APIs ins Spiel.
Wichtigste Vorteile
Gefährdung durch API-Schwachstellen reduzieren
Inline-Durchsetzung und -Kontrolle – einschließlich positiver Sicherheitsfunktionen –, um in Echtzeit auf Angriffe und andere API-Exploits zu reagieren und potenzielle Schäden durch Bedrohungen aus den OWASP API Security Top 10 zu minimieren.
Unbefugten Zugriff verhindern und Datenverluste begrenzen
Gewinnen Sie tiefere Einblicke in die API-Nutzung und die Offenlegung sensibler Daten – einschließlich personenbezogener Daten (PII) – und nutzen Sie Funktionen, mit denen sich kritische Daten maskieren und deren Offenlegung durch APIs einschränken oder blockieren lässt.
API-Endpunkte überwachen und Transparenz verbessern
Überwachen Sie API-Endpunkte kontinuierlich über eine zentrale Konsole und erkennen Sie anomale sowie bösartige Aktivitäten, um Reaktionsstrategien zu verbessern, Kontrollen zu optimieren und Richtlinien zum Schutz von APIs zu stärken.
Einheitlichen Schutz und konsistente Richtlinienverwaltung mühelos umsetzen
Verwalten Sie die API-Sicherheit zentral mit einheitlichen Kontrollmechanismen. So vereinfachen Sie die Umsetzung von Richtlinien und gewährleisten einen konsistenten Schutz für alle APIs.
Inline-Durchsetzung zur Steuerung, Überwachung und zum Schutz von API-Endpunkten
Ein robuster API-Sicherheitsstack stützt sich auf mehrere Ebenen von Durchsetzungs- und Kontrollmechanismen, um einen umfassenden Schutz zu gewährleisten. Die OWASP API Security Top 10 beleuchten ein breites Spektrum an Bedrohungen, darunter die spezifischen Schwachstellen und Sicherheitsrisiken, denen APIs ausgesetzt sind. Dazu gehören Angriffe, die darauf abzielen, Daten offenzulegen oder auszuschleusen beziehungsweise Ressourcen zu beanspruchen oder zu missbrauchen (etwa DoS-Angriffe), ebenso wie herkömmliche Injection-Versuche, Lücken bei Zugriff und Authentifizierung sowie Sicherheitsfehlkonfigurationen. Diese Angriffsmethoden und die besonderen Eigenschaften von APIs erfordern spezialisierte Erkennungs- und Schutzmaßnahmen, da APIs kritische Endpunkte offenlegen, die bevorzugte Ziele für automatisierte Angriffe und böswillige Akteure sind – wodurch das Risiko eines unbefugten Zugriffs auf kritische Systeme und sensible Daten steigt. Komplexe Authentifizierungs- und Autorisierungsmechanismen können die Sicherheitsrisiken zusätzlich erhöhen, wenn sie nicht ordnungsgemäß durchgesetzt und kontinuierlich überwacht werden. Darüber hinaus verarbeiten APIs häufig dynamische Geschäftslogik und sind in Dienste von Drittanbietern integriert, sodass zusätzliche Sicherheitsmaßnahmen erforderlich sind, um ein breites Spektrum an API-spezifischen Bedrohungen und Angriffsmethoden abzuwehren.
Mit F5® Distributed Cloud API Security steht Unternehmen ein umfassendes Spektrum an Durchsetzungsfunktionen zur Verfügung, mit denen sie die Sicherheit ihrer API-Endpunkte gewährleisten können. Distributed Cloud API Security kombiniert die globale API-Erkennung mit Inline-Erkennung und den Durchsetzungsfunktionen für den Schutz von Webanwendungen und APIs (WAAP). APIs sind für dieselben Arten von Injection-Angriffen anfällig wie die von ihnen unterstützten Anwendungen, darunter Schwachstellen wie SQL- und Befehlsinjektionen. Daher spielen die herkömmlichen Funktionen einer Web Application Firewall (WAF) beim Schutz moderner Anwendungen und der zugehörigen APIs weiterhin eine wichtige Rolle. F5 Distributed Cloud Services umfasst die zentrale WAF von F5 mit einer leistungsstarken Angriffssignatur-Engine, die mehr als 8.500 Signaturen für CVEs (Common Vulnerabilities and Exposures) sowie für bekannte Schwachstellen und von F5 Labs identifizierte Techniken enthält. Damit bildet sie eine solide Grundlage für den Schutz von APIs vor bekannten Bedrohungen.
Cyberkriminelle nehmen diese Endpunkte gezielt ins Visier, da sie kritische Geschäftsfunktionen ermöglichen und als Zugangstore zu Unternehmen dienen. Dabei nutzen sie Schwachstellen aus, um auf sensible Daten zuzugreifen, Dienste zu stören und Geschäftslogik zu missbrauchen.
Wie jede Netzwerk- oder Computing-Ressource sind auch APIs anfällig für Missbrauch und DoS-Angriffe. F5 Distributed Cloud Services bietet DoS-Schutz auf Layer 7 sowie Funktionen zur Ratenbegrenzung, um die Verfügbarkeit von Webanwendungen und APIs aufrechtzuerhalten. Unternehmen können die Konnektivität von API-Endpunkten und die Anfragerate präzise steuern, bestimmte Clients und Verbindungen identifizieren und überwachen sowie vollständig blockieren oder individuelle Schwellenwerte anwenden. Diese granulare Steuerung von API-Verbindungen und -Anfragen kann auf Ebene einzelner APIs oder über eine gesamte Domain hinweg durchgesetzt werden.
Die Abwehr von Bots und automatisiertem Datenverkehr ist ein wesentlicher Bestandteil jeder umfassenden API-Sicherheitsstrategie. Mit Distributed Cloud Services erhalten Unternehmen Zugang zu F5 Distributed Cloud Bot Defense, das zuverlässigen Schutz vor automatisierten Bedrohungen bietet. Angreifer nutzen Bots, um drei der zehn größten OWASP-API-Sicherheitsrisiken direkt auszunutzen: fehlerhafte Authentifizierung, uneingeschränkte Ressourcennutzung und uneingeschränkter Zugriff auf sensible Geschäftsabläufe. Die übrigen sieben Risiken der Top-Ten-Liste – darunter Sicherheitsfehlkonfigurationen, mangelhaftes Bestandsmanagement und fehlerhafte Autorisierung – stehen indirekt mit Bots in Zusammenhang: Angreifer setzen Bots ein, um diese Schwachstellen effizient aufzuspüren und schnell auszunutzen. Viele API-Endpunkte – beispielsweise für Anmeldung, Bezahlvorgänge, Kreditkartenvalidierung und Reservierungen – sind besonders anfällig für Bots.
Wichtigste Vorteile
Umfassenden Laufzeitschutz gewährleisten
Kombiniert Inline-Sicherheitsfunktionen für Anwendungen und APIs mit einer Web Application Firewall (WAF) und Bot-Abwehrmechanismen. Dabei werden umfangreiche clientseitige Signale und maschinelles Lernen (ML) genutzt, um maximale Wirksamkeit und eine nahezu bei null liegende False-Positive-Rate zu gewährleisten.
Sensible Daten schützen
Maskiert sensible Daten, die durch API-Anfragen offengelegt werden – einschließlich API-Schutzregeln –, indem die Datenübertragung eingeschränkt oder API-Endpunkte, die Daten jeglicher Art offenlegen, vollständig blockiert werden.
Positive API-Sicherheit durchsetzen
Stellt automatisch ein Positiv-Sicherheitsmodell bereit, das anhand erlernter, automatisch generierter oder vorhandener OpenAPI-Spezifikationsdateien (OAS) das gewünschte API-Verhalten durch gültige Angaben zu Endpunkten, Parametern, Methoden, Authentifizierung und Nutzdaten durchsetzt.
Verhaltensanalysen und Anomalieerkennung durchführen
Nutzt ML-basierte Analysen, um die am häufigsten verwendeten und angegriffenen API-Endpunkte zu ermitteln, Nutzungsmuster – einschließlich Verhaltensanomalien – zu bewerten und offengelegte sensible Daten zu identifizieren.
Implementieren Sie Bedrohungserkennung und Risikobewertung in Echtzeit
Ermittelt die am häufigsten angegriffenen APIs und besonders risikoreichen Endpunkte anhand des Authentifizierungsstatus, der Offenlegung sensibler Daten und auffälliger Verhaltensmuster – durch kontinuierliche Überprüfung des Datenverkehrs, Bedrohungsüberwachung und Erkennung von Schwachstellen.
Darüber hinaus bieten Distributed Cloud Services fortschrittliches maschinelles Lernen (ML) und Verhaltensanalysen, um API-Endpunkte kontinuierlich zu verfolgen und zu überwachen. Diese Funktion ermöglicht es Unternehmen, eine Baseline für das API-Verhalten zu erstellen, den Authentifizierungsstatus zu überprüfen und die API-Nutzung im Zeitverlauf zu visualisieren. Dadurch lassen sich Kommunikationsmuster leichter erkennen und normale Verhaltensweisen mit Anomalien abgleichen. Bei der Weiterentwicklung von APIs hilft dieser Ansatz Unternehmen, verdächtige Aktivitäten zu identifizieren und entsprechende Maßnahmen zu ergreifen. Dazu zählt auch die Offenlegung sensibler Daten und personenbezogener Daten (PII) in der API-Kommunikation.
Sensible Daten werden häufig unwissentlich oder unbeabsichtigt über APIs offengelegt oder übertragen. Daher ist es unerlässlich, Webanwendungs- und API-Endpunkte zu identifizieren, an denen potenziell personenbezogene Daten (PII) und andere sensible Daten gefährdet sein könnten, damit diese Daten geschützt und mögliche Datenschutzverletzungen verhindert werden können. Distributed Cloud API Security ermöglicht Unternehmen, die Kontrolle über ihre API-Landschaft zu erlangen, und bietet Einblick in sensible Daten, die möglicherweise über ihre Webanwendungen und APIs offengelegt werden.
Unternehmen können auf einfache Weise Richtlinien für sensible Daten konfigurieren, um kritische Daten, die über ihre APIs offengelegt werden, zu erkennen, zu kennzeichnen und entsprechende Berichte zu erstellen. Dazu gehören grundlegende Richtlinien zur Identifizierung gängiger personenbezogener Daten (einschließlich Kreditkartennummern, Post- und E-Mail-Adressen sowie Telefonnummern), spezifische Compliance-Frameworks mit Hunderten vordefinierter Datentypen für mehr als 20 wichtige Compliance-Frameworks (z. B. PCI-DSS, HIPAA, DSGVO, SOC 2 usw.) und sogar benutzerdefinierte sensible Daten, die für einzelne Unternehmen spezifisch sind. Der Dienst kann die APIs eines Unternehmens automatisch direkt aus Code-Repositorys sowie durch die Analyse des Datenverkehrs erkennen und dokumentieren und bietet detaillierte Einblicke in jeden Endpunkt jeder einzelnen API.
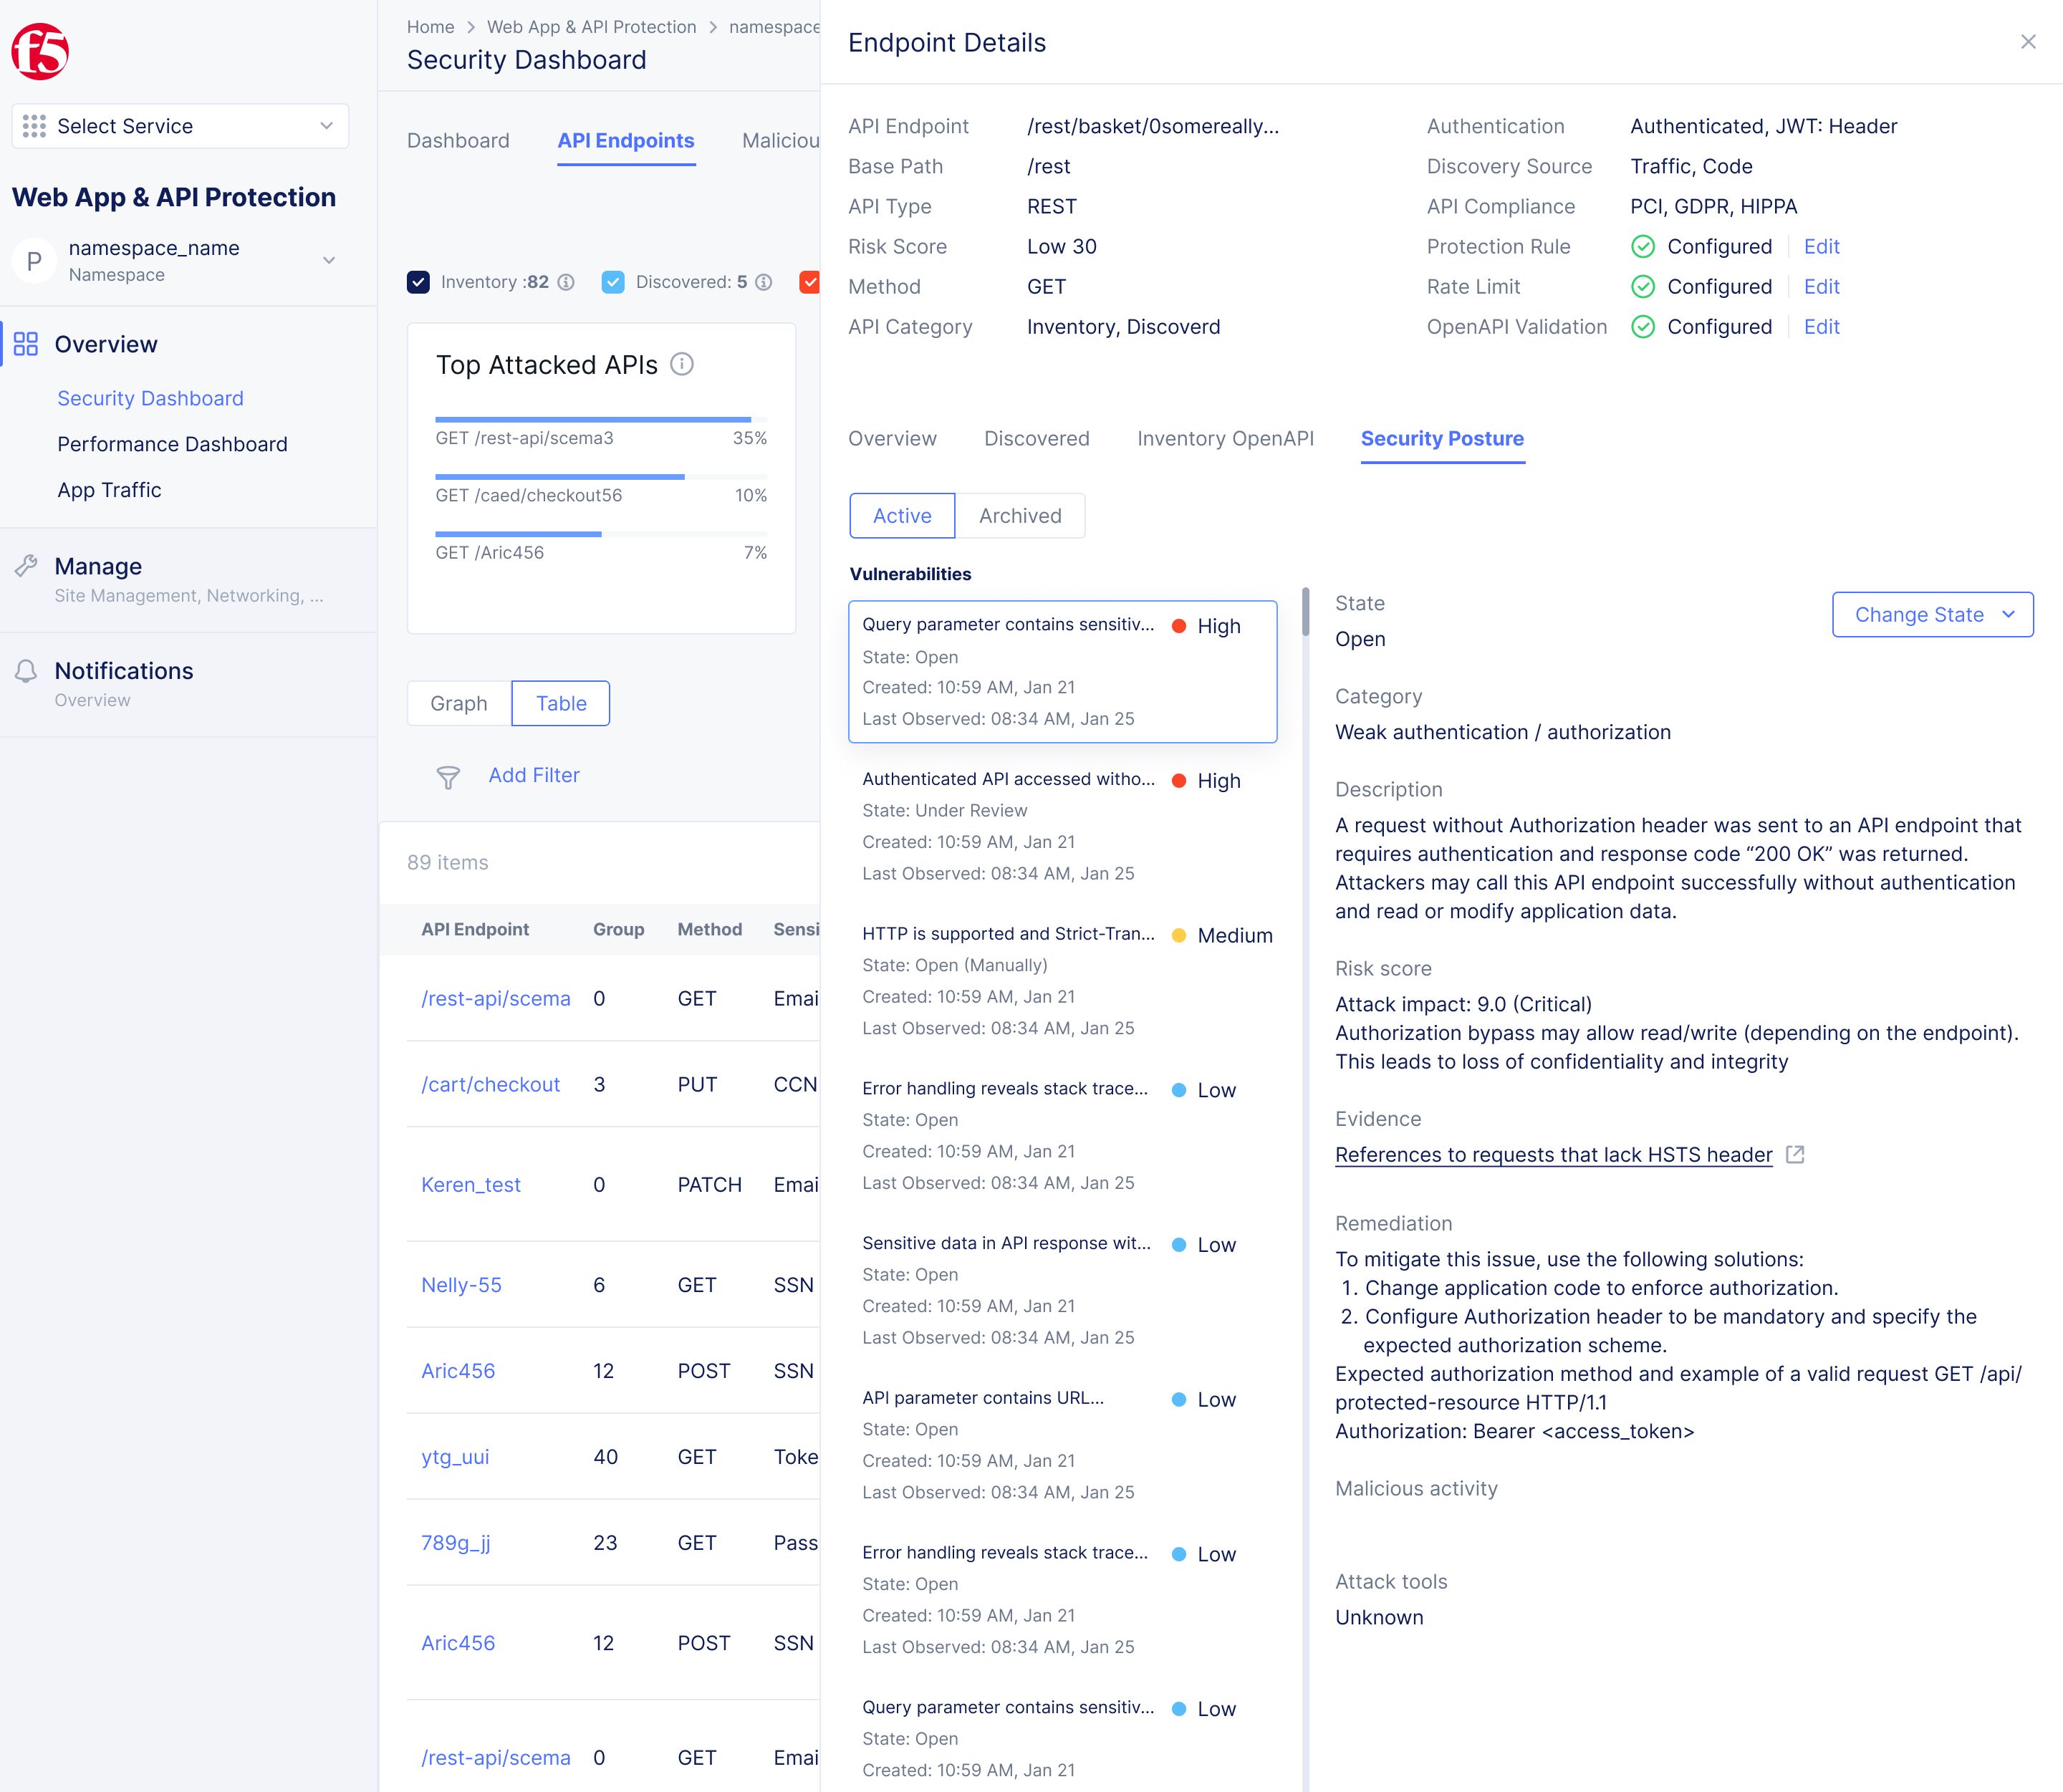
Distributed Cloud API Security bietet außerdem einen benutzerdefinierten Detektor für sensible Daten, mit dem Benutzer ungewöhnliche oder einzigartige Muster definieren und suchen können, die auf andere Arten sensibler Daten in API-Anfragen und -Antworten hindeuten können. Mit dieser Funktion lassen sich einzigartige, unternehmensspezifische Daten suchen, die erkannt und geschützt werden müssen. Dabei wird der API-Datenverkehr kontinuierlich überwacht, um unbeabsichtigte Datenlecks oder verdächtige Aktivitäten zu identifizieren.
Zusätzlich zu dieser Erkennungsfunktion bieten Distributed Cloud Services verschiedene Möglichkeiten – darunter die Maskierung sensibler Daten und die Erkennung von Datenlecks –, mit denen Unternehmen die in APIs identifizierten sensiblen Daten schützen können. So können Unternehmen Richtlinien zum Schutz von API-Daten festlegen und definieren, wie Daten in API-Antworten eingeschränkt, blockiert oder maskiert werden. Richtlinien zur Steuerung der Offenlegung und Maskierung von Daten in APIs lassen sich problemlos auf bestimmte API-Endpunkte, eine Gruppe von Endpunkten, bestimmte Pfade oder eine gesamte Domain anwenden. Dadurch bleiben sensible Daten geschützt und unverständlich, selbst wenn ein Angreifer Zugriff auf den Datenverkehr einer bestimmten API erhält. Neben den Maskierungsfunktionen umfasst der Service eine kontinuierliche Überwachung aller APIs und analysiert sämtliche übertragenen Daten, um unbeabsichtigte Datenlecks oder verdächtige Aktivitäten in API-Antworten zu erkennen und zu melden.
Bei der Abwehr von Zugriffs- und Autorisierungsbedrohungen erweitert Distributed Cloud API Security die Funktionalität von API-Gateways und sorgt für mehr Transparenz, Überwachung und Kontrolle in Bezug auf API-Verhalten, Authentifizierung und Zugriff. So können Unternehmen Authentifizierungslücken erkennen, Zugriffskontrollen durchsetzen und unbefugte Zugriffsversuche auf APIs, Backend-Systeme und sensible Daten blockieren. Der Service erfasst, modelliert und kartiert durch kontinuierliche Erkennung sämtliche App- und API-Endpunkte – einschließlich ihres Authentifizierungsstatus. Durch direkte Codeanalyse und datenverkehrsbasierte Erkennung kann er zudem Authentifizierungstypen und Details zu API-Endpunkten erfassen und dokumentieren. Mithilfe von OAS-Dateien – unabhängig davon, ob sie automatisch erfasst oder hochgeladen wurden – setzt er Authentifizierungsanforderungen durch und blockiert nicht authentifizierten Datenverkehr am Netzwerkrand. Dadurch sinkt die Abhängigkeit von API-Gateways und Servern bei der Verarbeitung von Anfragen.
Der Service umfasst außerdem eine Funktion zur Validierung von JSON Web Tokens (JWT), mit der Unternehmen Authentifizierungsschlüssel hochladen und JWT-Anmeldeanfragen am Edge validieren können. Dadurch müssen Unternehmen weder Sitzungszustände auf dem Server speichern noch Benutzerinformationen aus einer Datenbank oder einem Cache abrufen. Die sofortige Validierung macht eine Verifizierungsanfrage an den Ursprungsserver überflüssig, verbessert die Skalierbarkeit der API und sorgt für eine schnellere Benutzererfahrung.
F5 Distributed Cloud API Security bietet mehrere Schutzebenen für APIs, sodass Unternehmen schnell reagieren können, wenn Schwachstellen, mutmaßliche Angriffe oder Missbrauch erkannt werden. Dies schließt auch automatisierte Bedrohungen ein, die auf öffentlich zugängliche APIs abzielen.
Unternehmen können Distributed Cloud API Security außerdem nutzen, um auf Grundlage gültiger Schemadefinitionen und mithilfe automatisch generierter oder importierter OAS-Dateien ein ordnungsgemäßes API-Verhalten durchzusetzen. Der Service validiert Ein- und Ausgabedaten anhand dokumentierter API-Merkmale – darunter Datentyp, Längenbeschränkungen, zulässige Zeichen und gültige Wertebereiche –, um die Konformität sicherzustellen. Durch die kontinuierliche Überwachung des API-Datenverkehrs ermöglicht er die automatische Validierung, Blockierung oder Implementierung von Schutzregeln und damit eine granulare Zugriffskontrolle für einzelne API-Endpunkte, API-Gruppen oder in einer Spezifikationsdatei definierte Basispfade.
Die skalierbare, SaaS-basierte Distributed Cloud-Plattform von F5 bietet fortschrittliche Funktionen zum Schutz von APIs sowie ergänzende WAAP-Funktionen. Distributed Cloud API Security stellt mehrere Schutzebenen für APIs bereit, sodass Unternehmen Schwachstellen, mutmaßliche Angriffe und missbräuchliche Nutzung schnell erkennen und darauf reagieren können. Diese Lösung vereinfacht die Bereitstellung und Verwaltung wichtiger API-Sicherheitskontrollen und schützt das gesamte Ökosystem einer Anwendung – einschließlich der wachsenden Zahl von APIs – über eine einheitliche Konsole, die zentrale Transparenz und Verwaltung ermöglicht.
Fazit
Da Unternehmen zunehmend moderne, API-gestützte Anwendungen einsetzen, stellen sie mehr Endpunkte bereit. Dadurch steigt ihre Anfälligkeit für Cyberbedrohungen und die Notwendigkeit eines robusten API-Schutzes wird deutlich. APIs dienen als zentrale Schnittstellen für den Datenaustausch, die Bereitstellung von Diensten und die Ausführung von Transaktionen und sind daher bevorzugte Ziele für Cyberkriminelle. Da Unternehmen immer stärker auf APIs setzen, um Funktionen zu erweitern und Abläufe zu optimieren, haben die mit ungeschützten APIs verbundenen Risiken erheblich zugenommen. Schwachstellen können zu unbefugtem Zugriff, Datenschutzverletzungen und Dienstunterbrechungen führen, wodurch letztlich vertrauliche Informationen gefährdet und das Vertrauen der Kunden beeinträchtigt werden. Aufgrund der Komplexität von Authentifizierungsmechanismen und der dynamischen Natur von APIs erweisen sich herkömmliche Sicherheitsmaßnahmen häufig als unzureichend, sodass spezielle Schutzmaßnahmen erforderlich sind.
Indem Unternehmen dem Schutz von APIs Priorität einräumen, können sie sich besser gegen neue Bedrohungen wappnen, die Integrität ihrer Dienste und Daten gewährleisten und Branchenvorschriften einhalten, ohne das Innovationstempo zu beeinträchtigen.
Genau das bietet Distributed Cloud API Security: die Plattform und die Tools, die Unternehmen benötigen, um einen robusten API-Schutz zu implementieren, diese Risiken zu mindern und die Resilienz ihrer modernen digitalen Infrastruktur und ihres Ökosystems zu stärken. Indem Unternehmen dem API-Schutz Priorität einräumen, können sie sich besser gegen neue Bedrohungen schützen, die Integrität ihrer Dienste und Daten gewährleisten und Branchenvorschriften einhalten, ohne das Innovationstempo zu beeinträchtigen. So können sie das volle Potenzial ihrer neuen, modernen Anwendungen in einem sich rasant entwickelnden digitalen Ökosystem sicher ausschöpfen.
Indem Unternehmen dem Schutz von APIs Priorität einräumen, können sie sich besser gegen neue Bedrohungen schützen, die Integrität ihrer Dienste und Daten gewährleisten und Branchenvorschriften einhalten, ohne das Innovationstempo zu beeinträchtigen.