Zero-Trust-Lösungen für den Anwendungszugriff
Verbessern Sie die Sicherheit und das Benutzererlebnis bei der Verwaltung des Zugriffs auf Ihr Portfolio an Unternehmensanwendungen.
Warum ein Zero-Trust-Sicherheitsmodell wichtig ist
Die sichere Verwaltung des Zugriffs auf Unternehmensanwendungen ist entscheidend, um Datenschutzverletzungen zu verhindern. Eine effektive Zugriffsverwaltung kann zudem die Effizienz von Geschäftsprozessen und die Produktivität der Benutzer steigern. Ein Zero-Trust-Sicherheitsmodell kann diesen geschäftlichen Mehrwert schaffen, indem es Benutzern unabhängig vom Standort der jeweiligen Anwendung einen nahtlosen und sicheren Zugriff auf ihre Anwendungen von überall aus ermöglicht.
100 % Zero Trust
F5-Lösungen lassen sich nahtlos in eine Zero-Trust-Architektur integrieren und erhöhen die Sicherheit durch Zugriffe nach dem Prinzip der geringsten Rechte, explizite Verifizierung, kontinuierliche Bewertung und risikobewusste Abhilfemaßnahmen.
Dynamische und adaptive Sicherheit
F5 kombiniert eine beispiellose Transparenz über Clouds und Architekturen hinweg mit hochentwickeltem maschinellem Lernen, um Schutzmaßnahmen zu automatisieren und Sicherheitsrichtlinien an veränderte Risiken anzupassen.
Widerstandsfähige Abwehrmaßnahmen
Wehren Sie entschlossene und hochentwickelte Angreifer ab und dämmen Sie Bedrohungen, die Sicherheitskontrollen umgehen, ein, bevor sie sich in der gesamten Anwendungsinfrastruktur ausbreiten.
Learn more about zero trust
Den richtigen Zero-Trust-Ansatz finden
Zero Trust verstehen
Auch wenn es keine einzelne Universallösung für ein Zero-Trust-Sicherheitsmodell gibt, bietet F5 mehrere zentrale Komponenten für Zugriff, Anwendungssicherheit und die Transparenz des verschlüsselten Datenverkehrs. Die Lösungen von F5 ermöglichen einen sicheren, identitäts- und kontextbezogenen Zugriff auf jede Anwendung – unabhängig von ihrem Standort oder der verwendeten Authentifizierungsmethode. Sie schützen vor Anwendungsbedrohungen aus den OWASP Top 10 sowie vor anderen Schwachstellen auf Code- und Softwareebene. Darüber hinaus schaffen sie Transparenz im verschlüsselten Datenverkehr und steuern diesen intelligent über den gesamten Sicherheits- und Performance-Stack hinweg.
Blog lesenWie F5 Sie unterstützt
Sicherer Anwendungszugriff
Schützen Sie sich vor zugriffsbasierten Angriffen und verbessern Sie gleichzeitig die Benutzerfreundlichkeit
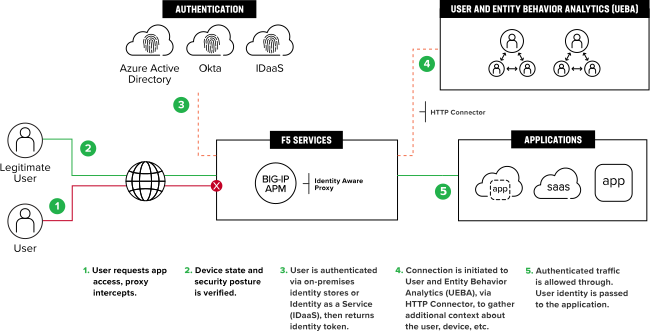
Angriffe auf passwortbasierte Anmeldungen sind die am häufigsten versuchte Angriffsart. Die weite Verbreitung und der Erfolg von Phishing zum Diebstahl von Anmeldedaten sowie Milliarden zuvor gestohlener, im Darknet verfügbarer Anmeldedaten ermöglichen es Angreifern, sich unbemerkt bei Anwendungen anzumelden. Die in F5 BIG-IP Access Policy Manager enthaltene Funktion „Identity Aware Proxy“ schützt, vereinfacht und zentralisiert den Zugriff auf Anwendungen, APIs und Daten und verbessert zugleich die Benutzerfreundlichkeit durch Single Sign-on. Für hybride Umgebungen ermöglicht F5 einheitliche Richtlinien und einen sicheren föderierten Zugriff auf cloudnative Anwendungen und Software-as-a-Service-Anwendungen (SaaS) sowie auf klassische und benutzerdefinierte Anwendungen in lokalen Umgebungen.
Anwendungsinfrastruktur schützen
Schützen Sie die Netzwerkinfrastruktur, die Ihre Anwendungen unterstützt
SSL/TLS-Verschlüsselung ist heute Standard. Das ist zwar gut für den Datenschutz, doch Angreifer können dieselbe Verschlüsselung nutzen, um Malware und andere schädliche Inhalte zu verbergen und so Sicherheitskontrollen zu umgehen. F5 SSL Orchestrator ist eine speziell für die Orchestrierung von ein- und ausgehendem verschlüsseltem Datenverkehr entwickelte Lösung. Sie verhindert, dass Bedrohungen im verschlüsselten Datenverkehr Ihre Anwendungen, Daten und Ihr Netzwerk angreifen. SSL Orchestrator beseitigt Sicherheitslücken, indem die Lösung Malware sichtbar macht, die sich im eingehenden verschlüsselten Datenverkehr verbirgt. Zudem unterbindet sie den Abfluss gestohlener Daten über verschlüsselten ausgehenden Datenverkehr.
Schutz vor App-Sicherheitslücken
Verhindern Sie die Ausnutzung von Schwachstellen im Code und in Softwarebibliotheken
Obwohl der sichere Zugriff ein zentraler Aspekt eines Zero-Trust-Sicherheitsmodells ist, wird davon ausgegangen, dass sich Anwendungen in nicht vertrauenswürdigen Netzwerken befinden, die potenziell anfällig für Angriffe auf Webanwendungen und APIs sind. Daher ist es wichtig, sich vor Schwachstellen wie Injection-Angriffen und Cross-Site-Scripting (XSS) zu schützen. F5 bietet Web Application Firewall(WAF)-Lösungen, die Unternehmen vor den in den OWASP Web App Top 10 und API Top 10 aufgeführten Bedrohungen sowie vor anderen Sicherheitsrisiken schützen und sich nahtlos in jede Anwendungsarchitektur und jeden Prozess des Softwareentwicklungslebenszyklus integrieren lassen.
Ökosystemintegrationen
Ein Zero-Trust-Sicherheitsmodell lässt sich nicht mit einem einzelnen Produkt oder Anbieter umsetzen. Daher ist es entscheidend, dass die Komponenten ineinandergreifen und so eine lückenlose Abdeckung gewährleisten. F5 arbeitet mit führenden Identity-as-a-Service-Anbietern (IDaaS) zusammen, um Identitäts- und Authentifizierungslücken zwischen cloudnativen Anwendungen, SaaS-Anwendungen sowie klassischen und benutzerdefinierten Anwendungen in lokalen Umgebungen zu schließen. Dies ermöglicht Benutzern einen einheitlichen, sicheren Zugriff auf jede Anwendung.
Ressourcen
Empfohlen
F5-Podiumsdiskussion zu Zero Trust
Selbst die erfahrensten Cybersicherheitsexperten können sich bei ihren ersten Schritten hin zu Zero-Trust-Architekturen überfordert fühlen. Nehmen Sie an der F5-Diskussion über Zero Trust teil, auf die Sie gewartet haben.
Webinar auf Abruf ansehenBlogs
Für US-Bundesbehörden ist jetzt der richtige Zeitpunkt für Zero Trust ›
Zero Trust – Fragen, die Sie sich vor Beginn Ihrer Reise stellen sollten ›
Artikel
Mit Zero Trust Ihr Unternehmen beim Umstieg auf Remote-Arbeit schützen ›
DevSecOps- und Microservices-Herausforderungen mit Zero Trust lösen ›
So stellen Sie einen identitätsbasierten Proxy in der Public Cloud bereit ›
Webinare und Workshops
Wie F5 und Microsoft gemeinsam Zero-Trust-Anwendungszugriff ermöglichen ›
WWT & F5 Zero Trust für globale Finanzdienstleistungen ›
Whitepaper und Lösungsübersichten
Identity-Aware Proxy: Das Gateway zu einer Zero-Trust-Architektur ›