Anwendungs-Performance-Management mit Multi-Cloud-Sicherheit
ZUSAMMENFASSUNG
Multi-Cloud-Sicherheit und Management der Anwendungsleistung im Unternehmen
Viele Entwickler sind zu dem Schluss gekommen, dass eine Multi-Cloud-Strategie der Schlüssel ist, um bessere Anwendungen schneller zu entwickeln und bereitzustellen. Dieser Ansatz funktioniert jedoch nur, wenn Sie Richtlinien cloudübergreifend zentral verwalten können. Die Lösung? Eine integrierte Multi-Cloud-Management-Lösung.
Die Herausforderung? Multi-Cloud-Komplexität
Sie haben sich für eine Multi-Cloud-Architektur für Ihre Anwendungen entschieden, weil dies am sinnvollsten ist. Und damit sind Sie nicht allein: Neun von zehn Unternehmen setzen auf eine Multi-Cloud-Architektur und räumen der Freiheit und Flexibilität ihrer Anwendungen Vorrang vor standardisierten Umgebungen, Prozessen und Tools ein. Diese Freiheit hat jedoch ihren Preis.
Mit der Erweiterung Ihres Anwendungsportfolios nehmen auch die Sicherheitsbedrohungen und Leistungsrisiken zu. Je stärker Ihre Anwendungen über die IT-Landschaft Ihres Unternehmens verteilt sind, desto ressourcenintensiver und komplexer wird die cloudübergreifende Verwaltung einheitlicher Richtlinien. Dadurch wird Ihr Unternehmen anfälliger für Sicherheits- und Leistungsprobleme.
Das können Sie tun
Entscheidend ist, den App-Entwicklungsteams einen umfassenden Katalog benutzerfreundlicher, einheitlicher und geprüfter Richtlinien für Sicherheit, Compliance und Performance bereitzustellen, die von den Sicherheits- und NetOps-Teams erstellt wurden.
Um Konsistenz über verschiedene Clouds hinweg zu gewährleisten, benötigen Sie eine Lösung, die Automatisierung, eine überragende Anwendungsleistung, Sicherheitsoptimierung und Verfügbarkeit in Multi-Cloud-Umgebungen bietet. Außerdem müssen Sie die Richtlinien für zentrale Anwendungsdienste wie Traffic-Management und Anwendungssicherheit standardisieren. Dies kann bedeuten, dass Sie sich bewusst gegen die Nutzung der nativen Anwendungsdienste entscheiden, die in den meisten Public Clouds verfügbar sind.
Zu den Vorteilen einheitlicher Cloud-übergreifender Richtlinien gehören:
- Vereinfachte Audits
- Schnellere Eindämmung von Sicherheitsbedrohungen
- Schnelle CI/CD-Entwicklung über verschiedene Anwendungsebenen und Clouds hinweg – das spart Zeit und Aufwand und reduziert Risiken
Wie F5 helfen kann
Mit dem breiten Spektrum an fortschrittlichen Anwendungsdiensten von F5 können Teams einheitliche Richtlinien für Sicherheit, Verfügbarkeit und Leistung erstellen, die als Code gespeichert und in eine vollständig automatisierte CI/CD-Pipeline oder als Bestandteil einer teilautomatisierten Servicekataloglösung integriert werden können.
F5 schützt vor komplexen Bedrohungen wie Bots und reduziert die Komplexität, indem es konsistente, verwertbare Einblicke in Datenverkehrs- und Angriffsmuster bietet. Darüber hinaus lassen sich die Anwendungsdienste von F5 in die meisten Tools für automatisierte CI/CD-Pipelines integrieren, was sowohl Entwicklungs- als auch DevOps-Teams die Arbeit erleichtert.
Richtlinien als Code
DevOps-Teams können mithilfe der F5 Automation Toolchain Richtlinien als Code definieren und verwalten und dabei über API-Schnittstellen auf jede F5-Lösung zugreifen. Richtlinien werden als JSON-Dateien definiert und verwaltet und mit einem einzigen API-Aufruf ausgeführt.
Servicekataloge und F5-Lösungen
DevOps-Teams können Richtlinien auch als iApp-Vorlagen definieren und über einen Servicekatalog bereitstellen, der von F5 BIG-IQ oder einem anderen Orchestrierungstool verwaltet wird. So können Anwendungsteams vorkonfigurierte Self-Service-Optionen nutzen, die die Bereitstellung von Richtlinien automatisieren – ganz ohne Support-Tickets an NetOps oder SecOps.
Mehr über BIG-IQ erfahren ›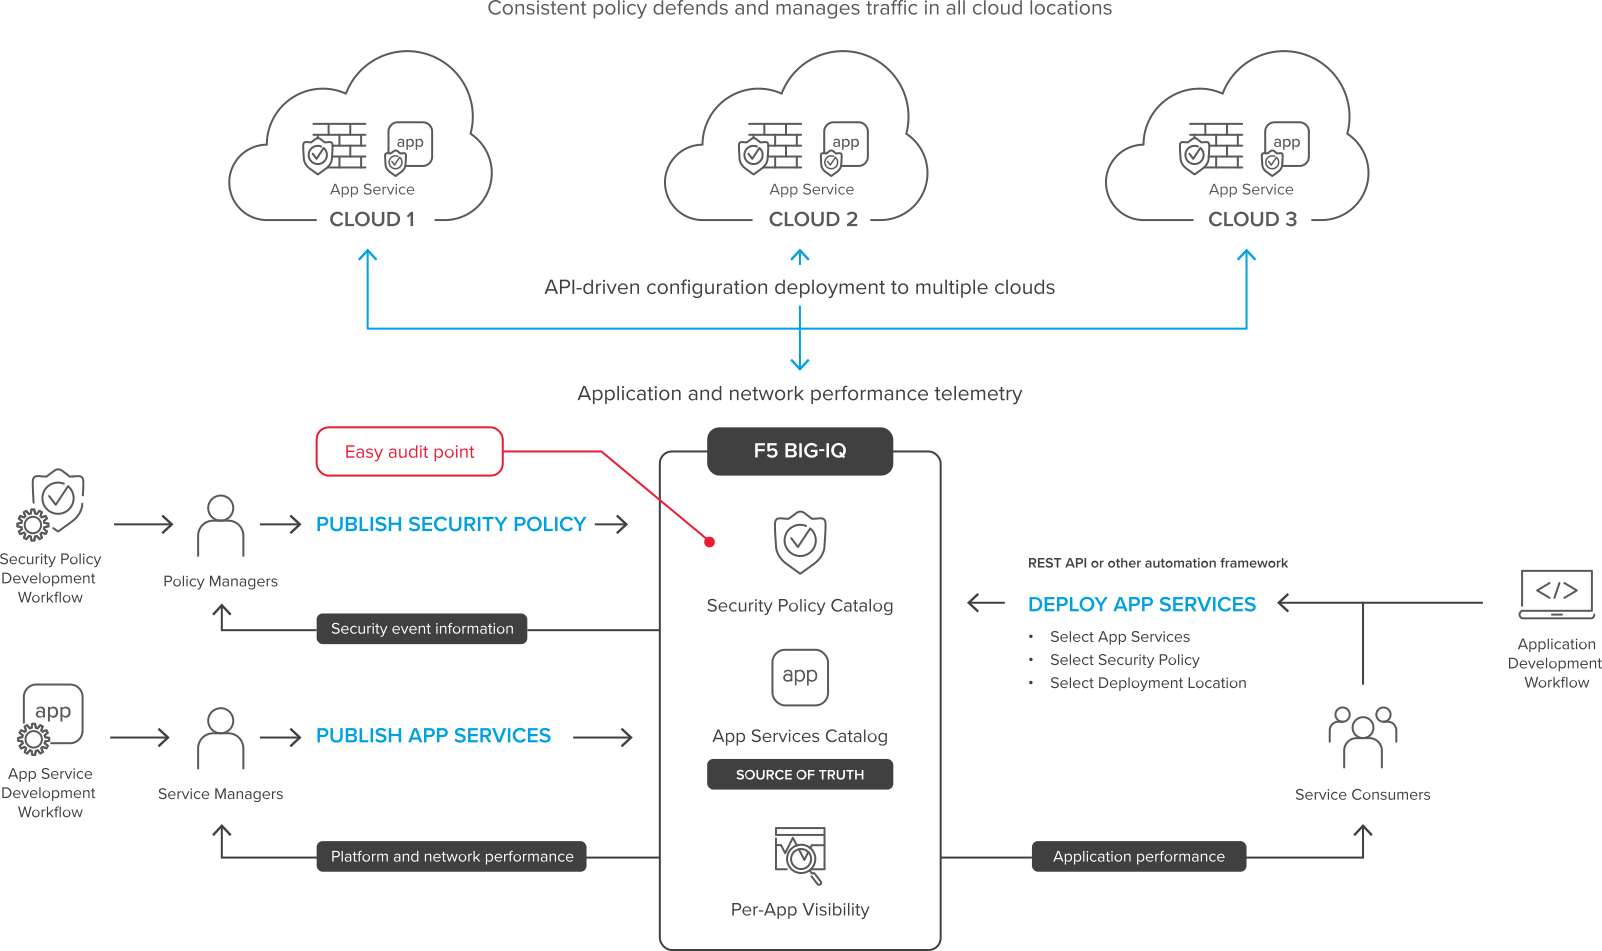
In der oben dargestellten Architektur erläutern wir, wie Sie mit BIG-IP und BIG-IQ einheitliche Sicherheits- und Leistungsrichtlinien für Anwendungen in jeder Umgebung bereitstellen können. Dies ist die ideale Lösung, wenn Ihr Anwendungsteam einheitliche Anwendungsdienste über mehrere Clouds hinweg bereitstellen muss, Sie aber dennoch möchten, dass Sicherheits- und Netzwerkexperten bei jedem Schritt eingebunden sind. Von den zuständigen Teams entwickelte Vorlagen können automatisiert bereitgestellt werden, um Anwendungen lokal und in der Cloud zu schützen und zu beschleunigen.
Lösungsleitfaden
Herausforderung
Die meisten Unternehmen räumen der Flexibilität der Cloud Vorrang ein und überlassen es den Anwendungsteams, für jede Anwendung die optimale Umgebung auszuwählen – selbst wenn dadurch die organisatorischen Vorteile einheitlicher Umgebungen, Prozesse und Tools in den Hintergrund treten.
Wie lässt sich angesichts der wachsenden Zahl von Anwendungen das richtige Gleichgewicht zwischen Freiheit und Flexibilität für Anwendungsentwicklungsteams finden und gleichzeitig sicherstellen, dass unternehmensweite Anforderungen an Sicherheit, Compliance, Leistung und Betriebsfähigkeit einfach und einheitlich übernommen werden? Die Antwort lautet: Standardisierung.
Komponenten
Um zentrale Anwendungsdienste cloudübergreifend zu standardisieren, können Unternehmen verschiedene F5-Komponenten nutzen.
- Big-IP Virtual Editions
BIG-IP Virtual Editions bieten die Leistungsfähigkeit, den Schutz und die beispiellose Flexibilität der marktführenden F5-Anwendungsdienste für eine Vielzahl von Private und Public Clouds.
Mit umfassender Datenverkehrskontrolle, Inspektion und Telemetrie bietet BIG-IP VE Ihren virtualisierten Anwendungen den Schutz und die Optimierung, die sie für ein zuverlässiges Anwendungs-Performance-Management benötigen, und schützt sie zugleich vor einer wachsenden Zahl von Bedrohungen und unerwünschten Bot-Aktivitäten.
- BIG-IQ Centralized Management
Die Plattform BIG-IQ Centralized Management kann viele Hundert virtuelle und physische BIG-IP Plattformen in mehreren öffentlichen und privaten Cloud-Umgebungen sowie in lokalen Rechenzentren bereitgestellte BIG-IP Systeme zentral über eine einzige Benutzeroberfläche verwalten. BIG-IQ bietet außerdem einen Servicekatalog mit Diensten für die Anwendungsbereitstellung und die Multi-Cloud-Sicherheit, die von Experten gepflegt werden, aber von Anwendungsteams bei Bedarf einfach genutzt werden können. Darüber hinaus bietet BIG-IQ Transparenz und Einblicke auf Geräte-, Netzwerk-, Sicherheits- und Anwendungsebene sowie personalisierte, rollenbasierte Dashboards für einzelne Anwendungen. Schließlich kann BIG-IQ Pools wiederherstellbarer, wiederverwendbarer Lizenzen verwalten, sodass Sie die Kapazität bei Bedarf flexibel auf mehrere Clouds verteilen können.
Team
Die Realität bei der Bereitstellung sicherer und leistungsfähiger, sich jedoch schnell weiterentwickelnder Anwendungen in der Cloud ist, dass die Bereiche Sicherheit, Betrieb und Entwicklung effizient zusammenarbeiten und kommunizieren müssen, um einheitliche Services in einer Multi-Cloud-Umgebung bereitzustellen.
- NETOPS
Das Netzwerkbetriebsteam ist für die Netzwerkinfrastruktur verantwortlich. In Cloud-Umgebungen können einfache Dienste wie der Lastenausgleich in den Zuständigkeitsbereich der Anwendungsverantwortlichen fallen. Das Fachwissen des Netzwerkteams bei der Verwaltung des Anwendungsdatenverkehrs in großem Maßstab und der Bereitstellung hochwertiger Dienste für Anwendungsleistung und -sicherheit ist in der Cloud jedoch ebenso wichtig wie im Rechenzentrum. - SECOPS
Sicherheitsteams sind dafür verantwortlich, Ihre Anwendungen, Ihre Kunden und Ihre Daten vor einer wachsenden Zahl von Bedrohungen zu schützen. Anwendungsteams spielen dabei zwar eine entscheidende Rolle, doch das Sicherheitsteam bildet gemeinsam mit den Kollegen aus dem Netzwerkbereich und den von ihnen bereitgestellten Anwendungssicherheitsdiensten die erste (und oft auch letzte) Verteidigungslinie gegen eine Vielzahl von Bots und böswilligen Akteuren, die Schwachstellen ausnutzen könnten, um Ihrem Unternehmen zu schaden. - DEV/DEVOPS
Sie nutzen die von NetOps und SecOps bereitgestellten Services für Anwendungsleistung und -sicherheit. Ob die Cloud zur Entstehung des modernen CI/CD-Bereitstellungsmodells für die Anwendungsentwicklung beigetragen hat oder ob die methodischen Veränderungen die Cloud hervorgebracht haben, lässt sich diskutieren. Unabhängig davon, wie Sie diese Frage beantworten, steht fest, dass CI/CD und andere DevOps-Methoden dauerhaft Bestand haben werden – und die übrige Infrastruktur muss sich nahtlos in diese Methodik der Anwendungsentwicklung und -bereitstellung einfügen.
Prozesse
Die Bereitstellung einheitlicher Basisrichtlinien für Webanwendungen in mehreren Clouds gibt Ihnen die Gewissheit, dass Ihre Anwendungen geschützt und leistungsfähig sind.
- Bibliothek für Sicherheitsrichtlinien
Schützen Sie Ihre Anwendungen unabhängig von ihrem Bereitstellungsort vor den häufigsten Angriffen, indem Sie eine Bibliothek mit Standardsicherheitsrichtlinien erstellen, die bei Bedarf bereitgestellt werden können. Sie können beispielsweise eine Advanced-WAF-Basisrichtlinie in einer Entwicklungs- und Testumgebung erstellen und sie anschließend auf die BIG-IQ Verwaltungsplattform exportieren. Dort kann sie von einer Anwendungsvorlage referenziert und zusammen mit der restlichen Konfiguration in mehreren Clouds bereitgestellt werden. Darüber hinaus kann die Richtlinie die Lernfunktionen aller Geräte nutzen, auf denen sie bereitgestellt ist, und die Daten zur Verbesserung der Richtlinie zusammenführen. Die verbesserte Richtlinie kann anschließend wieder auf die in den Clouds ausgeführten BIG-IP Images übertragen werden. - Bibliothek für Anwendungsdienste
NetOps kann einen Katalog von Diensten zusammenstellen, die Sicherheitsrichtlinien, Richtlinien für die Anwendungsbereitstellung und Protokollierungskonfigurationen kombinieren, und diese dann anhand verschiedener Kriterien wie etwa der Rolle zuweisen.
Anwendungsvorlagen können manuell erstellt oder aus vorhandenen Konfigurationen geklont werden. Vorlagen können sogar in Quellcodeverwaltungssystemen gespeichert und per API bereitgestellt werden. F5 treibt Innovationen im Bereich der Anwendungsdienste mit unseren neuen Application Services 3 (AS3)-Vorlagen weiter voran. Diese bieten ein programmatisches, automatisiertes und deklaratives Modell für die Konfiguration von BIG-IP-Geräten und Anwendungsdiensten.
Infrastruktur
Eine Multi-Cloud-Welt erfordert eine Lösung für unterschiedliche Bereitstellungsumgebungen. Die BIG-IP Plattform kann als Software in der Public oder Private Cloud oder als Hardware in Private-Cloud-Umgebungen wie etwa einem unternehmenseigenen Rechenzentrum bereitgestellt werden.
Das Beste daran ist, dass Sie Ihr gesamtes F5-Portfolio über eine einzige Konsole verwalten können – unabhängig davon, wo Ihre BIG-IP-Geräte und die von ihnen bereitgestellten Anwendungen eingesetzt werden: in öffentlichen Clouds, privaten Clouds oder auf Bare-Metal-Systemen.
- BIG-IP Cloud Edition
Wenn Sie eine dedizierte Architektur für einzelne Anwendungen benötigen, bietet BIG-IP Cloud Edition eine bedarfsgerecht dimensionierte Plattform, die jeder Anwendung eine eigene BIG-IP Instanz bereitstellt. Hinzu kommen eine zentrale Verwaltung, umfassende anwendungsorientierte Analysen zur einfachen Fehlerbehebung, intelligente automatische Skalierung und flexible Nutzungsmodelle.
- Cloud-Lösungsvorlagen
Möglicherweise müssen Sie neue Instanzen dynamisch bereitstellen und einbinden. Daher gibt es für alle großen Cloud-Anbieter Vorlagen, die eine API-gesteuerte Bereitstellung der Plattform ermöglichen, sowie ein wiederverwendbares, deklaratives Onboarding-System für die Erstkonfiguration.
Überwachung
BIG-IQ liefert den richtigen Personen die passenden Erkenntnisse und hilft ihnen so, ihre Anwendungen zu optimieren. Durch die Konfiguration umfangreicher Telemetriedatenströme aus den BIG-IP-Instanzen sowie die anschließende Aggregation und Darstellung der Daten in einer interaktiven Benutzeroberfläche mit Drill-down-Funktion stellt BIG-IQ jedem Team die Informationen bereit, die es benötigt, um seine Aufgaben besser zu erledigen.
- NETOPS
NetOps-Teams erhalten Informationen zur Netzwerk- und Plattformleistung sowie wichtige Einblicke in Anwendungen. Dadurch können sie einen größeren Mehrwert für ihre Unternehmen schaffen. - SECOPS
Sicherheitsteams können Multi-Cloud-Sicherheitsrichtlinien erstellen und konsequent durchsetzen, die Angriffshäufigkeit und Angriffsvektoren überwachen sowie weitere wichtige Erkenntnisse gewinnen, die ihnen helfen, Anwendungen und die zugrunde liegende Infrastruktur sowohl vor böswilligen Akteuren als auch vor internen Fehlern zu schützen. - DEV/DEVOPS
Anwendungsteams können die von ihnen betreuten Anwendungen in jeder virtualisierten Umgebung überwachen und wichtige Kennzahlen wie Latenz, Paketumlaufzeit und Seitenladezeit abrufen. Mithilfe dieser Erkenntnisse können sie Probleme frühzeitig erkennen, deren Ursachen schnell und präzise ermitteln und effektiver mit SecOps und NetOps zusammenarbeiten.
Ähnliche Inhalte
WEBINAR
Multi-Cloud-Anwendungsmanagement meistern
Füllen Sie das Formular aus, um sich anzumelden ›
FALLSTUDIE
MAXIMUS optimiert den Betrieb mit F5 in AWS