Seit nunmehr vier Jahren befragen wir weltweit Teilnehmer zu den Herausforderungen, denen sie auf ihrem Weg zu einem modernen Multi-Cloud-Betriebsmodell begegnen.
In den vergangenen drei Jahren wurde uns durchweg als größte Herausforderung die „einheitliche Sicherheit für alle Anwendungen“ genannt. Ein Teil dieser Herausforderung ist sicherlich darauf zurückzuführen, dass Unternehmen eher zufällig dazu gekommen sind, in einer Multi-Cloud-Realität zu arbeiten. Meist gerieten sie durch Entwickler und Geschäftsbereiche hinein, die die Cloud einführten, um „die Ineffizienzen der traditionellen IT zu umgehen“. Heute ist Multi-Cloud eine bewusste Entscheidung, die in erster Linie von der Art der Anwendung bestimmt wird, die bereitgestellt wird.
Die Herausforderung, all diese Anwendungen einheitlich abzusichern, bleibt jedoch bestehen. Eine Ursache scheint darin zu liegen, dass Anwendungsdienste nicht immer gemeinsam mit den Anwendungen verlagert werden, die sie schützen sollen. Betrachten Sie dazu die folgenden Erkenntnisse aus unserem Bericht State of Application Services 2019:
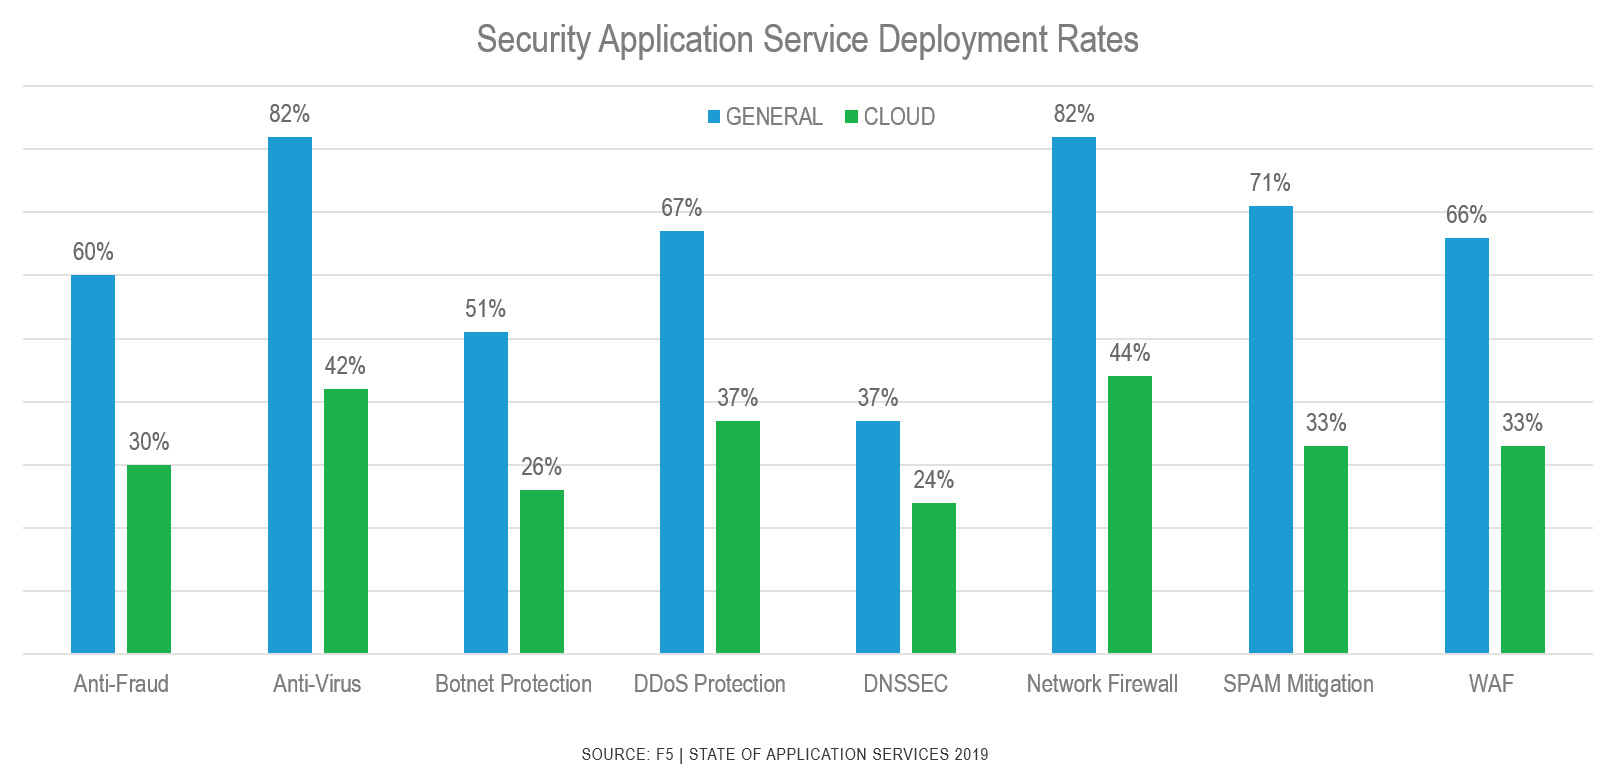
Unterschiede zwischen der Bereitstellung von Anwendungsdiensten in lokalen Umgebungen und in der Public Cloud führen zu Sicherheitsbedenken. Während insgesamt durchschnittlich 14 Anwendungsdienste genutzt werden, halbiert sich diese Zahl bei Bereitstellungen in der Public Cloud. Das bedeutet, dass Unternehmen zwar Anwendungen in der Public Cloud bereitstellen, die zugehörigen Anwendungsdienste jedoch nicht im gleichen Umfang implementieren.
Obwohl 66 % der Befragten eine WAF einsetzen, geben nur 33 % an, eine WAF für Produktionsanwendungen zu verwenden, die in einer Public Cloud bereitgestellt werden. Bei anderen sicherheitsrelevanten Anwendungsdiensten ist in der Public Cloud ein ähnlich starker Nutzungsrückgang zu verzeichnen. Das ist besorgniserregend, denn ohne die Anwendungsdienste, die Sicherheitsrichtlinien durchsetzen, ist es nahezu unmöglich, in allen Umgebungen ein einheitliches Sicherheitsniveau zu erreichen.
Fast die Hälfte der Unternehmen (48 %) mit einer Initiative zur digitalen Transformation sieht die Schwierigkeit, eine einheitliche Sicherheit für Anwendungen zu gewährleisten, die über mehrere Cloud-Plattformen verteilt sind, als problematisch an. 45 % geben an, dass der Schutz ihrer Anwendungen vor bestehenden und neu auftretenden Bedrohungen ihre größte Herausforderung darstellt.
Hier sind drei Punkte zu beachten. Erstens werden sicherheitsrelevante Anwendungsdienste in der Public Cloud nicht ausreichend zusammen mit den Anwendungen bereitgestellt, die sie schützen sollen. Damit liegt die Antwort für die 45 % der Befragten, die Schwierigkeiten haben, Anwendungen vor bestehenden und neu auftretenden Bedrohungen zu schützen, auf der Hand: Beginnen Sie damit, Sicherheitsdienste für Anwendungen bereitzustellen, um diese Anwendungen zu schützen. Sie bieten zwar keinen hundertprozentigen Schutz, doch moderne Anwendungsdienste wie fortschrittliche Web Application Firewalls, verhaltensbasierter DDoS-Schutz und Bot-Abwehr können das Risiko, von einer neu auftretenden Bedrohung überrascht zu werden, drastisch verringern. Angesichts des derzeitigen Verbreitungsgrads solcher Dienste scheint ein guter Ansatz zur Bewältigung der Herausforderung einer einheitlichen Sicherheit darin zu bestehen, die zum Schutz von Anwendungen eingesetzten Anwendungsdienste in jeder Umgebung konsequent bereitzustellen.
Zweitens – und das ist vielleicht weniger offensichtlich – geht Konsistenz über den Anwendungsdienst hinaus. Schließlich gibt es viele Web Application Firewalls, doch ihr Funktionsumfang ist nicht zwangsläufig gleich. Selbst wenn man von einem einheitlichen Funktionsumfang ausgeht, ist es eine gewaltige Aufgabe, Richtlinien von ON-PREM WAF A in eine für OFF-PREM WAF B nutzbare Form zu überführen. Das ist, als würde man jemandem eine Anleitung in einer Sprache geben, die er nicht versteht. Sie muss also zunächst übersetzt werden, und das erfordert Zeit sowie Fachkenntnisse in beiden Sprachen. Ja, Sicherheitsrichtlinien lassen sich leichter einheitlich auf alle Anwendungen anwenden, wenn Sie für diesen Anwendungsdienst auf einen einzigen Anbieter standardisieren. Ein Dienst, eine Sprache, eine Richtlinie.
Es ist schon etwas ironisch, dass der wichtigste Anwendungsdienst, ohne den die Befragten keine Anwendung bereitstellen würden, die Sicherheit ist, eine genauere Betrachtung der Bereitstellungsdetails jedoch zeigt, dass dies möglicherweise nicht ganz der Wahrheit entspricht. Zumindest in der Cloud scheint die Sicherheit häufiger an den Rand gedrängt zu werden, als es der Fall sein sollte.
Und schließlich – was am wenigsten offensichtlich ist – dürfen wir den betrieblichen Aufwand nicht außer Acht lassen, der durch die manuelle Verwaltung von Anwendungsdiensten über mehrere Clouds und Rechenzentren hinweg entsteht. Die manuelle Verwaltung ist erheblich anspruchsvoller – selbst bei identischen Komponenten –, wenn diese auf mehrere Standorte verteilt sind. Wenn Richtlinien wie Codeartefakte behandelt und die Bereitstellung der Dienste und zugehörigen Richtlinien mit Blick auf Automatisierung angegangen werden, lassen sich Fehler, Irrtümer und Versäumnisse reduzieren, die andernfalls auftreten könnten. Automatisierung und Orchestrierung sorgen allein schon deshalb für Konsistenz, weil Skripte und Code dasselbe Ergebnis immer wieder reproduzieren können. Wie der antike griechische Philosoph Aristoteles feststellte: „Wir sind, was wir wiederholt tun. Vorzüglichkeit ist daher keine Handlung, sondern eine Gewohnheit.“ Automatisierung und Orchestrierung sollten daher als wichtige Gewohnheit (Praxis) betrachtet werden, die man sich auf dem Weg zu Multi-Cloud-Konsistenz aneignen sollte.
Um in einer Multi-Cloud-Welt eine einheitliche Sicherheit für alle Anwendungen zu erreichen, ist Konsistenz erforderlich:
- Konsistenz bei der Bereitstellung der Anwendungsdienste, die Anwendungen schützen und absichern
- Konsistenz der Funktionen von Anwendungsdiensten in allen Umgebungen
- Der Einsatz von Automatisierung und Orchestrierung, um eine schnelle, häufige und konsistente Bereitstellung von Anwendungsdiensten und Sicherheitsrichtlinien zu ermöglichen
Konsistente Sicherheit erfordert einheitliche Verhaltensweisen, Verfahren und Tools. Durch die Kombination aller drei Aspekte können Unternehmen einheitliche Sicherheitspraktiken etablieren, indem sie es sich zur Gewohnheit machen, sowohl Anwendungen als auch das Unternehmen und die Verbraucher zu schützen, die auf sie angewiesen sind.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...