Petit quiz surprise. Lequel de ces endpoints appartient à une API et lequel appartient à une application ?
https://www.example.com/product
https://www.example.com/product
Si vous hésitez et n’arrivez pas à trancher, ce n’est pas grave. C’est justement là tout l’enjeu. Les points de terminaison des applications et des API se ressemblent beaucoup. En effet, d’un point de vue technique, s’ils sont RESTful — et la plupart le sont —, ils sont appelés de la même manière, via HTTPS et généralement à l’aide d’une méthode GET. Ce qui diffère souvent, c’est la charge utile envoyée avec la requête. Pour les API, celle-ci contient généralement des données au format JSON ou XML, tandis que les requêtes d’applications web peuvent ne rien contenir du tout.
Néanmoins, l’une des principales conclusions de notre étude annuelle laisse entendre que les organisations considèrent les API différemment des applications en matière de sécurité. Nous le déduisons du constat que 41 % des organisations disposent d’un nombre d’API au moins égal, voire supérieur, à celui de leurs applications, tout en accordant moins d’importance aux mêmes services de sécurité qui les protègent.
Vous vous demandez peut-être comment les organisations peuvent se retrouver avec davantage d’API que d’applications. Bonne question ! Si les API utilisées pour la communication interne entre services (comme dans une architecture de microservices) sont assurément étroitement liées au service qu’elles prennent en charge, ce n’est pas nécessairement le cas lorsque les API servent à fournir des interfaces externes.
D’où viennent les API ?
Dans le cadre de notre étude de 2021, 61 % des personnes interrogées nous ont indiqué qu’elles « ajoutaient une couche d’API pour permettre l’utilisation d’interfaces utilisateur modernes » comme méthode de modernisation. En 2022, ce chiffre était de 45 %. Cela signifie que les API permettant d’utiliser des interfaces utilisateur modernes ne sont pas nécessairement des composants directement rattachés aux applications. Il peut s’agir de façades facilitant la mise en place d’interfaces utilisateur et d’applications modernes, telles que les applications mobiles et les services numériques, ou de façades conçues pour permettre les communications avec les partenaires et au sein de la chaîne d’approvisionnement. Ces cas d’usage sont pris en charge par les passerelles API et le routage de couche 7 des répartiteurs de charge, qui offrent souvent un certain niveau de capacités de transformation leur permettant d’assurer la traduction entre le point de terminaison de l’API et celui de l’application. Ils créent ainsi une façade d’API, à l’image de celles qui donnent aux bâtiments du Far West américain une apparence bien plus imposante qu’ils ne le sont en réalité.
Et bien sûr, bon nombre d’API sont des entités accessibles au public, associées à des applications et accessibles via le Web (généralement en HTTPS).
Quelle que soit la manière dont elles ont été mises en place, les API accessibles au public sont exposées à bon nombre des mêmes attaques que les applications. C’est particulièrement vrai lorsque des bots entrent en jeu, car une API bien documentée permet tout simplement aux attaquants d’automatiser facilement des attaques à grande échelle.
Par exemple, un peu plus de 13 % des transactions protégées par F5 Distributed Cloud Bot Defense en 2023 étaient automatisées. Autrement dit, un script ou un logiciel était utilisé à la place d’une personne se servant d’un navigateur web ou d’une application mobile. Ces transactions s’effectuent aussi bien via des API que des applications. Une partie de ces transactions automatisées provenait certainement de « bots malveillants » auxquels notre service de sécurité a empêché de mener à bien leurs activités malveillantes. (Pour en savoir plus sur ce qu’ils tentaient de faire, consultez ce rapport de F5 Labs)
Ainsi, lorsque nous avons examiné la perception qu’ont les répondants de la gestion des bots en fonction du nombre d’API qu’ils déclarent utiliser, nous avons été quelque peu surpris de constater que la gestion des bots se situe assez bas dans l’échelle des priorités.
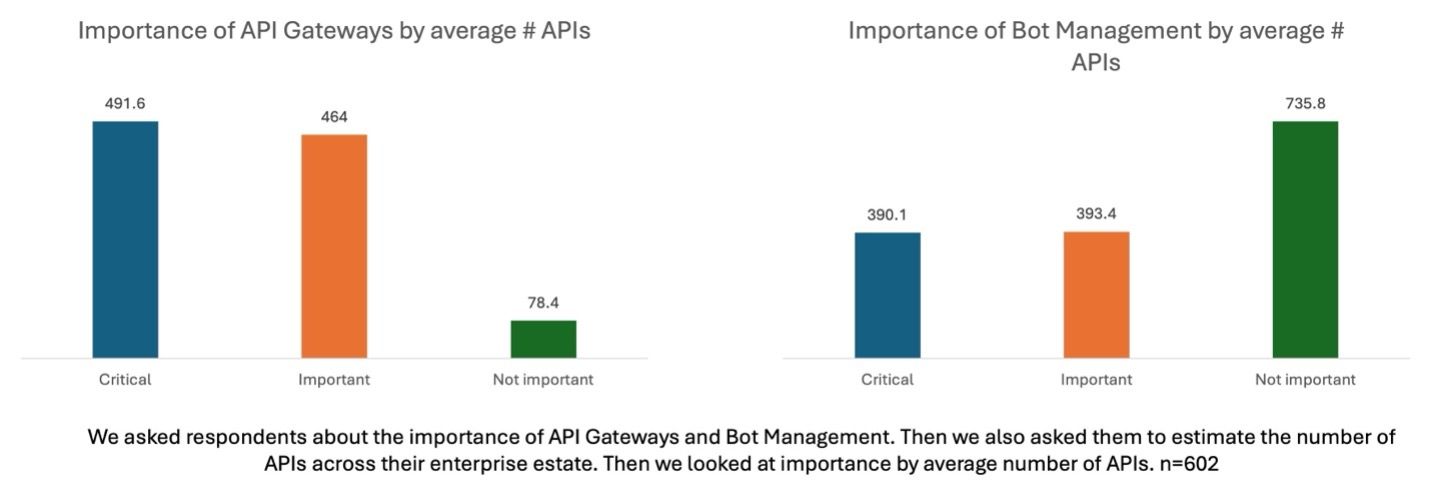
Comme le montrent ces élégants graphiques à barres, si l’importance accordée aux passerelles API semble proportionnelle au nombre d’API gérées, il n’en va pas de même pour la gestion des bots. En réalité, c’est tout le contraire ! À mesure que le nombre d’API augmente, l’importance accordée à la gestion des bots semble diminuer. Rapidement.
Il se peut tout à fait que la plupart de ces API soient internes. Autrement dit, il s’agit d’API est-ouest reliant des microservices qui ne sont pas exposés à des acteurs externes, lesquels pourraient être des bots malveillants aux intentions nuisibles.
Mais là encore, elles pourraient l’être. Au vu du nombre d’articles que j’ai lus au cours de l’année écoulée sur des attaquants ayant obtenu un accès par le biais d’API, je dirais qu’il y en a beaucoup plus qui sont externes qu’on ne le pense.
Il est donc temps de rappeler que, s’il existe un certain nombre de bots nuisibles — bots Grinch, bots spécialisés dans l’achat de baskets, etc. — qui perturbent l’activité en raflant les produits très demandés, il existe également un nombre important de bots dont le seul objectif est de détecter les vulnérabilités et de les exploiter. Dans les API comme dans les applications.
Ainsi, les organisations auraient tout intérêt à mettre en œuvre un éventail complet de solutions de sécurité afin de protéger leurs API et, en définitive, leur activité. La gestion des bots fait assurément partie de ces solutions et doit être considérée comme un élément essentiel de toute stratégie de sécurité.
En fin de compte, les bots ne se soucient pas de savoir si ce point de terminaison appartient à une application ou à une API. Ils attaqueront les deux.
Cela signifie que les organisations doivent protéger à la fois leurs applications et leurs API en détectant les bots et en les empêchant de mener à bien leurs activités malveillantes.
Vous voulez voir la protection contre les bots en action ? Découvrez cette démo.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.