Courierが配送詐欺を防止
お客さま:大手宅配便事業者トップ5
年間売上高500億ドルを超える世界トップ5の宅配事業者(以下「事業者」)は、顧客をアカウント乗っ取りから保護し、不正なアカウント作成を防止したいと考えていました。
課題1:アカウント乗っ取り
このプロバイダーは、Webおよびモバイルアプリケーションへの顧客のログインを、クレデンシャルスタッフィング攻撃から保護したいと考えていました。クレデンシャルスタッフィングとは、犯罪者が第三者から盗んだ認証情報をログインアプリケーションで大量に試し、アカウントを乗っ取る攻撃です。攻撃者は盗まれた認証情報の大規模なリストを入手し、ユーザーがパスワードを使い回しているため、通常、その約0.1%~2%が標的サイトで有効であることを突き止めます。
8か月間にわたり、このプロバイダーでは継続的な自動トラフィックに加え、大量の自動トラフィックが急増する波が3回発生しました。攻撃トラフィックが1日で100,000件を超えるPOSTに達し、正規トラフィックを50%上回るケースもありました。また、2017年秋にはネイティブモバイルAPIの大規模なアップグレードをリリースしましたが、これも攻撃者から頻繁に狙われました。
この攻撃により、プロバイダーは多額の費用負担を強いられました。顧客から盗まれた資金を補償するだけでなく、アカウントに紐付けられたクレジットカードを使用した不正取引に伴うチャージバック手数料も負担する必要があったためです。クレデンシャルスタッフィング攻撃自体も、プロバイダーにコストをもたらしました。荷物が届かない、またはアカウントがロックされた(攻撃者によるログイン失敗が過剰に繰り返されたため)といった顧客からの苦情が、ヘルプデスクに殺到しました。
課題#2:不正なアカウント作成
この事業者は、不正なアカウント作成を利用した2種類の手口にも直面していました。1つ目の手口では、犯罪者が富裕層の多い郵便番号地域の住所を使って偽アカウントをプログラムで作成し、一般公開されている個人データを利用して知識ベース認証の質問に正しく回答していました。その後、事業者の無料サービスを利用して荷物を追跡し、発送時に通知を受け取っていました。これにより、窃盗犯は荷物を追跡して配送途中で奪うことができました。その多くには、転売可能な商品が含まれていました。
2つ目の手口では、攻撃者は偽のアカウントを作成し、盗んだクレジットカードを登録しました。その後、不正なマーケットプレイスで割引配送や荷物転送などのサービスを宣伝し、偽のアカウントを使って配送ラベルを購入しました。クレジットカードを盗まれた被害者が不正利用に気付いた場合、配送業者は被害者に配送料を返金しなければならず、さらにクレジットカード発行会社にチャージバック手数料を支払う可能性もありました。
ソリューション
このプロバイダーは当初、これらの課題に対処するため、独自のソリューションの構築を試みました。Webアプリケーションファイアウォール、ロードバランサー、分析ツールを組み合わせ、ヘルプデスクのチケットと顧客からの苦情を関連付けたうえでパスワードを強制的にリセットすることで、問題の解決を図りました。しかし、この自社開発のアプローチでは自動化された攻撃を効果的に緩和できず、不正行為は続きました。
自社だけでは問題を解決できなかったため、このプロバイダーはF5 Distributed Cloud Bot Defenseを採用し、Webとモバイルの両方でログインおよびアカウント作成アプリケーションに導入することを決定しました。
成果
一般的なDistributed Cloud Bot Defenseの導入には、観察モードと緩和モードの2つの段階があります。観察モードでは、F5がアプリケーションへのすべての受信リクエストを分析し、防御をカスタマイズして自動化されたトラフィックを識別します。緩和モードでは、自動化の性質とプロバイダーのニーズに基づいて、F5がプログラムによる対策を実行します。
観察モード
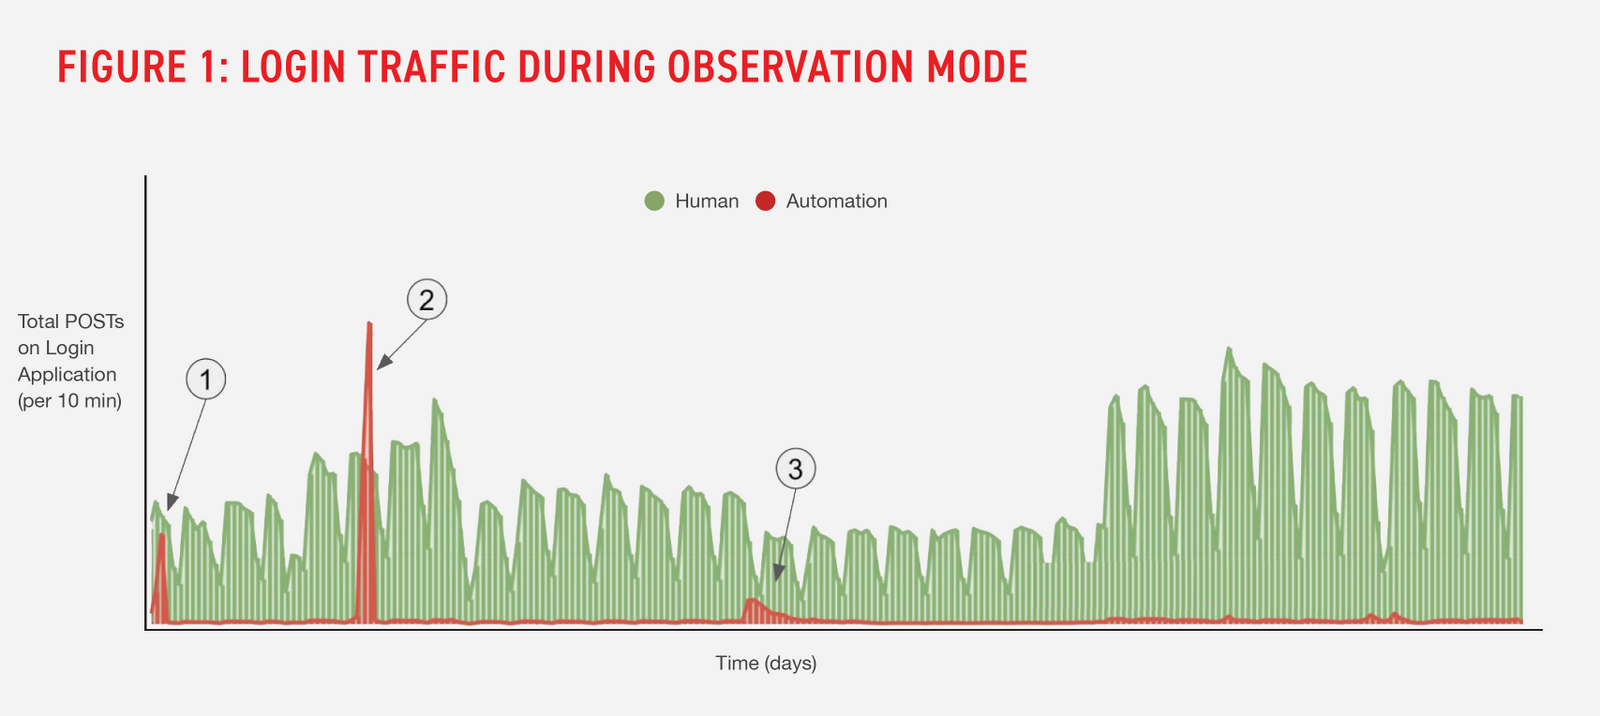
Distributed Cloud Bot Defenseを観察モードに切り替えると、プロバイダーはログイントラフィックの全体像をすぐに可視化し、把握できるようになりました。図1に示すように、観察モードでは、ログインアプリケーション上の正規の人間によるトラフィック(緑)と不要な自動化トラフィック(赤)をサービスが識別しました。
Distributed Cloud Bot Defenseは、自動トラフィックの発生元に関するインサイトを含む高度な脅威インテリジェンスレポートもプロバイダーに提供しました。たとえば、自動化されたアクティビティの半分が、プロバイダーがそれまで認識していなかった良性のものであることを特定しました。
さらに、観察モードでは、Distributed Cloud Bot Defenseが3つの異なる自動化キャンペーンを特定しました。これらはグラフで1、2、3と示されています。この3つのグループは、観察期間全体における自動トランザクションの半数近くを占めていました。攻撃グループが、トラフィックの経路として新たなプロキシを利用したり、別の種類のブラウザを模倣したりするなど、手法を変更してDistributed Cloud Bot Defenseの回避を試みても、他のシグナルに基づいてその攻撃グループを引き続き特定できます。
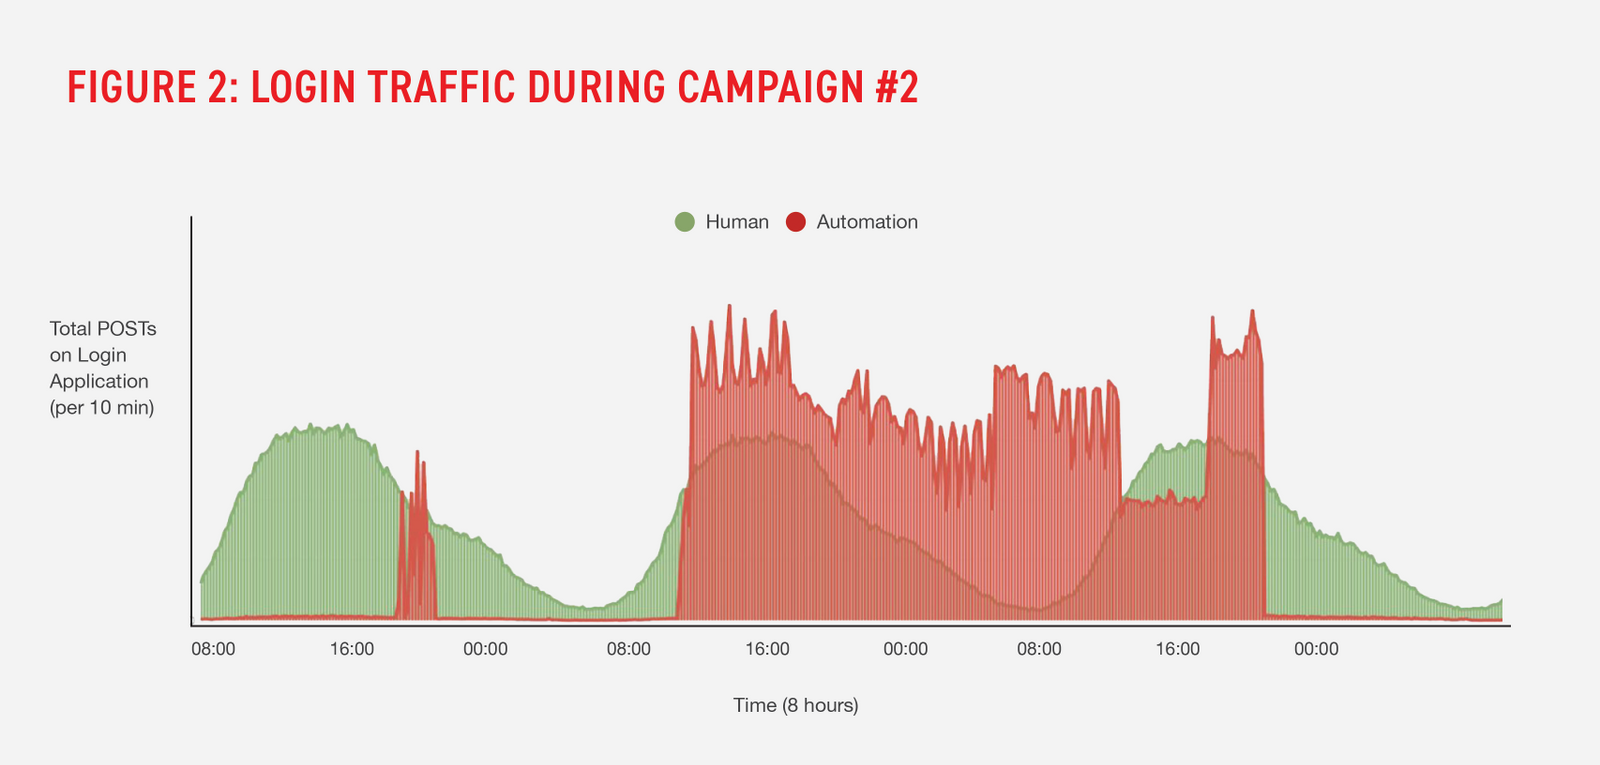
F5は、各キャンペーンについても詳細に分析しました。図2は、プロバイダーに提供されたキャンペーン#2の詳細図です。このキャンペーンは、25,000を超えるIPアドレスから仕掛けられた、高度に分散されたクレデンシャルスタッフィング攻撃でした。3日間にわたるキャンペーン期間中、この攻撃は全トラフィックの50%超を占めました。また、攻撃者がログインフローの先にあるワークフローへの遷移を試みた点も、このキャンペーンの特徴です。
緩和モード
約6か月間の観察期間を経て、プロバイダーはDistributed Cloud Bot Defenseを緩和モードに移行しました。このサービスはクレデンシャルスタッフィング攻撃を直ちにブロックし、数千件のアカウント乗っ取りを防止しました。プロバイダーは、F5が消費者向けのログインおよびアカウント作成アプリケーションを保護することで、不正行為による損失を年間少なくとも350万米ドル削減できたと推定しています。
* F5では、数百の独自シグナルによって同一の送信元から発生したと特定された自動リクエストのグループを「キャンペーン」と定義しています。
今後の計画
Distributed Cloud Bot DefenseがWebサイトとモバイルアプリで一般消費者向けログインの保護に成果を上げたことを受け、このプロバイダーは導入範囲を拡大し、法人顧客の新規アカウント登録に加え、法人向けログイン、配送、決済、追跡サービスなどのビジネスアプリケーションも保護しています。
また同社は、製品を効率的に出荷するために消費者向けログインアプリケーションで自動化を利用している法人顧客からの正当な(無害な)自動アクセスを効率的に許可できるよう、F5と連携しています。
メリット
- 高度な攻撃者を長期にわたって効果的にブロックし、不正行為につながる悪意のあるアクティビティを特定できます。<br>
- Web、モバイル、APIエンドポイントを含むオムニチャネルの保護。
- プロバイダーのセキュリティチームを補完し、望ましくない自動化をすべて阻止するという目標の達成に注力するフルマネージドサービス
課題
- アカウント乗っ取り
- 不正なアカウント作成