F5 Distributed Cloud ServicesでSAP Customer Data Cloudを保護
オンラインの企業対消費者(B2C)事業者は、規模も形態もさまざまです。小売サイトやeコマースサイトをはじめ、金融サービス、旅行・ホスピタリティ、デジタルサービスなど、幅広い業界のオンライン事業者が含まれます。ほぼすべてのオンラインB2C企業に共通するのは、「顧客を理解したい」という思いです。消費者向けのサービスや製品を提供するオンライン企業には、価値やメリットを販売するだけでなく、消費者との感情的なつながりを築くことが求められる場合があります。顧客は一人ひとり異なるため、感情的なつながりを築くには、まずパーソナライズされた体験を提供することが重要です。
B2C企業が顧客を理解するには、まず個々の訪問者を識別する必要があり、そのためには堅牢なIdentity and Access Management(IAM)ソリューションが不可欠です。SAPは、B2C企業向けのCustomer IAM(CIAM)および一般的なコマース製品とサービスで広く知られるリーダーです。このユースケースでは、SAPへの投資を最適化し、安全でシームレスな顧客体験を提供するために、B2C企業がF5 Distributed Cloud Servicesを防御策に導入する方法を紹介します。
B2Cビジネス向けSAP
SAP Customer Data Cloud(CDC)は、消費者プロファイルの保存とガバナンスを可能にするマルチテナント型SaaSソリューションです。SAPは、増加を続ける約700社のお客さま向けに、14億件を超える消費者IDをホストし、GDPR、CCPA、LGPDなどの各地域のデータ保護法の要件に対応しながら、毎月16億件の同意トランザクションを保存しています。また、40億台の消費者向けデバイスとの連携を提供し、毎月約180億件のAPI呼び出しを処理しています。多くのオンラインB2C企業にとって、SAP CDCソリューションは、SAP Commerce Cloudも含む包括的なSAP Customer Experience Solutionsの一部です。SAP CDCが提供する主な機能は次のとおりです。
- 顧客ID管理(CIAM):サービスとしての登録、ソーシャルログイン、IDフェデレーション/SSO(シングルサインオン)など
- 顧客同意:消費者プロファイルデータへのアクセス制御、エクスポート、さらには削除など、GDPRのあらゆる側面に対応する同意管理
- 顧客プロファイル:同意やその他の設定に関する記録、オーケストレーションとガバナンス、データ分析、レポートなど
ボットおよび不正行為対策のためのDistributed Cloud Bot Defense
B2C Webサイトでは、1日のログイン試行の90%以上が人間以外によるものであることも珍しくありません。残念ながら、この場合の「人間以外」とは、通常、ボットによる攻撃トラフィックを指します。こうした安価で単純なボットは、すでに出回っている膨大な数の盗難・漏えいした認証情報を次々と繰り返し試し、ごく一部でもログインに成功することを狙って、コマースサイトにユーザー名とパスワードの組み合わせを大量に送り付けます。
“コマースサイトでは、1日のログイン試行の90%以上が人間以外の訪問者によるものであることも珍しくありません。 ”
これは「クレデンシャルスタッフィング」と呼ばれるプロセスで、多大なコストがかかる可能性があります。自動化された大量のログイン試行によって、帯域幅とサーバーリソースが継続的に消費されます。さらに、ボットの1つが盗まれた認証情報を使ってログインに成功すると、状況は一層悪化するおそれがあります。
F5 Distributed Cloud Bot Defenseは、ボットによるあらゆる有害なネットワークトラフィックを特定し、リソースを圧迫する(あるいは、さらに深刻な事態を招く)前にブロックします。
Distributed Cloud Bot Defenseの導入には、観察モードと緩和モードの2つの段階があります。観察モードでは、Distributed Cloud Bot Defenseがアプリケーションへのすべての受信リクエストのログを分析し、脅威を特定して防御策をカスタマイズします。
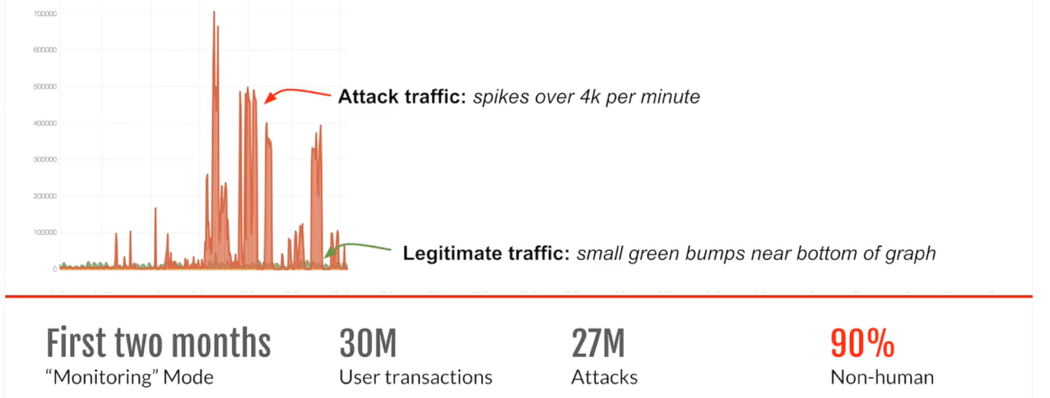
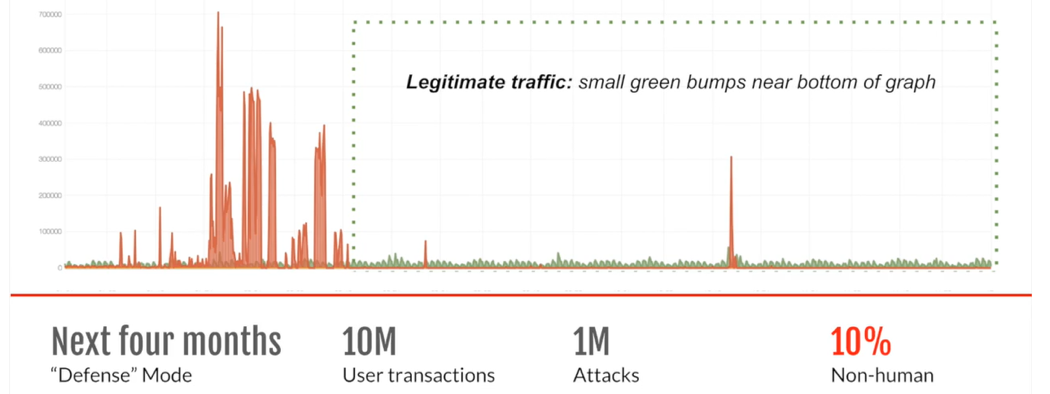
Distributed Cloud Bot Defenseは、ログを分析して悪意のあるログイントラフィックと正当なログイントラフィックを区別するとともに、リクエストを攻撃キャンペーン別に分類して分析することもできます。攻撃キャンペーンが何らかの方法で手法を変更し(通常はソフトウェアの更新や新しいプロキシの利用)、F5を回避しようとしても、Distributed Cloud Bot Defenseは数百もの他のシグナルに基づいて、そのキャンペーンを引き続き特定できます。
F5とお客さまが、正規の人間によるトラフィックに影響が及ばないと確信できた時点で、緩和モードを有効にできます。以降、アプリケーションへのリクエストが不正な送信元からのものだとリアルタイムで判定されると、その送信元は直ちにブロックされます。正規の人間のユーザーに多要素認証やCAPTCHAなどを求めることなく、スムーズな利用を維持できます。
まとめ
オンライン詐欺は現実に存在し、拡大を続ける脅威です。B2C企業はこの脅威から顧客を保護する必要がありますが、その対策によってユーザー体験に摩擦が生じると、顧客離れを招くおそれがあります。SAPが未知のユーザーを既知のロイヤルカスタマーへと転換するのを支援する一方、F5 Distributed Cloud Bot Defenseはバックグラウンドで機能し、自動化された不正なボット攻撃トラフィックにさらされるリスクを大幅に低減するとともに、SAPサービスのセキュリティ確保を支援し、ユーザー体験の摩擦を解消します。
F5 Distributed Cloud Bot Defenseの詳細については、f5.com/cloud/products/bot-defenseをご覧ください。
ボットやその他の自動化された攻撃からの保護
Distributed Cloud Bot Defenseは、極めて高度なクレデンシャルスタッフィング攻撃やアカウント乗っ取り攻撃、カーディングのほか、以下を含むOWASPによるWebアプリケーションへの自動化された脅威から保護します。
- アカウント乗っ取り:不正行為者がログインアプリケーションで盗まれた認証情報を次々と試す行為を阻止し、アカウントの乗っ取りを未然に防ぎます。
- スクレイピング:スクレイパーやアグリゲーターがWebサイトからデータを収集する方法を制御し、機密データの保護とインフラストラクチャコストの管理を可能にします。
- カーディング:犯罪者が盗難クレジットカードの有効性確認にチェックアウトページを悪用するのを防ぎます。
- ギフトカード攻撃:ギフトカードの残高、ロイヤルティポイント、その他の蓄積された価値をお客さまの手元に守ります。
- 在庫の買い占め:キャンペーン商品や需要の高い商品が転売業者ではなく、お客さまに直接販売されるようにします。
- マーケティング詐欺:ビジネス分析とマーケティング支出の判断に、ボットを排除したデータを使用できるようにします。
関連リンク
Dev Centralブログ - Distributed Cloud ServicesによるSAP CIAMの保護
メリット
- 不正行為や悪用を大幅に削減
- 評判の低下を防ぎ、セキュリティを強化
- ユーザー体験の妨げを解消
- アプリケーションのパフォーマンスと稼働時間を向上
課題
- デジタルトランスフォーメーションにより、組織はビジネスの悪用やEコマース詐欺など、新たな脅威や新しい種類の攻撃にさらされます
- サイバー犯罪者にとって、アプリは最も大きな利益を得られる標的です。オンライン詐欺による損失額は、2023年までに480億米ドルを超えると予測されています
- Web攻撃がブロックされると、攻撃者はすぐにモバイルアプリケーションなどの別のチャネルへ移行するため、セキュリティソリューションはあらゆるプラットフォームに対応する必要があります