
組織が運用の安定性、コストの透明性、需要に応じた拡張性、俊敏性を確保しながら、より動的かつ柔軟にソフトウェアを活用する方法を求める中、Software as a Service(SaaS)の導入があらゆる業界でますます広がっています。
ただし、サードパーティが提供するアプリケーションを利用する前に、ユーザーがアクセスできるよう、ネットワーク接続、ストレージ、コンピューティング(インフラストラクチャ層)、仮想化、オペレーティングシステム、ミドルウェア、ランタイムなど、サービス層内でアプリケーションを実行するために必要な各種コンポーネントを整備する必要があります。その後、RBACの設定、ユーザー管理、エンドユーザーへのアプリケーション配布を行います。
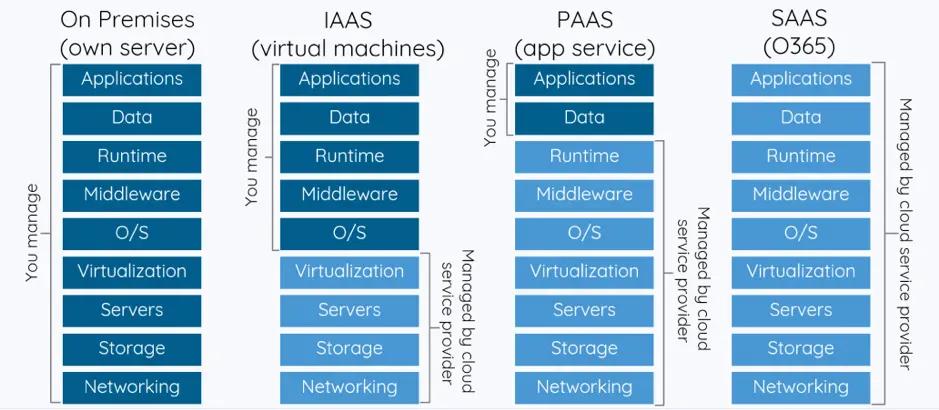
また、上記の多くのレイヤーでは、各機能を支える基盤テクノロジーの統合や重複が進んでいる一方、組織では通常、レイヤーごとに固有のプロセスを持つ別々のチームが担当している点にも留意することが重要です。多くの場合、各レイヤーで複数のチームが業務を担っています。
本記事では、既存環境を損なったり汚染したりすることなく、組織がSaaSアプリケーションをリアルタイムかつセキュアでプライバシーを確保した形で導入できるようにするための、Thad Széll氏(UBSのDistinguished Engineer)とNuno Ferreira氏(VolterraのField CTO)によるアイデアとイノベーションを紹介します。両氏はまずMicrosoft Office 365.aに着目しました。
ご存じのとおり、SaaSアプリケーションには通常、パブリックインターネット経由でアクセスしますが、ここで最初の問題が生じます。インフラストラクチャに関する最初の問題は、従来、管理された主に静的なインフラストラクチャ上にあったアプリケーションに、今後は極めて動的で、特定の単一組織の管理下にないインターネットを介してアクセスすることに起因します。
一部のSaaSプロバイダーは、組織がプライベートに接続できるよう、専用回線(AzureのExpressRouteなど)やVPNを提供できます。このような仕組みを導入するには、組織は少なくとも以下を行う必要があります。
SaaSプロバイダーとネットワークレベルでピアリングし、ルーティング関係を維持する必要があります。また、SaaSプロバイダーのパブリックIPアドレスを企業ネットワークに注入または広報し、サービスをエクストラネットまたはDMZとして扱って、複数層のセグメンテーションとセキュリティを適用する必要があります。SaaSプロバイダーがお客さまにVPNサービスのみを提供する場合、このVPNを構築して維持するためのデバイスが必要です。なお、これらのテクノロジーではレイテンシーの問題は解決されません。
フォワードプロキシ/NATデバイスを導入することで、一部のセキュリティ上の懸念には対処できますが、ルーティングの問題や、サードパーティーのパブリックIPアドレスを企業ネットワークに注入する必要性は解消されません。
さらに、SaaSプロバイダーは変化が非常に激しい場合が多く、アドバタイズされるアドレス、DNS名、公開エンドポイントも頻繁に変更されます。そのため、ピアリング、経路注入、経路広告、およびセキュリティ制御を維持するための運用メカニズムが必要です。
したがって、ルーティングを必要とせずにフォワードプロキシ/NATを実現できるソリューションは、より洗練されており、必要不可欠です。
Office 365を例に見てみましょう。MicrosoftはAzureによってクラウドの展開範囲を拡大しており、Microsoft Application Servicesも日々拡充されています。このプラットフォームにより、大企業はExpressRouteと呼ばれる、Azureへのプライベートかつ専用の高速物理接続を利用できます。
そのためMicrosoftは、企業の従業員がこの専用のプライベートExpressRoute回線を介してOffice 365にアクセスできるようにすることで、前述のプライバシーと遅延に関する問題に対処できる可能性があります。
ExpressRoute for Office 365は、インターネットに公開されている多くのOffice 365サービスに代替ルーティングパスを提供します。ExpressRoute for Office 365のアーキテクチャでは、インターネット経由ですでにアクセス可能なOffice 365サービスのパブリックIPプレフィックスを、プロビジョニング済みのExpressRoute回線に広報し、その後、それらのIPプレフィックスをネットワーク内に再配布します。ExpressRouteを使用すると、Office 365サービスに対して、インターネットとExpressRouteという複数の異なるルーティングパスが実質的に有効になります。このようなネットワークのルーティング状態により、社内ネットワークトポロジーの設計方法やセキュリティ確保の方法が大きく変わる可能性があります。
なるほど、そこまでプライベートではないのかもしれません。
以下の図は、このシナリオを示しています。
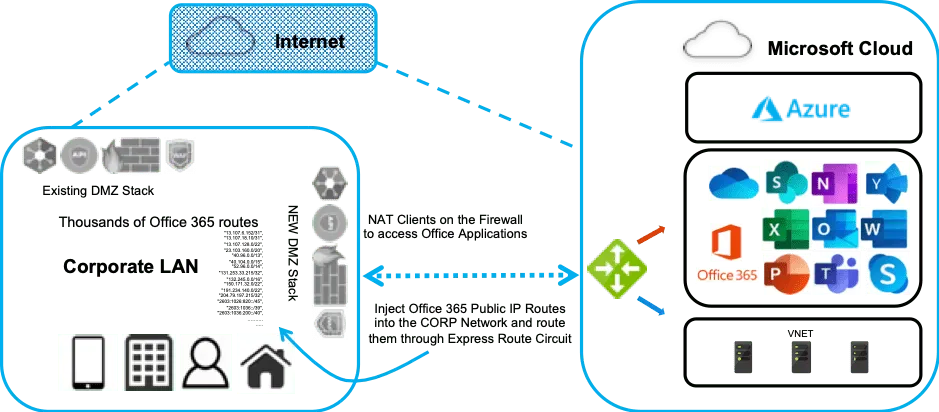
このアプローチは、ネットワークチームとセキュリティチームに3つの明確な課題をもたらします。
ネットワークルーティングとNAT
ユーザーが優先経路(ExpressRoute経由)を利用できるようにするには、企業のネットワークインフラストラクチャチームが、パブリックにルーティング可能なIPアドレス空間を社内ネットワークに注入する必要があります。さらに、社内ネットワークがMicrosoftに露出するのを防ぐため、ネットワークチームは、このMicrosoftネットワーク向けにNATも実装する必要があります。これにより、MicrosoftとのBGPピアリング(NATを含む)を維持する運用が複雑になるだけでなく、コアルーターに経路が注入される専用回線とインターネットの両方を介してルーティングできるネットワークの複雑さに対応するため、慎重な計画も必要になります。
セキュリティ変更管理
Office 365のアドレスは随時変更されるため、その変更を企業内のセキュリティインフラストラクチャとプロキシインフラストラクチャに反映する必要があります。これを怠ると、ExpressRoute回線を有効にした際に、Office 365サービスへの接続が断続的または完全に失われる可能性があります。Microsoftは、企業のセキュリティポリシーとガバナンスポリシーを適用するために、企業のセキュリティアプライアンスとルーティングアプライアンスで設定し、継続的に更新する必要があるドメイン、IPアドレス、TCP/UDPポートの一覧を記載した包括的な文書(およびREST API)を提供し、定期的に更新しています。
運用とセキュリティの可視性
NATデバイスでは、アプリケーションをほとんど、あるいはまったく可視化できません。では、どの選択肢も十分とは思えないこの状況に、どのように対処したのでしょうか。
複雑なネットワークインフラストラクチャやセキュリティポリシーを管理する必要をなくしながら、従業員がExpressRoute接続を利用してOffice 365および関連アプリケーションサービスにアクセスできる、洗練されたソリューションを考案しました。
Volterraの統合ネットワークおよびセキュリティスタックには、このニーズに対応するため、プログラム可能なプロキシ機能と負荷分散機能を備えたアプリケーションルーターが含まれています。これらの機能に加え、Volterraは、企業がゼロトラストセキュリティへ移行するためのシンプルな道筋を提供します。
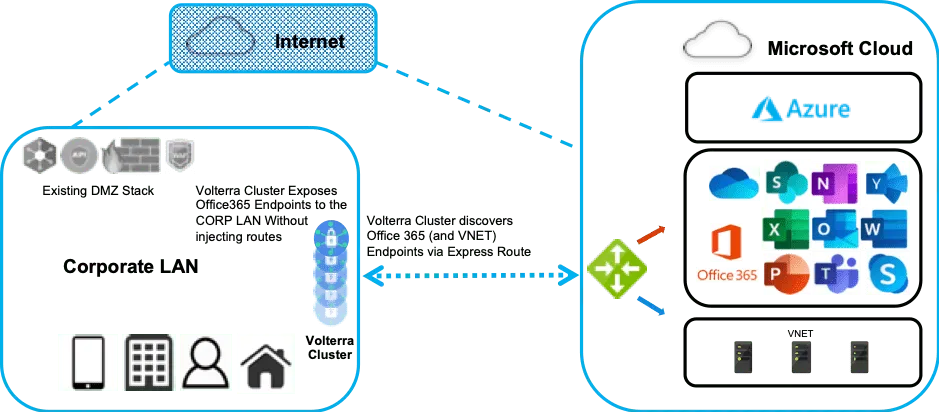
概要として、企業は、MicrosoftがOffice 365のルート/サービスを提供するExpressRouteルーターとピアリングするVolterra Application Gatewayクラスターを導入します。Volterra Application Gatewayは、このルーターを介してOffice 365エンドポイントを自動検出し、企業がそこからOffice 365サービスにアクセスできるようにします。この技術により、動的な構成をインフラストラクチャ上のルールに変換するための別のプロセスを管理する必要がなくなります。Volterra Gateway Auto-Discoveryにより、クライアントはリクエストの宛先を継続的に変更でき、ゲートウェイは受信するすべてのリクエストに対して自動検出とTLS整合性の確保を実行します。
ソリューションの2つ目の要素は、Microsoftのパブリックルートを企業ネットワーク内に広報することなく、これらのサービスを社内ユーザーに公開することです。これには、次の2つの方法があります。
1つ目の方法は、Azure内のVolterra Application GatewayクラスターからExpressRoute回線を介して直接処理する方法です。企業ネットワークに注入されるIPアドレスは、Azure内のVolterra Application GatewayクラスターのIPアドレスのみです。説明上、ゲートウェイはAzure内にあるものとしていますが、次の2つの条件を満たせば、任意の場所に配置できます。a. ユーザーがゲートウェイにアクセスしてトラフィックを送信できる(またはゲートウェイがトラフィックをインターセプトできる)こと。b. ゲートウェイが、Office 365エンドポイントが配置されている、または検出可能なExpressRoute回線に接続されていること。2つ目の方法は、企業内(およびプライベートデータセンター内)に1つまたは複数のVolterra Application Gatewayクラスターを追加する方法です。その後、検出されたOffice 365エンドポイントサービスをオンプレミスのApplication Gatewayクラスターで公開するようにポリシーを設定します。これらのエンドポイントは、前半で説明したとおり、Azure Cloud内のVolterra Application Gatewayを介して検出されます。さらに、企業の運用チームは、すべてのトラフィックを暗号化しながら、追加のセキュリティポリシーと認証ポリシーを設定できます。以下の図は、これらのシナリオを示しています。
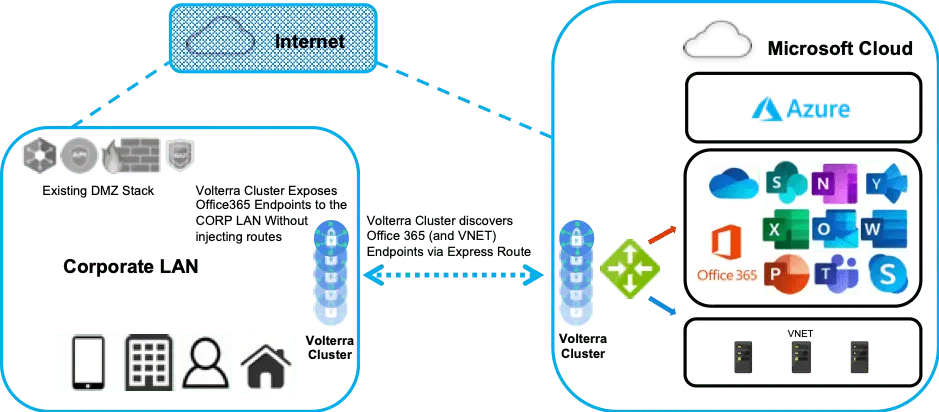
Volterra Application Gatewayクラスターには自動スケーリング機能も実装されており、1つのゲートウェイが特定のしきい値を超えると、別のゲートウェイを起動してクラスターに追加します。
企業のネットワーク、セキュリティ、運用の各チームに大きなメリットをもたらすVolterraソリューションのその他の機能は次のとおりです。
一元化されたポリシーとSaaSベースの管理による運用の簡素化
プログラム可能なデータプレーンを備えた、プロキシ、セキュリティ、ルーティングの統合
アプリケーションの利用状況とアクセスに関する詳細かつ豊富な可視性、ログ、メトリクス
シンプルさと優れた運用を実現することで、このソリューションはUBSと同様の目標を掲げる組織にとって、真の答えになると考えています。Office 365などのSaaSサービスへのプライベートアクセスを、企業ネットワークを「パブリックネットワークからアクセス可能にしたり、その一部にしたりする」ことなく利用できるようにします。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。