ボットは便利です。ボットは脅威でもあります。ボットは未来を担う存在です。そして、日々進化しています。
どのようなボットを指すかによって、ボットにいら立つこともあれば、魅了されることもあります。一方で、チャットボットは企業のデジタルトランスフォーメーション戦略を支える重要な要素と見なされることが少なくありません。顧客向けには、質問や問い合わせに迅速に回答できます。社内向けには、タスクを実行するほか、提出されたばかりの経費報告書から、できたての新しいアプリの現在のキャパシティまで、さまざまな状況に関する質問に回答できます。
その一方で(こちらは明らかにダークな側面ですが)、悪質なボットも存在します。極めて悪質です。たとえば、侵害されてシングボットと化し、デス・スター型ボットネットに加わったIoTデバイスがあります。また、偽装工作によってスクレイピングや窃取を行い、ビジネスを妨害することだけを目的としたボットも存在します。
今回取り上げるのは、後者のボットです。これらは著しく高度化しており、残念ながら今やインターネット上の「ユーザー」の大半を占めています。
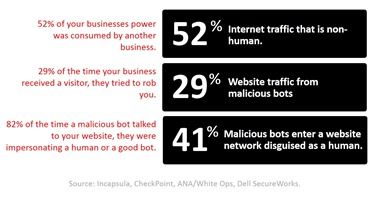
実に、インターネットトラフィック全体の52%は人間以外によるものです。その一部は、企業間APIや、検索インデクサー、メディアボットなどの正規のボットです。しかし、かなりの割合を悪質なボットが占めています。こうしたデジタル世界の厄介者を追跡しているDistil Networksによると、「悪質なボットはWebトラフィック全体の20%を占め、いつでもどこにでも存在しています」。大規模なWebサイトでは、トラフィックの21.83%を占め、2015年から36.43%増加しました。他の調査でも同様の傾向が示されています。誰が示した数値であっても、企業にとって好ましいものではありません。
Distil Networksのレポートによると、「2016年には、サイトの3分の1(32.36%)で、悪質なボットによるトラフィックが平均の3倍に急増し、このような急増は年間平均16回発生しました」。突発的なトラフィックの急増は、負荷の増加に伴うパフォーマンス低下だけでなく、ダウンタイムの原因にもなります。
ボットがオンプレミスのアプリを攻撃すると、サービス停止を引き起こすだけでなく、そのアプリに関連するコストが増加する可能性があります。今なお多くのアプリが、ライセンスを必要とするプラットフォームに導入されています。新しいインスタンスを起動するたびに、会計上の費用も発生します。ソフトウェアのスケールには実際にコストがかかります。ライセンス費用の有無にかかわらず、ハードウェアと帯域幅は依然として期待するほど安価ではないため、トランザクションごとに関連コストが発生します。
クラウドでは、通常はスケーリングが容易ですが、それでもコストはかかります。クラウドでもコンピューティングリソースや帯域幅は無料ではなく、オンプレミスの場合と同様に、ボットトラフィックによって正規のトランザクションにかかるコストが増加します。
答えはもちろん単純です。トラフィックがアプリに到達する前に阻止します。
これは、実際よりもはるかに簡単そうに聞こえます。というのも、セキュリティは「プレイヤーC」として振る舞わざるを得ないからです。つまり、チューリングテストの標準的な解釈における役割です。念のため説明すると、チューリングテストでは、質問者(プレイヤーC)が、プレイヤーAとBのどちらが機械で、どちらが人間かを判定します。しかも、使えるのは文字による回答だけです。そうでなければ、まあ、言うまでもありません。簡単ですね。
今日のセキュリティソリューションも同様に、デジタルで伝達される情報だけを使って、人間とマシンを見分けなければなりません。
Webアプリファイアウォール:チューリングセキュリティテストのプレイヤー「C」
Webアプリケーションファイアウォール(WAF)は、これを実行できるように設計されています。提供形態がサービス、オンプレミス、またはパブリッククラウドのいずれであっても、WAFはボットを検出し、ボットが求めるリソースへのアクセスを拒否することで、アプリを保護します。問題は、多くのWAFが、既知の悪意あるユーザーエージェントやIPアドレスに一致するボットしかフィルタリングしないことです。しかし、ボットはますます高度化しており、検出を回避するためにIPアドレスを次々と切り替え、ユーザーエージェントを変更する方法を把握しています。Distilは、このような高度化について、「悪意あるボットの52.05%がJavaScriptを読み込んで実行する、つまりJavaScriptエンジンを搭載している」と指摘しています。
つまり、悪質なボットを正確に識別して排除するには、「ユーザー」に関するはるかに多くの情報が必要です。幸い、その情報はデジタルデータとして存在します。人の身振りや話し方、言葉の選び方から多くのことが分かるように、各トランザクションに付随するデジタル情報からも多くの手がかりを得られます。
脅威インテリジェンス、デバイスプロファイリング、行動分析を適切に組み合わせることで、WAFは悪意のあるボットと正規ユーザー(人間またはボット)を正しく識別できます。どのような対策を選択するかによって、ボットがセキュリティ戦略を出し抜き、事実上「チューリングセキュリティテスト」に合格できるかどうかが決まります。
- 脅威インテリジェンス
脅威インテリジェンスは、位置情報とトラフィックのプロアクティブな分類を組み合わせ、できる限り多くの信頼できる情報源から得たインテリジェンスフィードを活用することで、悪意のあるボットの特定を支援します。これは本質的に「セキュリティのビッグデータ」であり、セキュリティパートナーのエコシステム全体でインテリジェンスを共有できるため、最新のボットによる攻撃を迅速かつ正確に特定できます。
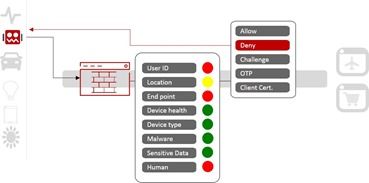
デバイスプロファイリング
デバイスのプロファイリングでは、リクエストを既知のボットシグネチャと照合し、アイデンティティを確認します。オペレーティングシステム、ネットワーク、デバイスの種類など、接続から得られるあらゆる情報(実際に多くの情報を取得できます)を利用できます。フィンガープリンティングも有用です。ブラウザー(およびボット)が共有する情報は、意図せず共有されるものも含め、それぞれをほぼ一意に識別できるほど多いことが分かっているためです。この理論について詳しく解説した記事は、EFFのサイトでご覧いただけます。なお、統計的な分析によると、2007年時点では個人を一意に識別するために必要な情報量はわずか32.6ビットでした。ユーザーエージェント文字列には約10.5ビットの情報が含まれており、ボットはそれを無条件に提供します。行動分析
しかし、デジタルの世界では、プロファイルは瞬時に変化する可能性があり、位置情報を隠したり偽装したりすることもできます。そのため、悪意のあるボットと正規のトラフィックを識別する際には、行動分析も用いられます。多くの場合、何らかのチャレンジを実施します。ユーザーが目にするものとしては、CAPTCHAや「私はロボットではありません」というチェックボックスがありますが、ボットにチャレンジを課す方法はこれらだけではありません。行動分析では、セッションやトランザクションの異常に加え、ブルートフォースによるアクセス試行も監視します。
3つすべてを使用することで、より包括的なコンテキストが得られ、WAFは悪意のあるボットを正確に識別してアクセスを拒否できます。
F5では、この独自の変数の組み合わせを一貫して「コンテキスト」と呼んでいます。現在、コンテキストは、アクセス制御、アイデンティティ管理、アプリケーションセキュリティなど、多くのセキュリティソリューションに不可欠な要素です。コンテキストは、アプリケーション中心のセキュリティ戦略に欠かせず、悪意のあるボットに正確かつ効果的に対処できるWAFにとって重要な機能です。コンテキストによって「全体像」を把握できるため、WAFは悪意のあるボットと正規のボットを正確に識別し、重要な資産を保護しながら事業コストを抑制できます。
対策はあります。ボットがなくなることはありませんが、適切なWAFを導入すれば、悪質なボットによるデータやリソースの窃取を防ぐ能力を高め、企業の収益への深刻な影響を抑えることができます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。