フィッシングや不正行為は、多くの場合(残念ながら)、金融・銀行業界と関連付けられています。
詐欺とは、策略、欺瞞、偽り、ごまかしの別名にすぎません。そして攻撃者は、まさにこうした手口を使って、企業ユーザーの認証情報を日々入手しています。フィッシングを仕掛けるほか、ユーザーがウェブサイトを閲覧しただけで企業の資産にマルウェアを侵入させます。もちろん、企業ユーザーには「そのような」サイトを閲覧させていない、と思われるかもしれません。しかし、BBC、Newsweek、The New York Timesはどうでしょうか。MSNはどうでしょう。実は、これらのサイトはいずれも最近、マルバタイジングの被害に遭っています。攻撃者はオンライン広告会社を介し、一流サイト上のオンライン広告にマルウェアを仕込んで配布しました。もちろん、ウイルス対策ソフトウェアは稼働しているでしょう。しかし、「成功するマルウェアに共通する5つの習慣」によると、実際のマルウェアのうちウイルス対策ソフトウェアで検出されるのはわずか25%です。従業員がフィッシングの兆候を見分けられるよう、「セキュリティ意識向上」研修も何度となく実施していることでしょう。それでも、被害者の約50%は、メールを受信してから1時間以内にそのメールを開き、記載されたリンクをクリックしています。
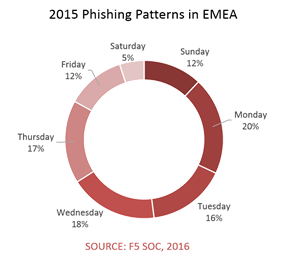
職場から、攻撃者がフィッシングやマルウェアを多用する金融機関のサービスにアクセスしている人がいることも忘れてはなりません。 IDCの調査 によると、職場でのインターネット利用時間の30~40%が、業務以外の活動に費やされています。F5 SOCの調査で、フィッシング攻撃の試行が週末より平日に大幅に多く、特に月曜日に集中していたのは、そのためかもしれません。従業員が月曜日の朝にオンラインバンキングを利用し、金融サービスの認証情報を盗むことを目的としたフィッシング攻撃の被害に遭えば、攻撃者は企業の認証情報まで入手する可能性があります。AVですべてを検出できるわけではなく、今もフィッシング攻撃の被害に遭う人がいるためです。企業の認証情報も、ほかの認証情報と同様に闇市場で売買でき、非常に高い価値があります。
さらに、社外からSSL VPNやその他の「保護された」ポータルを介して企業資産にアクセスする従業員もいます。現在ブラウザに潜んでいるマルウェアにとって、窃取する認証情報が企業用か個人用かは関係ありません。攻撃者にとってはどちらにも価値があり、わざわざデバイスを感染させた以上、入手できるものはすべて奪おうとするでしょう。
実際のところ、「不正行為」は金融・銀行業界に限った問題ではありません。確かに、金融機関は私たちから預かった資金を狙われるため、最も深刻かつ直接的な被害を受けています。しかし、ここ数年に発生した「大規模な」侵害を振り返ると、その多くは、認証情報の窃取という1つの根本原因に行き着きます。
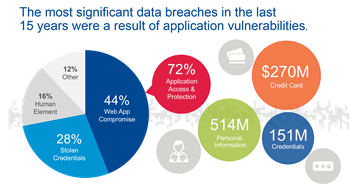
フィッシングやマルウェアによって直接盗まれた可能性のある認証情報、あるいは従来の検知システムをすり抜け、攻撃者がネットワークへ容易に侵入できるようにしたトロイの木馬によって盗まれた可能性のある認証情報。侵入後、多くの場合、狙われるのはデータです。顧客データも企業データも例外ではありません。気付いたときには、なんと!「今週、データ保護に失敗したのはどの企業?マガジン*」の表紙を飾ることになります。
その侵害への対応に伴うコストは、技術面や運用面だけにとどまりません。
ブランドとビジネスへの影響
もちろん、復旧やクリーンアップにもコストがかかります。たった1回成功したフィッシング攻撃に起因するマルウェアやバックドアをすべて根絶するために、リソースを振り向ける必要があります。ドライブバイダウンロードやマルバタイジングによって侵入した脅威を排除するため、デスクトップを初期化して再インストールします。その結果、IT部門や事業部門全体の生産性が大幅に低下し、収益を圧迫します。
そして、ブランドへの影響が表面化します。Twitterには怒りの声があふれ、それまで傷一つなかったブランドは嘲笑の的となるミームに変えられ、小学校で冬最初の風邪が広がるよりも速く拡散していきます。
デスクトップをクリーンアップし、より強固な保護対策を導入した後も、侵害の余波はブランドの評判に打撃を与え続けるため、対処が必要です。最近の調査によると、半数を超える組織(57%)が、セキュリティインシデントによって評判が損なわれ、中小企業では8,000ドル超、大企業では200,000ドル超の損失が生じたと回答しています。こうしたコストの一部は、対応や問い合わせへの回答、今後の進め方に関する助言を求める膨大な要請に対処するため、外部機関を雇うことで発生します。また、消費者の期待に応えるために発生するコストも含まれます。具体的には、個人情報盗難保護(63%)、信用情報監視サービス(58%)、現金、製品、サービスによる補償(67%)の提供に伴うコストです。
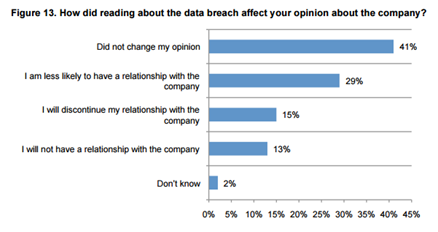
その一因は顧客離れです。実際、ブランドは消費者の購買意思決定に大きな影響を与えます。通常、価格が最も重要な要因とされますが、価格をどの程度重視するかは、ブランドの評判によって変わることが分かっています。消費者は評判の良いブランドにはより多く支払うため、侵害発生後はブランドの信頼をできるだけ早く回復することが不可欠です。
しかし、通常はまず消費者への影響に目を向けがちですが、損害はそれだけにとどまりません。採用にも影響が及びます。適切な人材を獲得するには費用がかかります。Employer Branding Global Trendsレポートによると、雇用主としてのブランド評価が高い企業では、採用費用が22%低くなっています。ただし、これはそもそも人材に関心を持ってもらえることが前提です。同じ調査では、転職先を選ぶ際、候補者の45%が、勤務先企業に対する周囲の評価を「重要」な要素として挙げています。ブランドは、その組織で働きたいと思うかどうかを左右します。そのため、侵害が発生すると、現在の成功に必要な人材を獲得し、場合によっては定着させる力に悪影響が及ぶ可能性があります。
Web詐欺への対策
幸い、フィッシングやマルウェアの脅威に対処するツールは数多くあります。ただし、これらは一般に「不正対策」に分類され、金融や銀行など、金銭を扱う業界の文脈で取り上げられています。しかし、こうしたソリューションは金融・銀行業界に特有のものではありません。これらの業界と顧客との関わり方に、不正対策の適用対象を業界の保護だけに限定するような特別な要素はないからです。不正対策の本質は、Web詐欺、つまりWebアプリやテクノロジーを使って個人を欺いたり、だましたり、強要したりして、認証情報を渡させる行為を阻止することにあります。
Web不正対策ソリューションは、最終的に攻撃者によるセキュリティ侵害を助長する認証情報の窃取を検出し、防止します。攻撃者の狙いが金銭かデータかは問題ではありません。認証情報を収集し始めれば、企業のものか消費者のものかを問わず、あらゆる認証情報が収集対象となります。従業員が侵害された端末から企業リソースにアクセスすると、攻撃者はほかのあらゆる情報とともに企業の認証情報も入手します。これは、あらゆる業界の企業が懸念すべき問題です。
* 実在する出版物ではありませんが、ここ数年、侵害が相次いでいることを考えると、このような出版物が必要ではないでしょうか。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。