デジタルトランスフォーメーションが常に目指してきたのは、「デジタルを標準とする」運用モデルです。最後に誰かが自宅の玄関先に電話帳を置いていったり、新作映画のDVDを手渡してくれたりしたのがいつだったか、もう思い出せません。新しいゲームで遊びたいときは、ゲーム機のストアを利用します。わざわざ車で実店舗のゲームショップへ行き、ゲームカートリッジを探すことも、今ではまったくありません。アップデートはどうでしょうか。自動的に配信されます。実際、今ではお気に入りのテーブルトークRPGさえデジタル化されています。遊ぶために13冊もの本と数ポンド分のサイコロを抱えて誰かの家へ行く必要はありません。ノートPCさえあれば十分です。
だからといって、ダイスまで手放すつもりはありません。そんなのは、さすがにあり得ませんから。
でも、ビジネスのデジタル化が進んでいるので、私もデジタルを使う機会が増えています。
この1年、あらゆる業界が必要に迫られ、デジタルトランスフォーメーションの第2、第3フェーズへと急速に進みました。
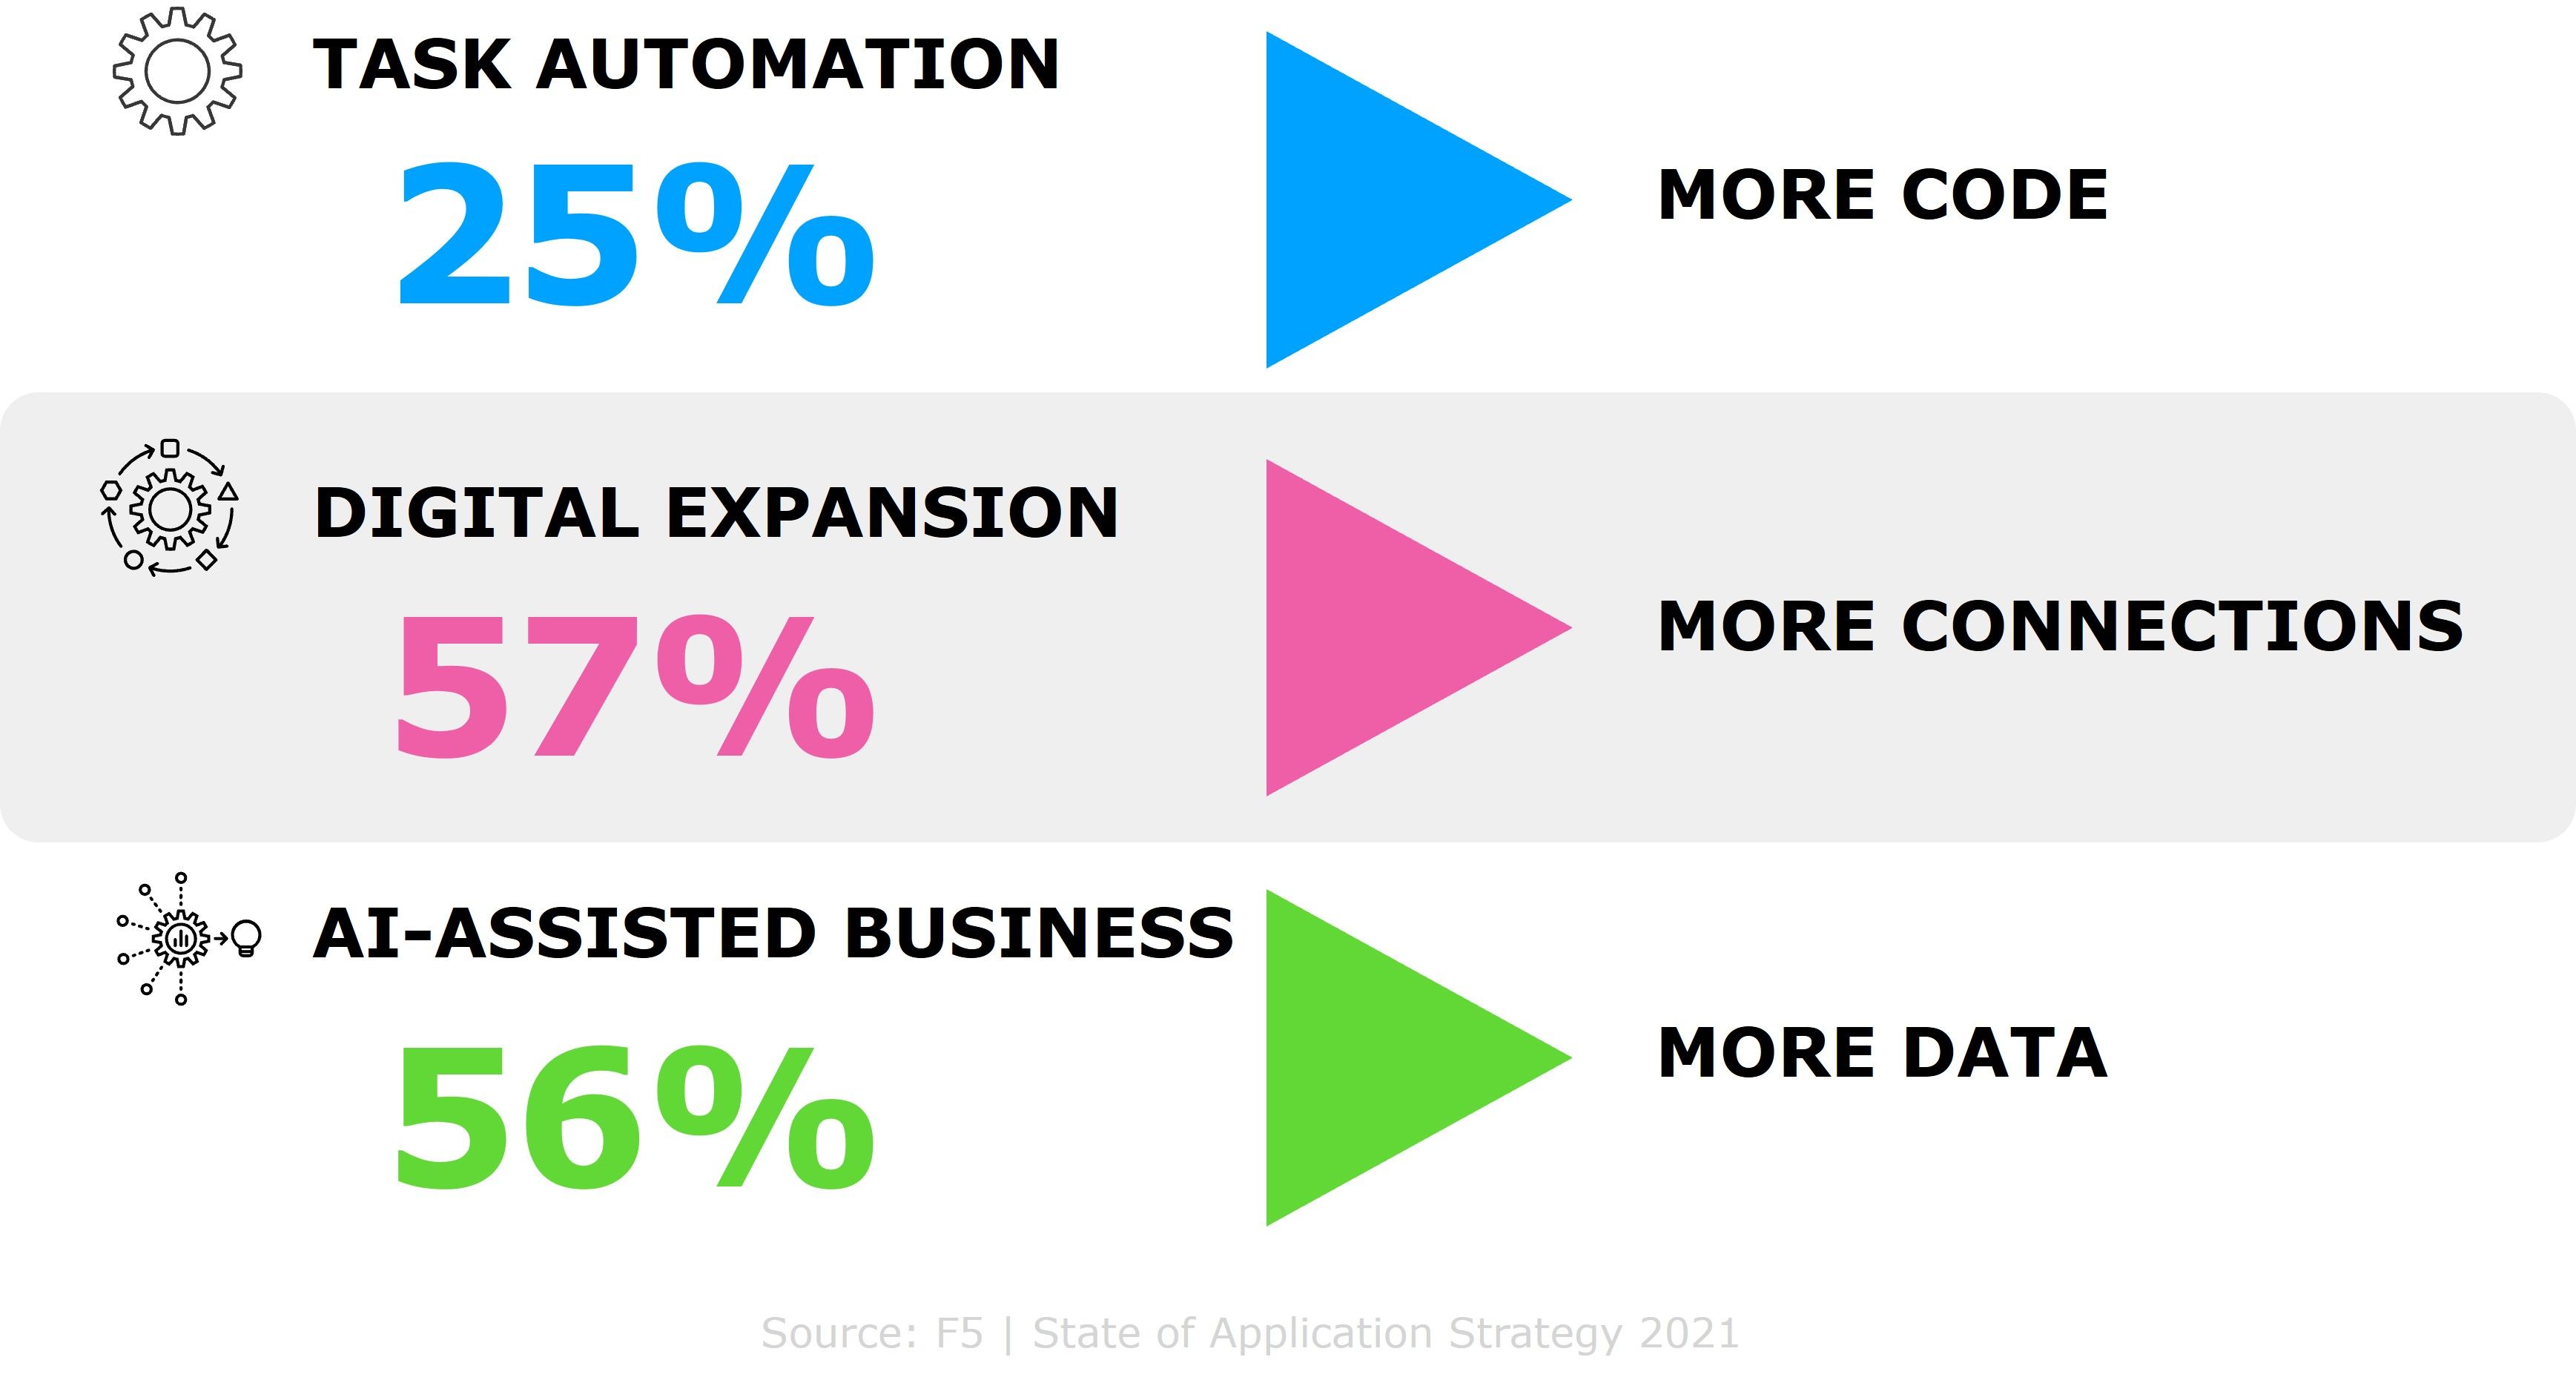
フェーズ1
タスクの自動化
この段階では、デジタル化に伴い、人が担ってきた業務タスクがさまざまな形で「自動化」され、業務フローの一環として、より多くのアプリケーションが導入または開発されるようになります。まず、効率向上を目的に、明確に定義された個々のタスクの自動化から始まります。一般的な例として、製品やサービスに関するよくある質問に回答し、必要に応じて有人対応へ引き継ぐIVRシステムが挙げられます。この段階では個々のタスクは自動化されますが、一貫した統合には至っていません。
意図せぬ結果:コードの増加
コードが増えるのは、アプリケーションの増加だけが原因ではありません。新しいアプリケーションアーキテクチャも、コード増加の要因です。平均的なiPhoneアプリのコードは50,000行未満です。一方、Googleでは200万行を超えます。ほとんどのアプリはその中間です。こうしたコードはすべて、保守、更新、セキュリティ確保が必要です。また、組織は長年にわたり、複数のアーキテクチャにまたがってコードベースを拡大してきました。現在では、5つの異なるアーキテクチャを運用し、COBOL、C、JS、Goなど、3~4種類のコードベースを扱っています。
さらに、組織が「Infrastructure as Code」を導入する中で増加しているJSON、YAML、Pythonの利用は、これに含まれていません。F5の年次調査によると、その割合はすでに半数を超える52%に達しています。AIやMLの活用を試みる組織が、「モデルとアルゴリズム」もコードとして扱う運用手法を導入し始めるにつれ、この割合は今後も増え続けるでしょう。
フェーズ2
デジタル展開
企業がクラウドネイティブインフラストラクチャを活用し、自社のソフトウェア開発を通じて自動化を推進し始めると、デジタルモデルの拡張とさらなる発展を支える新世代のアプリケーションが生まれます。この段階を推進するのは、差別化や独自の顧客エンゲージメントの実現を目的としたアプリケーション関連の意思決定に関与するビジネスリーダーです。たとえば、医療機関では、患者記録や請求処理と、入院、退院、スケジュール管理の各システムとの統合が進んでいます。これにより、予約リマインダーを自動化し、手作業をなくすことができます。この段階に共通するテーマは、エンドツーエンドのビジネスプロセス改善に注力することです。
意図せぬ結果:接続の増加
しかし、話はそれだけではありません。デジタルを前提とする考え方とITのモダナイゼーションにより、アプリケーション、システム、デバイス、消費者、パートナー、API間の接続が増加します。その一つひとつが潜在的な侵入口となり、最終的には重大な侵害やシステムの不正利用につながる可能性があります。
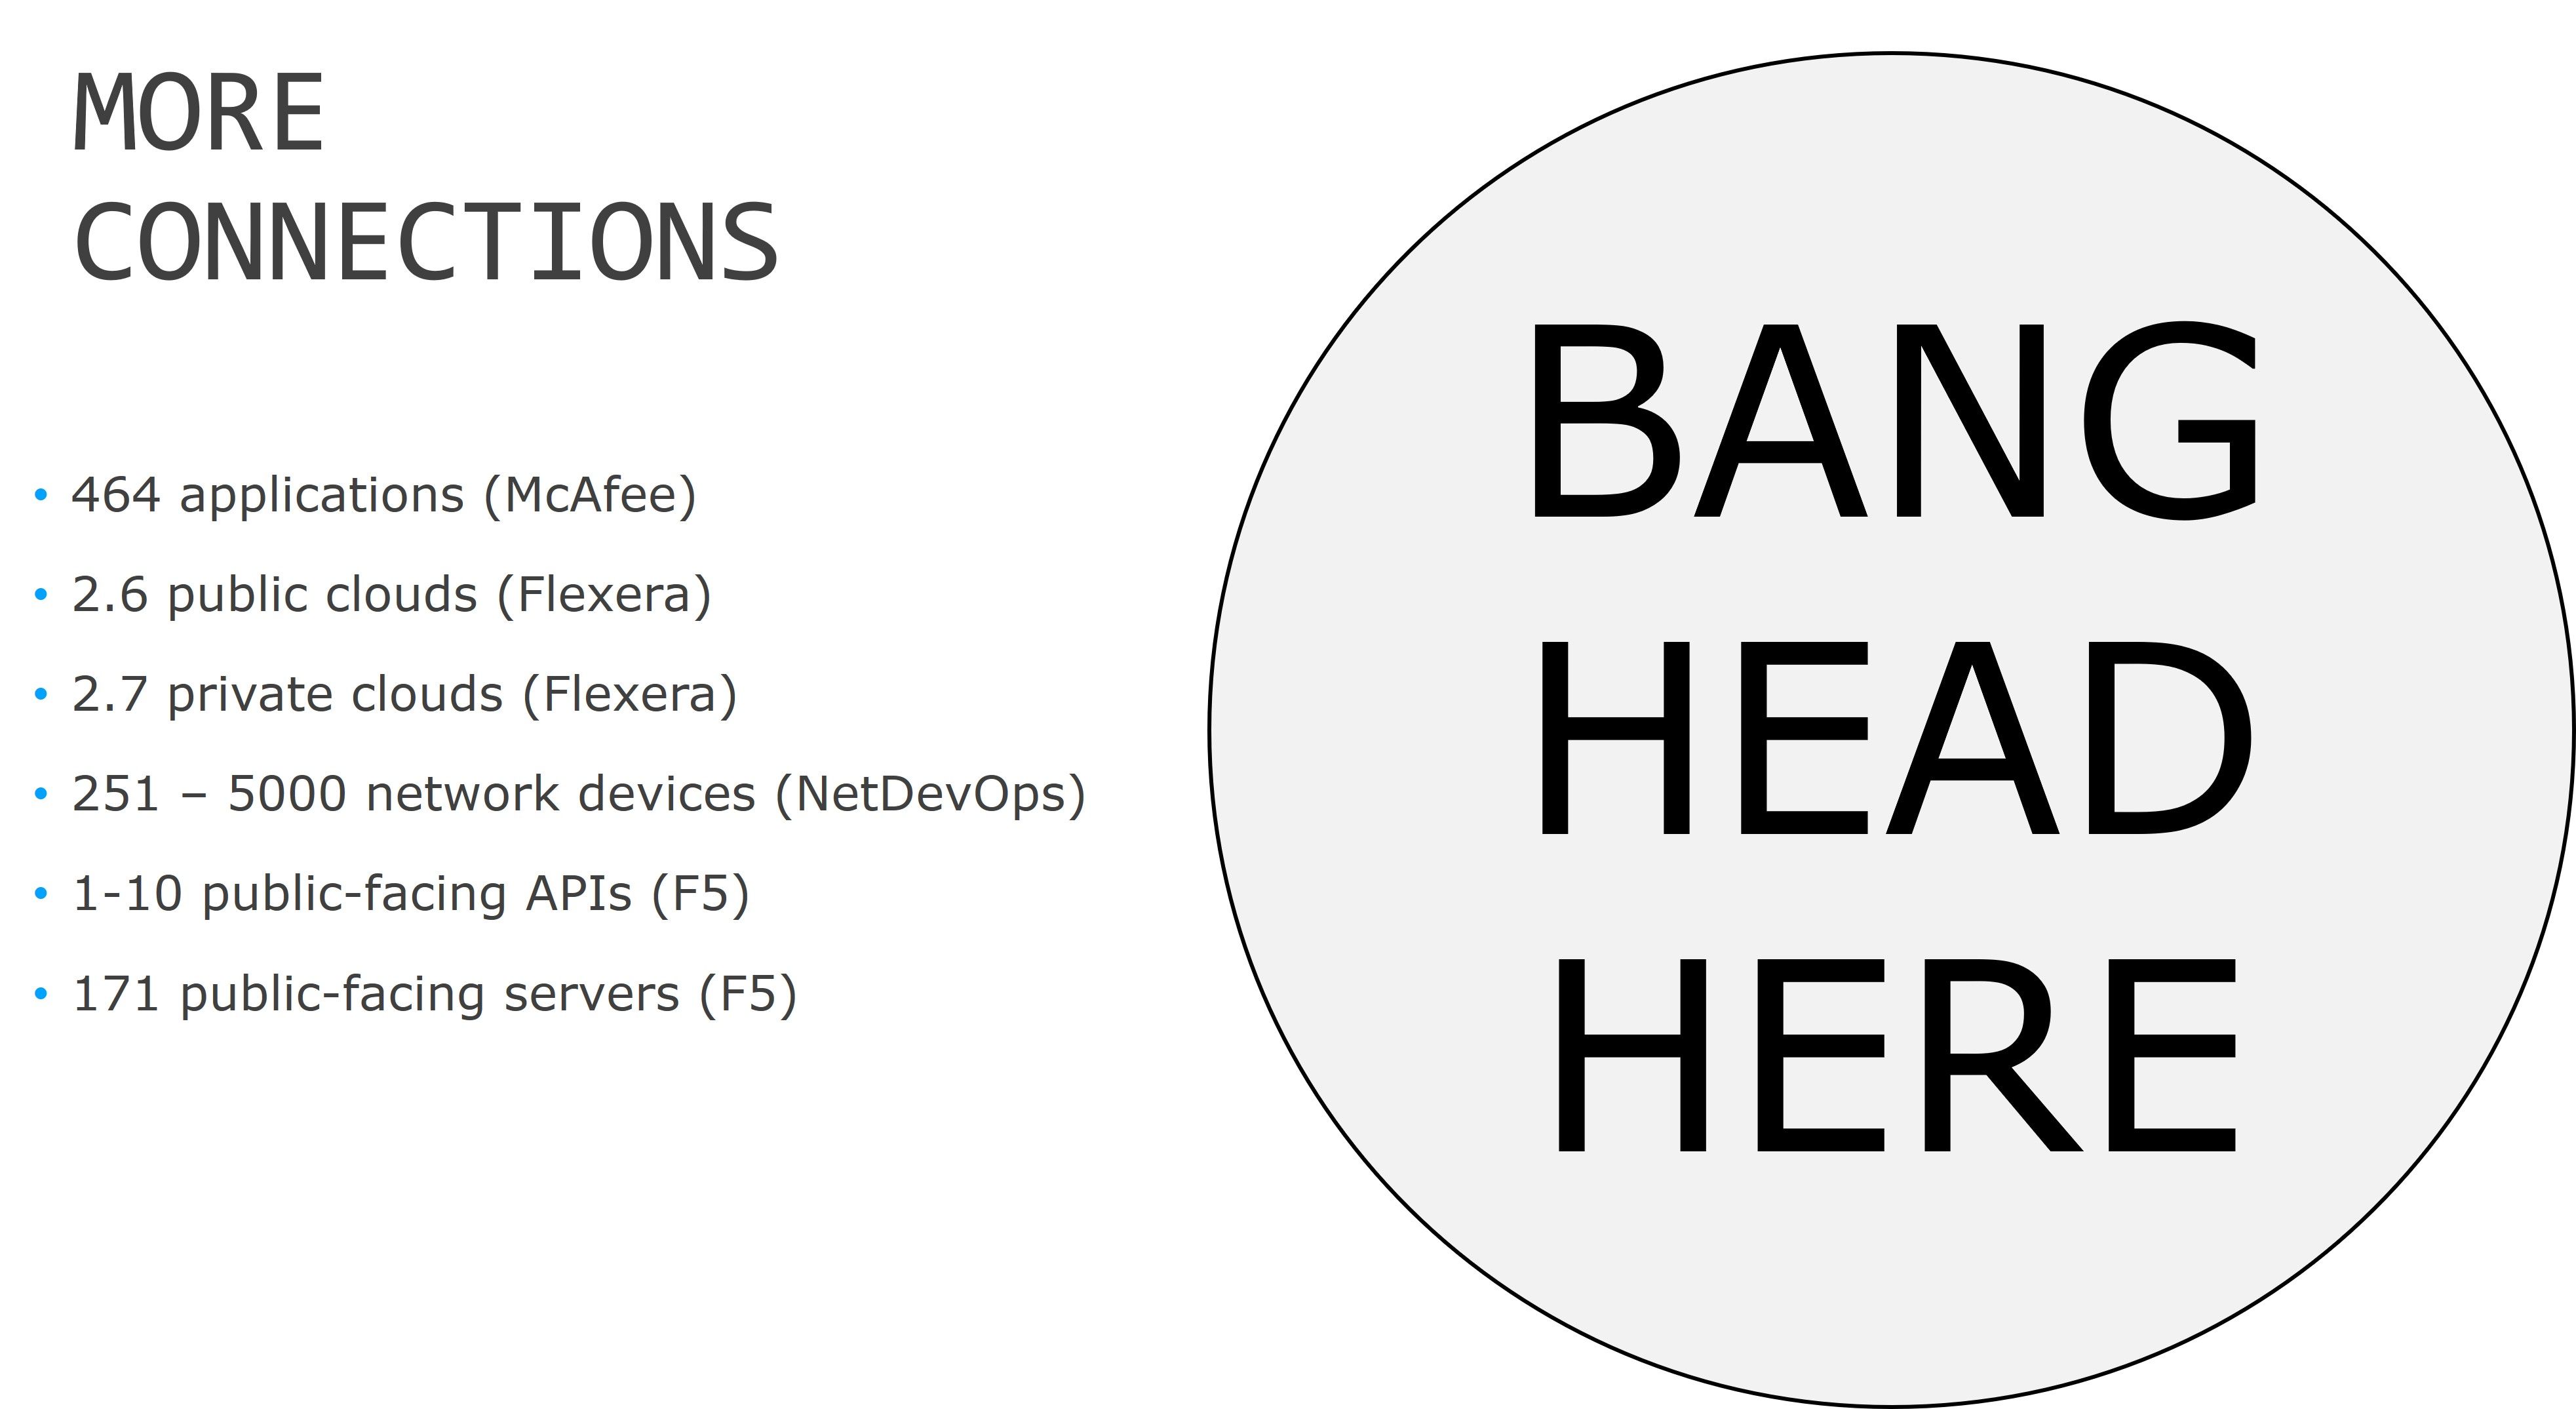
ここで求められる最低限の対策でさえ、ハードルは高いものです。マルウェア。ランサムウェア。不正行為。収益の損失。攻撃対象となり得るものをすべて保護できなかった場合の代償は計り知れません。そして、それをどう実現するかも大きな課題です。
フェーズ3
AI支援型ビジネス
企業がデジタルジャーニーをさらに進め、アプリケーションプラットフォーム、ビジネステレメトリとデータ分析、ML/AIテクノロジーのより高度な機能を活用するにつれて、ビジネスはAI支援型へと移行します。この段階では、これまで実現できなかった新たな生産性向上の可能性が広がります。たとえば、ある小売企業では、ログインに失敗したユーザーの10~20%が、認証プロセスに苦労している正規ユーザーであることが判明しました。デフォルトでアクセスを拒否すると、多額の収益を失う可能性がありました。行動分析を使用すれば、正規ユーザーとアクセスを試みるボットを識別できます。テクノロジーと分析により、AIの支援を受けて正規ユーザーを特定し、アクセスを許可できるようになったことで、収益の増加と顧客維持率の向上につながっています。
意図せぬ結果:データの増加
最後に、デジタルを標準とすることで、必然的にデータ量が増加します。注文、製品、住所、支払い情報といった顧客データだけでなく、メトリクスやログなどの運用データも増えます。デジタルビジネスでは、訪問者、エンゲージメントのパターン、パフォーマンス、通常とは異なるフロー、異常な挙動を把握するために、テレメトリが必要です。このテレメトリは、分析後すぐに破棄できるものではありません。運用上のベースラインを適切に確立し、ビジネス上の意思決定に役立つパターンや、攻撃の兆候となる異常を見つけるには、数日分、場合によっては数週間分または数か月分のテレメトリが必要になることがあります。
こうしたデータはすべて、適切に扱う必要があります。正規化、保存、処理、分析、キュレーションが必要です。また、一部のデータには、コンプライアンス対応や規制当局の監督が必要となる、保護対象のお客さま情報が含まれている可能性があるため、セキュリティ対策も欠かせません。
デジタルトランスフォーメーションがもたらす意図せぬ結果:複雑性の増大
組織がこれらの段階を進む速度にかかわらず、結果は同じです。複雑さが増します。
そして、複雑さがセキュリティの妨げになることは、誰もが知っています。
そのため、セキュリティ担当者にとって、デジタルが前提となることは新たな課題を意味します。こうした一連のセキュリティ課題に対処する方法の1つは、より管理しやすいカテゴリーに分類することです。
冷静さを保つためにシンプルに
セキュリティ上の課題の多くは、アプリケーション、インフラストラクチャ、ビジネスという3つのカテゴリーに大別できます。こうした上位カテゴリーは、資金や経営陣の支援が必要な場合に、上層部へ説明する際に役立ちます。また、課題を軽減するための最適なアプローチを判断する際のトリアージにも有効です。
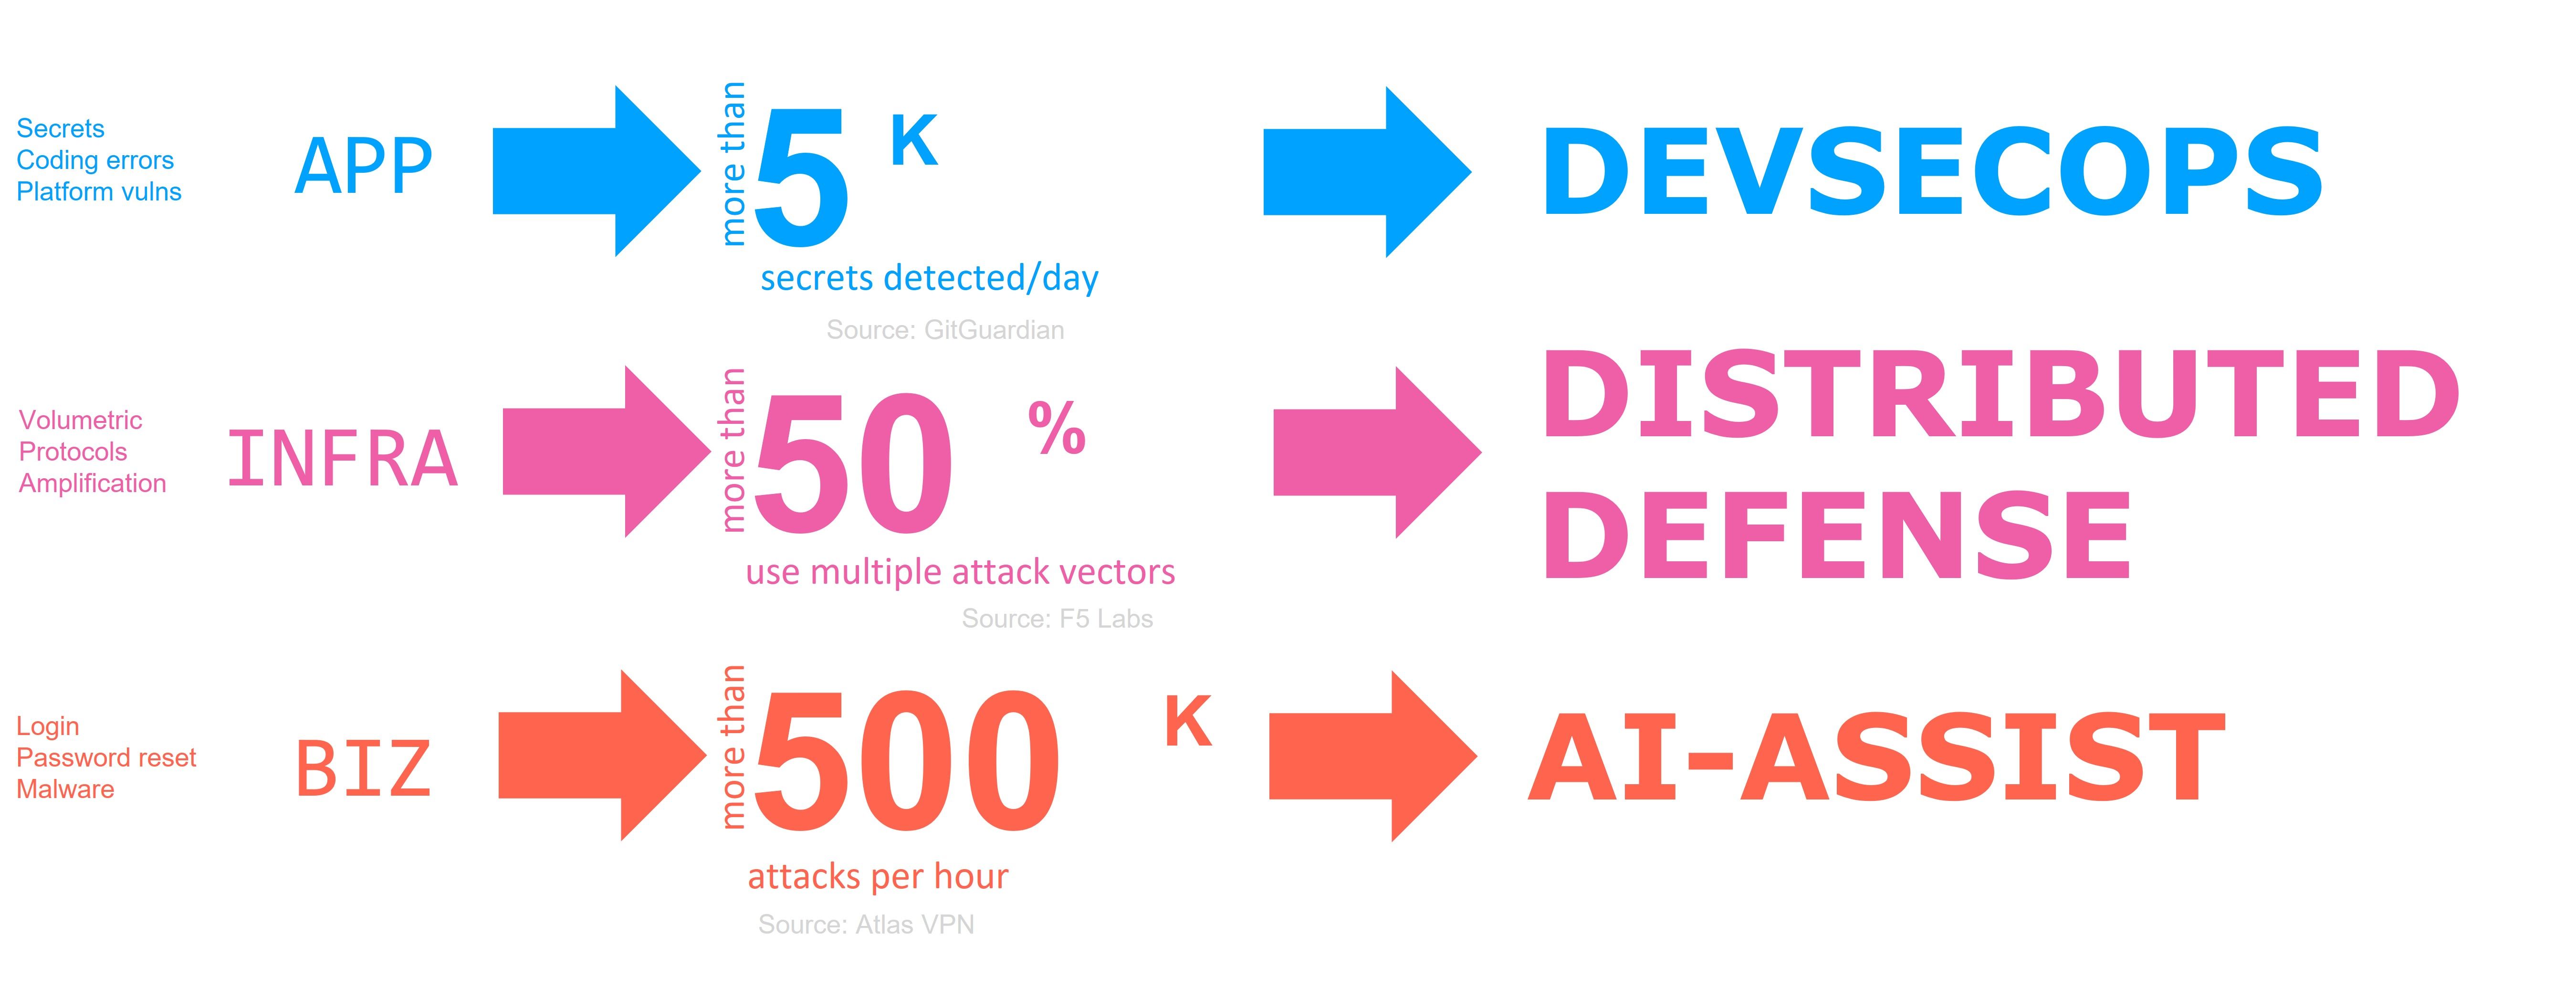
アプリケーションレイヤー → DevSecOps
アプリケーション層の脆弱性には、シフトレフトのアプローチ、つまり開発からデプロイ、運用に至るすべてのパイプラインにセキュリティを組み込むことで対処できます。こうした脆弱性のほとんどは、意図的か偶発的かを問わず、人の行為によって生じる意図しないものです。個人の開発者リポジトリを介したシークレットの共有からS3バケットの設定ミスまで、スタック全体に及びます。ツールを使用すれば、サードパーティ製コンポーネントやその他の依存関係に含まれる脆弱性を特定し、そのスクリプトの最新かつ最良で、より安全と期待されるバージョンを使用していることを確認できます。
WAF、DAST、RASP、SASTなど、コードのスキャンとセキュリティ確保に役立つツールは数多くあります。そのほとんどは、開発パイプラインに十分に統合できます。スキャンを自動化すれば、引き継ぎとそれに伴う時間の浪費を実質的に解消できます。業界ではこれをDevSecOpsと呼びますが、並列処理やマルチタスクとも言えます。チームや担当者が対応できない場合や業務過多の場合でも、スケジュールが滞ることはありません。また、より綿密な分析が可能になり、プロセスの早い段階でエラーを検出できます。
インフラストラクチャの脆弱性 → 分散型防御
ボリューム型DDoSやDNS増幅攻撃といった従来型の脆弱性は、インフラストラクチャ層に存在します。攻撃者を制御することはできないため、シフトレフトによる緩和は現実的ではなく、完全に排除することもできません。制御できるのは、自らの対応だけです。
インフラストラクチャ層の脆弱性には、より「シフトライト」型のアプローチが必要です。セキュリティサービスで進行中の攻撃を防御し、処理によって排除できるためです。
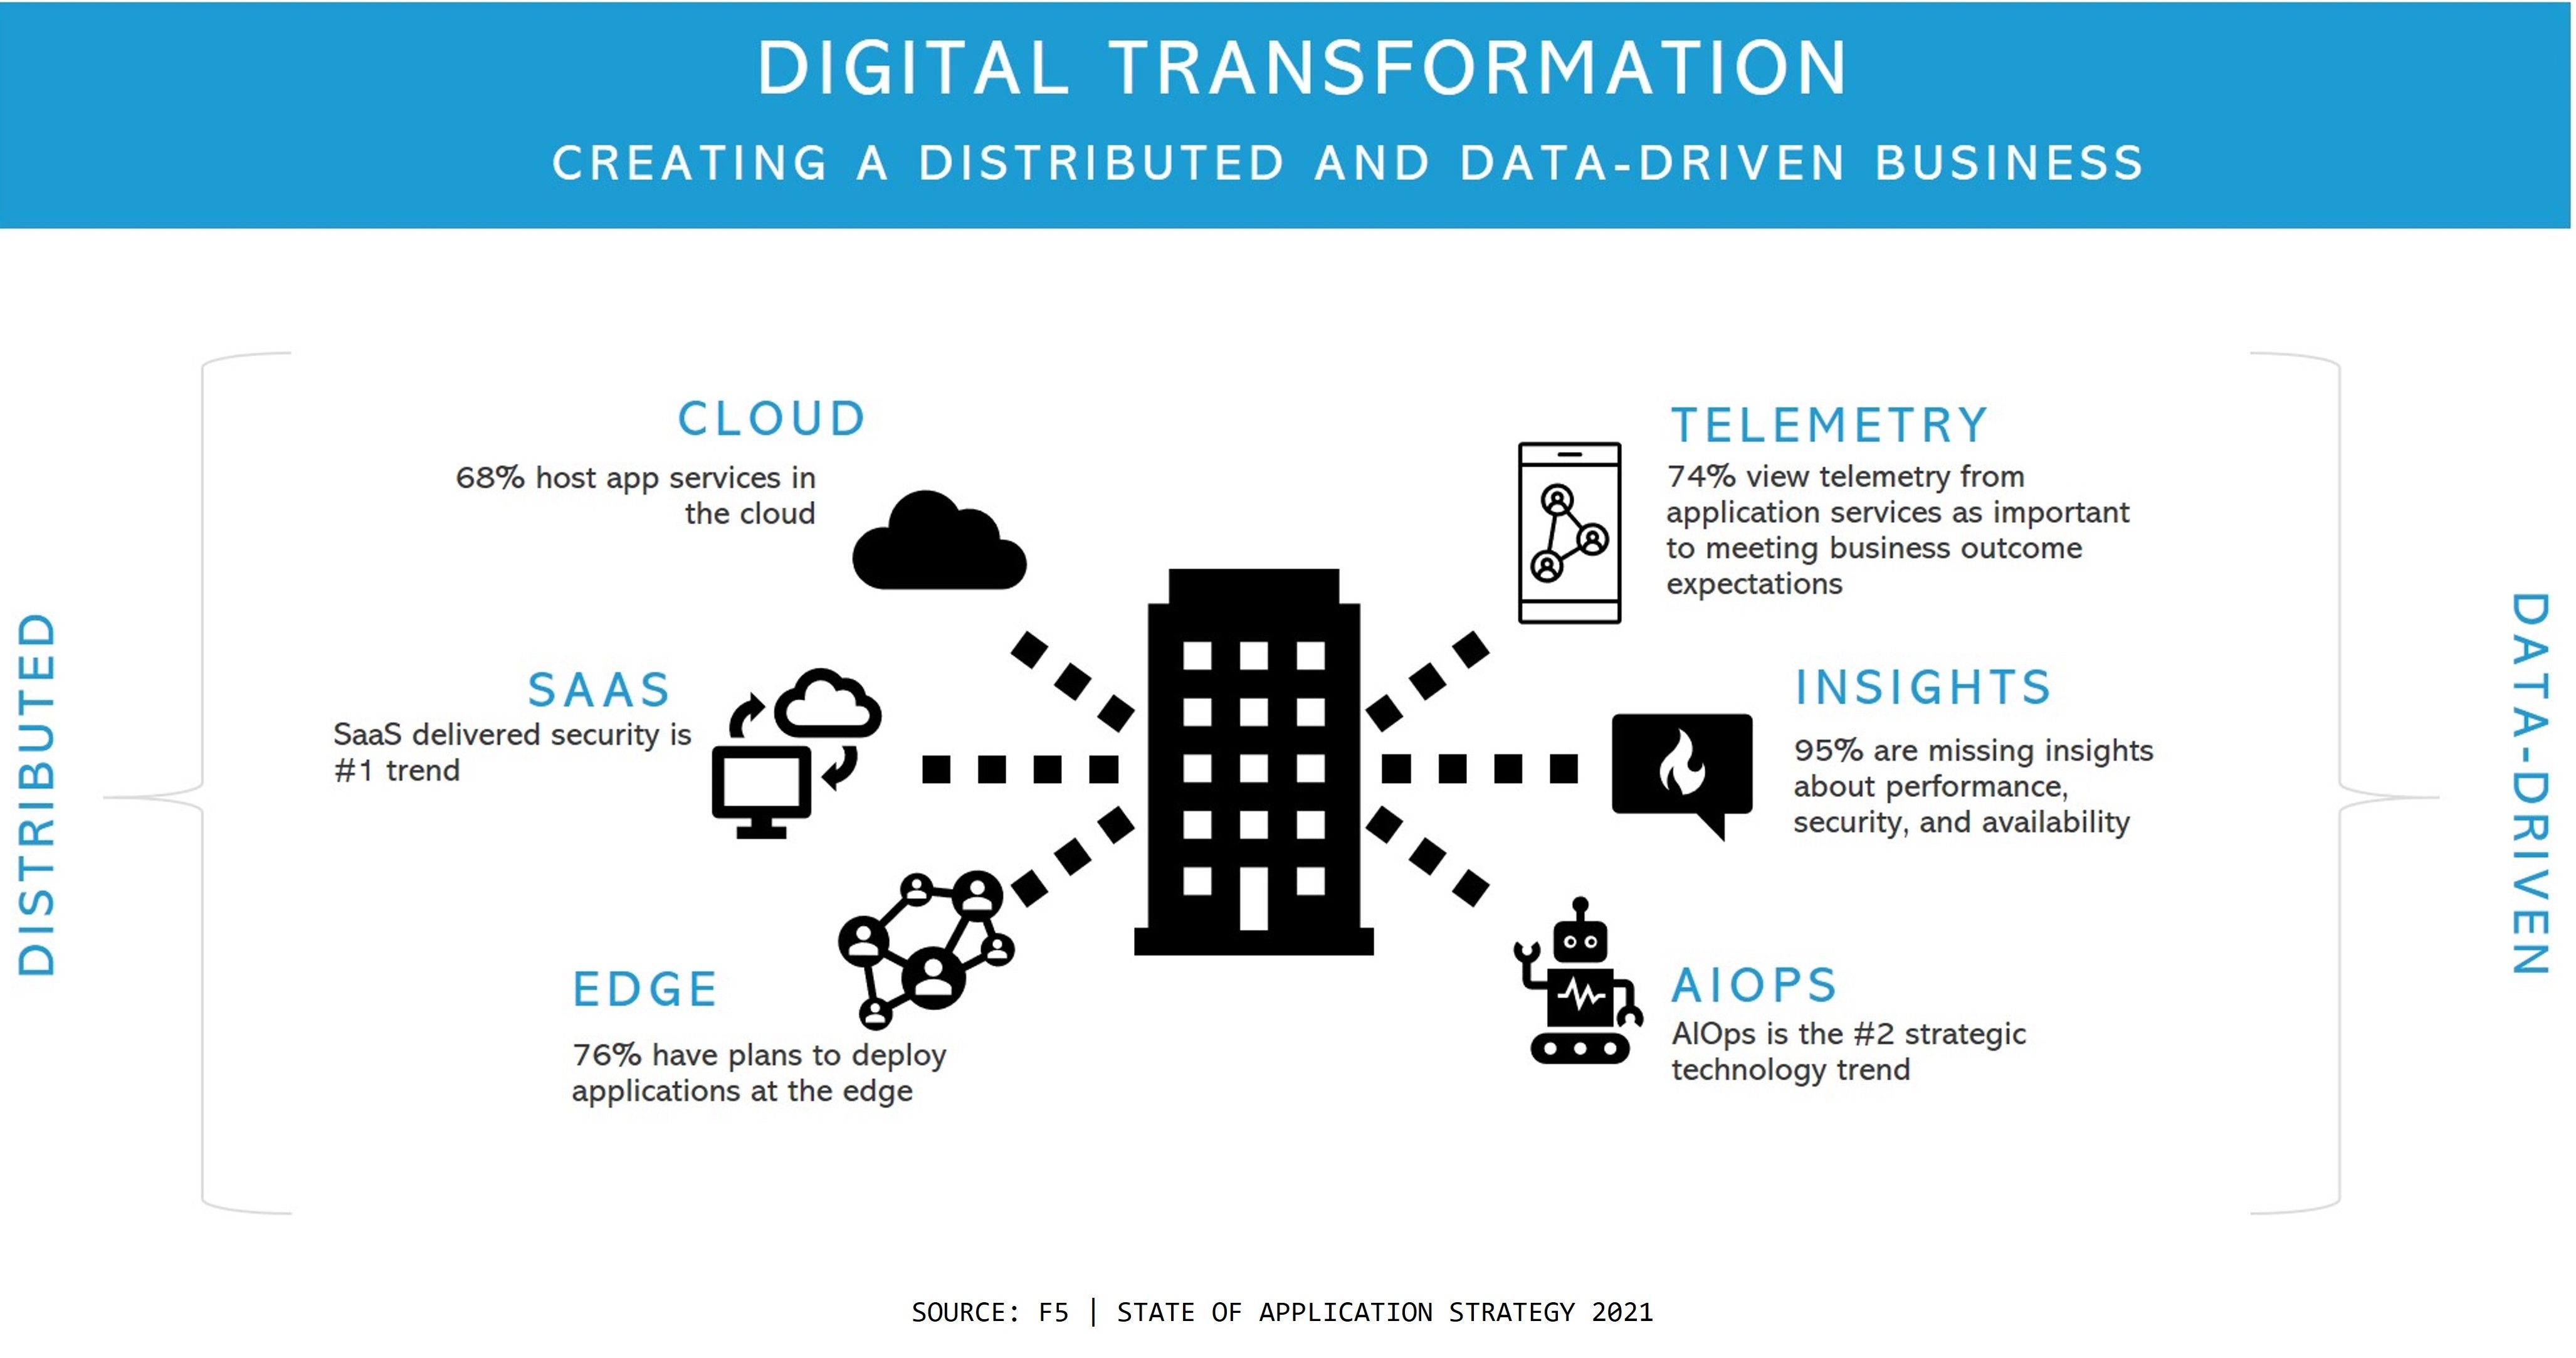
現在、アプリは境界そのものであり、組織のアプリは世界中に分散しています。SaaSを除いても、組織は既存のデータセンターを拡張するために、平均2.7種類の異なるパブリッククラウドを利用しています。つまり、複数のクラウドです。
また、企業支給のノートPCのような分散エンドポイントも多数あります。在宅勤務がほぼ恒常化する以前から、人々は出張していました。つまり、移動する分散エンドポイントが存在していたのです。
これにより、インフラストラクチャとアプリケーションを防御するための、分散型アプリケーションおよびアイデンティティ中心のソリューションが求められています。具体的には、SASEとゼロトラストを導入するとともに、エッジを活用してインフラストラクチャの防御サービスを攻撃元の近くに配置することです。SASEとZTNAでは、ポリシーの基準をIPアドレスやネットワークからユーザーやデバイスへと移し、アプリケーションやリソースへのアクセスにアイデンティティの証明を求めます。
ビジネスの脆弱性 → AI支援
最後に、ビジネスレイヤーの脆弱性があります。インフラストラクチャレイヤーの脆弱性と同様、これらは本質的に内在するものであり、プロセスを工夫して排除することはできません。ログインページやパスワードのリセットプロセスをなくすことは現実的ではないため、防御を繰り返し揺さぶる攻撃に対処し続ける必要があります。
そして、実際に防御は激しい攻撃にさらされます。F5 Labsの調査によると、DDoS攻撃の平均規模は過去1年間で55%増加し、2021年初頭には教育業界が最も多く標的とされた業界の1つでした。2020年には、ビデオゲームのプレイヤーを狙ったクレデンシャルスタッフィング攻撃が1時間あたり50万件を超える規模で仕掛けられました。これらにはリアルタイムで対処する必要があります。
だからこそ、新たな攻撃や既存の攻撃を実行する新たな手法が驚異的な速さで開発され、仕掛けられる状況に対応するため、AI支援型セキュリティの導入が急速に進んでいるのも不思議ではありません。
科学的には、人間が1秒間に処理できる情報量は約50~60ビットにすぎません。そのため、マルチタスクは非常に困難です。システム、デバイス、アプリケーション、クライアント、ネットワークからは、人間の処理能力をはるかに上回る速度でデータが流れ込んできます。そこでダッシュボードや可視化が利用されていますが、実際に何が起きているのかまでは把握できません。これらはある一時点の状況を切り取ったものにすぎず、多くの場合、稼働か停止か、高速か低速かといった二者択一の指標だけに基づいています。F5の年次調査では、回答者の45%が、潜在的な攻撃を正確に処理して予測する機能は、現在使用している監視ソリューションに「欠けている」と回答しました。その解決策の1つがAIです。トレーニング済みモデルを通じてデータをリアルタイムで分析し、攻撃の可能性を検知してアラートを発することが期待されています。
デジタルがデフォルトの新常識
こうしたデジタル化が進んだ結果、分散型でデータドリブンな世界が生まれています。デジタルがデフォルトとなった今、攻撃者が侵入し、データを窃取し、さまざまな混乱を引き起こす手段も増えています。このような世界では、セキュリティにもデジタルスタックが必要です。つまり、DevSecOps、分散型防御モデル、AI支援型セキュリティが求められます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。