
絶えず進化するDoDのサイバーセキュリティ環境では、従来のアクセス制御メカニズムだけでは、機密データやリソースを保護できなくなっています。組織が成熟し、DoDゼロトラスト・ロードマップなどに示されたマイルストーンの達成を目指すには、適切な担当者が適切なタイミングで適切なリソースにアクセスできるよう、よりきめ細かく、動的で柔軟なアプローチが必要です。そこで重要になるのが、属性ベースのアクセス制御(ABAC)です。本ブログ記事では、ABACの概念を詳しく解説し、特にF5ソリューションを活用してセキュリティ対策を強化する実装方法について考察します。
属性ベースのアクセス制御(ABAC)を理解する
属性ベースのアクセス制御(ABAC)は、ユーザー、リソース、環境に関連するさまざまな属性や特性を評価し、アクセス可否を決定する最新のアクセス制御モデルです。ロールやグループに依存する従来のアクセス制御モデルとは異なり、ABACでは、ユーザー属性(クリアランスレベル、所属部門、役職)、リソース属性(機密度、分類)、環境属性(時刻、場所)など、幅広い特性が考慮されます。
ABACの優れたメリット:
- きめ細かさ:ABACでは、特定の属性に基づいてアクセスポリシーを定義し、きめ細かなアクセス制御を実現できます。これにより、ユーザーは各自の役割に必要なリソースにのみアクセスできます。
- 動的アクセス:ABACは、属性やコンテキストの変化に適応します。この動的な特性により、アクセスの可否を判断する際にリアルタイムの変化が考慮され、不正アクセスのリスクが軽減されます。たとえば、UEBAやリスクエンジンからテレメトリを取り込み、ユーザーに関連する総合的なリスクを判定して、権限を即時に調整できます。
- ポリシーの柔軟性:組織は、ビジネスルールを正確に反映した複雑なアクセスポリシーを作成できます。この柔軟性は、ユーザーの役割や必要とするリソースが多様な環境で役立ちます。
- リスク管理:データの機密性やユーザーのデバイスのセキュリティ態勢などの属性を考慮することで、ABACはセキュリティリスクの効果的な管理に役立ちます。
F5によるABACの実装
F5は、アプリケーションデリバリとセキュリティの分野をリードし、ABACの原則と統合してアクセス制御とセキュリティを強化するソリューションを提供しています。F5を活用してABACを実装する方法、または既存のソリューションを補完する方法は次のとおりです。
- BIG-IP Access Policy Manager (APM):F5のAPMモジュールでは、幅広い属性に基づくアクセスポリシーを作成できます。ユーザーのリクエストをインターセプトして属性を評価し、その結果に応じてアクセスを許可または拒否できます。これにより、指定された属性条件を満たすユーザーのみがリソースにアクセスできるようになります。Access Policy Managerは、ゼロトラストアーキテクチャにおいてPEPまたはPDPとしてよく使用されます。また、C2C(Comply to Connect)はDoDにおけるもう1つのユースケースであり、APMは組織によるきめ細かなABAC制御の実現を支援します。
- コンテキストに基づくセキュリティ:F5ソリューションは、ユーザーディレクトリ、デバイス情報、信頼スコアエンジン、UEBAなどのサードパーティサービスといったさまざまなソースからコンテキストを収集できます。このコンテキスト情報によって属性評価プロセスが強化され、より正確なアクセス判断が可能になります。
- シングルサインオン(SSO):F5のSSO機能をABACと組み合わせることで、シームレスでセキュアなユーザーエクスペリエンスを実現できます。ユーザーは一度認証すれば、その後はユーザー属性と定義済みポリシーに基づいて、リクエストごとに各種リソースへのアクセスが制御されます。
- アイデンティティプロバイダーおよびサービスプロバイダーとの統合:F5ソリューションは、ユーザー属性を取得するために、Active Directory、LDAPのほか、Okta、Ping、SailPointなどのクラウドプロバイダーを含む、さまざまなアイデンティティプロバイダーやサービスプロバイダーと統合できます。これらの属性は、適切な情報に基づいてアクセス可否を判断するうえで重要な役割を果たします。
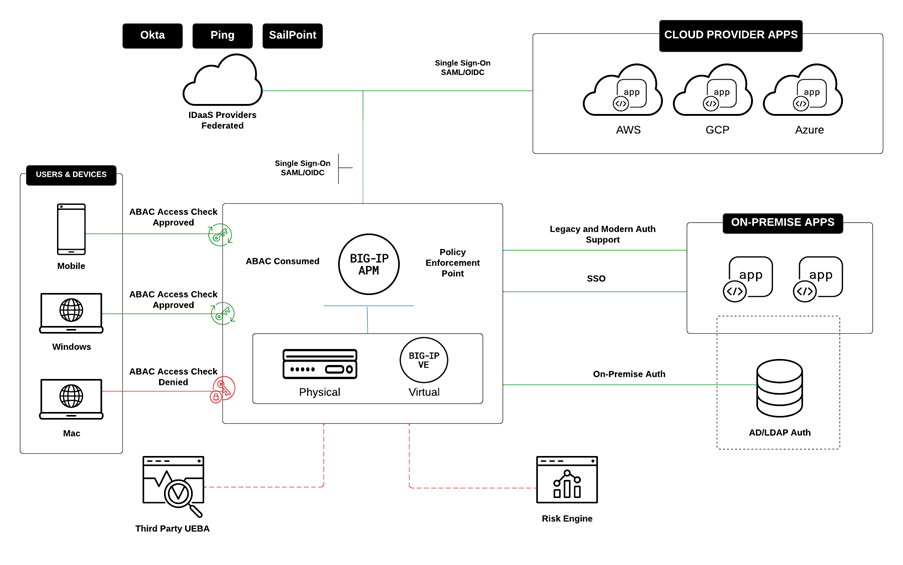
DoD組織がデジタル資産の保護という課題への対応を続ける中、属性ベースアクセス制御(ABAC)などのソリューションは、アクセス制御対策を強化するための堅牢な手段となります。高度なアプリケーションデリバリおよびセキュリティソリューションを備えたF5は、ABACの原則を実装するための強力なプラットフォームを提供します。多様な属性とコンテキストを考慮することで、許可されたユーザーが効率的に業務を遂行できるようにしながら、機密性の高いリソースを確実に保護できます。
データ侵害や不正アクセスへの懸念が高まる中、最新のアクセス制御メカニズムの導入は不可欠です。ABACの機能とF5ソリューションを組み合わせることで、米国国防総省(DoD)の組織はセキュリティ態勢を強化し、進化するサイバー脅威に対する強固な防御を確立できます。
政府機関向けセキュリティソリューションの詳細については、https://www.f5.com/solutions/public-sector/public-sector-cybersecurityをご覧ください。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。