
概要
悪意のある攻撃は規模と複雑さを増しており、世界中の企業で内部リソースの処理能力を超過させ、侵害する脅威となっています。多くの場合、こうした攻撃では、自動化されたボットネットや人間が操作するツールを利用し、大量のトラフィックと、検知を逃れながら低速で継続的にアプリケーションを狙う攻撃手法を組み合わせています。
こうした攻撃の頻度とサービス停止によるコストが増大し続ける中、攻撃を緩和する包括的かつ多層的な防御は、事業継続に不可欠となっています。絶えず変化する脅威に対抗するため、世界中の企業には、技術リソース、インフラストラクチャ、高度な防御ツールを備えた先進的なクラウドベースの緩和対策が必要です。
DDoS攻撃は激化の一途
F5 Labsの記事「2020年のDDoS攻撃の傾向」から、大規模なボリューム型分散サービス拒否(DDoS)攻撃を仕掛けるために必要な能力が、かつてない速さで変化し続けていることが明らかです。F5 Silverlineが長年にわたり観測してきたDDoS攻撃の規模は着実に拡大しており、ピーク時に毎秒約500ギガビット(Gbps)に達した攻撃が複数回記録されています。2020年初頭以降、大規模攻撃の頻度は増加しています。そして2021年6月には、840 Gbpsの攻撃を緩和したという新記録が樹立されました。
F5 Silverlineが収集したデータによると、2021年には、悪意のある攻撃者がDDoS攻撃1件あたり平均2.7種類の攻撃ベクトルを利用しています。主なDDoS攻撃ベクトルは次のとおりです。
- TCP/SYNフラッド
- UDP DNSリフレクション
- UDPフラッド
- IP/UDPフラグメンテーション
- CHARgenリフレクション
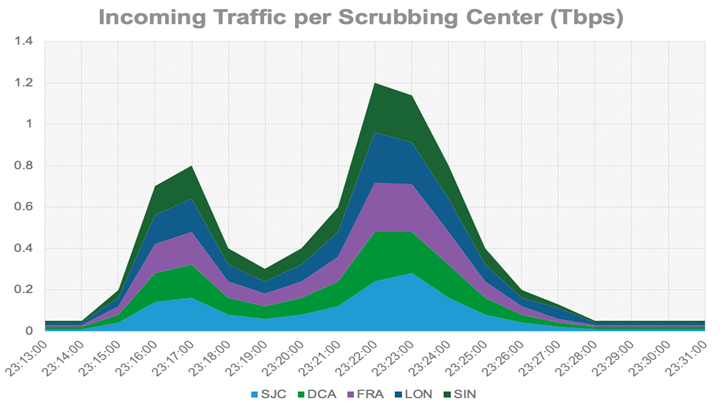
大規模なマルチベクトルDDoS攻撃を容易に仕掛けられるようになる中、2021年6月の記録は長くは続きませんでした。2021年7月、F5 Silverlineは複数の攻撃を緩和することに成功しました。これらの攻撃は、合計でピーク時に約1.2テラビット/秒(Tbps)に達しました。そのうち最大のDDoS攻撃は、以下のグラフに示すように、ピーク時に約1.15 Tbpsに達しました。
リアルタイムDDoS防御
今日のDDoS攻撃は、予期せぬ規模へ急速に拡大し、前触れなく発生します。そのため、こうしたインシデントを緩和するには、迅速な対応とコミュニケーションに加え、誤検知を最小限に抑えながら、お客さまに詳細な可視性を提供することが不可欠です。
この記録的な1.15 Tbpsの攻撃は、主にUDPフラッドによって大規模なトラフィックを発生させると同時に、お客さまの/24クラスCサブネット内のすべてのIPを標的としていました。DSTホストごとにF5 Silverline独自のトラフィックアクショナー、コレクター、検知メカニズムからアラートが発せられ、F5 Silverline Security Operations Centerチームは直ちに対応を開始しました。これらの通知とアラートは、ほぼリアルタイムでF5 Silverlineの24時間365日体制のSecurity Operations Centerに報告されました。
この攻撃では、悪意のある攻撃トラフィックが1分足らずで0から800 Gbpsに急増し、約250のターゲットを同時に攻撃しました。F5 Silverline Security Operations Centerはお客さまと速やかに連絡を取り、特定のホスト/ポートではUDPトラフィックが想定されていないことを確認したうえで、主な対策としてUDPプロトコルと関連するポート範囲をブロックしました。
F5 Silverlineのインシデント対応は、各お客さまのリアルタイムインシデント手順(RTIP)に基づいています。F5 Silverlineは、お客さまの重要な資産に対する防御態勢を継続的に微調整し、最適化します。これには、アプリケーションセキュリティ(L7 DDoS、WAF、IPI)とインフラストラクチャ(L3/L4ボリューム型DDoS)の両方の防御レイヤーが含まれます。
この攻撃の緩和に成功した後、F5 SilverlineはBGP Flowspecを使用し、グローバルに分散されたF5 SilverlineのIP Anycastネットワーク内のさらに上流で追加の対策を適用しました。
“F5 Silverlineは、お客さまの重要な資産を守る防御態勢を継続的に微調整し、最適化します。”
通信事業者との関係の重要性
F5 Silverlineは、世界各地に分散配置されたDDoS緩和クラウド全体で少なくとも5社のTier 1通信事業者を利用し、拡張性、冗長性、パフォーマンス、セキュリティを確保しています。
F5 Silverlineの強みは、通信事業者との関係と、F5独自のツールセットと各分野で最も優れたツールセットを組み合わせた多様なDDoS緩和ツールを活用するSecurity Operations Centerの専門知識にあります。これらを組み合わせることで、インターネット上でこれまでに観測された中で最大規模かつ最も高度なDDoS攻撃を阻止するための処理能力と仕組みを提供します。
結論:攻撃こそ最大の防御ならぬ、強固な防御こそ最大の攻撃
DDoS攻撃の規模と複雑さが増し続けるなか、世界中の組織には、攻撃が企業ネットワークに到達する前に阻止するための多層的な防御が必要です。F5 Silverline Managed Security Servicesは、最大規模のボリューム型DDoS攻撃も検知して緩和します。ITインフラストラクチャやサポートへの先行投資なしで、あらゆる場所のすべてのアプリにセキュリティサービスを導入できます。
詳細を見る
著者について
関連するブログ記事

F5 Silverline:F5のデータセンターをお客さまのデータセンターに
お客さまは、デジタル資産の保護にF5 Silverline Managed Security Servicesを活用しています。F5は、信頼性の高いサービスをグローバル規模で提供するため、世界でも特に信頼性と接続性に優れた拠点にインフラストラクチャをホストしています。こうした拠点が必要なとき、F5が選ぶのは、デジタルインフラストラクチャの大手プロバイダーであるEquinixです。
F5、人気のF5 Silverline Managed ServicesにAIを活用したボット対策と不正防止機能を追加
この新しいサービスにより、企業は必要な可視性、検知、緩和の成果を得て、不正を大幅に削減し、クラウドホスティング、帯域幅、コンピューティングのコストを抑え、ユーザー体験を向上させ、実際の人間によるトラフィックに基づいてビジネスを最適化できます。
F5 BIG-IP DDoS Protectionを活用したセキュアなアプリケーションデリバリーソリューション
F5のBIG-IPソリューションを活用した堅牢なDDoS対策をご紹介します。高度なセキュリティ対策とシームレスな配信により、アプリケーションを保護します。