COVID-19のパンデミックは、今世紀の働き方に最も大きな混乱をもたらした出来事の1つであることは間違いありません。組織がリモートワークへの対応を余儀なくされたことから混乱が始まりましたが、やがてリモートワークは実現可能なだけでなく、生産性も確保できることが明らかになりました。
過去18か月で、リモートワークに対する組織の姿勢は大きく変化しました。しかし、今後このモデルを全面的に採用するまでには至っていません。もちろん、「完全リモート」で業務を行い、今後も継続する予定の組織もあります。しかし、より現実的なのはハイブリッドモデルです。従業員の一部は自宅で、別の従業員はオフィスで、さらに別の従業員はその両方を組み合わせて働くモデルです。
従業員がその日に働く場所を誰が決めるべきか、また週に何日出社すべきかについては議論が続いていますが、全面的なハイブリッドワークフォースという考え方は、それを実現できる業界ではおおむね受け入れられています。
11月24日から12月5日に調査した従業員1,200人のうち、半数を超える55%が週3日のリモート勤務を希望すると回答しました。一方、米国企業の経営幹部133人のうち68%は、完全なリモート勤務モデルでは企業文化を維持できないとの懸念から、従業員は少なくとも週3日はオフィスに出勤すべきだと回答しました。
(出典:SHRM)
私自身は、こうした議論を少し距離を置いて興味深く見ています。というのも、そもそもオフィス勤務ではありませんでしたし、今後もそのつもりはありません。I94からシアトルまでは、本当に、本当に長い道のりです。
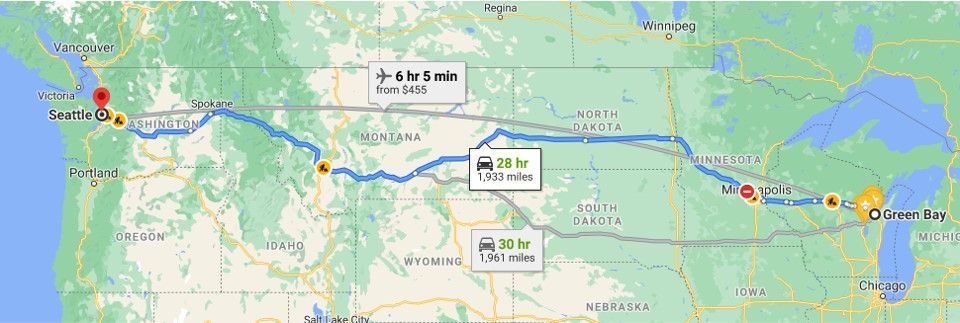
率直に言えば、ハイブリッドワークモデルをどのように導入するかという詳細よりも、重要なのはその結果です。つまり、曜日を問わず、自宅で働く従業員とオフィスで働く従業員がいる状態になります。ハイブリッドワークは新たな標準です。
一見単純に思えるこの事実は、今後のアクセス戦略に大きな影響を及ぼします。
IPベースのアクセス
従来のIPベースのテクノロジーは、固定されたネットワーク範囲とアドレスに大きく依存しています。ポリシーでは、IPに基づいてネットワークおよびアプリケーションのリソースへのアクセスを拒否または許可します。
VPNの目的は、社内ネットワーク内を自由に行き来できるIPアドレス範囲に含まれる「ローカル」IPアドレスを、実質的にユーザーに割り当てることです。
今後もこの方法を続けることはできます。しかし、少なくとも従業員の大半については、そうしないでしょう。VPNが提供するようなネットワークアクセスを必要とする運用担当者やエンジニアは常に存在しますが、率直に言えば、ConfluenceやSharePointを閲覧したり、Slackでアーキテクトに問い合わせたりするためにVPNは必要ありません。生産性とコミュニケーションに関するニーズをアプリケーションだけで完全に満たせるのであれば、ネットワークにアクセスする必要はないのです。
率直に言えば、マルウェアやランサムウェアをはじめとする悪質なソフトウェアによるインシデントが増加している現状を踏まえると、ネットワークへのアクセスを制限することは、今すぐ実施できるセキュリティ戦略の転換として、おそらく最善の選択です。こうした破壊的なプログラムがアクセスできるリソースは、少ないほど望ましいと言えます。
これは現実に存在する脅威です。というのも、ハイブリッド勤務を行い、その大半が一時的にさまざまな場所で働く従業員は、何らかの悪意あるソフトウェアに感染し、ある日VPNにログインする可能性があるからです。その瞬間、問題が発生します。優れたVPNソリューションが、何よりも先にスキャンと健全性チェックを実行するのは、こうした理由もあります。しかし、すべてのVPNソリューションが優れているわけではなく、VPNソリューションにスキャン機能があっても、その実行を必須としていない組織もあります。
だからといって、アプリケーションアクセスソリューションなら万事うまくいくわけでもありません。その多くがIPベースであり、企業では管理すべきIPアドレスが非常に多いためです。
NetOps担当者1人が管理しなければならないネットワークデバイスの数だけでも相当なもので、半数以上が251~5,000台のデバイスを管理しています。(NetDevOps年次調査)
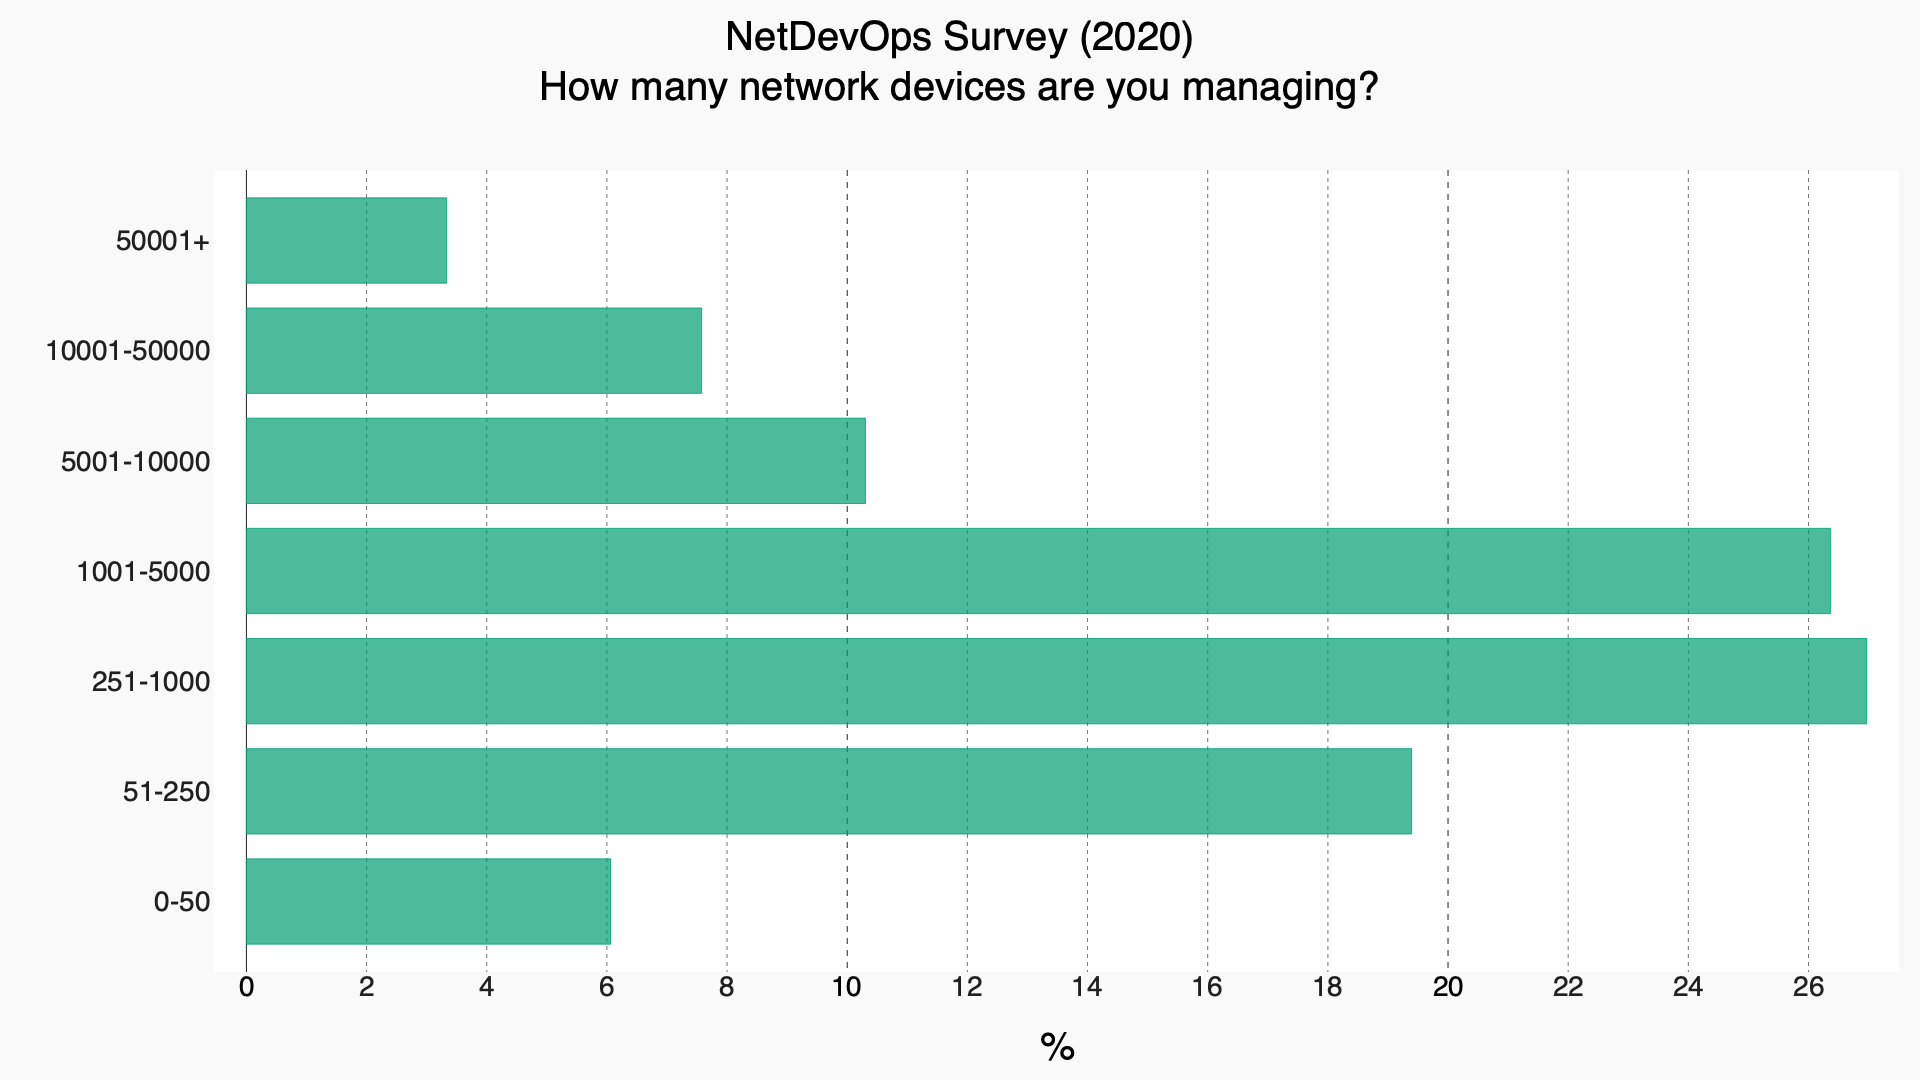
さらに、私個人のプライベートな自宅IPアドレスや、現在在宅勤務をしている可能性のあるすべての人のプライベートな自宅IPアドレスも加わります。また、セキュリティを確保する必要があるマシン間通信が増加していることも忘れてはなりません。Cisco Annual Internet Reportでは、「2023年までに、地球上のネットワーク接続デバイス数は人口の3倍を超え、世界の接続の約半数がマシン間接続になる」と予測しています。
その結果、運用担当者やセキュリティチーム、さらには最終的にポリシーを適用しなければならないサービスやシステムにまで過大な負担をかける、持続不可能なモデルとなります。
アイデンティティこそが進むべき道
ハイブリッドワークに伴うセキュリティ上の課題は、急速なデジタル化によって生じる課題に上乗せされます。これらの課題が相まって、セキュリティモデルはアイデンティティ中心のアプローチへと移行していくでしょう。このアプローチでは、人間のユーザーだけでなく、ワークロード、デバイス、スクリプトといったマシンユーザーも考慮します。実際、ワークロードは人と同様に一時的な存在になりつつあります。そして結局のところ、どのIPを使用していても、ワークロードAはワークロードAです。私が自宅の仕事部屋にいても、ミネアポリスの空港にいても、シアトルのオフィスにいても、私であることに変わりがないのと同じです。
IPがアイデンティティ中心のセキュリティポリシーの一部となることはありますが、リソースへのアクセスを許可する際の主要な要素でも、決定要因でもありません。むしろ、どのレベルのアイデンティティ検証を必須とするかを判断するための属性となります。
VPN/社内ネットワークに接続している場合は、認証情報だけで十分かもしれません。しかし、接続していない場合は、認証情報に加えて第2の認証要素が必要になる可能性があります。また、これまで使用されたことのないIPアドレスからアクセスしようとしている場合は、第3の認証要素が必要になるかもしれません。
IPアドレスをどのように利用する場合でも、もはやそれだけに依存すべきではありません。ワークロードについても同様です。悪意のあるソフトウェアが企業ネットワーク「上」に存在する可能性はありますが、アプリケーションやリソースへのアクセスを決して許可すべきではありません。
さらに、アイデンティティの概念を人だけでなく、依存度が高まっているワークロード、アプリケーション、デバイスにまで広げて捉える必要があります。
SolarWindsの不祥事については、あえて触れるまでもないでしょう。しかし、次のような脅威をご存じでしょうか。Siloscapeは、「Webサーバーやデータベースの既知の脆弱性を突いてKubernetesノードを侵害し、クラスターにバックドアを仕掛けるマルウェア」と説明されています。また、設定に不備のある管理コンソールも脅威となります。多くの管理コンソールは主にIPベースの制御で保護されていますが、今日のハイブリッドワークモデルに不可欠なリモートアクセスを妨げるため、最終的に無効化されてしまいます。より堅牢なアイデンティティベースのアクセス制御を導入すれば、アクセス元の場所を問わず、乗っ取りや不正使用から保護できます。さらに、堅牢なアイデンティティ中心のセキュリティにより、「社内ネットワーク」という安全圏から他のリソースへの感染、乗っ取り、その他の悪用を試みる侵害済みシステムからも保護できます。
以前から、アイデンティティベースのセキュリティへの移行は徐々に進んでいます。しかし、自動化とデジタル化の急速な拡大に加え、ハイブリッドワークモデルへの移行傾向によって、この動きは加速し、最終的にはアクセス制御の主要な手段としてIPアドレスを使用しなくなるでしょう。
アイデンティティ中心のセキュリティが進むべき道です。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。