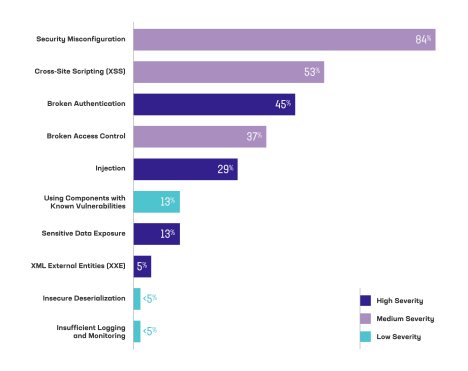
Forresterの「2021 State of Application Security Report」によると、前年に発生したサイバー攻撃の実に39%がWebアプリケーションを標的としていました。これには相応の理由があります。Webアプリは一般公開されているうえ、攻撃対象領域が広く、コードに脆弱性が存在するリスクが常に伴うため、保護が極めて難しく、攻撃者に侵害される可能性が高まります。Positive Technologiesの調査では、ペネトレーションテストを実施したワークロードに、潜在的なセキュリティ脆弱性が平均22件含まれており、その5件に1件が深刻度「高」と判定されました。当然ながら、この調査で見つかった脆弱性の大半は、図1に示すOWASP Top 10に該当するものでした。
AWS Cloudでアプリを実行する際、アプリケーション開発者は、アプリケーションセキュリティを最優先で実装する重要性を見落とし、ワークロードをできるだけ早く立ち上げて稼働させることを優先してしまう場合があります。こうした傾向に加え、多くの組織に専任の社内セキュリティ専門家がいないことを踏まえ、AWSは、使いやすく迅速に運用を開始できるよう設計された独自のネイティブWebアプリケーションファイアウォール(WAF)を開発しました。AWS WAFは迅速かつ容易に導入できますが、リソースを保護するにはユーザーがWebアクセスコントロールリスト(ACL)を設定する必要があり、多様なワークロードのニーズに合わせて大幅にカスタマイズすることを前提としています。しかし、WAFのカスタマイズには、アプリやドメインに関する専門知識に加え、現在の脅威状況を十分に把握することが求められるため、難しい場合があります。
そのためAWSは、F5を含むさまざまなセキュリティベンダーと提携し、AWS WAFインスタンスに適用できる各種Managed Rulesetsを提供しています。これにより、さまざまな種類のWebアプリケーションおよびAPIへの攻撃を緩和する機能を強化できます。AWS WAFのお客さまは、カスタムF5 WAFルールセットをWAFインスタンスに適用することで、シンプルさと使いやすさを維持しながら、より高度な脅威を緩和できます。
F5は現在、異なる種類の脅威から保護する4つの独自ルールセットを提供しています。
- OWASP Top 10 Web Exploits Protection Ruleset: クロスサイトスクリプティング(XSS)攻撃やインジェクション攻撃をはじめとする、OWASP Top 10に含まれる脆弱性を悪用しようとする攻撃を緩和します。
- Bot Protectionルールセット: すべての受信リクエストを分析し、DDoSツール、脆弱性スキャナー、Webスクレイパー、フォーラムスパムツールなど、悪意のあるボットの活動をブロックします。
- APIセキュリティルールセット: APIレベルの攻撃、XML外部エンティティ攻撃、サーバーサイドリクエストフォージェリ(SSRF)の悪用から保護し、XMLとJSONの両方のペイロードおよび一般的なWeb APIフレームワークをサポートします。
- Common Vulnerabilities and Exposures(CVE)保護ルールセット:Apache、Java、MySQL、WordPressなど、広く利用されている多くのシステムに存在する、注目度の高いCVEを悪用した攻撃から保護します。
これらのルールセットはすべて、F5のセキュリティスペシャリストが作成、管理し、定期的に更新しています。そのため、AWS WAFユーザーが介入することなく、進化する脅威からアプリを保護できます。新規または既存のAWS WAFインスタンス、AWS Application Load Balancer、AWS CloudFrontのいずれにルールを適用する場合でも、AWS WAFコンソールで数回クリックするだけで、F5の任意のルールセットを数分で関連付けることができます。
各ルールセットの詳細については、それぞれの「AWS Marketplace」のリスティングをご覧ください。
- F5 Rules for AWS WAF—Web exploits OWASP Rules
- F5 Rules for AWS WAF—Bot Protection Rules
- F5 Rules for AWS WAF—共通脆弱性識別子(CVE)
- F5 Rules for AWS WAF—APIセキュリティルール
F5のルールをAWS WAFで試すことをご検討中で、ご質問やサポートが必要な場合は、F5 DevCentralコミュニティサイトにサインインしてご質問ください。F5の技術エキスパートまたは優れたコミュニティのメンバーが、導入をサポートします。以下の関連リソースで詳細をご確認いただくか、追加のサポートについてはF5の営業担当者にお問い合わせください。
関連リソース
著者について

関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。