
本稿では、2016年9月と10月に発生した前例のない#DDoS攻撃の影響を簡単に振り返り、レジリエンスの向上を目指す方に役立つ指針をご紹介します。
モノのインターネット(IoT)の到来を祝いましょう!ついに到来したと分かるのは、9月以降、サイバー兵器として3回利用されたためです。最初は、ブロガー兼ジャーナリストのBrian Krebs氏に対する大規模攻撃でした。同氏のWebサイトであるkrebsonsecurity.comは、CDN事業者のAkamaiがホスティングし、保護していました。攻撃はAkamaiの他の顧客にも影響を及ぼすほど深刻だったため、同社はKrebs氏に無償で提供していた防御を打ち切りました。
業界の研究者(F5の研究者を含む)は、DVRやビデオカメラなどの「モノ」で構成された新たなボットネットの存在を把握しました。なかでもDVRとビデオカメラが重要なのは、高いCPU処理能力(そのため高度なマルウェアを実行可能)と広帯域のアップリンク(各デバイスから最大100 Mbsの攻撃を実行)を兼ね備えているためです。Krebs氏に向けられた攻撃トラフィックは合計620 Gbsに達し、当時としては世界最大のDDoS攻撃でした。
2回目の攻撃では、フランス最大のホスティングプロバイダーであるOVH(各種資料によれば世界第3位)が、ほぼ丸一日にわたって機能停止に陥りました。多くのメディアは、OVHへの攻撃規模がKrebsへの攻撃の約2倍、実に毎秒1テラビットに達したと報じました。
3件目の攻撃はDNSサービス企業のDynを標的としたもので、おそらく最も深刻な攻撃でした。Dynは、Twitter、Spotify、GitHubなど、多くの著名なWebサイトにDNSサービスを提供しています(皮肉にも、GitHubにはIoTボットネットのコードが投稿されていました)。
では、誰が実行したのでしょうか?
奇妙なことに、その前月、業界の第一人者であるBruce Schneier氏は相次いでインタビューに応じ、大規模な国家主体によるDDoS攻撃が迫っていると警告していました。その内部情報は、インターネットの中核インフラに対するキャリブレーションDDoS攻撃を確認していた、匿名の業界関係者から得たものでした。
しかし、結局のところ、こうした探りを入れる攻撃は単なる偶然だった可能性があります。 Schneier氏自身もブログで認めています Dynへの攻撃は国家によるものではないと考えていることを。しかし、その国家はただ監視しながら機会をうかがっているだけなのかもしれません。
Krebs、OVH、Dynの各事案で攻撃主体を特定する鍵は、Brian Krebs本人が握っている可能性があります。
「DYNへの攻撃が発生したのは、DYNの研究者であるDoug Madoryがテキサス州ダラスで開催されたNorth American Network Operators Group(NANOG)の会合でDDoS攻撃について講演してから、わずか数時間後のことでした。……また、KrebsOnSecurity.comに対する記録的な620 GbpsのDDoS攻撃が発生したのも、Madoryと私が共同で取り組んだ記事を私が公開してから、わずか数時間後のことでした」
攻撃者は、Brian Krebs氏かDoug Madory氏、またはその両者に対して何らかの意図を持つ個人(または小規模なグループ)である可能性が非常に高いと考えられます。
中国と米国の全面的なサイバー戦争によって数百万人のユーザーが影響を受けることは、誰もが理解できるでしょう。しかし、これが一個人による別の一個人への私怨に端を発するものだとしたらどうでしょうか。それは国家による攻撃よりもさらに恐ろしいことです。ある人物に恨みを抱く一個人が、数百万人にとって重要なサービスを妨害できるとすれば、私たちは一体どのようなインターネットを築いてきたのでしょうか。
なぜこのような事態に至ったのか?
F5は、1年以上にわたり、Internet of Things(IoT)デバイスを狙う探索活動を監視してきました。この問題に関する最初のレポートは2016年7月に公開され、TelnetおよびSSHに対するブルートフォーススキャンが前年比で140%増加したことを示しています。TelnetとSSHはリモート管理用ポートとして広く使用されていますが、ベンダーのデフォルト設定のまま、または推測されやすいユーザー名とパスワードを使用した状態で、気付かないうちにインターネットへ公開されていることが少なくありません。
2016年10月にKrebs、OVH、Dynを襲った前例のないDDoS攻撃では、まさにこの手法(IoTデバイスのtelnetポートとベンダーのデフォルトパスワードをスキャンする手法)を用いて、特異な能力を持つボットネットが構築されました。
再び、誰もが標的に。 ボットネットの操作者は、かつては攻撃不可能と考えられていた世界最大級のプロバイダーに対しても、サイバー兵器をためらうことなく使用します。
これらの攻撃は一夜にして起きたように見えるかもしれませんが、実際には、ボットネットの操作者が少なくとも1年をかけて、脆弱なIoTデバイスを徐々に探索、発見し、侵害してきました。
判明している事実を詳しく分析
IoTボットネット「Mirai」の機能については、実際のところかなり詳しく把握されています。F5の研究者は、Miraiボットの作成者がソースコードを公開した直後に、その技術的な分析記事を執筆しました。公開先はhackforums.netです。
その総合的な攻撃能力は、従来のボットネットを1桁上回り、毎秒数テラビットを超える可能性があります。
IoTボットネットでは、以下をはじめとする高度なDDoS手法が使用されています。後述の具体的なガイダンスでは、可能な場合にこれらを緩和する方法を推奨します。
リダイレクト耐性を持つHTTP GETフラッド
HTTP GETフラッドは、以前から悪質な攻撃でした。攻撃者は長年にわたり、大容量オブジェクトや処理に時間のかかるデータベースクエリを要求するHTTPリクエストを大量に送信し、Webサイトを停止させてきました。通常、ハードウェアでパケットを処理する多くのデバイスには、これらのリクエストが通常のHTTPリクエストと同じように見えるため、標準的なファイアウォールをそのまま通過します。Miraiの攻撃コードはさらに一歩進んで、クラウドベースのDDoSスクラビングサービスをフィンガープリンティングし、サービスから返される302リダイレクトを回避します。リダイレクトは単純なボットを阻止する有効な手段でしたが、このボットは単純ではありません。
DNS水責め攻撃
Miraiボットには、標的のDNSプロバイダーに対する「Water Torture」攻撃が組み込まれています。この手法は、一般的なDNSリフレクション攻撃やDNS増幅攻撃とは異なります。ボットが送信するクエリ数が大幅に少なく、ISPの再帰DNSサーバーに標的の権威DNSサーバーへの攻撃を実行させるためです。この攻撃では、ボットは名前解決の対象となる標的ドメイン名にランダムに生成したプレフィックスを付加し、正しい形式のDNSクエリとして送信します。標的のDNSサーバーが過負荷に陥り、応答できなくなると、攻撃の効果が現れます。その後、ISPのDNSサーバーは、標的組織の別の権威DNSサーバーを試すためにクエリを自動的に再送信し、ボットに代わってそれらのサーバーを攻撃します。
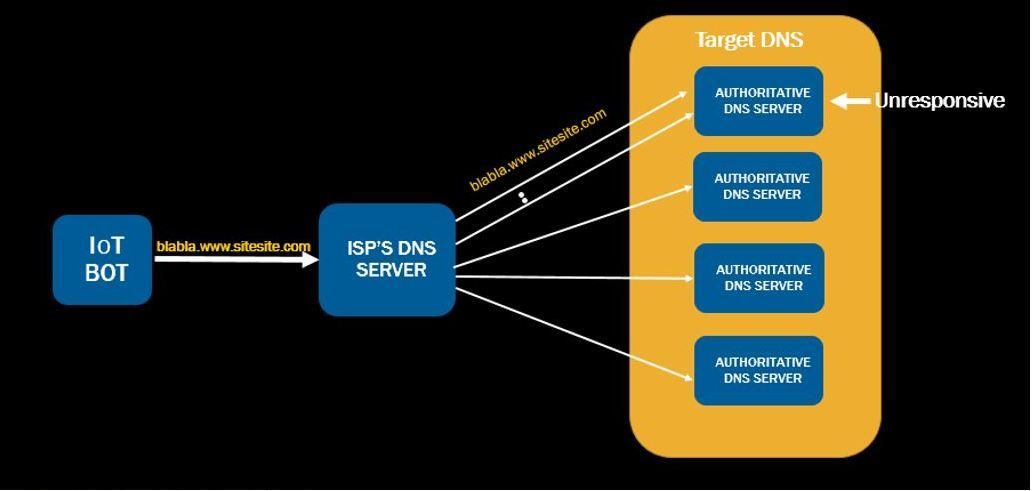
Dynはブログ記事「10月21日(金)の攻撃に関するDynの分析概要」で、実際に同社に対してウォータートーチャー攻撃が使用されたことを確認しました。
「たとえば、この攻撃の影響により、再帰DNSサーバーがキャッシュの更新を試みたことで、正当な再試行が殺到し、多数のIPアドレスにわたって通常の10~20倍のトラフィック量が発生しました。DNSトラフィックが輻輳すると、正当な再試行によってトラフィック量がさらに増加する可能性があります。
この悪意ある攻撃は少なくとも1つのボットネットから発生したとみられます。再試行の急増により、実際のエンドポイント数が、現在判明している数よりも大幅に多いかのような誤った兆候が示されていました。データは引き続き分析中ですが、本レポート作成時点では、悪意あるエンドポイントは最大100,000件と推定されています。」
F5の研究者Liron Segalは、その数週間前に公開した記事「Mirai, the Bot that took down Krebs」で、このボットによるWater Torture攻撃の仕組みを詳しく解説していました。
更新されたレイヤー4攻撃
ボットの作成者によると、いわゆる「TCP STOMP」攻撃は、緩和デバイスの回避を目的とした単純なACKフラッドの亜種です。この攻撃の実際の実装を分析したところ、ボットは完全なTCP接続を確立した後、接続を維持するために、正当なシーケンス番号を持つACKパケットを大量に送信し続けるようです。
新たなIoTボットが使用する個々の脅威ベクトルについての分析を踏まえ、それぞれの脅威ベクトルを緩和するための指針を示します。
ガイダンスを始める前に、明確にしておきます。Krebs、OVH、Dynへの攻撃は、いずれも別格です。既存のDDoS緩和技術では攻撃者を容易に退けられなかったことは明らかであり、その結果、サービス停止が発生し、メディアでも大きく報じられました。しかし、多くの場合、最終的には緩和策が実際に効果を発揮しました。また、Anycastや分散配置されたデータセンターの利用など、適切なアーキテクチャも有効でした。Dynへの攻撃による米国西海岸および西部地域への影響は、ほとんどなかった点にも注目してください。
規範的ガイダンス
F5のガイダンスは、実際のお客さまの知見に基づいています。F5は20年にわたり、世界を代表するブランドのアプリケーション配信を支えてきました。その多くが日々DDoS攻撃を受けています。特に豊富な経験を持つお客さまは、防御を3つまたは4つのゾーンに分けています。
- クラウドスクラビング
- ネットワーク防御
- アプリケーション防御
- 該当する場合はDNS
したがって、極めて優れたDDoS耐性アーキテクチャは次のようになります。
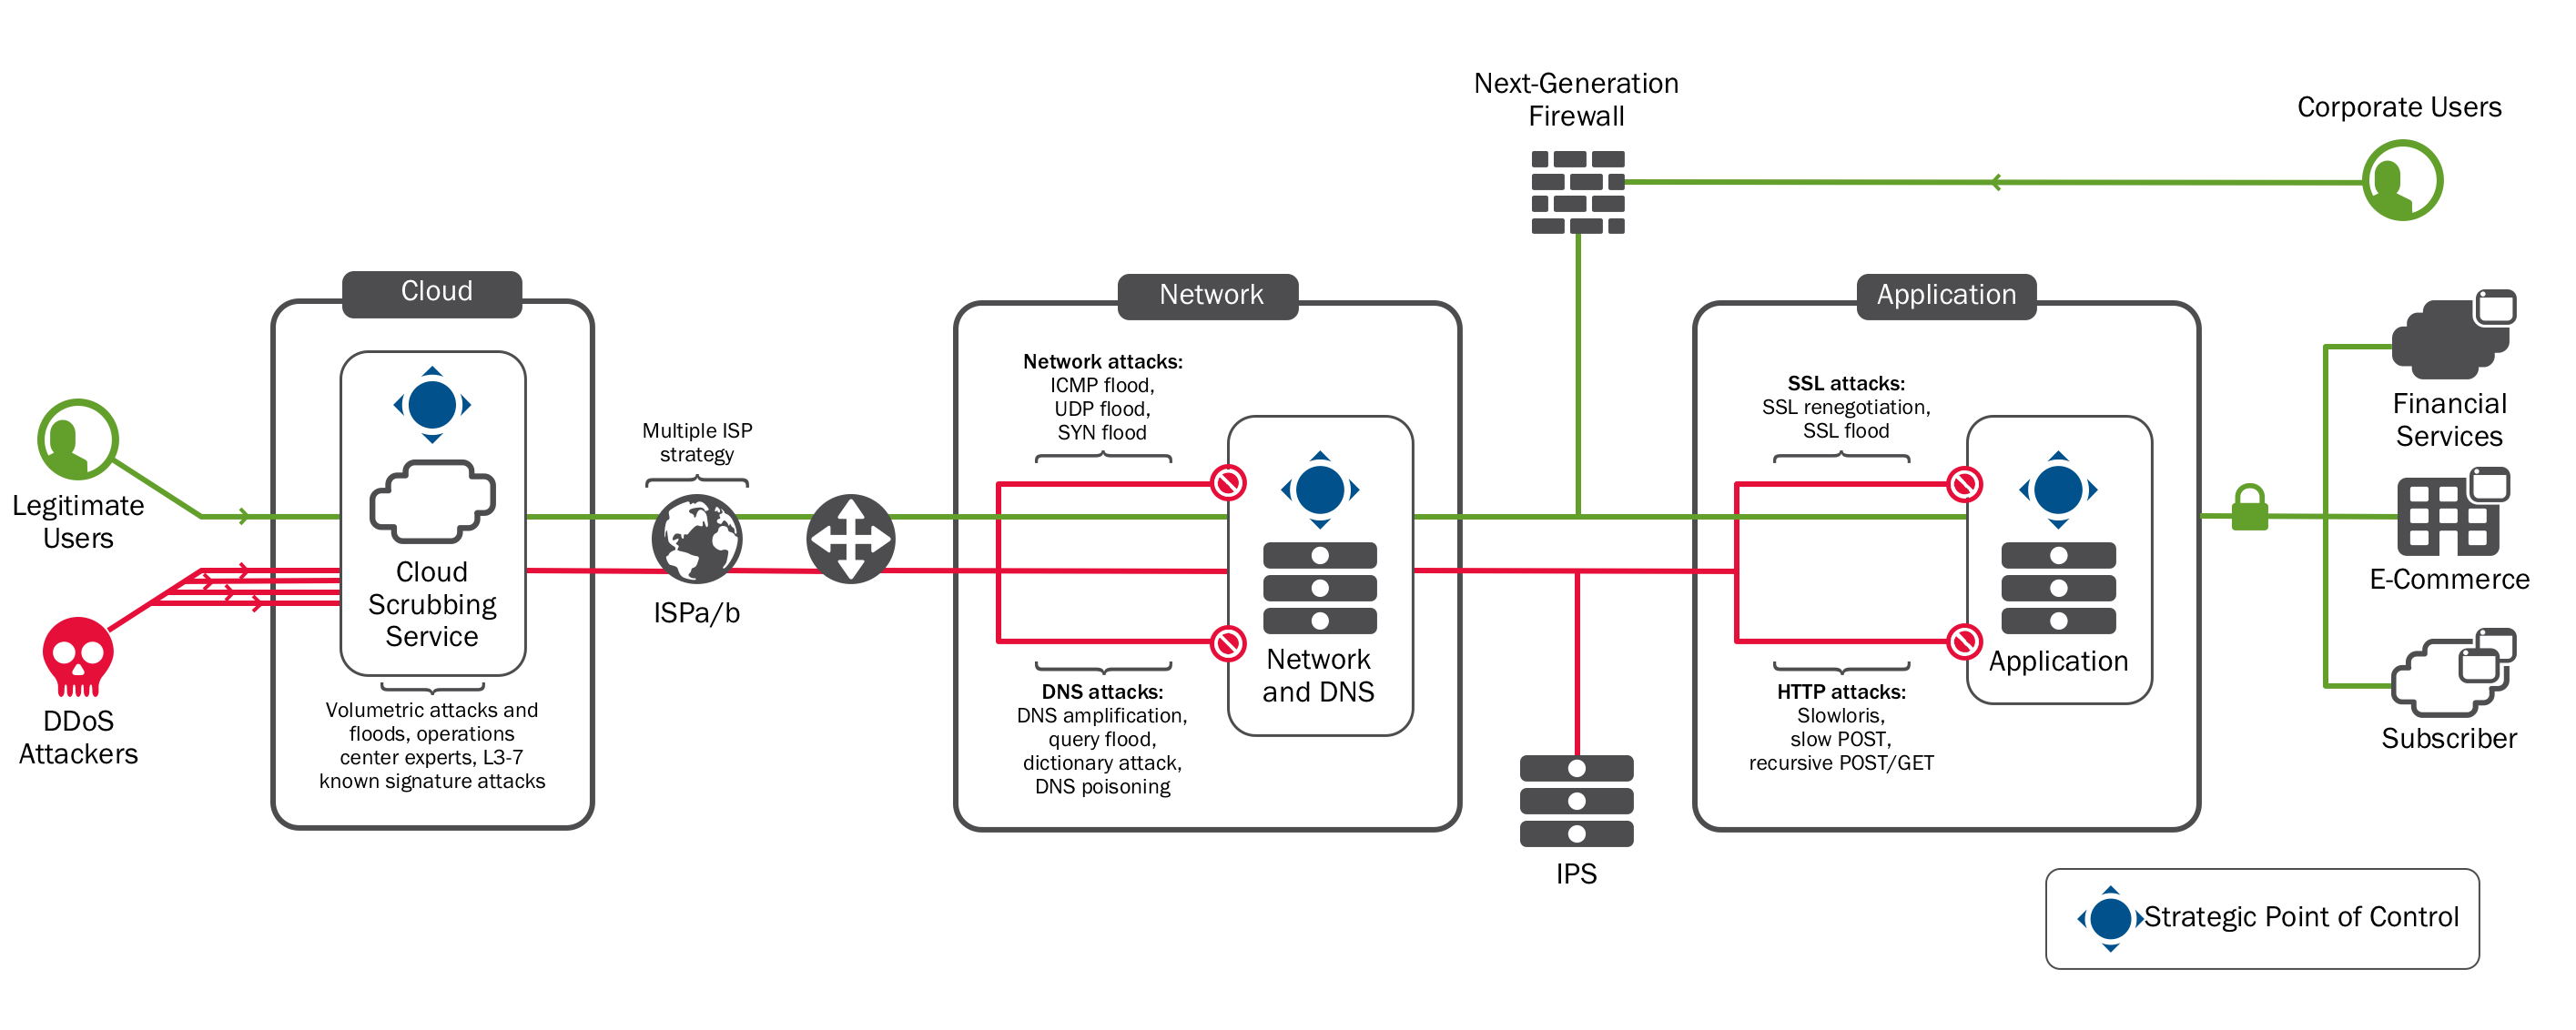
これは、F5のお客さまに長年広く利用されているDDoS対策のリファレンスアーキテクチャです。完全版のリファレンスアーキテクチャと推奨プラクティスはF5.comでご確認いただけます。必要な情報をすぐに参照できるよう、これらの攻撃に関連するガイダンスを以下に詳しく説明します。
ボリューム型攻撃への防御
フランスのホスティング企業OVHは、990 Gbpsのボリューム型攻撃を受けました。Dynへの攻撃は、ピーク時に1.2 Tbpsに達したと報告されています。この規模の攻撃は通常、大規模な防御に特化したクラウドスクラビングサービスでなければ緩和できません。F5のSilverline DDoS Protectionをはじめとするクラウドスクラビングサービスは、攻撃トラフィックを途中で受け止めて無害化し、あらかじめ設定されたトンネルを介して正規のトラフィックのみを攻撃対象に送信します。
ガイダンス: 組織は、攻撃を受ける前に、1社以上のクラウドスクラビングサービス事業者と契約を締結しておく必要があります。大規模なボリューム型攻撃を受けている最中に、事前設定が必要なトンネルを構成するのは容易ではありません。DDoS対策戦略の一環として、クラウドスクラビングによるDDoS防御サービスを契約してください。
ガイダンス:ボリューム型攻撃には、攻撃トラフィックの分散が有効です。DNSも活用できます。複製コンテンツを提供するグローバルデータセンターにAnycastを導入し、DDoS攻撃の発生時に攻撃トラフィックを分散させてください。Anycastに参加する各データセンターが、攻撃トラフィックの分散に役立ちます。
関連資料:
- F5 Silverline DDoS – 導入方法
- F5 DDoSプレイブック:DDoSにリアルタイムで対抗するための10のステップ
- F5 DDoS防御の推奨プラクティス
- F5 DDoSリファレンスアーキテクチャ
ネットワーク防御
Miraiボットは、標準的なSYNフラッド、TCPフラッド、UDPフラッドなど、複数のレイヤー4攻撃を実行できます。こうした古くからある脅威ベクトルは、クラウドスクラビングサービスで緩和する必要があります。規模が十分に小さい場合は、データセンターのネットワーク防御層で緩和することもできます。ネットワーク防御層は、ネットワークファイアウォールを中心に構成されます。SYNフラッドやICMPフラグメンテーションフラッドなど、計算リソースを消費させる攻撃を緩和するよう設計されています。また、この層では、イングレス地点が輻輳するまで(通常は回線の公称容量の80~90%)のボリューム型攻撃も緩和します。
ガイダンス:多くのファイアウォールは、適切に設定しない限りDDoS攻撃への耐性がありません。設定については、ネットワークファイアウォールのベンダーにご確認ください。レイヤー4攻撃を防ぐため、ファイアウォールの前段にDDoS対策デバイスを配置する場合もあります。
ガイダンス: F5のファイアウォールモジュール(BIG-IP Advanced Firewall Manager (AFM))は、レイヤー4攻撃を防御するために特別に設計されています。一部のアーキテクトは、まさにこの用途で、従来のネットワークファイアウォールの前段に配置するか、その代替としてBIG-IP AFMを使用しています。AFMを搭載したハードウェアアプライアンスは、フィールドプログラマブルゲートアレイを使用して30種類を超えるパケットフラッドを防御し、CPUから処理をオフロードします。
関連資料:
- BIG-IP AFMによるDDoS攻撃の緩和
- F5 BIG-IP Advanced Firewall Managerデータシート
- BIG-IP 12.1に搭載されたF5の強力なセキュリティ機能トップ10
- F5 DDoS Protectionの推奨プラクティス
アプリケーション防御
Miraiボットは、大規模なHTTP GETフラッドを発生させ、リダイレクトにも対応できます。GETフラッドはネットワーク防御デバイスには通常のトラフィックのように見えるため、アプリケーション層で対処する必要があります。GETフラッドは、F5が確認しているアプリケーション層攻撃の中で圧倒的に多いタイプです。お客さまが利用している製品ポートフォリオに応じて、さまざまな緩和方法があります。
ガイダンス:単純なリダイレクトに対応できるボットには、1秒あたりのリクエスト数に基づいて接続をスロットリングするか、「ログインウォール」と呼ばれる仕組みを使用することをF5は推奨します。ログインウォールでは、データベースクエリなど、キャッシュされていないリソースや動的リソースを接続が利用する前に、アプリケーションでその接続を認証する必要があります。
関連資料:
DNS防御
Dynへの攻撃に関連して、取り上げるべきDNSの問題が2つあります。1つ目は最も単純な問題で、新しいタイプの攻撃によって利用中のDNSプロバイダーがオフラインになった場合に、どう対処するかということです。DynはTwitter、GitHub、Spotifyのネームサービスプロバイダーだったため、Dynが遮断されると、エンドユーザーはこれらのサービスのIPアドレスを特定できなくなりました。
ガイダンス:重要なアプリケーションのアドレスを提供する複数のDNSプロバイダーを利用するなど、DNS計画にレジリエンスを組み込んでください。これにより、いずれかのプロバイダーが攻撃を受けて一時的に停止しても、別のプロバイダーがアドレスを提供できます。エンドユーザーの応答時間が数ミリ秒遅くなる可能性はありますが、アプリケーションとサービスは引き続き利用できます。
2つ目の問題は、自社のDNSサーバーが攻撃を受けた場合にどう対処するかです。DNSは最も攻撃の標的になりやすいサービスで、HTTPがそれに続きます。DNSが停止すると、単一のアプリケーションだけでなく、外部向けのデータセンターサービスすべてが影響を受けます。このように全面的な障害につながる単一障害点であることに加え、DNSインフラストラクチャは十分なリソースが確保されていないことが多いため、攻撃者に狙われやすい標的となります。
自社のサーバーが攻撃を受けていなくても、下流で障害が発生すると、別のDNSサーバー群が自身のキャッシュを埋めようとして、自社のDNSサーバーに大量のリクエストを送信する可能性があることを思い出してください。Dynでは、このような事態が発生した際、通常の10~20倍のリクエストがあったと報告しています。しかも、それらは状況に対処しようとする正規のDNSサーバーから送信されたものでした。
ガイダンス:DNSサービスのかなりの割合はリソースが十分に確保されておらず、小規模から中規模のDDoS攻撃にさえ耐えられません。DNSキャッシュは、DNSサービスの体感パフォーマンスを向上させ、一般的なDNSクエリ攻撃に対する一定の耐性を確保できるため、広く利用されるようになりました。攻撃者は「存在しないドメイン」(NXDOMAIN)攻撃と呼ばれる手法に移行しており、キャッシュによるパフォーマンス上の利点を急速に失わせます。
F5では、F5のお客さまに対し、F5 DNS Express™と呼ばれるDNSプロキシモジュールをDNSサービスの前段に配置することを推奨しています。DNS Expressは、既存のDNSサーバーの前段で完全なリゾルバーとして機能します。サーバーからゾーン情報を読み込み、すべてのリクエストを解決するか、NXDOMAINを返します。キャッシュではないため、NXDOMAINクエリフラッドによって内容が消去されることはありません。
ガイダンス:DDoS攻撃時にはDNSが役立つことを念頭に置いてください。複製コンテンツを提供するグローバルデータセンターにAnycastを導入し、DDoS攻撃発生時のトラフィックを分散させます。
ガイダンス:DNSサービスの配置を検討してください。多くの場合、DNSサービスは、最初のセキュリティ境界とは別の独立したデバイス群として配置されます。これは、DNSを、その提供先であるアプリケーションから独立させるためです。
複数のデータセンターを持つ一部の大企業では、DNS Expressを備えたBIG-IP DNSとBIG-IP AFMファイアウォールモジュールを組み合わせ、主要なセキュリティ境界の外側でDNSを提供しています。このアプローチの主な利点は、DDoSによってネットワーク防御層がオフラインになった場合でも、DNSサービスの可用性を維持できることです。
関連資料:
- F5 Friday:DNSがなければ? 何も……できない
- F5 DNSデータシート
- DevCentral:DNS Expressとゾーン転送
- DevCentral: DNS Express - パート1
- 動的DNSインフラストラクチャ
- F5 DDoS Protectionの推奨プラクティス
- F5 DDoSリファレンスアーキテクチャ
まとめ
Krebs、OVH、Dynへの攻撃は、DDoSが新たな段階に入ったことを示しています。同時に、モノのインターネット(IoT)が本格的な普及期を迎えたことも示しています。
ご覧のとおり、F5はDDoSの調査、対策、情報発信において豊富な経験を有しており、お客さまと連携してアプリケーションの可用性を維持したいと考えています。そのためには、F5、パートナー、お客さまのすべてが警戒を怠らないことが必要です。
お客さまであるかどうかにかかわらず、攻撃を受けた場合は、F5 Silverline DDoS Protectionにお電話ください:866-329-4253。
IoTの脅威に関して、ブラックハットは常に情報を共有しています(KrebsとOVHへの攻撃後にはMiraiを共有し、それがDynへの攻撃に使用されました)。私たち情報セキュリティコミュニティもその手法に学び、力を合わせて、この世界規模のIoT問題を解決する必要があります。ほかに選択肢はありません。問題を理解し、解決することで進化するのが人間の本質です。
今後数年間は、攻撃の規模が拡大し、大規模な攻撃に対応するためにスクラビングサービスの帯域幅が増強され、IoTデバイスメーカーが自社製品のセキュリティ上の弱点への対処方法を模索する中で、間違いなくさまざまな問題が生じるでしょう。組織と消費者は、これまでのあらゆる重大な問題と同様に、進化し続けるこの脅威に適応していく必要があります。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。