2021年初頭にNGINX Instance Managerをリリースして以来、ユーザーが最も重視する事項や課題について寄せられたフィードバックを基に、継続的に機能を追加してきました。現在、Instance Managerは、大規模なNGINXの管理と監視を容易にする管理プレーンモジュール群であるNGINX Management Suiteの中核モジュールとなっています。2年間にわたり集中的に取り組んだ結果、現在のInstance Managerは、これまで以上に優れたものになっています。
Instance Managerの最近の主な機能強化には、次のようなものがあります。
- スケーリングを支援するリモート構成と構成グループ
- 複数のチームが各自のデプロイを管理できる、堅牢できめ細かなロールベースアクセス制御(RBAC)
- 柔軟性を高め、より深いインサイトを提供する強化された監視オプション
- 監視・管理機能によるセキュリティの強化:NGINX App Protect WAF
本記事では、Instance Managerの構成管理機能の強化点に焦点を当てます。NGINXが広く利用されている大きな理由の1つは、Web配信やコンテンツキャッシュからリバースプロキシ、負荷分散まで、幅広いユースケースに対応していることです。NGINXの導入環境をより多くのユースケースに拡張するにつれて、NGINX環境全体の構成は複雑化、多様化します。そのため、構成を手動で正確に設定、追跡する作業は煩雑になり、エラーも発生しやすくなります。
Instance Managerは、NGINX環境全体をリモート管理する一元的なコントロールステーションとして、スケーリングを大幅に容易にします。システムがどれほど複雑になっても、一貫した高品質のユーザーエクスペリエンスをお客さまに提供できるよう支援します。
この記事では、スケーリングを支援するInstance Managerの3つの構成管理機能に焦点を当てます。
リモート構成管理で時間を節約
Instance Managerを使用すると、すべてのNGINX Open SourceおよびNGINX Plusの構成を、単一の画面からリモートで管理できます。WebインターフェースまたはAPIを使用して、管理対象の数百のNGINXインスタンス間を移動し、更新を行ったり、ステータスやトラフィックを監視したりできます。APIにより、NGINXの構成管理をCI/CDパイプラインに容易に統合できます。
Webインターフェースに組み込まれた設定エディターには、オープンソースの「Monaco editor」が採用されており、NGINXの設定を簡単に編集できます。Instance Manager Analyzerは、編集中にエラーを自動的に強調表示し、ベストプラクティスに基づく修正を提案します。
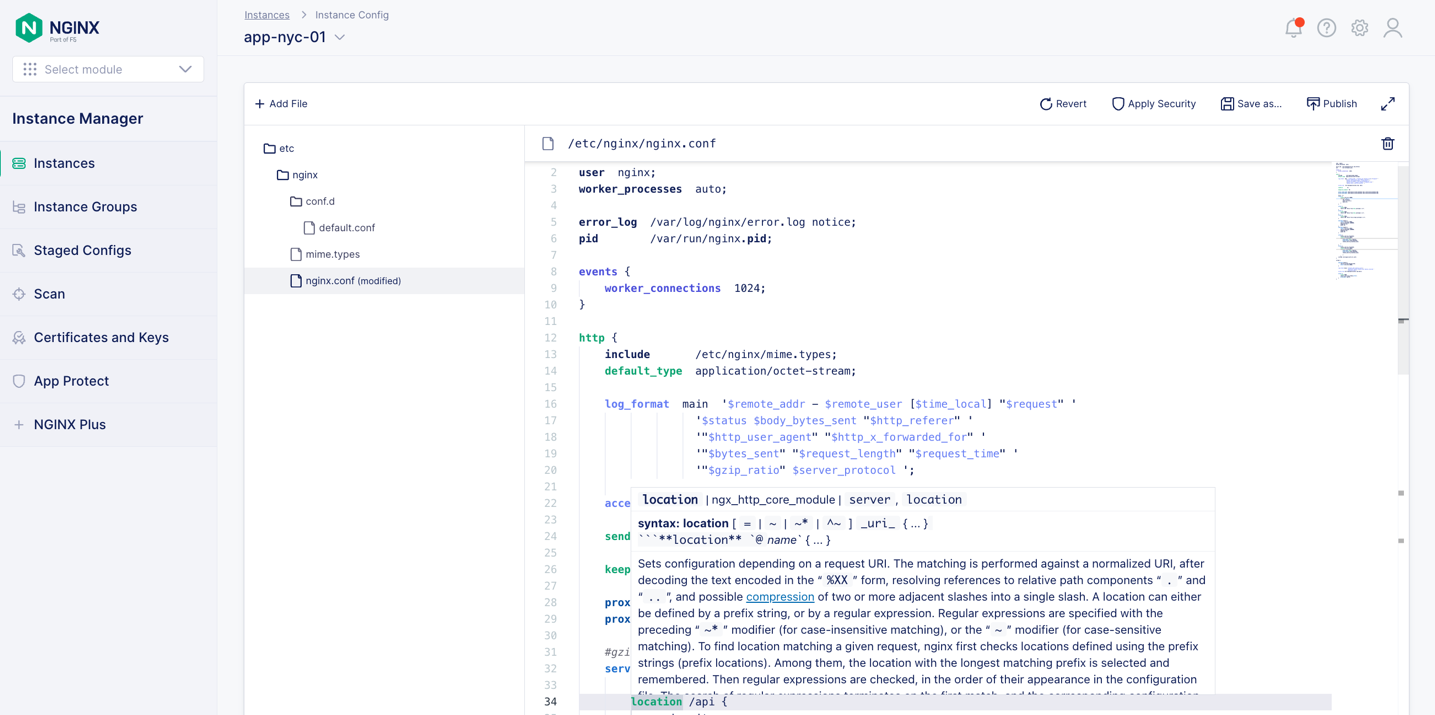
With インスタンスグループを使用すると、複数のインスタンスに同じ設定を適用できます。設定のコピーを1つだけ管理し、ボタンを1回押すだけでグループ内のすべてのインスタンスに適用できるため、スケーリングが大幅に容易になります。インスタンスを追加する際は、オンボーディング中にインスタンスグループへ追加することで、適切な設定を即座に適用できます。
With ステージング済み構成を使用すると、構成を新規作成するか、個別のインスタンスから構成をコピーして保存し、後で1つ以上のインスタンスにデプロイできます。
効率的なSSL/TLS証明書管理でセキュリティを維持
NGINXインスタンスとそのクライアント間の通信を保護するには、SSL/TLS証明書と関連する鍵を適切に管理する必要があります。証明書が期限切れまたは無効になると、組織全体の完全性が損なわれるおそれがあります。
Instance Managerでは、WebインターフェースまたはAPIを使用して、すべてのインスタンス上のSSL/TLS証明書を簡単に追跡、管理、デプロイできます。Webインターフェースでは、有効期限が切れている証明書や間もなく切れる証明書が強調表示されるため、コストと時間を要するサービス停止の回避に役立ちます。
ロールベースのアクセス制御でワークフローを改善
DevOpsプラクティスの導入に伴い、アプリとインフラストラクチャの管理責任を開発チームに委ねる組織が増えています。その結果、適切なユーザーに適切なレベルのアクセス権を付与することは複雑になりますが、その重要性は変わりません。Instance Managerでは、シングルサインオン(SSO)ソリューションをシームレスに統合し、ロールベースのアクセス制御(RBAC)を使用して、チームごとに担当範囲を分けることができます。
RBACにより、セキュリティポリシーとコンプライアンスポリシーを適切に適用しながら、各チームが自らのリソースを管理できるようになります。機能とリソースの両方を基準に細分化した権限を割り当てるロールを作成できます。
RBACにより、各チームは専門分野に集中できるため、より迅速かつ効率的に業務を進められます。同時に、管理者は、組織全体が重要なガイドラインとポリシーを遵守していることを確認できます。
始める
リモート構成、SSL/TLS証明書、アクセス制御を管理するInstance Managerのツールが最近強化され、拡大するNGINX環境をこれまで以上に簡単かつ効率的に管理できるようになりました。
Instance Managerを実際にお試しいただくには、NGINX Management Suiteの30日間無料トライアルを開始してください。また、NGINX Plusも無料トライアルでお試しいただけます。本番環境レベルのトラフィック管理にご活用ください。
著者について
関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。

SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります