F5 Labsの脅威研究者によるIoTの追跡調査は続いています。 最新のレポート では、脆弱なIoTデバイスが活発に探索されているだけでなく、ビルドインフラストラクチャも標的になっていることが明らかになりました。
F5 Labsの脅威研究者は、主にtelnetおよびSSHアクセスを介したIoTデバイスへの攻撃を追跡する中で、JenkinsやVagrantなどのビルドインフラストラクチャシステムを乗っ取ろうとする試みを、偶然にも発見した可能性があります。さらに、Oracle、MySQL、PostGres、Hadoopなどのデータベースシステムや、監視サービスプロバイダーのNagiosも、一般的な標的となっているようです。
ブルートフォース攻撃で使用された認証情報は、「攻撃対象となった管理者認証情報トップ50」に掲載されており、前述のすべてのシステムが上位に目立って登場しています。
これらの攻撃は、各システムのインストール時に通常作成されるOSユーザーを介し、リモートアクセス手段であるSSHとtelnetを標的としている点に注意が必要です。これらのシステムの大半はLinuxベースの環境に導入され、ベストプラクティスに従って、実行用に権限を制限したシステムレベルのユーザーを自動的に作成します。デフォルトでは、これらのユーザーにパスワードは設定されていません。しかし、Vagrantのベースボックスの作成に関するドキュメントに記載されているように、これらのユーザーにはパスワードとログイン権限が付与されることがよくあります。
“このユーザーには、VagrantがデフォルトでSSH接続を試行する際に使用する、安全でないキーペアを設定する必要があります。また、Vagrantはデフォルトで鍵ベースの認証を使用しますが、一般的な慣例として「vagrant」ユーザーのパスワードを「vagrant」に設定します。 ”
最新のF5 Labsレポートでは、システムへのアクセスを試みる攻撃者がまさにこの組み合わせ、すなわち「vagrant:vagrant」を使用している点が注目されます。また、攻撃対象となった認証情報の上位50件に「deploy/deploy」が含まれている点も興味深いところです。JenkinsとVagrantのビルドインフラストラクチャで使用されることが明らかな認証情報と併せて考えると、こうしたシステムへのアクセスのしやすさや、攻撃対象が豊富に存在する環境に対する認識が高まっていることがうかがえます。これらのシステムは分散型であり、その用途を踏まえると、ビルドシステムやデプロイシステムへのアクセスは、攻撃者に多くの機会をもたらします。Jenkinsユーザーが侵害されると、ソースコードへのアクセスが可能になるおそれがあり、その結果、アプリケーションやシステムにさまざまな悪意のあるコードを挿入する機会が際限なく生じる可能性があります。
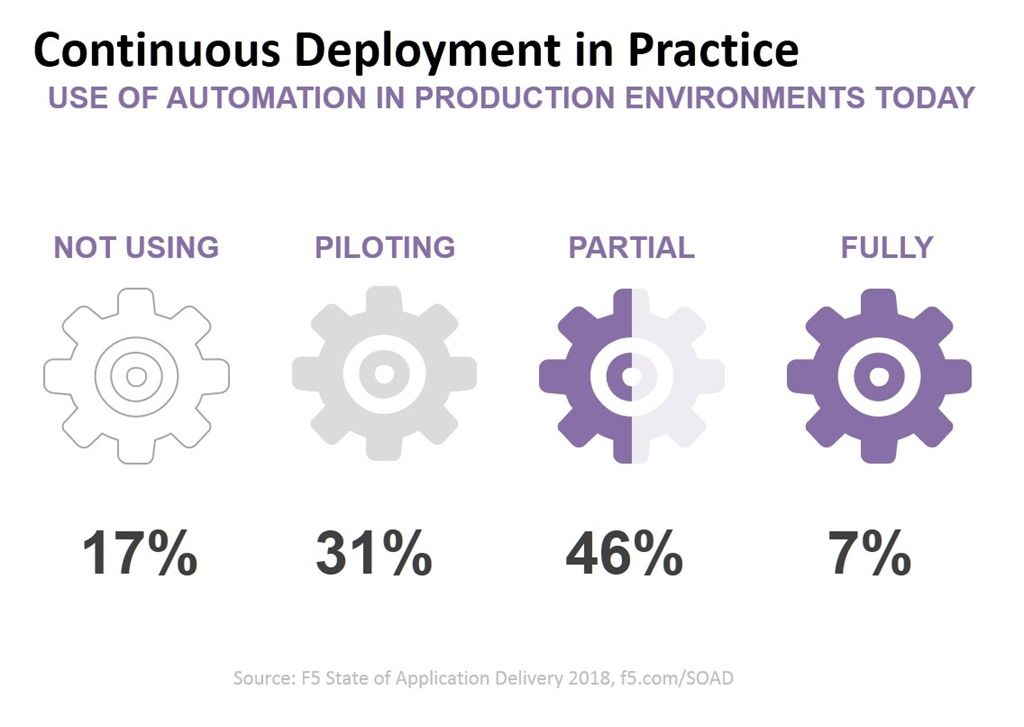
ビルドインフラストラクチャは、ビジネスにとってますます重要になっています。実際、Jenkinsユーザーの90%が、これをミッションクリティカルと考えています。ただし、これはJenkinsに限った話ではなく、自動化フレームワークやビルドインフラストラクチャ全般に当てはまります。
最新のState of Application Delivery調査によると、かなりの割合の組織が、変更を本番環境に反映するために何らかの自動化を利用しています。つまり、Vagrantのようなシステムが本番環境で稼働しており、必ずしも隔離されているとは限りません。
注意が必要です。ビルドインフラストラクチャと関連システムで使用する認証情報は、慎重に検討する必要があります。これらのシステムの用途を踏まえると、認証情報の取り扱いには特に注意し、必要に応じて外部セキュリティサービスを利用してリモートアクセスを制限するか、可能であれば完全に拒否することが極めて重要です。
本番環境で自動化が占める範囲が拡大するにつれ、ビジネスリーダーやセキュリティ担当者は、こうしたシステムが侵害された場合にもたらされる脅威に注意を払う必要があります。F5の脅威研究者による調査で明らかになったように、攻撃者はビルドシステムや自動化システムが価値の高い標的であることをすでに認識しており、積極的にアクセスを試みています。
十分にご注意ください。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。