
銀行を狙う理由を尋ねられた銀行強盗のウィリー・サットンは、こう答えました。「そこに金があるからだ」
1930年代にこの言葉を残した悪名高いウィリー・サットンが今も生きていて、現代の手口で大きな利益を狙う犯罪に手を染めていたなら、私たちはこう尋ねていたかもしれません。「なぜ医療関連企業にサイバー攻撃を仕掛けるのですか?」
その理由は明らかです。全業界におけるデータ侵害1件あたりの平均コストは424万ドルです。医療業界では、データ侵害1件あたりのコストが2021年の713万ドルから923万ドルに増加しており、金融、製薬、テクノロジー、エネルギーを含むあらゆる業界の中で最も高くなっています。
医療分野のデータ侵害は、なぜコストが高くなるのでしょうか。医療関連企業は、悪意のある攻撃者にとって魅力的な3種類の情報、すなわち個人を特定できる情報(PII)、保護対象保健情報(PHI)、財務情報を保有しているためです。
IBMの「2021年データ侵害のコストに関する調査レポート」によると、顧客のPIIが漏えいした場合の平均コストは、1件あたり180米ドルです。また、最も多い初期攻撃ベクトルは認証情報の侵害で、全攻撃の20%を占めるとしています。これらの数字を、米国保健福祉省(HHS)の報告書と併せて考えてみましょう。同報告書によると、2021年には「ハッキング/ITインシデント」により、実に39,630,191件のアカウントが侵害されました。2021年に侵害された3,900万件超のアカウントのうち20%が認証情報の侵害によるもので、1アカウントあたりのコストが180米ドルだったと仮定すると、総コストは14億米ドルを超えます。
医療データ侵害をめぐる犯罪の動向
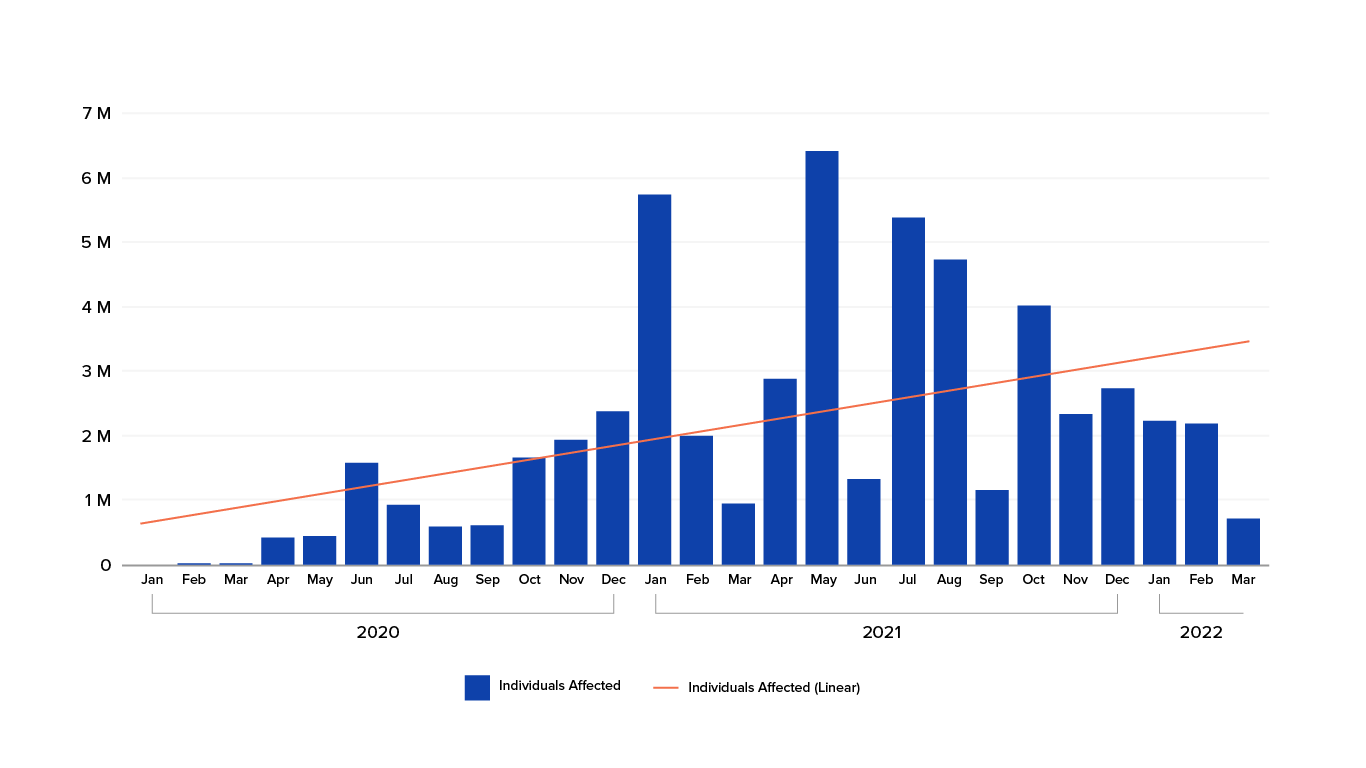
上のグラフは、2021年2月から2022年3月までにHHSに報告されたデータ侵害件数の増加を示しています。
データ侵害が発生すると、悪意のある攻撃者はダークウェブで、侵害された認証情報を購入します。悪意のある攻撃者は、複数のデータ侵害から得た情報を「コンボリスト」と呼ばれる大規模なコレクションに集約しており、攻撃者は侵害された認証情報をまとめて大量に購入できます。「Collection #I」は2019年から販売されており、7億7,300万件の一意のメールアドレスと、それぞれに対応するパスワードが含まれています。
クレデンシャルスタッフィング攻撃では、攻撃者がこうした漏えいした認証情報のコレクションを購入し、多数のWebサイトのログインページに繰り返し入力してログインを試みます。成功すると、攻撃者はアカウントを乗っ取り、不正な目的に利用します。クレデンシャルスタッフィング攻撃の成功率は通常1~2%です。漏えいした認証情報を100万件試した場合、攻撃者は通常10,000~20,000件のアカウントにアクセスできます。クレデンシャルスタッフィング攻撃が成功するのは、多くのユーザーが複数のアカウントでパスワードを使い回す傾向があり、ダークWebで入手できるパスワードが複数のアプリで広く使用されているためです。
医療業界でも、悪意のあるボットによるコンテンツのスクレイピングが増え始めています。具体的には、医療保険プラン、給付内容説明書(EOB)、医療提供者ネットワーク内の医師リストなどの情報がボットによって収集されています。競合他社は、医療保険プランやEOBの情報を、より低い価格の提示や競合情報の収集に利用する可能性があります。また、医師の情報は、患者から支払いやその他の保護対象保健情報(PHI)を詐取するフィッシングキャンペーンに利用される可能性があります。
攻撃を未然に防ぐ
データ侵害やクレデンシャルスタッフィング攻撃のリスクを軽減するには、どのような方法が最適でしょうか。唯一の答えはありませんが、まずはゼロトラストアーキテクチャを採用し、Webアプリケーションを悪用する攻撃者を特定することが有効です。
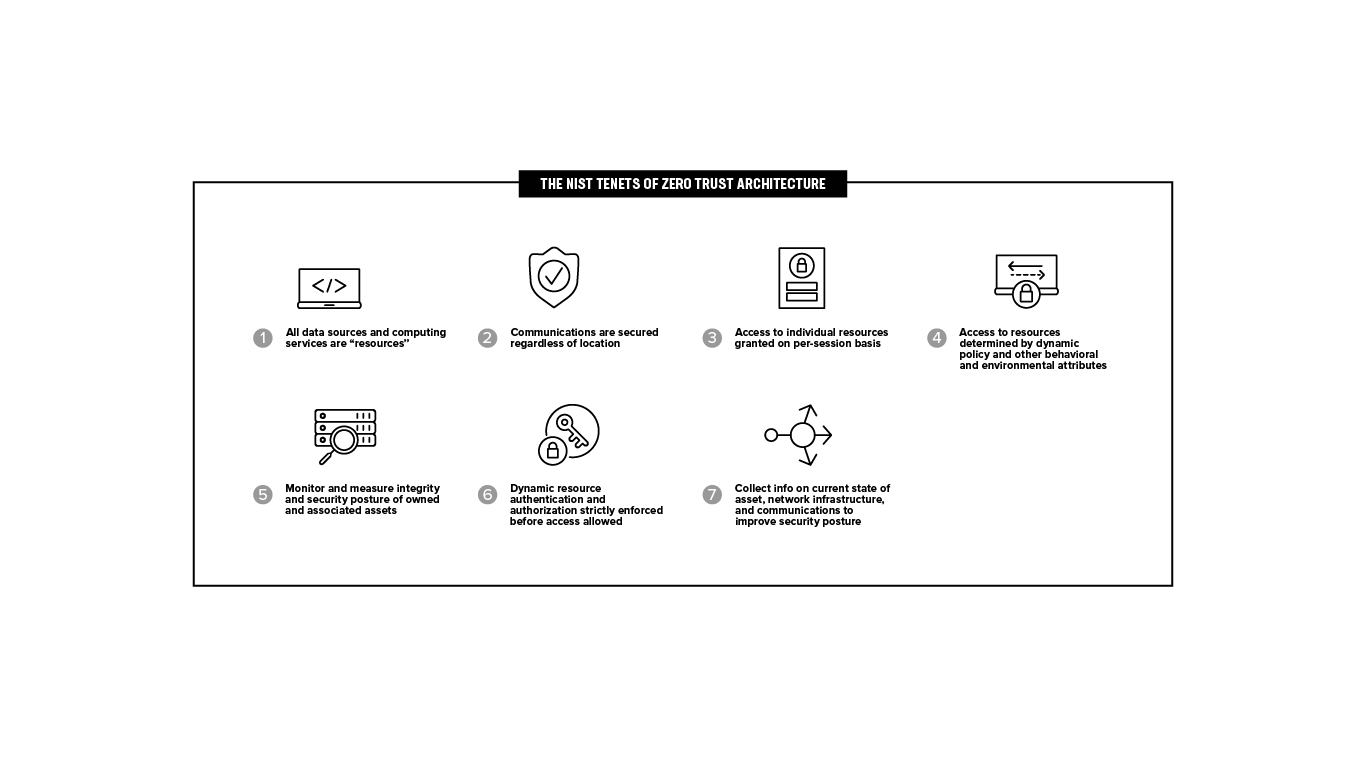
ゼロトラストアーキテクチャでは、定義された境界内に信頼できるネットワークが存在するという考え方を排除します。つまり、組織の境界の内外を問わず、すべてのユーザーとデバイスを検証したうえでアクセスを許可することに重点を置いたセキュリティモデルです。ゼロトラストのアプローチは、主にデータとサービスの保護に重点を置いていますが、対象をすべての企業資産に拡大することもできます。
F5は、ゼロトラストに関する取り組みにおいて、NIST Special Publication 800-207 Zero Trust Architectureを重要な指針としています。この文書では、業界別の一般的な導入モデルと、ゼロトラストによって企業全体の情報技術セキュリティ態勢を改善できる可能性があるユースケースが示されているためです。このアーキテクチャ文書は、企業のセキュリティアーキテクト向けにゼロトラストを解説し、民間の非機密システムにおけるゼロトラストへの理解を促します。さらに、ゼロトラストのセキュリティ概念を企業環境へ移行し、導入するためのロードマップも提示しています。
医療分野のサイバー犯罪に対抗するソリューション
F5 Distributed Cloud Bot DefenseとDistributed Cloud Account Protectionは、悪意のある攻撃者によるWebサイトの悪用を防ぎます。先ほど説明したクレデンシャルスタッフィング攻撃は、すべて悪意のある自動化ボットによるものです。CAPTCHAやジオフェンシングなどの従来型の防御策は、現在の攻撃者に簡単に回避されてしまいます。攻撃者があらゆる種類のCAPTCHAを突破できる有料サービスさえ存在します。その1つである2captcha.comは、攻撃者がプログラムによって防御策を回避するためのAPIを提供しています。2Captchaは、通常のCaptcha、テキストCaptcha、ClickCaptcha、Rotate Captcha、reCAPTCHA V2 & V3、reCAPTCHA Enterprise、FunCaptcha、TikTok Captchaなどに対応しています。
Distributed Cloud Bot Defenseは、トラフィックをプロキシサーバー経由に変更することなく、各クライアントトランザクションからJavaScriptおよびHTTPネットワーク層の多様なシグナルとテレメトリをインテリジェントに収集し、高度なボット攻撃からアプリケーションエクスペリエンス、Webプロパティ、モバイルアプリ、APIエンドポイントのトランザクションを保護します。このプラットフォームは、複数層の機械学習インテリジェンスを適用して、悪意のあるボットによる自動化の挙動を識別します。システムは、手法を変えた攻撃を監視、フラグ付け、検知、識別し、自動化された攻撃をリアルタイムで緩和します。
米国の医療業界をはじめ、世界規模で多額の資金が動いているため、悪意のある攻撃者は自動化された攻撃だけにとどまりません。攻撃者による自動化を緩和できれば、次は手動攻撃へと移行します。Distributed Cloud Account Protectionは、企業による訪問者の意図の把握を支援します。Distributed Cloud Account Protectionは、訪問者が保護対象のWebアプリケーションまたはモバイルアプリケーションに初めてアクセスした時点から、アカウントの作成やログインを経て、その後のユーザージャーニー全体にわたり、テレメトリ、環境データ、行動生体認証データを用いて各オンライントランザクションを評価します。
Distributed Cloud Account Protectionは、同一ユーザーが使用する複数のブラウザやデバイスにまたがるコンテキストを関連付け、組織のグローバルネットワークから得られるインサイトを活用して、ユーザーの意図を正確に判定することもできます。Distributed Cloud Account Protectionは、訪問者の意図を把握するための高精度なスコアを提供するAI不正対策エンジン搭載のクローズドループモデルとして利用できます。また、企業がアカウント保護データを自社のリスクエンジンに取り込み、他の不正関連データポイントと組み合わせることも可能です。
医療分野では、データ侵害やクレデンシャルスタッフィング攻撃によるコストが増え続けています。その理由は、巨額の金銭が絡むためです。企業は、ゼロトラストアーキテクチャを採用し、F5 Distributed Cloud Bot DefenseとAccount Protectionを使用してクレデンシャルスタッフィング攻撃を阻止することで、このリスクの軽減に役立てることができます。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。