アプリケーションセキュリティにはさまざまな側面があります。しかし、尽きることのない需要に応えるために開発・導入されるアプリケーションの数と頻度が増え続ける今、アプリケーションセキュリティが「何ではないのか」について、立ち止まって考える必要があります。
1. 優先度は高くない――しかし、本来は高くすべき
驚くべきことに、ある調査の回答者の44%が、ArxanとIBMがスポンサーを務めたIoTおよびモバイルアプリケーションのセキュリティに関する調査において、攻撃を防ぐために「何もしていない」と認めています。こうした回答はアプリケーションポートフォリオのごく一部にしか当てはまらないと考える前に、Webセキュリティ統計に関するWhiteHat Securityの先駆的な年次レポートを見てみましょう。このレポートでは、「保険アプリケーションの約3分の1、銀行・金融サービスアプリケーションの約40%、医療および小売アプリケーションの約半数、製造、食品・飲料、ITアプリケーションの半数超には、常に脆弱性が存在する」と報告されています。
WhiteHat Securityの用語では、「常に脆弱」とは「1年のうち毎日、脆弱な状態にあること」と定義されています。
さらに、同じレポートでは、「修正までの平均所要日数は業界によって異なり、約100日から245日である」ことが明らかになりました。小売業界と医療業界では約200日です。テクノロジー業界とIT業界はさらに遅く、脆弱性の修正までに平均250日を要します。
後者の事実を受け入れがたいものにしているのは、まさに前者のようなセキュリティに対する放任的な姿勢です。アプリケーションセキュリティの優先順位が高くなければ、相当な割合のアプリケーション(またはアプリケーションにデータを提供するAPI)に脆弱性があると考えて間違いありません。
2. アプリだけの問題ではない
アプリセキュリティは、アプリケーションだけの問題だと誤解されがちです。アプリが単独で存在するなら、そうかもしれません。しかし、アプリはプラットフォーム上にデプロイされ、サードパーティのスクリプトやAPIに依存し、データ管理を担うシステムと連携しています。つまり、アプリセキュリティはスタック全体で考える必要があり、アプリ自体だけでなく、すべてのコンポーネントに細心の注意を払う必要があります。アプリのセキュリティ対策はOWASP Top Tenから始めるのが有効ですが、過去10年間、プラットフォームにおけるプロトコルレベル(TCP、HTTP、TLS)の脆弱性が大きな悩みの種となってきたことも見過ごせません。
また、大量のトラフィックを伴うネットワーク攻撃と、より巧妙で悪質なシステム層およびアプリケーション層への攻撃との関係も見過ごせません。Dark Readingは最近の記事で、この相関関係を指摘しています。
“影響を受けた組織の半数近くが、DDoS攻撃と同時に、データ窃取やランサムウェアなど、何らかの侵害または悪意のある活動がネットワーク上で発生したと回答しています。たとえば、47%がDDoS攻撃後にネットワーク上でウイルスの活動を発見し、43%がマルウェアの作動を確認したほか、32%が顧客データの窃取を報告しています。”
アプリのセキュリティを確保するには、アプリの拡張性とセキュリティを支えるネットワーク、データ、サービスを含む、アプリのアーキテクチャ全体に注意を払う必要があります。
3. 他人事ではない
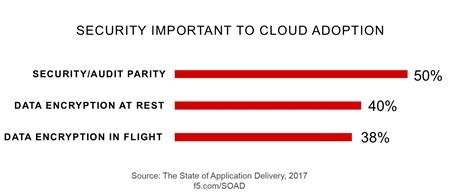
2017年のF5による「アプリケーションデリバリの現状」調査によると、5組織に1組織がアプリケーションの50%以上をクラウドでホストすることを計画しており、アプリケーションのセキュリティ確保はさらに難しくなっています。アプリケーションを「クラウド」に移行すると、セキュリティ負担の一部、特にネットワークおよびシステムレベルのコンポーネントに関する責任が再配分される場合があります。しかし、アプリケーションとそのプラットフォーム、さらにアプリケーションが依存する外部スクリプトやリソースについては、引き続きお客さまが責任を負います。クラウドでオンプレミスと同等のセキュリティレベルを確保することは容易ではありません。特に、オンプレミスのサービスとポリシーレベルで互換性のないクラウドネイティブサービスを組み合わせて使用する場合は、さらに困難になります。
しかし、この課題には対処する必要があります。その方法として、オンプレミスとクラウドの両方でポリシーを適用するサービスの一貫性を確保するか、アプリのセキュリティ業務をサービスベースのソリューションに移行し、両方の環境で同時に一貫性を確保するか、クラウドネイティブサービス向けに同等のポリシーを慎重に個別作成します。
どの方法を選択しても、その責任はお客さまにあります。
侵害が発生すると、ブランドの評判や消費者の信頼が損なわれるだけでなく、認証情報が盗まれた場合には将来的に悪用される可能性もあります。そのため、アプリのセキュリティはこれまで以上に重要です。対応を直前まで先延ばしにしたり、誰かが対処してくれると思い込んだりすれば、深刻な事態を招きかねません。その重要性を認識し、テストと修復の優先度を高めるとともに、クラウドやクラウドを支えるサービスが提供するアーキテクチャ上の選択肢を活用することで、リスクを大幅に低減できます。
アプリのセキュリティは必須です。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。