組織が絶え間なく進化するAI駆動型Webスクレイピングへの対応を迫られるなか、真の課題は、単なる可視化や収益化にとどまりません。効果的な防御には、正規のボットと悪意のあるボットがそれぞれどのように動作するかを詳細に理解するとともに、両者を効果的に識別することが依然として難しい現行ソリューションの本質的な限界を把握する必要があります。
善意に基づく、誤った前提
GPTBot、CCBot、ClaudeBotなどのボットをブロックしたり、クロールごとの課金モデルを導入したりすることは、コンテンツ制作者の権利保護につながる前向きな取り組みです。しかし、こうしたアプローチは、ボットが自発的に身元を明らかにし、制限を順守することに大きく依存しています。AIボットに自己識別を義務付けるコンプライアンス要件が存在しないため、この仕組みは根本的に脆弱です。特に問題のあるボットの多くは身元を隠し、検知を回避して、形だけのコンプライアンス対策を無視します。膨大な量のコンテンツをスクレイピングするAIボットが増えるにつれ、巧妙に回避する非準拠のボットトラフィックを検知することは、さらに困難になります。
回避型ボットが多数を占める現状:課題への対応
調査によると、回避型ボットの半数近くは、高度なフィンガープリンティング対策さえも回避できます(回避型ボットトラフィックにおけるフィンガープリントの不整合の測定と分析 - arXiv)。アクセス制限が厳しくなると、ウェブサイトのどの部分をクロールできるかを示すウェブ標準であるrobots.txtへの準拠率は大幅に低下します(スクレイパーはrobots.txtのディレクティブを選択的に遵守 - arXiv)。これは、非準拠のボットがこうしたルールを無視するためです。
robots.txtはもともと、倫理的なWebクローリングを促すための自主的なルールとして策定されましたが、その有効性はボットがルールに従う意思があるかどうかに全面的に依存します。協調的な検索エンジンや正規のクローラーにとって、robots.txtは今もアクセス管理に役立つツールです。しかし、検知回避型のAIスクレイパーとの攻防が激化するなか、その影響力はますます限定的になっています。悪意のあるボットや利益を目的とするボットは、これらの指示を必須ではなく任意とみなし、価値あるコンテンツをスクレイピングするために日常的に回避しているからです。
従来のWeb防御が強化されるにつれ、攻撃者はAPIや構造化データを狙う傾向を強めています。これらは堅牢な監視が行われていないことが多く、保有する情報の価値も高まっています。2025年版Advanced Persistent Bots ReportでF5 Labsは、現在の自動化トラフィックの多くが、特に金融、小売、旅行などの機密性の高い業界において、モバイルAPIや構造化エンドポイントに集中していると指摘しています。こうした高度なボットは、ヘッダーの偽装、IPアドレスの高速ローテーション、人間の閲覧パターンの模倣によって検知を回避します。
検知を基盤に:今後の道筋
ブロックリストなどの従来型の防御策だけでは、高度な回避型ボットに対抗できなくなっています。最新のボット管理では、検知を防御の中心に据える必要があります。具体的には、行動シグナルを分析して意図を見極め、ヘッドレスブラウザやプロキシを特定し、動的なデバイスフィンガープリンティングを適用するとともに、脆弱なAPIエンドポイントを継続的に監視します。この新たな環境において、検知は単なる追加機能ではなく、効果的な保護戦略に不可欠な中核要素です。
F5のボット管理アプローチ
F5 Distributed Cloud Bot Defenseは、真のWeb保護は比類のない可視性から始まるという考えに基づいています。単にペイウォールを設けたり、既知の悪意ある攻撃者をブロックしたりするのではなく、自動化されたアクティビティの全体像を明らかにすることがF5の理念です。これにより、正当なボットトラフィックだけでなく、組織がさまざまな対策を講じているにもかかわらず存続する、回避型でルールに準拠しないボットトラフィックの大部分も把握できるようになります。
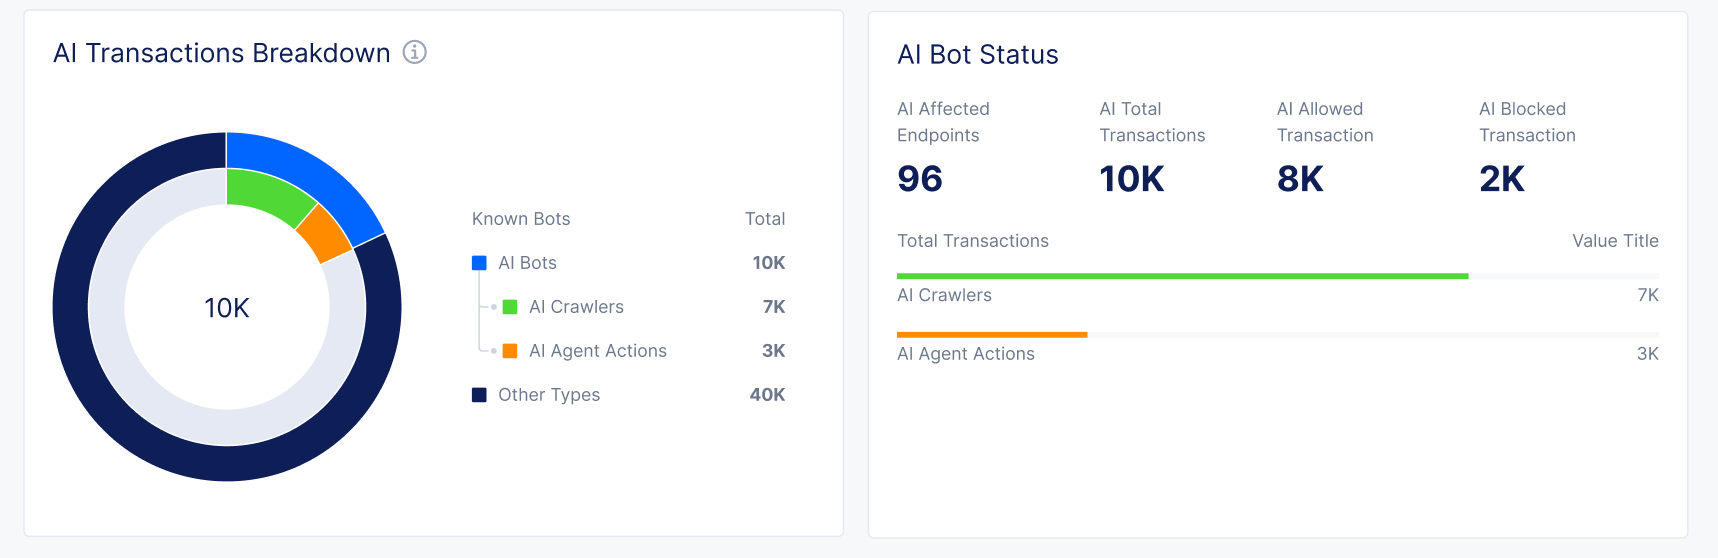
AI主導のトランザクションを可視化するF5の今後の機能
F5の戦略は、人間によるトラフィックと自動化されたトラフィックを判別する行動分析、ヘッドレスブラウザとプロキシ利用の特定、攻撃者の戦術に合わせて進化する適応型フィンガープリンティングなど、一連の動的検知テクノロジーを基盤としています。F5は、価値の高い攻撃が増加しているAPIや構造化データのエンドポイントを継続的に監視し、巧妙に潜伏するボットも可視化します。その結果、セキュリティチームだけでなく、コンプライアンス、収益化、継続的な制御にも役立つ、実用的な可視性が得られます。F5により、組織は急速に変化する脅威環境において、十分な情報に基づく意思決定を行い、デジタル資産を保護するために必要な明確な情報を得られます。
結論:まず可視性を確保すれば、すべてはそこから始まる
自動化された脅威のエコシステムが高度化する中、従来型の防御から脱却し、リアルタイム検知に基づくプロアクティブなアプローチを採用することが不可欠です。
デモを予約して、実際の検知をご確認ください。リアルタイムの結果を比較し、匿名化されたログを確認して、チームでソリューションの有効性をテストできます。真の可視性の実現に向けて次の一歩を踏み出し、明確な把握が防御の強化にどう役立つかをご確認ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。