業界は長年、ハイブリッドITを「マルチクラウド」と呼ぶことで、その現実と、そこから生じる課題を直視せずにきました。
これは、組織が複数のクラウドを運用していないという意味ではありません。実際、間違いなく運用しています。しかし、「クラウド」はIaaS(Infrastructure as a Service)のパブリックプロバイダーに固有のものではなく、1つの運用モデルであるという実態を、この用語では十分に捉えきれていません。実際、F5のデータからは、組織がパブリッククラウドを採用する一方で、オンプレミスクラウドも運用していることが、毎年明らかになっています。
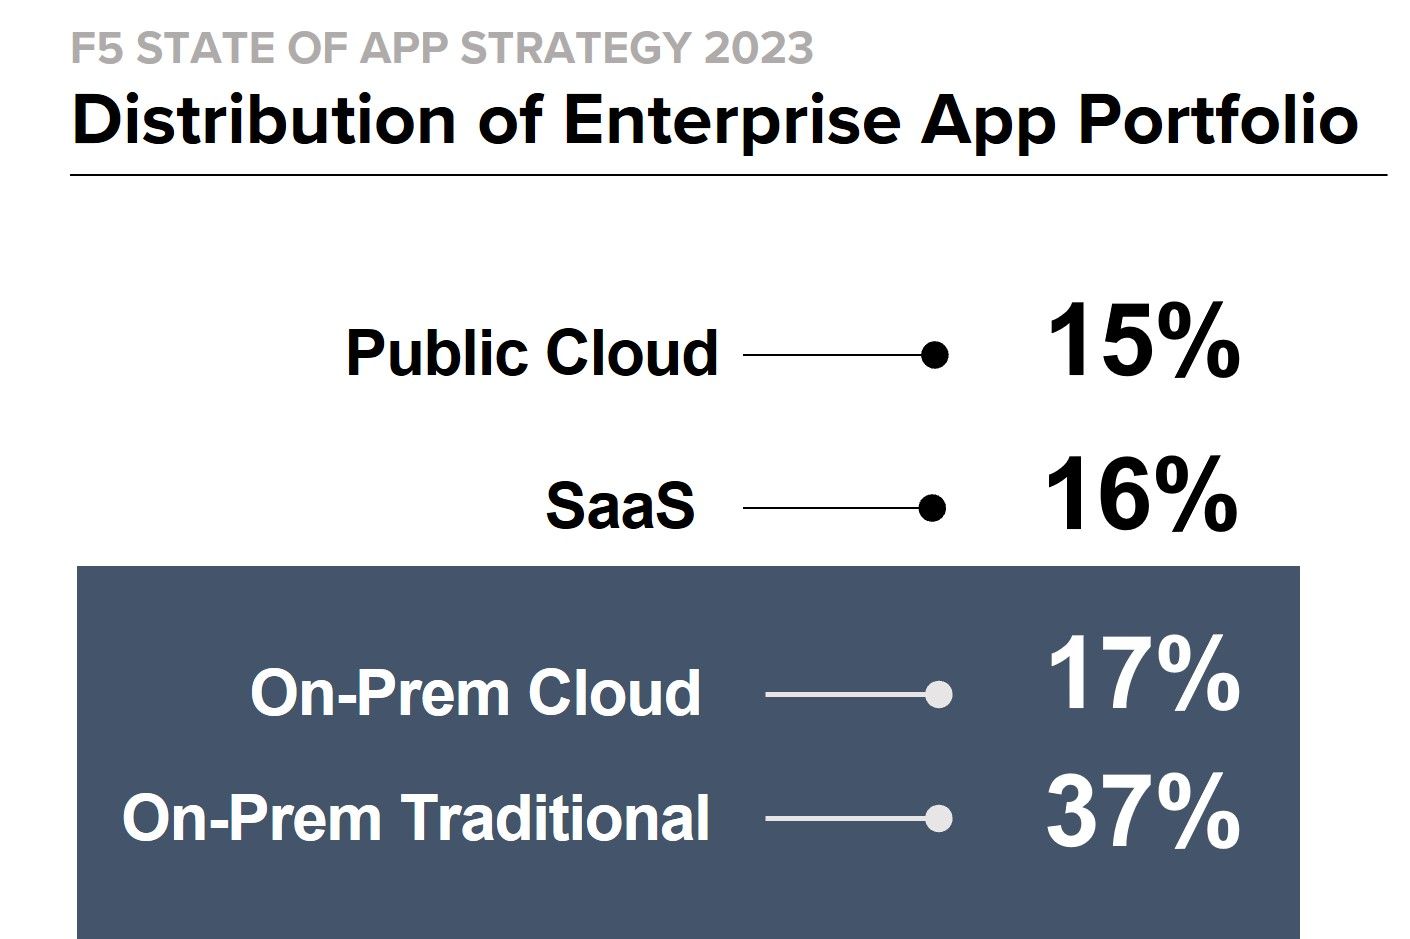
しかし、それでもハイブリッドITの現実を見落としています。クラウドが登場し、ビジネス界に旋風を巻き起こして以来、ハイブリッドITはずっと目の前に存在していました。「旋風」はもちろん意図的な表現です。組織がクラウドを導入する一方で、その多くは従来型のオンプレミス環境にも引き続き対応していたからです。大半の企業は新興企業ではなく、20年、30年、場合によっては50年にわたって事業を続けてきました。そのため、モノリスからマイクロサービス、クライアントサーバーからモバイルまで、主要なアプリケーションアーキテクチャのあらゆる世代にまたがる既存のポートフォリオを抱えています。
今年の年次調査では、お客さまが直面している実情を把握するため、オンプレミス環境について具体的に調査しました。データが明確に示しているとおり、企業はこれまでも、そして現在もハイブリッドです。
このレポートの調査だけではありません。F5 NGINXがオープンソースコミュニティを対象に調査したところ、ほかにも興味深い結果が得られましたが、何が明らかになったと思いますか。そう、ハイブリッド環境は今後も定着し続けるということです。
近日公開予定の「アプリケーション戦略の現状レポート」の調査結果をすべて明かすことは控えますが、モダンアプリケーションへの移行傾向は顕著です。一方で、従来型アプリケーションをよりモダンなバージョンへ全面的に置き換えることはないと考えられる組織もあります。
したがって、企業は今後何年にもわたり、ハイブリッドな状態を維持することになります。
しかし、そこで疑問が生じます。これはセキュリティ、特にアプリとAPIのセキュリティにとって何を意味するのでしょうか。
アプリとAPIのセキュリティへの影響
組織は、運用環境だけでなく、その中核となるアプリポートフォリオもハイブリッドであるという前提に立つと、アプリとAPIのセキュリティに及ぼす影響は極めて大きいと言えます。
これは、コンテナなど一部のアプリケーション環境には、従来のセキュリティソリューションでは対応できない固有のセキュリティ要件があるためです。また、アプリがオンプレミスに残ることで、組織は、コア、クラウド、エッジにまたがって展開されるアプリケーションワークロードを一貫して保護できるセキュリティソリューションを見つけるのに苦労することになります。しかし、話はそれだけではありません。既存の従来型ソリューション、特にプロトコルの悪用や脆弱性の悪用からアプリとAPIを保護するソリューションの必要性がなくなるわけではないからです。
残念ながら、組織にとって、ハイブリッドITがハイブリッドセキュリティを意味するわけではなく、意味し得るものでもありません。
ここでいうハイブリッドセキュリティとは、複数のベンダーが提供するアプリおよびAPIセキュリティサービスを混在させることです。セキュリティをアプリのライフサイクルの早い段階にシフトすることは優れた解決策に思えますが、安易な方法に流れ、互換性のない多数のアプリおよびAPIセキュリティサービスが混在する結果になりがちです。そのため、すべてのアプリとAPIを保護する取り組みが複雑になり、妨げられます。
クラウドツールとAPIの複雑さが組織に及ぼす影響は、すでに、すべてのアプリケーションに一貫してセキュリティを適用できないという形で表れています。アプリとAPIのセキュリティを自由に組み合わせるアラカルト方式は、ほとんどの組織で機能していません。その証拠に、この1年間で、ほかでもないアプリとAPIの脆弱性やエクスプロイトに起因する侵害が大幅に増加しています。
セキュリティにおけるハイブリッドITの現実を踏まえると、アプリとAPIを個別のサービスの寄せ集めで保護するアプローチは、長期的には通用しません。より優れたアプローチが必要です。そのためには、ITと企業環境が現在ハイブリッドであり、今後も当面はその状態が続くことを認識する必要があります。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。