
昨今、ゼロトラストはサイバーセキュリティ業界でよく話題に上ります。しかし、ゼロトラストの考え方の重要な要素として「侵害を前提とする」という概念を持ち出すと、今でも怪訝な顔をされます。侵害を前提とするこうした反応の理由は、次の2つの懸念のいずれかにあるのではないかと考えています。まず、一部のセキュリティ担当者は、これを極端に悲観的な世界観だと受け取ることがあります。「侵害を前提とする」を、「つまり、私たちは皆もうお手上げだと言いたいのですね。それなら、諦めて対策することすらやめてしまいましょう。」 一方、もう少し自信過剰な人は、こう考えるかもしれません。「まあ、そちらのシステムは侵害されるかもしれませんが、こちらのセキュリティは盤石です。攻撃者が防御を突破して侵入することなどあり得ません。」
私が意図しているのは、こうした両極端な考え方ではありません。デジタル世界で活動する以上、侵害は起こり得るという現実を認識し、あらゆるセキュリティシステムの設計で侵害を想定できるだけでなく、想定すべきだという点を強調したいのです。これは目新しい考え方ではありません。この現実を受け入れてきた何世代もの職人や技能労働者から得られた知恵に学ぶべきです。
配管工や電気技師をはじめ、物理的な環境で働く専門家は、以前から「侵害を前提とする」という考え方の本質を身につけています。現実の環境で堅牢に機能するソリューションを構築する役割を担っているため、業務の範囲内では障害が発生するという単純な事実を暗黙のうちに受け入れ、設計に織り込んでいます。また、障害は自らの技能を否定するものでも、サービスを利用しない理由になるものでもないと理解しています。むしろ、最も熟練した専門家は、自らが構築したものはいずれ機能しなくなると理解したうえで、過去の障害から得た教訓を取り入れ、将来起こり得る障害を予測できます。
最近、私もそのような障害に直面しました。自宅の下水管が排水経路の途中で詰まったのです。築30年以上の家なので、障害、つまり侵害が発生しても不思議ではありません。結局のところ、どのようなシステムでも、長期間にわたって運用すれば侵害が発生する確率は100%に近づきます。
まさにそこがポイントです。時間が経てば障害が発生し得ると想定すべきなのは、自宅の配管設備だけでなく、アプリケーションセキュリティソリューションにも当てはまります。さらに、「自宅の配管設備は決して故障しない」と考えることが家庭の保守戦略として適切でないのと同様に、「サイバー防御が決して突破されることはない」と考えることも適切ではありません。
したがって、配管工もサイバーセキュリティ担当者も、いずれ発生する障害、すなわち侵害にどう対処するかを念頭に置く必要があります。
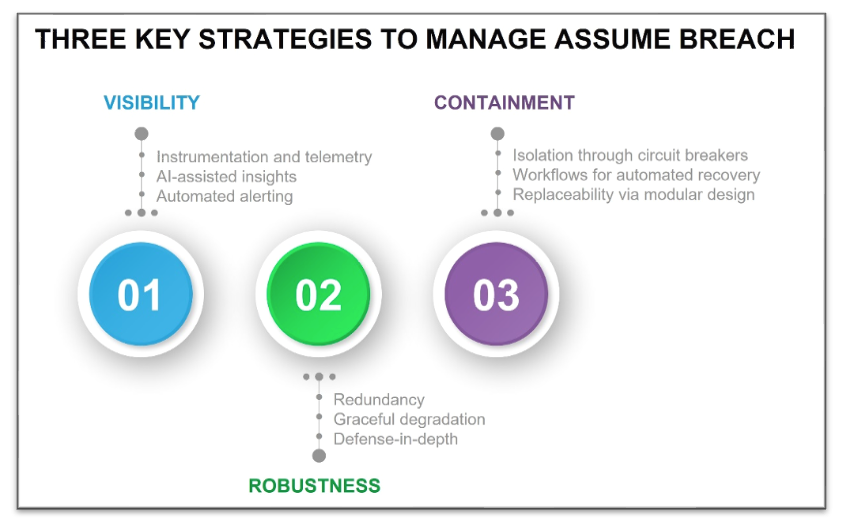
侵害を前提とする戦略の3つの主要要素
物理システムかサイバーシステムかを問わず、システム障害に対処するための効果的な戦略は、通常3つの要素で構成されます。
- 可視性。障害をできるだけ早く検知できるよう、十分な可視性を確保します。浴室の排水管からの漏水を放置すると、その下の床下地が腐食し、白カビや黒カビが発生しますが、気付くまでに数か月から数年かかることがあります。また、2階の浴室の床下にある防水パンから水があふれ、石膏ボードに染み込んだ後で、階下の天井から水が滴っていることに気付く場合もあります。いずれの場合も、問題が初めて検知されるのは、最初の障害からしばらく経過し、さらなる二次被害が発生した後です。障害や侵害が発生することを前提とする場合、第一の原則は、障害の発生後できるだけ早く、侵害の可能性を示す明確な指標を提供することです。理想的には、障害の可能性を能動的に通知する仕組みも備えます。たとえば、排水を排水ポンプに依存している地下室には通常、水位が事前設定されたしきい値を超えると警報を発するセンサーが設置されています。想定されるすべての障害モードについて事前のアラートを出すことが難しい場合は、定期的な保守点検を実施します。たとえば、給湯器を半年ごとに点検します。サイバーセキュリティでは、最も重要な障害モードを考慮し、侵害の可能性を適時に把握できる、十分に検討・テストされたテレメトリ戦略をアプリケーションセキュリティアーキテクチャに組み込む必要があります。実際には、AISecOpsのプラクティスを用いてテレメトリを分析・通知ツールにストリーミングすると同時に、後で利用できるようデータストアにも永続化する必要があります。AIとアラートツールを活用して有効性を高め、人が判断するためのコンテキストを提供し、迅速な対応につなげる必要があります。永続化したデータは、そこから知見を得て、今後の堅牢性向上に役立てる必要があります。
- 堅牢性。ソリューションには、障害を回避する手段、または障害の継続時間を短縮する手段を組み込む必要があります。この文脈で堅牢性を確保する一般的なパターンは、(a)グレースフルデグラデーション、または(b)冗長化です。どちらを選択するかは、コンポーネントの機能が低下した状態でも運用を継続できるかどうかによって決まります。給湯器のように、両方を備えられるシステムもあります。たとえば、私の給湯器では、ポンプ式の循環システムによって、いつでもすぐにお湯を使えるようにしています。しかし、ポンプが故障しても、お湯が出るまで少し長く待つ必要はあるものの、引き続きお湯を使えます。一方、加熱素子が停止しなくなる加熱コイルセンサーの故障は、致命的な障害につながる可能性があるため、圧力逃し弁という形で冗長性を確保します。堅牢性は、システムの複数のスコープで検討する必要があります。たとえば、排水管だけを対象とする場合、業務用設備を扱う配管工は、どちらか一方が故障しても排水できなくならないよう、冗長化した2本の排水管を設置することがあります。一方、システムレベルの抽象度で設計する建築家であれば、近くに2つ目のシンクやトイレを追加するなど、システムレベルで冗長性を設計できます。これには、排水管の詰まりだけでなく、より多くの障害モードに対処できるという利点もあります。サイバーセキュリティでも冗長化は一般的であり、多くのセキュリティデバイスがアクティブ/スタンバイ(完全冗長化)またはアクティブ/アクティブ(グレースフルデグラデーション)モードで導入されています。ただし、サイバーセキュリティの世界は物理的な世界とは多少異なります。第1に、サイバーセキュリティの世界には、意図と知性を持って能動的に攻撃する者が存在するため、障害が自然発生的な原因で生じることはほとんどありません。第2の、より重要な違いは規模です。ソフトウェアは物理的なものではなく仮想的なものであるため、「一度書けば、何度でもデプロイできる」というパラダイムに従います。これはスケーリングに非常に有用な特性ですが、同時に、コアソフトウェアコンポーネントにコードの脆弱性があると、システム内にあるそのコードのすべてのインスタンスに影響が及ぶ可能性が高いことも意味します。したがって、サイバーセキュリティにおける堅牢性の確保では、単一障害点だけでなく、同一クラスの要素が一斉に障害を起こす可能性も回避することが基本となります。この戦略は「多層防御」と呼ばれることがあります。多要素認証は、この考え方を実践した好例です。各要素では障害モード(侵害の手段)が異なり、いずれか1つの要素が侵害されても、システム全体が侵害されることはありません。
- 封じ込め。障害の影響範囲、すなわち被害領域を限定することが極めて重要です。障害や侵害の発生を前提とするのと同様に、単一障害点を完全に排除したり、すべての機能要件に冗長性を組み込んだりすることはできないという前提にも立つ必要があります。そのため、アーキテクトは、対処に要する労力と障害による影響の両方を重要な評価指標として、障害の影響を最小限に抑える方法も検討する必要があります。たとえば、配管工は、復旧時間を短縮するため、排水管の要所に掃除口を設けることがあります。より壊滅的な障害に備えて、施工業者が亜鉛めっき排水管ではなくPVC管を選択する場合もあります。これにより、管の漏れを補修しやすくなり、復旧に要する労力を軽減できます。一般家庭の配管では、(検出された)障害の影響を抑え、洗面台や床への二次被害を防ぐために止水栓を設けるのが一般的です。サイバーセキュリティの世界でこれらに相当する概念は、分離、保守性、モジュール性です。分離とは、付随的な被害を最小限に抑える、つまり被害の拡大を食い止めることです。マイクロセグメンテーションなどのテクノロジーを使用し、サーキットブレーカーとして機能できるインフラストラクチャを整備することが有効です。保守性とは、可能な限り、侵害された状態から侵害されていない状態へ迅速かつ少ない労力で復旧できるようにすることです。たとえば、メモリオーバーフロー攻撃によって侵害されたワークロードを再起動することは、不完全ではあるものの、有効な緩和策となる可能性があります。モジュール性とは、同等の機能を持つコンポーネントを容易に交換できるようにシステムを構築することです。これにより、保守が不可能または不十分な場合でも、復旧に要する労力を最小限に抑えられます。
これらは、侵害への対処を通じて私が学んだベストプラクティスの一部であり、ほかにも存在することは言うまでもありません。それ以上に重要なのは、アプリケーションの保護を担う開発者やセキュリティ担当者が、防御をすり抜ける事態は起こり、侵害は避けられないと理解することです。そう考えると、こうした障害の発生頻度を最小限に抑える取り組みと同様に、障害に備えて計画し、対処する方法についても、十分かつ慎重に検討することが重要です。
最終的に問われるのは、侵害の発生頻度だけではありません。避けられない侵害が実際に発生した際に、どれだけ適切に対応できるかも問われます。
関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。
WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。