多層防御とは
多層防御とは、複数の独立したセキュリティ管理層で構成されるセキュリティ戦略です。1つの層に障害が発生したり侵害されたりしても、機能を継続できるようにします。通常、これらの層には人員、テクノロジー、運用などの要素が含まれます。こうした管理システムを多層化することで、データ処理中に1つの層では緩和できない攻撃を、同じシステム内の別の層で阻止できます。
多層防御戦略を実装する方法はいくつかあります。技術面では、次の3点を考慮することを推奨します。
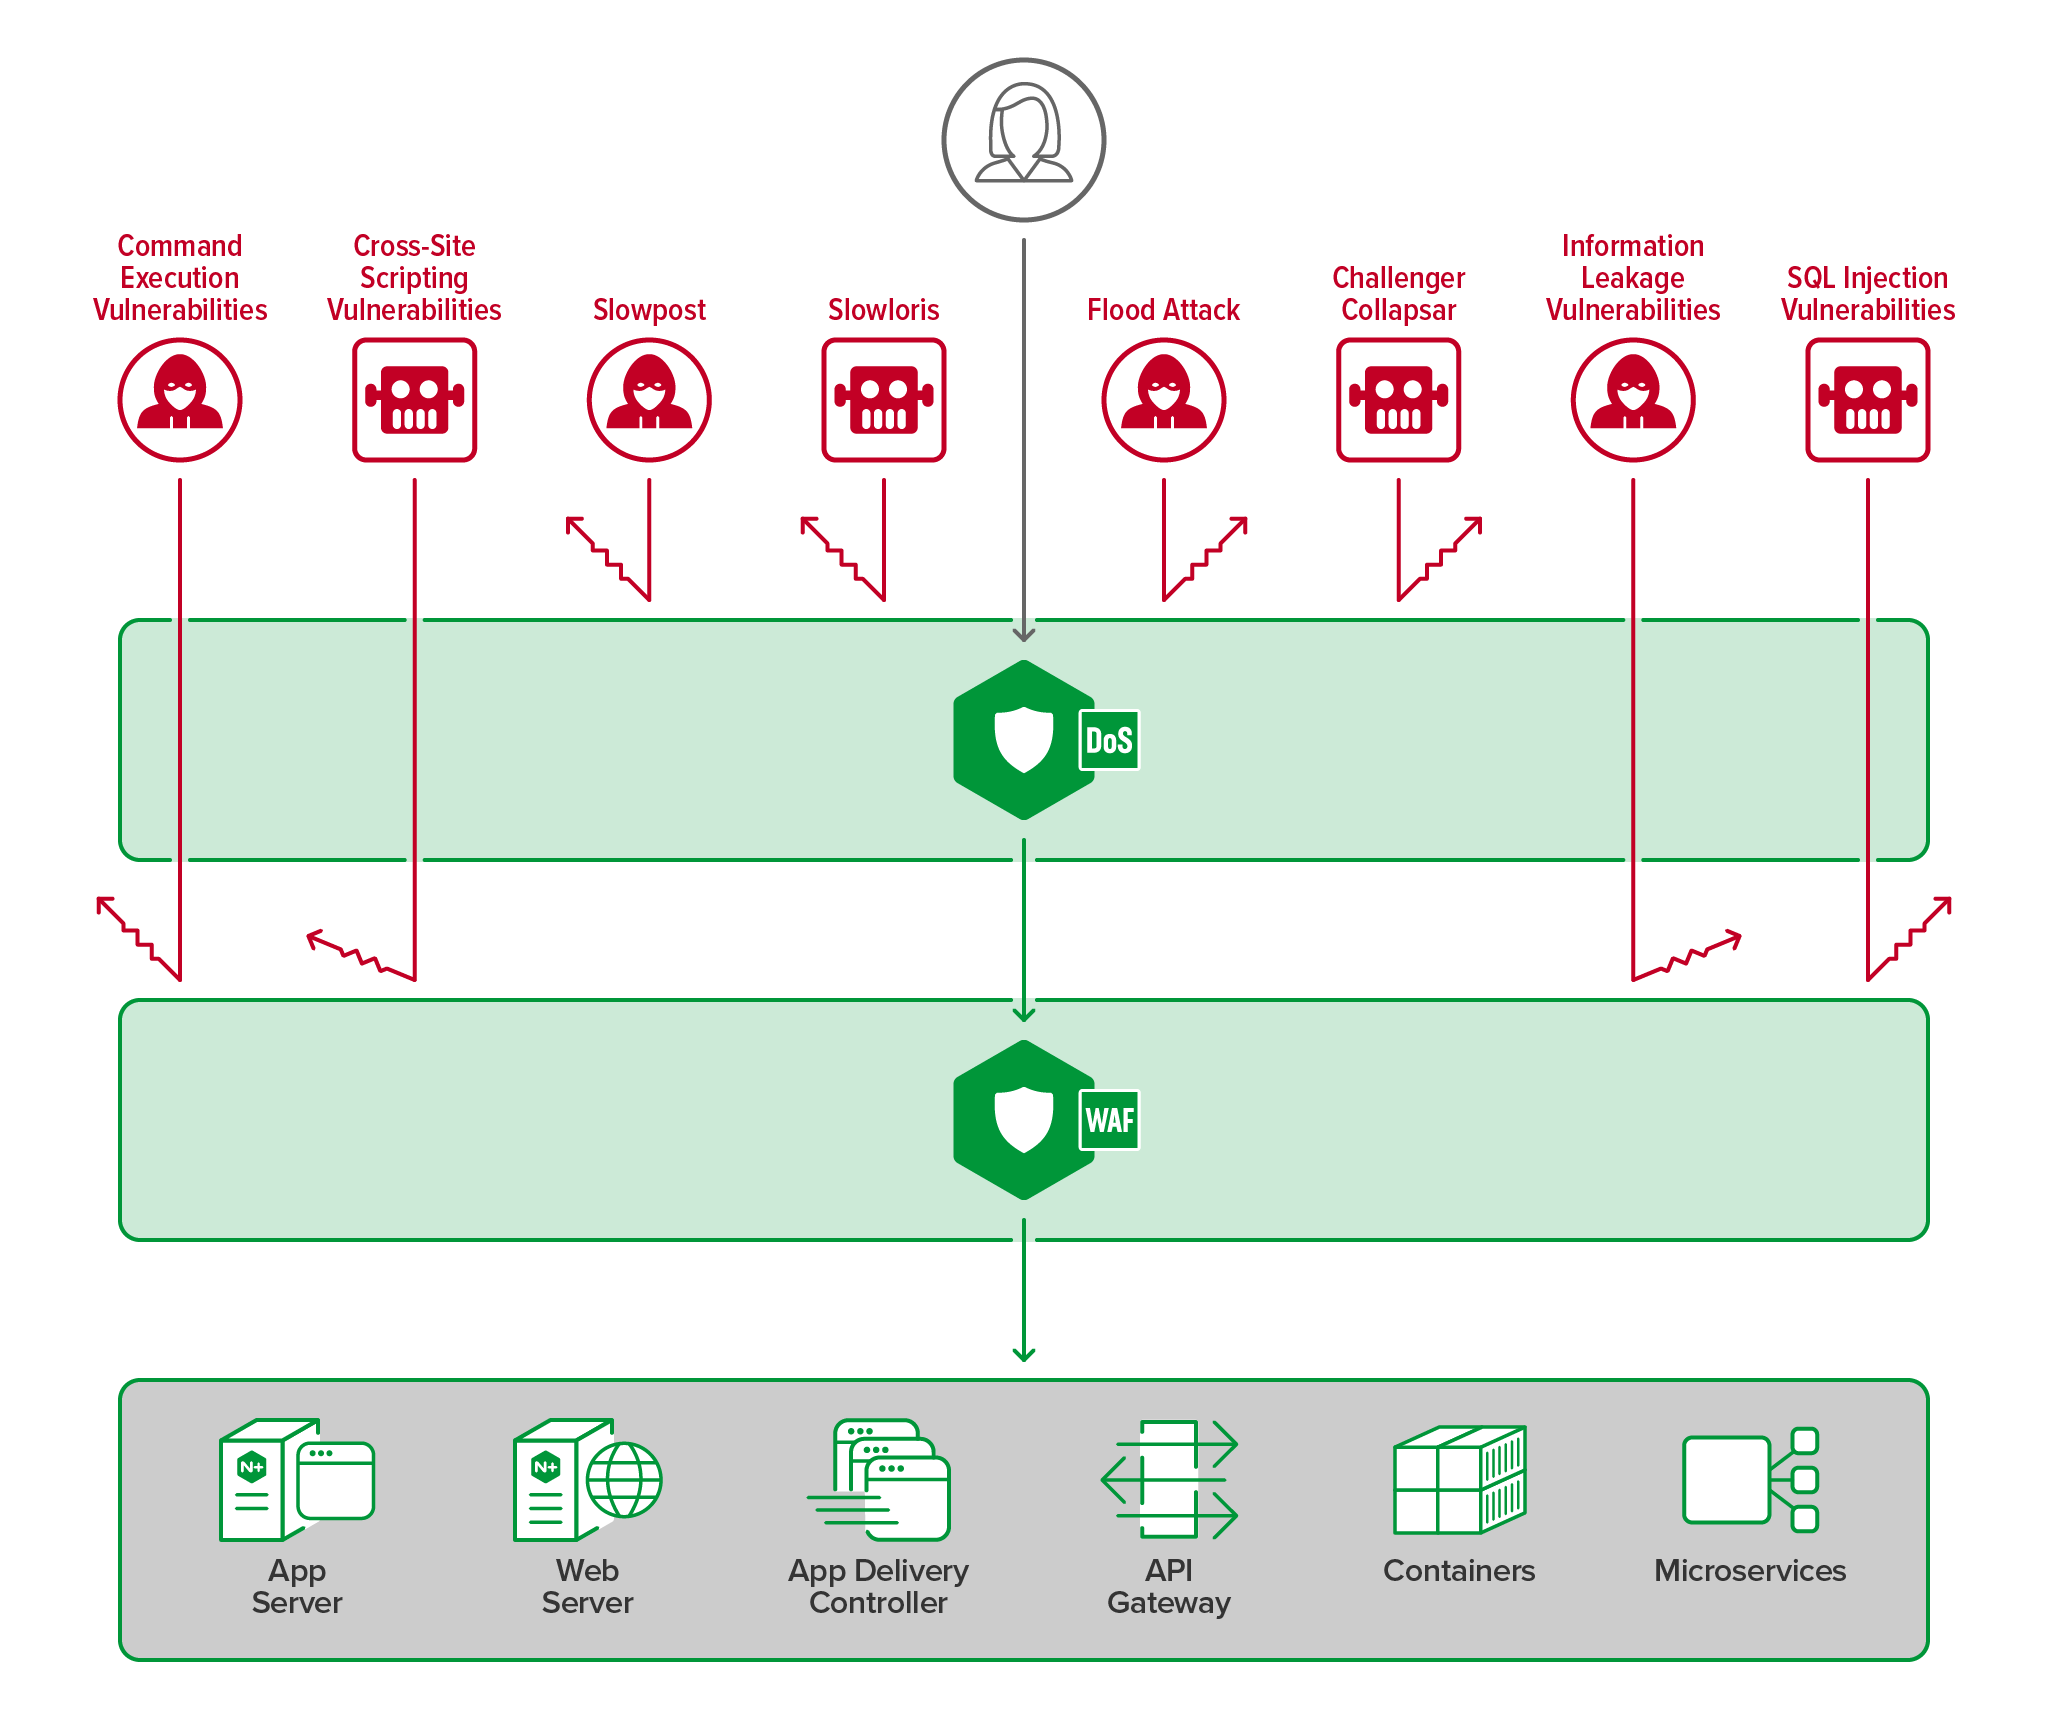
- サービス拒否(DoS)攻撃対策:DoS攻撃対策を実装することで、DoS攻撃をブロックし、アプリケーションの過負荷を防ぎながら、顧客体験の品質と予測可能性を向上できます。DoS攻撃対策の効果を最大限に高めるには、すべてのアプリケーション、API、サービスを対象とし、他のトラフィック管理ツールやセキュリティツールを補完できるよう、ネットワーク境界にグローバルに導入します。DoSソリューションは、分散型サービス拒否(DDoS)攻撃のブロックにも役立ち、対策の効果を高めます。DDoS攻撃では、多数のボットや侵害されたシステムを利用して、特定のWeb資産、アプリケーション、または1つ以上のIPアドレスに大量のトラフィックを送り込みます。
- Web Application Firewall(WAF):WAFをDoS保護レイヤーとロードバランサーまたはIngressコントローラーの間に導入します。WAFは、OWASP Top 10に挙げられているような脆弱性を狙う高度なレイヤー7攻撃をブロックします。WAFには、セキュリティ対策に詳しくない開発者向けに、強力ですぐに使える保護設定を用意するとともに、ユーザーが定義した特定のユースケースに応じてカスタマイズできる機能も必要です。
- 認証と認可:ロードバランサー、APIゲートウェイ、Ingressコントローラーなどのトラフィック管理ツールが、アプリケーションおよびインフラストラクチャへのすべてのアクセス要求を認証および認可するよう適切に構成されていることを確認します。これは、サービス間の結合が疎で、APIを介して外部からアクセスできるKubernetes環境やマイクロサービス指向の環境では特に重要です。人による操作に多要素認証(MFA)を使用するなど、堅牢かつ継続的な認証プロセスは、すべての接続の検証、攻撃経路の削減、全体的なセキュリティの強化に役立ちます。
F5 NGINXがどのように役立つか