
セキュアなアプリケーションデリバリとは
ここ数年、ITシステム、ひいてはITセキュリティシステムは、これまでと同様に大きく変化してきました。ムーアの法則は、コンピューティング能力の進歩を示すだけでなく、暗号化アルゴリズムの複雑化にもつながっています。たとえば、処理能力の向上により、SSL暗号鍵のサイズは10年足らずで256ビットから4 Kbへと拡大しました。保護に必要なコンピューティング能力を割り当てられることを前提とすれば、現在ではアプリケーションを従来よりも強固に保護できます。
はじめに
ここ数年、ITシステム、ひいてはITセキュリティシステムは、これまでと同様に大きく変化してきました。ムーアの法則が示すコンピューティング能力の向上は、暗号化アルゴリズムの複雑化にもつながっています。例えば、処理能力の向上に伴い、SSL暗号鍵のサイズは10年足らずで256ビットから4 Kbへと拡大しました。保護に必要なコンピューティング能力を割り当てられることを前提とすれば、現在では従来よりもアプリケーションを強固に保護できます。
残念ながら、それと同時に攻撃や攻撃ベクトルの数も増加しています。新たなエクスプロイトが次々と出現するなか、アプリケーションを保護する堅牢なSSL暗号化環境の必要性は、かつてないほど高まっています。インターネット上で機密データをやり取りする組織には、こうしたコンピューティング能力とセキュリティの進歩が不可欠です。また、保護されていないWebページが保護対象データへの侵入口となり得るため、インターネット上に何らかのプレゼンスを持つあらゆる組織にも必要とされるべきです。
組織が分散型サービス拒否(DDoS)攻撃、サイドジャッキング、SSL中間者攻撃、再ネゴシエーション攻撃に直面する現在、ITセキュリティチームは、極めて悪質な攻撃にも耐えられる適応性を備え、組織のWebプレゼンス全体を網羅する保護対策を講じる必要があります。あらゆるものを保護する必要があるため、暗号化アルゴリズムの新たな進歩、特に楕円曲線暗号(ECC)をもってしても、業界はそれに伴うパフォーマンスへの影響を無視できません。
そして、こうしたセキュリティ対策には依然として、ネットワーク分野でのSSL導入を阻む最大の障壁である可視性の問題がつきまといます。組織が転送中のデータを確認する正当な理由は、データ漏えい防止から高度なレイヤー4~レイヤー7ルーティングまで多岐にわたります。そのため、導入するセキュリティソリューションには、ネットワークに出入りするデータを可視化する機能、できれば100%の可視性を提供する機能が必要です。
F5は、セキュリティアルゴリズムの変更への適応性から、可視性、鍵管理、統合に至るまで、こうした複雑な課題に対する答えを提供します。攻撃が進化し続け、政府や業界がより高度なセキュリティを求める一方、リスクが増大する中でも従業員にはネットワークやデータへのさらなるアクセスが必要です。こうした状況では、ネットワークゲートウェイとして機能する戦略的な制御ポイントでセキュリティサービスを提供することにより、これらの課題を解決できる可能性があります。F5® BIG-IP®プラットフォームは、ネットワーク遅延を増加させることなくセキュリティを強化し、個別の製品を使用する場合よりも管理時間を大幅に短縮できる多様なソリューションを提供します。
F5によるセキュリティリスクへの対応
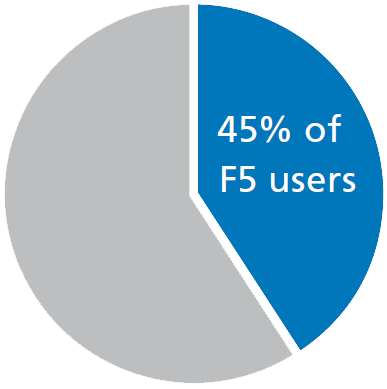
調査対象企業の45%が、F5ソリューションを導入してセキュリティリスクに対処しました。
Always-On SSL
SSL暗号化の必要性は高まり続けています。個人を特定できる情報(PII)へのアクセスは、機密情報へのアクセスと同様に保護する必要があります。さらに、Webサイトやリモートアップロード先も保護する必要性が増しています。実際、多くの組織が接続のほぼ100%の暗号化を実施しているか、検討しています。あらゆる攻撃から保護するため、テスト、QA、本番を問わず、すべての環境をセキュアにする動きが進んでいます。また、真にセキュアな環境を目指すには、すべてのデータ、アプリケーション、セッション情報を保護する必要があるという認識も広がり始めています。
従来、SSLで保護されていたのはアプリケーションのみでした。より正確には、クレジットカード番号やその他の個人を特定できる情報(PII)など、機密性の高いデータ項目だけが保護されていました。情報、セッションCookie、静的ページなど、Webサイトのその他の部分は保護されていませんでした。しかし、こうした保護されていないページが脆弱性となり、攻撃者が保護対象のページをホストするシステムに侵入する経路を与えていました。
組織は、顧客データやその他の機密データを慎重に保護する必要があります。また、法的には「相当な注意」を払い、攻撃が容易に成功しないよう十分な保護対策を講じなければなりません。そのため現在、多くの組織がSSLを常時有効にする方針へ移行しており、内部・外部を問わず、すべての接続にSSLを適用する組織もあります。
しかし、暗号化にはコストが伴います。RSA方式の暗号化は、CPUサイクルと鍵の管理に多大なコストがかかり、暗号化されたストリームの内容を操作することはほぼ不可能になります。これは暗号化の主な目的ではありますが、暗号化を実装する組織には、コンテンツフィルタリングから負荷分散まで、さまざまな理由でデータを変更する正当な必要性があります。
そのため、必要となるものは次のとおりです。
- 暗号化を行う組織が、暗号化後もストリームやデータを操作できる暗号化。
- 大量のリソース、特にサーバーのCPU時間を消費しない暗号化。
- ネットワークキーストアを利用できる暗号化。
- 内部トラフィックと外部トラフィックを区別できる暗号化。
- 暗号アルゴリズムを幅広くサポートできる暗号方式の多様性。
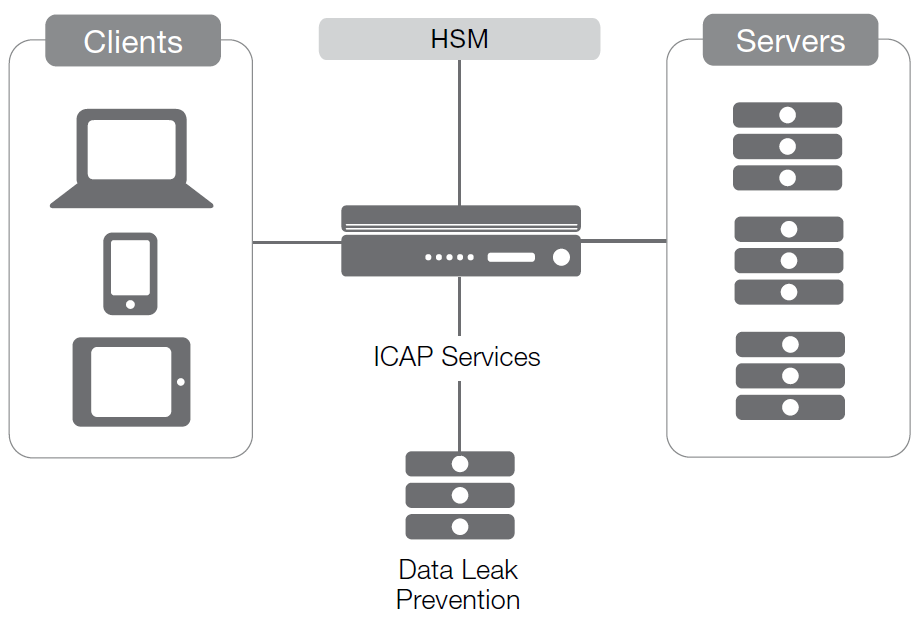
アルゴリズムの選択肢、可視性、統合、管理機能を備えたSSLサービスを提供できるセキュリティゲートウェイが必要です。受信トラフィックと送信トラフィックの暗号化を処理するツールでは、鍵の保護にハードウェアセキュリティモジュール(HSM)を利用できるほか、計算処理とそれに伴う運用コストをサーバーからオフロードし、受信と送信の両方のSSLを終端または確認できます。
この理想的なセキュリティゲートウェイは、サーバーのCPUに暗号化処理の負荷をかけることなくクライアントに暗号化を提供し、必要に応じてサーバー側にも暗号化を提供します。多数の鍵を個別に管理する必要がなく、ゲートウェイとして動作する際には、受信接続の処理をオフロードしてからバックエンドへのSSL接続を確立するまでの間に、暗号化されていないデータを必要とする可能性がある他のサービスも利用できることが求められます。このような構成では、同じ数の接続を処理するために必要なサーバー数を削減できるため、バックエンドのソフトウェアコストを短期間で大幅に削減できる可能性があります。
このようなアーキテクチャを実装する方法には、各組織のニーズに応じてさまざまな選択肢があります。
3つの方式
このようなソリューションの強みは、戦略的な制御ポイントに配置されることにあります。ネットワークとインターネットの接点に配置された理想的なデバイスは、受信SSL接続を終端し、ストリームのペイロードを処理したうえで、必要に応じて内部ネットワークの鍵を使用して再暗号化できます。逆方向のトラフィックでも同様の処理が可能ですが、送信トラフィックに必要なセキュリティ対策は、受信トラフィックに必要な対策とは異なります。(たとえば、受信時にはユーザーを認証し、ペイロードに悪意のあるコンテンツが含まれていないか確認する必要があります。一方、送信ストリームでは、機密データがデータセンター外に流出していないか確認する必要があります。)このような戦略的な制御ポイントでは、組織のニーズに応じて、いずれも有効な3つの異なる方式で暗号化を操作できます。
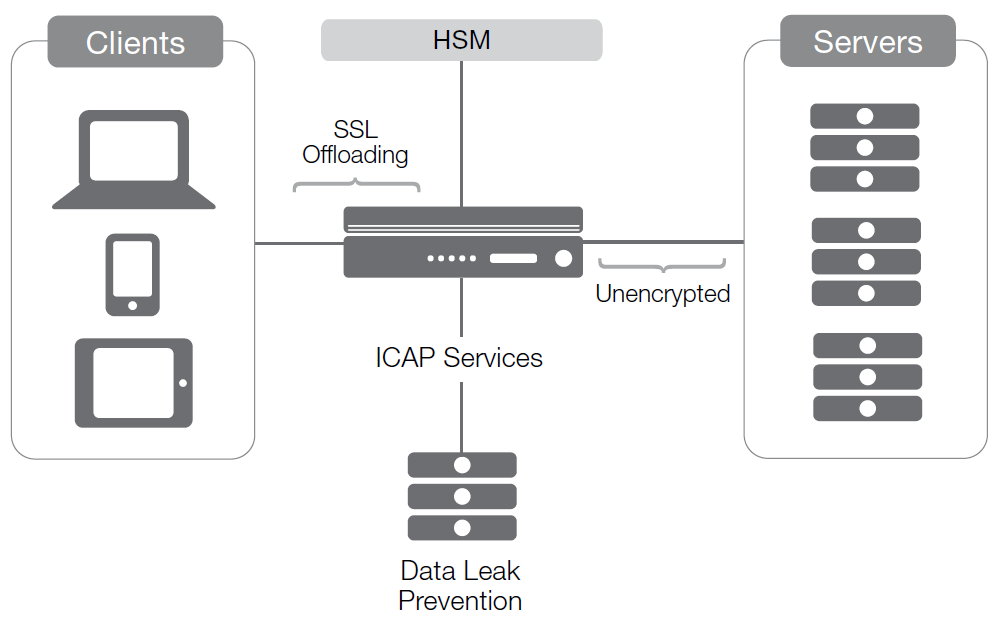
方式1:接続のオフロード
外部接続を終端することで、ゲートウェイデバイスがSSLのエンドポイントになります。デバイスとクライアント間ではSSLが維持される一方、アプリケーションサーバーへの接続は暗号化されず、オープンな状態です。ネットワーク外部からのSSLを終端することで、このアーキテクチャは外部に対するセキュリティと内部でのパフォーマンスを両立します。サーバー側で暗号化を行わないため応答時間は短縮されますが、攻撃者が内部への侵入に成功した場合、環境は安全ではなくなります。
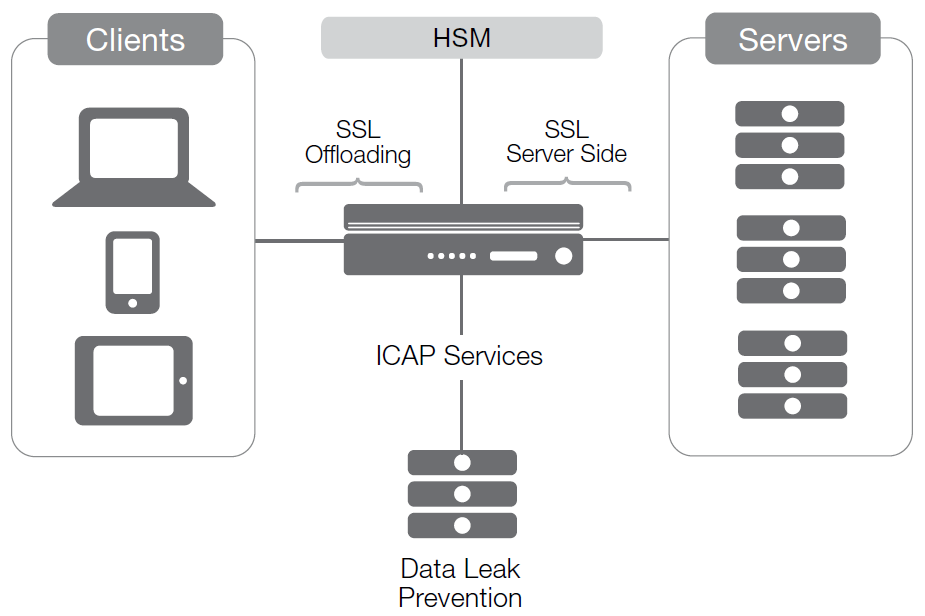
スタイル2:SSL可視化
内部と外部の両方のトラフィックを暗号化することで、ネットワーク全体を保護しながら、戦略的な制御ポイントに配置されたデバイスでトラフィックを管理し、コンテンツを適応・最適化できます。
スタイル3:SSL透過型インスペクション
ITチームでは、クライアントからサーバーまでの接続全体を一度の暗号化で維持しながら、中間でのデータ操作も可能にし、データ漏えい防止(DLP)、アクセス前認証、負荷分散などの各種ツールを利用できるソリューションを目指す動きが広がっています。
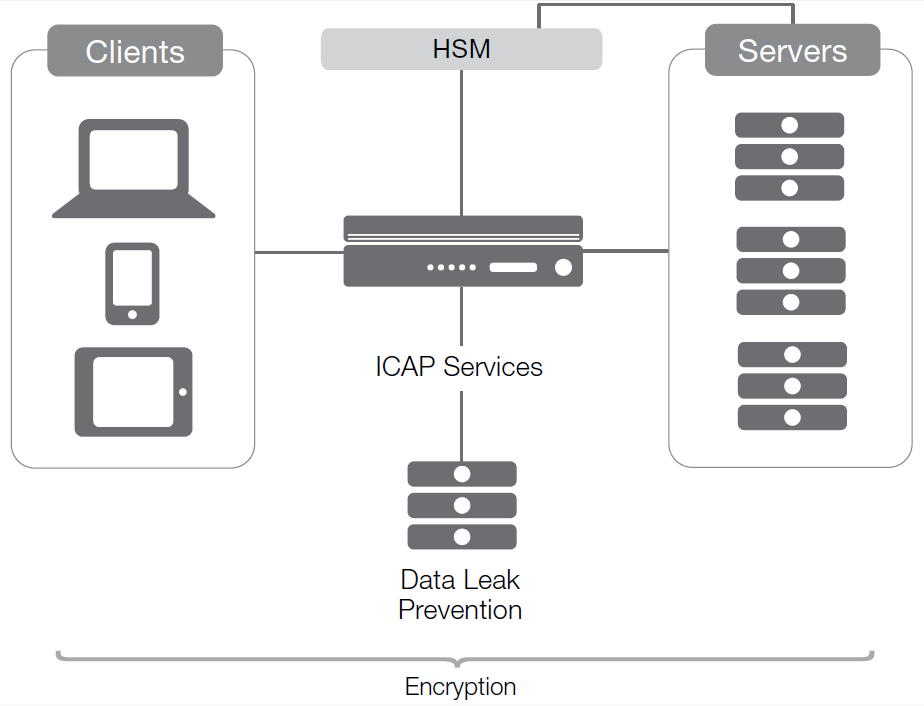
ここでSSL可視化が登場します。このシナリオでは、サーバーと戦略的な制御ポイントに配置されたデバイスがSSL証明書を共有します。これにより、SSL接続を完全に終端して再確立することなく、ゲートウェイデバイスは通過するストリームにアクセスできます。
SSL変換
ただし、この3つ目のシナリオでは、暗号化処理の負荷が再びサーバーにかかります。以前であれば、これは大きなデメリットでした。しかし、ECC暗号の登場により、暗号化に必要なCPUサイクルと鍵の保存に必要な容量は大幅に削減されています。これはECCアルゴリズムの特性によるものです。ECCでは、はるかに小さい鍵で同等のセキュリティレベルを実現できるため、クライアント側の処理コストも大幅に削減されます。(以前は「クライアントは問題ではない」とよく言われていましたが、現在ではかつてないほど多くのモバイルクライアントが利用されており、CPU使用量はバッテリーを消耗させる要因の1つです。そのため、今では誰もがクライアント側にも配慮する必要があります。)
3つの公開鍵暗号方式はいずれも安全性と効率性を備え、商用利用が可能ですが、基盤となる数学的問題の種類が異なります。この違いは、攻撃者がよく用いる総当たり攻撃に対する脆弱性だけでなく、一定のセキュリティレベルを確保するために各アルゴリズムが生成する鍵のサイズにも影響する可能性があります。米国国立標準技術研究所(NIST)は、必要なセキュリティレベルに応じて、各方式の最小鍵サイズに関するガイドラインを提供しています。また、組織が暗号方式の多様性を確保していれば、複数の暗号化アルゴリズムから選択できます。つまり、仮に明日、鍵長が最大2 KbのRSAを破る実用的な手法が登場しても、サーバーで使用するアルゴリズムを切り替えるだけで、安心して眠れるということです。
しかし、同じ鍵長であれば、ECCの方が高いセキュリティを実現できます。実際、ほとんどの場合、現在のアルゴリズムでは非常に長い鍵を必要とする処理を、ECCでは非常に短い鍵で実現できます。この効率性は、複数あるECCアルゴリズムで用いられる数学的手法によるものです。ECCは、より短い鍵でセキュリティを維持または向上させながら、暗号化に伴うCPUオーバーヘッドを削減できるため、クライアントとサーバー間の通信を保護する強力な新しいツールとなります。
F5プラットフォームは、この重要な新しいツールを活用しています。現在、BIG-IPデバイスでは、署名にDSA、暗号化にECCを利用できます。これらに加え、F5が従来からサポートしているRSA、AES、3DESの各アルゴリズムも利用できます。
ECCによって暗号化に伴うCPU負荷の軽減が進む一方、暗号化が従来から抱えてきたもう1つの大きな課題である可視性が残ります。すべてが暗号化されている場合、データ損失防止(DLP)や外部認証を行うデバイスは、暗号化されていないコンテンツにどのようにアクセスすればよいのでしょうか。
SSL可視化
そこで登場するのが、ネットワーク接続型HSMツールです。HSMソリューションは普及が進んでいますが、一般にその用途は認証情報の保存に限られています。しかし、適切に接続して使用すれば、さまざまな機能を実現する基盤技術にもなります。ネットワークエッジにある柔軟性の高いデバイスとネットワーク中枢のサーバーとの間で証明書を共有することで、エッジデバイスはストリームを終端せずに暗号化されていないトラフィックを確認できます。ゲートウェイデバイスは、対称鍵や非対称秘密鍵(デジタル署名を含む)などを保存することで、重要な情報を保護しながら、ネットワーク全体で利用できるようにします。これにより、たとえばログイン情報をLDAPデバイスに送信したり、受信ストリームをウイルススキャナーに、送信データをDLPデバイスに通したりできます。
F5がサポートするハードウェアセキュリティモジュールは、改ざんの痕跡を確認でき、NIST 140-2レベル3に対応した堅牢なデバイスです。ネットワーク上の戦略的な制御ポイントにセキュリティゲートウェイとして配置することで、組織は効率的なSSLサービスだけでなく、暗号化データの可視性も確保できます。その結果、終端型の双方向プロキシが備えるすべての機能を維持しながら、セキュリティを強化した包括的なシステムを実現できます。
この戦略的な制御ポイントは、非常に大きな可能性をもたらします。F5® iRules®スクリプト言語を活用することで、組織は機密情報をデータセンター内に保持できます。たとえば、F5® DevCentral™で共有され、コミュニティによって保守されているiRuleを使用すれば、大半のクレジットカード情報を検出し、社外に送信される際に削除できます。
別の例として、IPv6ゲートウェイ機能やSPDY変換機能をF5デバイスに実装することもできます。
通常のSSL環境では、これらのオプションの多くは実現できません。しかし、受信接続にアクセスすることで、BIG-IPデバイスはデータストリームのペイロードにもアクセスできるため、ストリームだけでなく、そのデータ自体に基づいてインテリジェントに処理できます。また、デバイスで接続を終端する必要がないため、2つの個別のSSL接続を維持する場合ほどパフォーマンスは低下しません。
BIG-IPデバイスは、保護されたページへのリクエストを認証に転送し、ユーザーが正常にログインしたうえで、認可サーバーがそのページへのアクセス権を確認した場合にのみ、ページを返すこともできます。ここで重要なのは、認証、認可、アカウンティング(AAA)が行われ、失敗した場合には、ユーザーをコアネットワークから隔離されたページにリダイレクトできることです。これにより、認可されていないユーザーがBIG-IPデバイスを越えて内部ネットワークに到達することはなく、正規ユーザーを装う攻撃者が重要なシステムに到達してエクスプロイトを試みることもありません。接続は内部ネットワークに入る前に停止され、認証されるため、それ以上先には進みません。DDoS攻撃が発生した場合、攻撃元の接続を隔離ネットワークにリダイレクトできる高性能デバイスは、実際のユーザーが公開ネットワークを引き続き利用できるよう支援し、DDoS攻撃の意図を阻止します。
FIPS 140-2のサポート
大規模な暗号化方式を導入すると、多くの場合、鍵の保護が最大の課題となります。証明書を最新の状態に保つこと、各デバイスに割り当てられた証明書を管理すること、さらに、特に仮想化環境において証明書をマシン間で移動できる条件を判断する必要があるため、導入できる証明書の数が制限され、アーキテクチャの決定にまで影響が及ぶ可能性があります。
FIPS 140-2 Level 2への対応が必要な組織では、多くのBIG-IPデバイスモデルにこの対応機能を追加できます。FIPS 140-2への対応は不要でも、鍵や証明書のパスフレーズなどの情報を保護したい場合は、組み込みのSecure Vaultテクノロジーを使用できます。
BIG-IPデバイスは、HSMとして機能することも、ネットワーク内の既存のHSMを利用することもできます。HSMは証明書を安全に保管するため、HSMを利用することで、鍵の使用状況と有効期限を一元的に管理できます。これにより、証明書管理が簡素化され、ITスタッフは他の重要な業務に注力できるようになります。
1台でさらなる機能を実現
すべてのBIG-IPプラットフォームでは、最大暗号化スループットのライセンスが価格に含まれています。さらに、このF5セキュリティソリューションには、機能を追加または有効化できるという大きな利点があります。組み込みのDDoS対策により、攻撃中もWebサイトの稼働を維持し、セキュリティを強化できます。また、さまざまなセキュリティおよびパフォーマンスモジュールを追加できるため、組織のアプリケーションデリバリーニーズを満たすためにIT部門が管理するデバイスは、複数ではなく1台で済みます。戦略的な制御ポイントとなる単一の処理ポイントにより、管理を簡素化し、応答時間を短縮できます。
まとめ
ITの未来には、一部のWebページのみが暗号化され、ほかが暗号化されていない状態によって生じるセキュリティ上の問題を回避するため、あらゆる場所での暗号化が含まれます。これはインフラストラクチャに大きな負荷をもたらすため、あらゆる場所で暗号化を実装すると同時に、負荷分散やデータ漏えい防止をはじめとするさまざまな機能のために、トラフィックをインテリジェントに処理する必要があります。
F5は、高度にセキュアなインフラストラクチャの簡素化と高速化を支援するソリューションを提供します。BIG-IPデバイスは、多様な機能に加え、SSL接続を終端せずに通過中のトラフィックを検査できるため、利用する業界やテクノロジーに応じた専用処理を行うICAP対応デバイスを呼び出すこともできます。HSMにも対応しており、F5ソリューションは組織のニーズに高い柔軟性で適応できます。また、F5 BIG-IPプラットフォームは、必要なレベルでDDoS攻撃を防御し、攻撃を阻止しながら正規ユーザーをアプリケーションへ継続的にルーティングできます。
総合的に、BIG-IP製品ファミリーは、他のトラフィック管理テクノロジーやセキュリティテクノロジーでは得られない、きめ細かな制御、拡張性、柔軟性を提供します。