政府向けZero trust architecture
ハイブリッドマルチクラウド環境全体でゼロトラストを適用し、政府機関のアプリケーション、API、AIを保護します。
ミッションの継続性と市民の信頼を守る
ミッションクリティカルなサービスのレジリエンスを強化
F5は、セキュリティ制御、インテリジェントなトラフィック管理、レジリエンスを考慮したインフラストラクチャ設計を組み合わせ、サイバーインシデントによるダウンタイムを防ぎ、発生時の復旧を迅速化します。政府機関は、攻撃を受けても業務の継続性を維持し、ミッションデータを保護しながら、重要なサービスの可用性を確保できます。
AIを活用したセキュリティで重要なサービスを保護
F5は、モデル、エージェント、APIのトラフィックを一貫して継続的に検査します。ハイブリッドマルチクラウド環境やエアギャップ環境全体でシャドーAIと管理対象外のAPIを検出し、機密性の高い市民データやミッションデータに到達する前に、不正なデータフロー、プロンプトインジェクション、データ漏えいをブロックします。
セキュリティ運用を簡素化
F5は、ハイブリッドマルチクラウド環境全体のポリシー管理、可視化、自動化を一元化します。政府機関は、ツールの乱立を抑え、セキュリティ運用を効率化し、L3~L7のテレメトリを活用することで、根本原因分析を迅速化し、平均復旧時間(MTTR)を短縮できます。
Digital sovereigntyとコンプライアンスの簡素化
F5は、すべてのポリシーと適用判断をログに記録し、NIST SP 800-207、CISA Zero Trust Maturity Model、および同等の各国のフレームワークに照らしてゼロトラストの成熟度を実証する証跡を作成します。コントロールのマッピングは、NIST 800-53などのベースラインにも対応します。データレジデンシー要件がある国向けには、主権を確保できる導入オプションによって制御を国内に維持し、F5がその境界内でゼロトラストを適用します。
AIを活用した保護ときめ細かなゼロトラスト制御
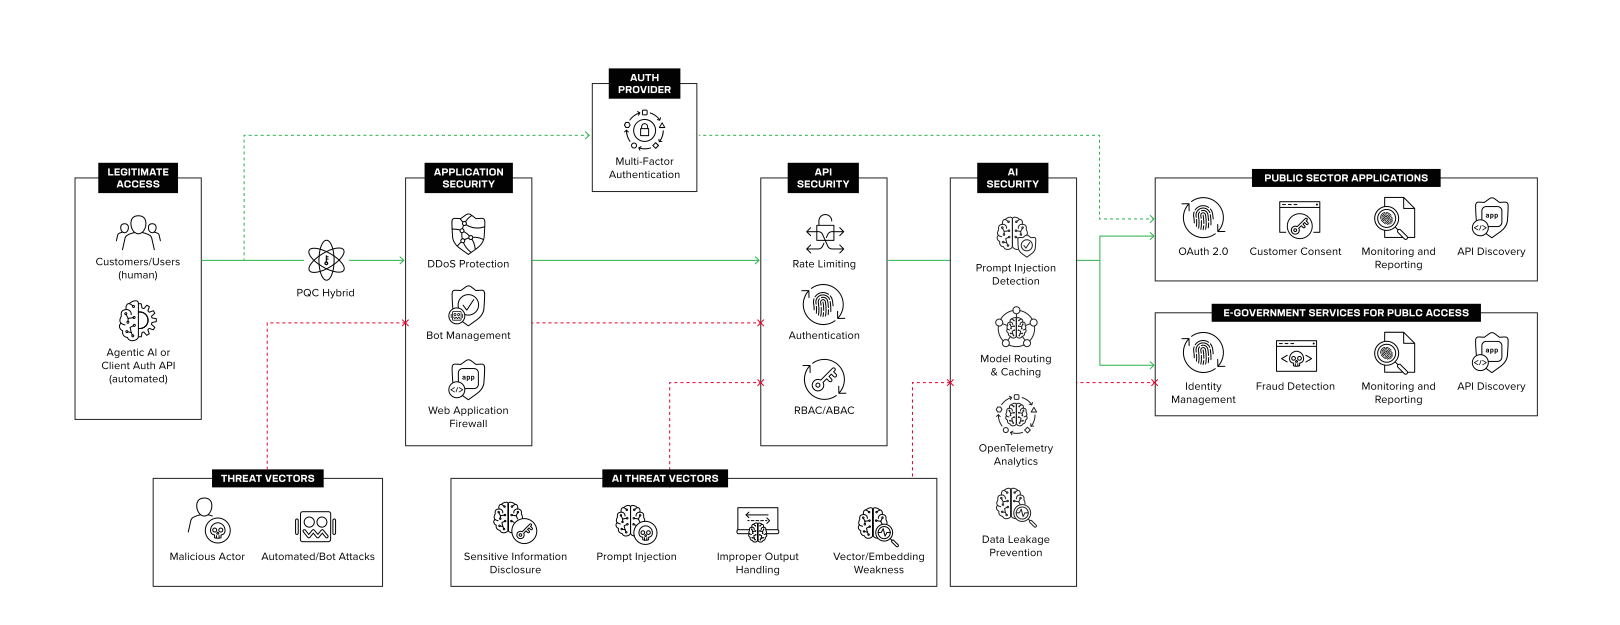
ハイブリッドマルチクラウド全体のワークロードを一貫して継続的に保護
F5 Application Delivery and Security Platform (ADSP)は、ゼロトラストを中核に据え、データセンター、クラウド、エッジにわたるアプリケーショントラフィックの経路でサイバーセキュリティを適用します。これには、アイデンティティを認識したアクセス、マイクロセグメンテーション、暗号化トラフィックの検査、アプリとAPIのランタイム保護が含まれます。F5 AI Security Platformは、この基盤をAIワークロードに拡張し、シャドーAIを検出するとともに、モデル、エージェント、APIのトラフィックを管理します。エアギャップ環境にも導入できます。両プラットフォームのポリシーとログは、コンプライアンスを実証するために必要な監査証拠となります。
F5がどのように支援するか
アイデンティティおよびアクセス管理
ゼロトラストでモダンアプリケーションとレガシーアプリケーションを保護
一貫したアクセス制御を使用し、最新アプリケーションとレガシーアプリケーションに対するポリシー適用を一元化することで、アイデンティティを認識するゼロトラストアクセスを実現します。
BIG-IP Zero Trust Access
ポリシーベースの制御により、政府機関向けアプリケーションへのアイデンティティ認識型アクセスを保護します。
Distributed Cloud Client-Side Defense
政府機関のWebアプリケーションを悪意のあるクライアントサイド攻撃から保護します。
ネットワークファイアウォールとマイクロセグメンテーション
暗号化トラフィックの可視化でネットワークセキュリティを強化
暗号化された脅威を検査するためのSSL/TLS可視化を一元的に実現し、ポリシーベースのトラフィック制御を適用するとともに、マイクロセグメンテーションを強化してDDoSやネットワークの脅威を軽減します。
BIG-IP SSL Orchestrator
暗号化された政府機関のトラフィックを復号し、セキュリティ検査を実施します。
ネットワークファイアウォールのセキュリティ管理
ポリシーベースのトラフィック制御を適用し、ネットワークセキュリティとDDoS対策を強化します。
アプリケーションとAIランタイムの保護
デジタルサービス全体で一貫したセキュリティを実現
分散環境全体で、APIライフサイクルセキュリティ、ポリシーベースのアクセス制御、AIガードレールを活用し、政府機関のアプリケーション、API、AIを保護します。
API Security
継続的な可視化とガバナンスにより、APIを検出、監視、保護します。
Web Application Firewall
Layer 7攻撃やOWASP Top 10のリスクからアプリケーションを保護します。
NGINX API Gateway
ポリシーに基づく認証とアクセス制御により、API通信を保護します。
AI Guardrails
AIとのやり取りを管理し、プロンプトインジェクションやデータ漏えいの低減を支援します。
継続的な可視化と一元管理
アプリケーションデリバリとセキュリティ運用を標準化
一元管理、エンドツーエンドの可視化、インテリジェントな自動化により、アプリケーションデリバリとセキュリティの運用を簡素化します。
BIG-IQ Centralized Management
単一の統合管理プラットフォームから、BIG-IPのデバイスとサービスを管理できます。
BIG-IP Automation Toolchain
宣言型インターフェースを使用して、BIG-IPのプロビジョニングと構成を自動化します。
Nginx One
アプリケーションデリバリ、セキュリティ、管理を1つの製品に統合し、一貫した運用を実現します。
F5 Insight For ADSP
実用的な運用インテリジェンスにより、アプリケーションとインフラストラクチャの可視性を統合します。
リソース
ソリューション概要
ソリューション概要
F5 Zero Trust Architectureソリューション
ソリューション概要
アプリケーション中心の世界におけるゼロトラスト
ソリューション概要