ゼロトラスト導入に向けた手法とテクノロジーの検討
Mudit Tyagi、Ken Arora 著
ゼロトラストの「なぜ」、すなわち基本原則1 から一歩進むと、次に焦点となるのは「どのように」、つまりそれらの原則を実装するための手法とテクノロジーです。
最も広い観点では、ゼロトラストの原則は、システム設計、使用するハードウェアプラットフォーム、調達手順など、アプリケーション開発ライフサイクル全体に適用できます。2 ただし、本書では、実行時のアプリケーションとデータを保護するためにゼロトラストを実装する際の運用面について説明します。
手法とテクノロジー
大きく分けると、ゼロトラストセキュリティでは、次の3つの異なる目標のいずれかを達成するためにテクノロジーを活用します。
- トランザクション上の制約を適用する:誰が、何を、誰に対して実行できるか。
- 人間のシステムオペレーターが状況を把握できるようにする。
- 機械学習(ML)を活用した不審度の指標と、対象となるトランザクションのリスク・リワード特性に基づき、より高度なリスク低減/修復を実施します。
次の図は、ゼロトラストセキュリティにおけるトランザクションモデルの全体像を示しています。以降の各セクションでは、テクノロジーの各分類について詳しく説明します。
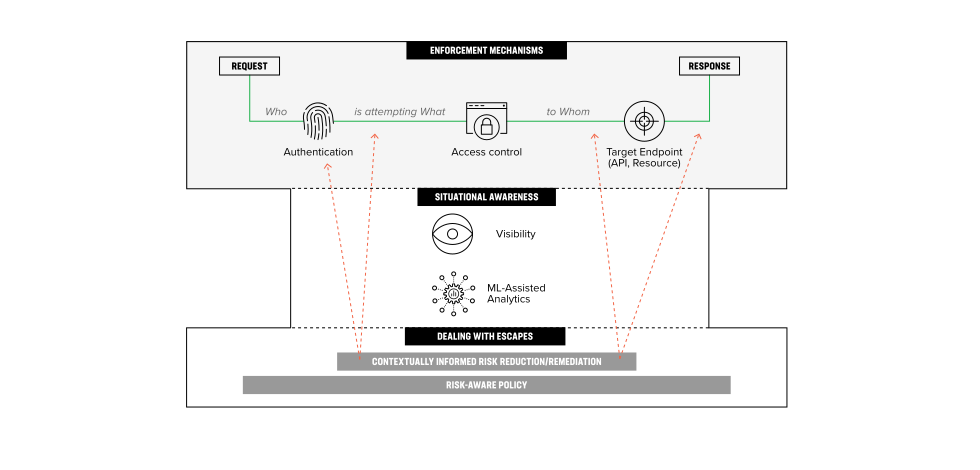
適用:認証とアクセス制御
動機
最初の2つのテクノロジーである認証とアクセス制御は密接に関連しており、「明示的に検証する」と「最小権限」の原則に直接基づいています。これは、これらのテクノロジーが「誰が何を実行できるか」を制御する中核を担うためです。より高度な認証実装では、アクターの継続的な行動を監視し、「継続的に評価する」という考え方を取り入れています。
認証
認証技術の目的は、証明されたアイデンティティに対する信頼を確立することです。つまり、トランザクションを実行しているのは「誰」かを確認します。認証プロセスは、次の3つの要素で構成されます。
- アクターは、自身のアイデンティティを示す証明、すなわち主張を行います。
- 通常はアクターによって提供される、アテステーションの真実性を証明するデータがあります。
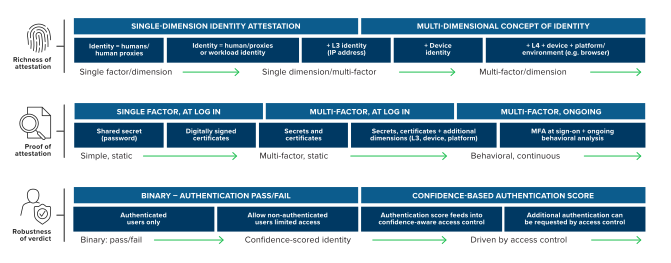
- システムは、アテステーションが正しい、つまりアクターが本人の主張どおりの人物である可能性について、判定または決定を下します。以下の図は、認証のさまざまな側面と各側面の成熟度モデルを示しています。図に続いて、各側面について詳しく説明します。
アテステーション
最も基本的なアテステーションの対象は、多くの場合「ユーザー」と呼ばれます。これは、トランザクションを実行しようとする人間、または人間に代わって行動するエージェントを指します。ただし、アプリケーション内でゼロトラストを使用する場合、アクターがワークロード(プロセス、サービス、コンテナなど)である可能性もあるため、一般化されたアイデンティティの概念には、このようなアクターも含める必要があります。また、誰かという概念には、人間やワークロードだけでなく、アイデンティティに関するその他の要素や側面も含まれる場合があります。この観点では、アイデンティティの追加の側面として、ユーザー/ワークロードのデバイスやプラットフォーム、やり取りに使用するエコシステム、エージェントの場所などが考えられます。たとえば、「Alice」というユーザーが、「ABC- 0001」というタグが付いたPC上で、フィンガープリントが特定されたブラウザインスタンスを使用し、IPv4アドレス10.11.12.13からアクセスしている場合があります。
アイデンティティの証明
一部のシステムでは、「ゲスト」または「匿名」ユーザーとも呼ばれる未認証ユーザーに、限定的なトランザクションの実行を許可しています。このようなシステムでは、本人確認やシステムによる判定といった追加の手順は該当しません。ただし、特定の証明対象となるアイデンティティについては、その証明を裏付けるために一般的に次の方法が使用されます。
- パスワードなどの共有シークレットに関する知識。
- 署名付き証明書など、信頼できる第三者が発行した何らかの認証情報。
- ユーザー、ワークロード、またはプラットフォームに対する、自動(デバイスフィンガープリンティングなど)または能動的(CAPTCHAチャレンジなど)な検証。
- 地理的位置、IPレピュテーション、アクセス時刻など、アクターに関連するメタデータ。
- パッシブ生体認証分析や、アプリケーション操作のワークフローパターンなどの行動分析。
多くの場合、高い信頼度が求められるときは、複数の方法が使用されます。その一例がGoogle BeyondCorpモデルです。3 このモデルでは、より価値の高いトランザクションを許可する前に、多要素認証(MFA)を要求します。より高度な認証ソリューションでは、各アイデンティティに「信頼度」を関連付け、トランザクションの価値とリスクに基づいて、トランザクションの種類ごとに最低信頼度を指定します。
静的認証と動的認証
最後に、これらの方法の一部は、静的な1回限りのアクションではなく、「継続的に評価する」という原則に従って継続的に実施でき、また実施すべきものであることに留意してください。この場合、ID証明に付与される信頼度スコアは、時間の経過とともに上下する可能性があります。たとえば、1回のユーザーセッション中にブラウザフィンガープリントやIPアドレスが変わると、不審と見なされて信頼度が低下する可能性があります。一方、セッション中のアクターの行動に関するデータが蓄積されるにつれて、現在の行動と過去の観測結果との比較に応じて、信頼度スコアが上昇または低下する可能性があります。
より高度なシステムでは、動的認証とアクセス制御を連携させることができます。この連携の第1段階では、前述のとおり、アクセス制御ポリシーでトランザクションのクラスごとに信頼度スコアの最低値を指定できます。次の段階では、アクセス制御サブシステムから認証サブシステムにフィードバックを提供し、通常は信頼度スコアを最低しきい値まで引き上げるために追加認証を要求できます。
アクセス制御
認証技術を使用して、トランザクションを実行しているのが「誰」かを確認したら、次に問われるのは、その主体が「何」を行うことを許可されているのか、そして「誰に対して」行えるのかという点です。これはアクセス制御技術が担う領域です。
物理セキュリティに例えて、軍事基地を訪問する場合を考えてみましょう。警備員は、訪問者が民間人、政治家、軍人のいずれであるかを確実に確認したうえで、その結果に基づき、立ち入り可能な建物と、それぞれの建物へのカメラの持ち込み可否を判断します。こうした判断を規定するポリシーは、すべての建物に適用される大まかなもの(例:「政治家はどの建物にも立ち入り可能」)の場合もあれば、よりきめ細かなもの(例:「政治家が立ち入り可能なのは建物<A>と<B>のみで、カメラを持ち込めるのは<A>のみ」)の場合もあります。
サイバーセキュリティの文脈では、アクセス制御手法にゼロトラストの「最小権限」の原則を反映する必要があります。つまり、最適なアクセス制御ポリシーでは、アクターが必要とする権限だけを厳密に許可し、それ以外のすべての権限を拒否します。さらに、堅牢なポリシーとして理想的なのは、アクターのアイデンティティが真正であることについて、所定の最低限の信頼度を条件とし、許可する権限ごとに信頼度のしきい値を指定することです。
したがって、アクセス制御ソリューションの価値は、これらの理想にどの程度合致しているかによって判断できます。具体的には、ゼロトラストセキュリティソリューションにはアクセス制御が不可欠であり、以下の図に示し、その後に説明する観点からアクセス制御技術を評価する必要があります。
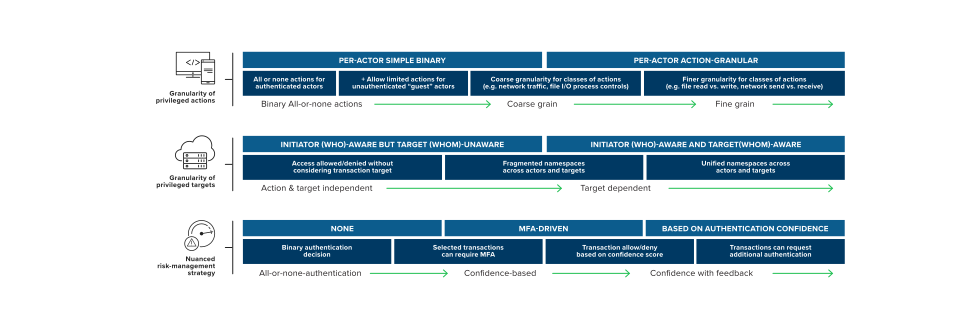
- アクセス制御権限はどの程度きめ細かく設定されていますか?
- トランザクションにおけるアクション、つまり「何を」の粒度はどの程度ですか。次のどれに該当しますか。
- 二者択一:「すべて」のトランザクションを許可するか、「一切」許可しません。軍事基地に例えると、「すべての兵士はどの建物にも立ち入り、望むことを何でも行える」一方で、「民間人はいずれの建物にも立ち入れない」という状態に相当します。
- 粗粒度: APIエンドポイントまたはトランザクションの「種類」(ファイルI/O、ネットワーク通信、プロセス制御など)単位の粒度です。先ほどの例では、「政治家は建物に入ることはできるが、写真撮影はできない」のように、許可する操作をある程度細かく指定できます。
- 細粒度: サブAPI(つまり、APIのパラメーターまたはバージョンに依存するレベル)、あるいはトランザクションの「サブタイプ」(ファイルI/Oの読み取り専用やTCPの受信専用など)に対応します。先ほどの例えをもう一度使うと、「民間人は兵士が同伴する場合に限り建物に入ることができる」といった、より細粒度の制御が可能になります。
- アクションの対象、つまりトランザクションにおける「誰に」について、粒度は設定されていますか。対象は次のどれですか。
- ターゲット単位ではない:アクセス制御ポリシーでは、アクションのターゲットは考慮されません。この例では、一部の建物への立ち入りは許可し、その他の建物への立ち入りは許可しないという粒度に相当します。ここで、建物は「立ち入る」アクションのターゲットです。
- ターゲット単位(インフラストラクチャレベル):アクセス制御ポリシーにはアクションのターゲットを含めることができますが、そのターゲットには、IPアドレス、DNS名、Kubernetes(K8S)コンテナ名など、インフラストラクチャ固有のタグやラベルを使用します。これにより、建物単位でポリシーを設定できますが、建物の命名規則は軍事基地ごとに異なる可能性があります。
- ターゲット単位、アイデンティティ認識型:アクセス制御ポリシーにはアクションのターゲットを含めることができ、アクター(Who)に使用するものと同じアイデンティティ名前空間(SPIFFEなど)を使用してターゲットを識別します。従来のアプローチと比べ、すべての軍事基地で建物の識別方法に一貫した方式を使用できるため、ポリシーの移植性が向上します。
- トランザクションにおけるアクション、つまり「何を」の粒度はどの程度ですか。次のどれに該当しますか。
- アクセス制御ソリューションでは、リスクの低いアクションと高いアクションという概念をどのように扱いますか?
- リスクを考慮しない:アクセス制御ソリューションは、アクションを許可するか拒否するかを判断する際、すべてのアクセス制御権限を同一に扱います。
- MFAによるリスク管理:アクセス制御ソリューションでは、トランザクションに関与する実行者(誰が)、アクション(何をするか)、または対象(誰に)に基づき、許可された一部のトランザクションにも多要素認証の使用を必須とするようポリシーで指定できるため、リスクを管理できます。
- 信頼度に基づくリスク管理:アクセス制御ソリューションでは、トランザクションに含まれるアクション(何を)と対象(誰に)に基づき、どのトランザクションにも実行者の真正性について最低限の信頼度を求めるようポリシーで指定できるため、リスクを管理できます。MFAによって信頼度が高まる場合がありますが、ほかの手段を使用することもできます。また、トランザクションの価値が高く、実行者の真正性が十分に確認できない場合は、そのトランザクションを一切許可しないこともあります。
「継続的に評価(および再評価)する」という原則を踏まえると、アクターの真正性に対する確信度は、時間の経過に応じて調整されるべきです。単純なソリューションでは、タイムアウトを設定するだけの場合もありますが、より高度なシステムでは、アクターの行動を継続的に観察した結果に基づいて確信度が変化する可能性があります。
状況認識:可視性とML支援型コンテキスト分析の必要性
認証とアクセス制御が「常に検証する」と「最小権限」という考え方を実践するものであるなら、可視性とコンテキスト分析は「継続的に評価する」と「侵害を前提とする」という原則の基盤となります。
可視性は分析に不可欠な前提条件です。システムは、可視化できないものを緩和できません。したがって、ゼロトラストセキュリティソリューションの有効性は、システム運用と外部コンテキストから収集できるテレメトリの深さと広さに正比例します。しかし、最新の可視化インフラストラクチャは、人間が支援なしで適切な時間内に処理できる量をはるかに上回る、潜在的に有用なデータ、メタデータ、コンテキストを提供できます。より多くのデータを取得し、そのデータからより迅速にインサイトを抽出するには、人間のオペレーターを機械で支援することが重要な要件となります。
この支援は通常、ルールベースの分析から統計的手法、高度な機械学習アルゴリズムまで、幅広い自動化アルゴリズムを用いて実装されます。これらのアルゴリズムは、膨大な生データを、人間のオペレーターが評価し、必要に応じて修復に利用できる、理解しやすく運用可能な状況認識情報へと変換します。このため、ML支援による分析と可視性は密接に関連しています。
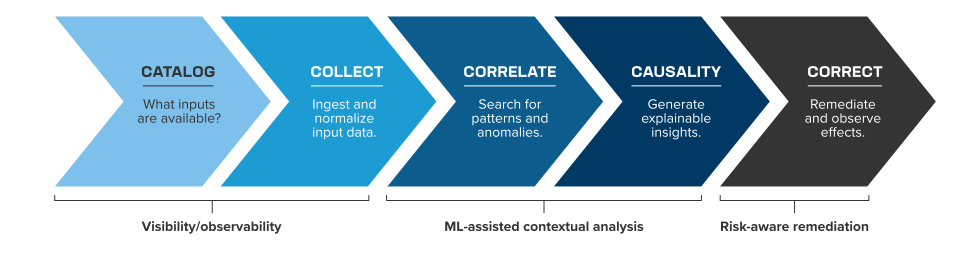
生データ(可視化)からアクション(修復)に至る一般的なパイプラインを以下に示します。
可視性
可視性は、ゼロトラストの原則である「継続的な評価」を実装するための「方法」です。これには、利用可能なデータ入力のインベントリ管理(Catalog)と、リアルタイムのテレメトリおよび履歴データの保持(Collect)が含まれます。
ゼロトラストの可視化実装の成熟度を評価する際は、次の4つの要素を考慮する必要があります。
- レイテンシー:データはどの程度リアルタイムに近いですか?
レイテンシーによって、潜在的な脅威に対応できる最短時間が決まります。ゼロトラストソリューションのレイテンシーは、数秒以下である必要があります。そうでなければ、分析がどれほど正確でも、データの流出や暗号化、リソース枯渇による利用不能など、エクスプロイトの影響を防ぐには間に合わない可能性が非常に高くなります。より高度なシステムでは、同期型と非同期型の両方の緩和策を利用できる場合があります。同期型の緩和策では、完全な可視化と分析が完了するまでトランザクションの完了を抑止します。同期型の緩和策はトランザクションのレイテンシーを増加させる可能性が高いため、この動作モードは特に異常またはリスクの高いトランザクションに限定し、それ以外のすべてのトランザクションではテレメトリを送信して非同期で分析できるようにします。 - 利用容易性:データをどの程度容易に利用できるか
一般的なケースとして、複数のソースや異なる種類のデータセンサーからデータが届く場合、この点が重要になります。この要素は通常、2つの観点に分けられます。
構文レベルでは、データをどのように抽出し、表現できるかが問題になります。たとえば、送信元IPのレピュテーションが、あるソースからはsyslogメッセージ内のテキストフィールド(「悪意あり」「疑わしい」「不明」など)として届き、別のソースからはデータファイル内のバイナリエンコードされた数値フィールドとして届く場合、標準的な表現を定める必要があります。受信データを抽出してその表現に変換するには、データのシリアル化が必要です。
セマンティックレベルでは、ソースによって構文や転送方式だけでなく、意味も異なる場合があります。再びIPレピュテーションを例にすると、あるプロバイダーは脅威スコアを数値で提供する一方、別のプロバイダーはIPを「TORノード」「DNS Control」「フィッシング」などのカテゴリに分類する場合があります。可視化ソリューションには、受信データを一貫した構文に正規化する仕組みも必要です。 - 完全性: 利用可能なデータには、どの程度の広がりと深さがあるか?
高品質な可視化ソリューションがもたらす主な価値の1つは、侵害の可能性を示す兆候として不審なアクティビティを検出できることです。これを効果的に行うには、アプリケーション自体はもちろん、アプリケーションインフラストラクチャ、ネットワークインフラストラクチャ、アプリケーションに適用される、またはアプリケーションが利用する各種サービス、さらにはクライアントデバイス上のイベントまで、アプリケーションデリバリに関連するすべての「レイヤー」からテレメトリを受信する必要があります。たとえば、これまで確認されたことのない新しいデバイスからアクセスしているユーザーは、それだけでも多少不審と見なされる可能性があります。さらに、ネットワーク情報(国外からのGeoIPマッピングなど)と組み合わせると、不審度は一層高まります。この不審度は、ユーザーの本人性に対する信頼スコアの低下として表れます。ゼロトラストセキュリティポリシーの下で、このアクターが高額取引(国外の口座への送金など)を試みた場合、アクセス制御ソリューションは、信頼スコアが低いことに基づいて、その取引をブロックできます。
ゼロトラストの考え方では、可視化ソリューションがより深く包括的であるほど、システムは取引を適切に制限し、侵害をより効果的に検出できます。 - ガバナンス: 法令およびライセンスに基づくデータ利用要件に、どの程度対応していますか?
最後に、いかなるデータ収集も、データのセキュリティ、保持、利用に関する法令およびライセンス要件に準拠する必要があります。そのため、堅牢な可視化ソリューションでは、これらの要件をすべて満たす必要があります。ガバナンスによって課されるデータ利用上の制約を把握し、ゼロトラスト可視化ソリューションに反映する必要があります。たとえば、IPアドレスが個人を特定できる情報(PII)と見なされる場合、分析を目的としたIPアドレスの利用および長期保持は、その許容される利用範囲に従う必要があります。
機械支援によるコンテキスト分析
可視性に加えて、「継続的な評価」を実現するために必要となるもう1つの仕組みは、有意義な評価を行うための分析ツールです。つまり、ゼロトラストソリューションで運用に活用できる評価を実施する必要があります。
分析における考慮事項の1つは、入力データの範囲と広がりです。分析アルゴリズムへの入力は、単一のソースから得られる単一のデータストリームに限定することも、さまざまなデータソースやインフラストラクチャおよびアプリケーションの全レイヤーから得られる複数のストリームを横断的に参照することもできます。
- 最も基本的なコンテキスト化は、単一の「種類」または「ストリーム」のデータ(「時刻と送信元IPアドレスを含むユーザーログイン情報」イベントのストリームなど)を対象とし、通常は履歴コンテキストや複数ユーザーのデータ、またはその両方を使用します。この分析からは、「このユーザー<X>は、この時間帯にログインしたことがない」や「このユーザー<X>は、別のユーザー<Y>の直後に必ずログインしているように見える」といった基本的な知見が得られる場合があります。前者は本人であることの確度を低下させる可能性があり、後者は悪意のある可能性も含む、より高次のパターンを示している場合があります。
- より高度なコンテキスト化では、単一のデータの「種類」だけでなく、時間軸と複数インスタンスの範囲を考慮し、異なるデータの「種類」や「ストリーム」間で時間的な相関分析も行います。たとえば、ユーザーのログインデータを、アプリケーション層での特定の操作(送金やメール連絡先の更新など)や、ネットワーク層での操作(IPアドレスに基づく位置情報の検索など)と関連付けます。
ゼロトラストフレームワークにおける分析で特に重要なもう1つの側面は、人間の処理能力を超える量と速度で取り込まれるデータへの対応です。そのため、人間が理解できる知見を得るには、何らかの機械的な支援が必要です。この支援の高度化についても、段階的な進展として説明できます。
- 可視化のみ:最初の段階では、通常、管理ポータルで利用できるダッシュボードを通じて、統計情報とイベントをそのまま表示します。表示されるデータは、収集されたデータストリーム(通常は時系列データ、または一定の時間枠におけるユーザーやトランザクションの縦断的な横断データ)に基づきます。より高度なダッシュボードでは、データの並べ替えやグループ化に加え、フィルタリングによるドリルダウンも可能です。このモデルでは、データ探索、イベントの優先順位付け、分析、修復はすべて人が行い、自動化は主にデータ探索を支援します。
- 可視化と設定可能な静的ルール: 可視化の次の拡張として最も一般的なのは、アラートまたは修復のために、人が静的に指定されたルールを定義できるようにすることです。このようなルールの例としては、「<John>に通知する(条件:<CPU負荷が5分間にわたって80%を超える>)」や「<メールによるMFA>を要求する(条件:<API [Y]が呼び出され、国が[United States]ではない>)」などがあります。これらのルールは、ソリューションプロバイダーが指定した事前定義済みのものに限定される場合があります。一方、より高度なルールベースのサブシステムでは、SecOpsエンジニアが作成したカスタムルールも使用できる場合があります。いずれの場合も、適用するルールは通常、設定によって制御され、必要に応じて定義されます。
- 可視化とMLによる支援:次のレベルでは、行動の異常や、過去に特定された悪意のあるトランザクションのパターンに一致するトランザクションを検出する、より高度な手法を使用します。さまざまな手法がありますが(技術面およびビジネス面でのトレードオフに関する詳細な説明は本書の範囲外です)、考慮すべき重要なポイントがいくつかあります:
- 必要な人的作業:一部のML手法では「トレーニング」(教師あり学習)が必要です。これは、ある程度の規模のデータコーパスを、信頼できる「分類器」を使用して事前に分類する必要があることを意味します。多くの場合、分類の信頼性を確保するために、最終的には人または複数の人が「分類器」の役割を担います。そのような場合は、必要となる人的作業を考慮する必要があります。一方、その他の手法(教師なし学習)は、人的作業を必要とせず、自動的に異常を検出したり、パターンを認識したりします。
- 説明可能性: 機械学習システムの出力は、モデルに照らして入力データを評価した結果です。このモデルは、「このユーザーは過去1か月以内にこのデバイスで確認されているか」といった、簡単に回答できる一連の単純な質問に基づく場合があります。また、「このユーザーは、勤務時間中には決してログインしないユーザーに見られる一般的なパターンに該当する」といった、容易に説明できる類似性に基づく場合もあります。一方、入力データに複雑なベクトル代数演算を適用し、上位レベルのロジックを容易に把握できないモデルもあります。この最後のケースは、明らかに前の2つの例よりも説明が難しく、「ブラックボックス」に近いものです。人による理解や監査可能性の観点から、説明可能性が重要な要素となる場合があります。そのような場合は、解釈が困難なモデルよりも、説明可能なモデルが強く推奨されます。
- 信頼度スコアの可用性:前述のとおり、モデルが判断にどの程度の確信を持っているか、言い換えれば、偽陽性または偽陰性が生じる相対的な可能性を示す指標は、多くの場合に非常に有用です。アルゴリズムによっては信頼度の指標が自然に出力されますが、ルールベースなどの場合は、信頼度を出力の1つとして明示的に指定する必要があります。いずれの場合も、信頼度スコアを提供できるアルゴリズムは、提供できないものよりも堅牢です。
ルールベースのアプローチと同様に、MLによる支援は検出のみに使用することも、自動修復と連携させることもできます。また、MLによる支援はルールベースのシステムと併用できます。その場合、MLの「判定」(意見または信頼度)をルールへの入力として使用できます。たとえば、「<ML evaluator [bot_detector_A] reports bot with confidence greater than 90%>の場合、アクション<X>を実行する」というルールです。
すり抜けへの対応:リスクに基づく自動修復
ゼロトラストの考え方における最後の原則は、「侵害を前提とする」ことです。誤解のないよう補足すると、認証とアクセス制御を適切に実装すれば、悪意のあるトランザクションの圧倒的多数を効果的に防止できます。しかし、万全を期すため、十分な動機を持つ、あるいは運に恵まれた攻撃者によって、認証とアクセス制御の強制メカニズムが突破されると想定すべきです。こうしたすり抜けに迅速に対応するために必要な侵害検知には、可視性と機械支援型の分析が欠かせません。他の強制メカニズムが突破される場合もあるため、可視性から得られる情報をML支援型のコンテキスト分析に提供するテクノロジーは、ゼロトラストセキュリティの最後の防衛策となるリスクベースの修復ソリューションに情報を提供するうえで不可欠です。
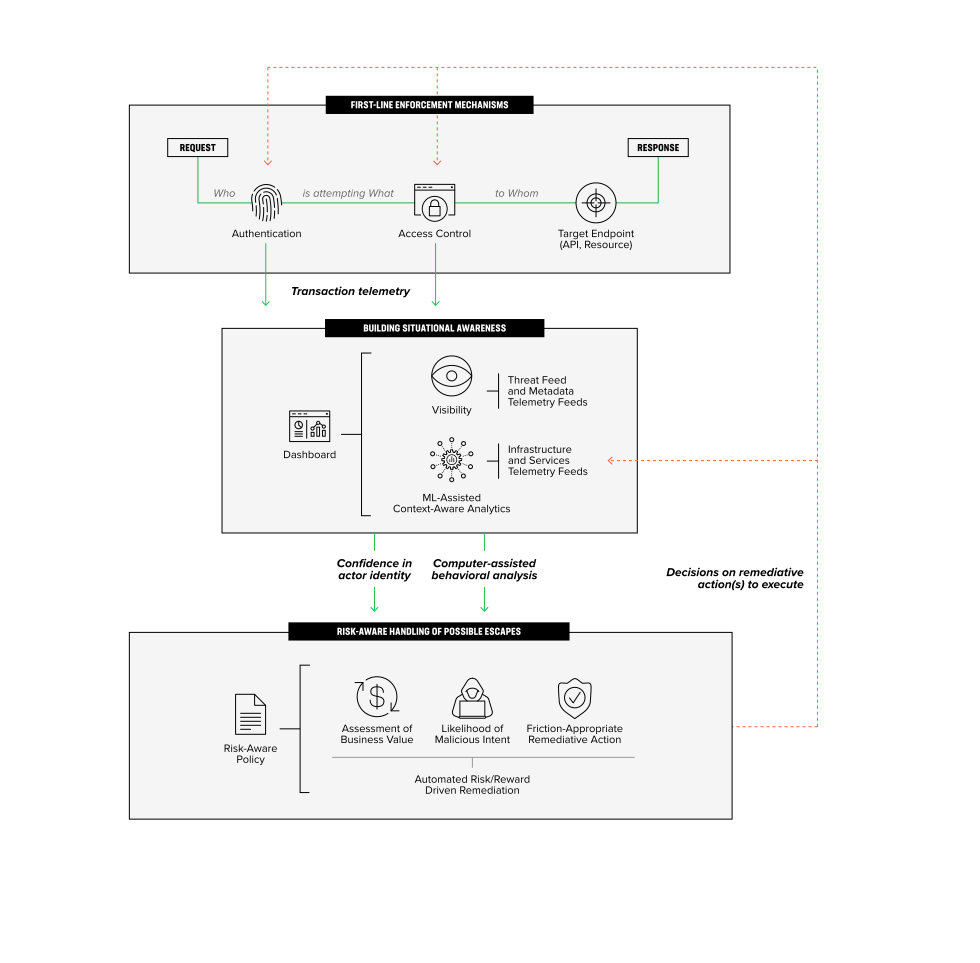
実際の悪意あるトランザクションが認証とアクセス制御をすり抜けた「偽陰性」のケースでは、自動化されたリスクベースの修復メカニズムを最後の防御策として使用する必要があります。ただし、このテクノロジーは、それまでの適用チェックを通過したトランザクションに対する最後の防御策として適用されるため、実際には「真陰性」(正当で望ましいトランザクション)であるものを「偽陽性」(悪意あるトランザクションとして誤ってフラグ付けされたもの)と誤判定する懸念が高まります。この懸念を軽減するため、認証やアクセス制御では何らかの理由で検出されなかった潜在的な悪意に基づいて実行される修復アクションは、次の3つの要素に基づく必要があります。4
- トランザクションのビジネス価値:トランザクションごとにリスクとリターンの度合いは異なります。たとえば、銀行口座を閲覧するトランザクションは、海外の口座に送金するトランザクションよりもリスクが低くなります。同様に、航空会社にとって、航空券を購入するトランザクションは、現在の運航遅延を一覧表示するトランザクションよりも高いビジネス上のリターンが見込まれます。ビジネス価値とは、トランザクションのリスクプロファイルを踏まえて評価した、潜在的なビジネス上のリターンによる利益です。ビジネス価値が高い高リターン/低リスクのトランザクションと比べ、低リターン/高リスクのトランザクションでは、推測に基づく修復による「偽陽性」の影響を許容しやすくなります。
- 「悪意がある」という判断の確信度:もちろん、予防的な修復措置に関する提案がすべて同等とは限りません。具体的には、前述のリスクとリターンに加え、アクターについて証明されたアイデンティティの確信度など、そのトランザクションに関する判断の確信度も重要な要因です。大まかに言えば、「偽陰性」、つまり適用されるべき強制メカニズムが作動しなかった可能性は、アクターに対する確信度に反比例します。また、リスクベースの修復措置は「偽陰性」の低減を目的としているため、確信度が低いほど、修復措置を適用する方向にシステムを傾ける必要があります。
- 修復措置の影響:最後に、すべての修復措置が許可かブロックかという二者択一になるわけではありません。実際、追加の認証情報やMFAを求めたり、CAPTCHAなどのチャレンジを提示したりする、ユーザーが認識できる手法から、DLPなどによる詳細なトラフィック検査や、より高度で計算負荷の高い分析を行う、ユーザーがほとんど認識しない手法まで、さまざまなリスク低減手法が考えられます。したがって、こうした追加のリスク低減策を実施する際の影響、すなわちユーザーが感じる負担と、アプリケーションの運用コスト(DLPや計算負荷の高い分析に伴うコストなど)が、検討すべき3つ目の要因となります。影響が大きくユーザーが認識できるチャレンジよりも、影響が小さくユーザーに意識させない修復措置が望ましく、トランザクションを全面的にブロックすることは最も望ましくない選択肢です。ただし、確信度が高い場合や、他のリスク低減メカニズムでは確信度を十分に高められない高リスクのトランザクションでは、ブロックが適切な場合もあります。
結論
ゼロトラストセキュリティは、多層防御など従来のセキュリティアプローチをさらに発展させた、より現代的なアプローチです。セキュリティをトランザクション中心の視点、すなわち「誰が」「何を」「誰に」行おうとしているのか、という観点から捉えます。このアプローチは、アプリケーションへの外部アクセスを保護するだけでなく、アプリケーション内部の保護にも適用できます。5 この基本的なトランザクションの視点に基づき、ゼロトラストセキュリティは、今日のより複雑で困難な環境においてアプリケーションを防御するための一連の中核原則を土台としています。さらに、これらの原則は、それを具現化するサブシステムレベルの一連のソリューション、すなわち手法に対応付けられます。以下に、中核原則とソリューション手法との対応関係をまとめます。
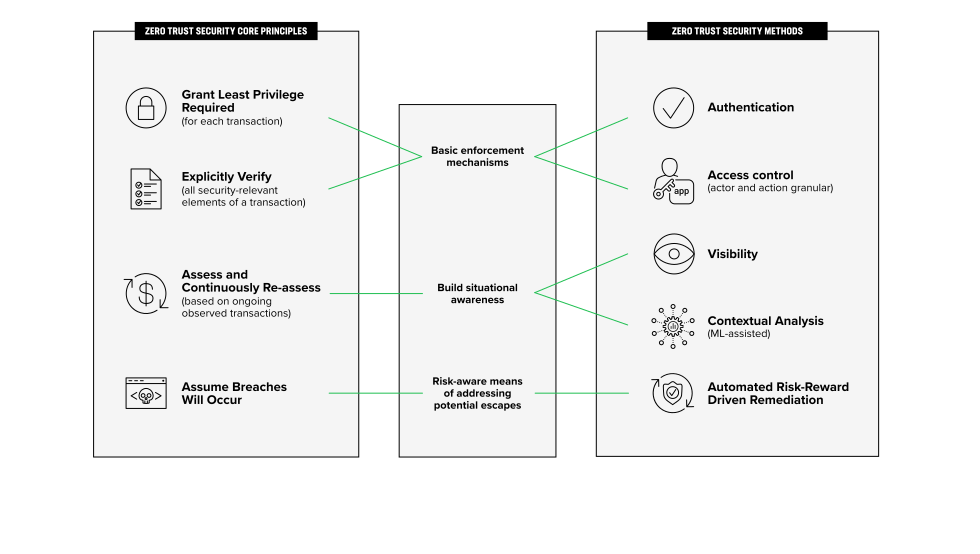
認証、アクセス制御、可視化、コンテキスト分析、リスクを考慮した修復といった手法は、多種多様な攻撃を防ぐために必要かつ十分なツールです。
リソース
1 https://www.f5.com/services/resources/white-papers/why-zero-trust-matters-for-more-than-just-access
2 ゼロトラストは、CI/CDパイプラインのさらに「左側」にも適用でき、また適用すべきです。脆弱性評価ツール、静的解析、CVEデータベース、オープンソースコードのレピュテーションデータベース、サプライチェーンの完全性監視システムなどのツールは、ゼロトラストの考え方に合致します。
3 https://cloud.google.com/beyondcorp-enterprise/docs/quickstart
4 コンテキストに応じたリスク認識型アクセス制御と、リスク認識型修復という一般的なテーマとの境界は曖昧であり、一部重複している点にご留意ください。
5 アプリケーションへの「North-South」保護と対比して、アプリケーション内の「East-West」保護と呼ばれることがよくあります。