F5 WAF for BIG-IP
ゼロデイ脆弱性を悪用した攻撃、アプリケーション層へのDoS攻撃、脅威キャンペーン、アプリケーションの乗っ取り、ボットなど、特に広く見られる攻撃からアプリケーション、API、データを保護します。
F5 WAF for BIG-IPでアプリとAPIを保護
他のWAFが見逃す攻撃を特定してブロック
行動分析、レイヤー7のDoS対策、アプリケーション層での機密データの暗号化、脅威インテリジェンスサービス、APIセキュリティで、アプリケーションを保護します。
- アプリケーション層攻撃 - アプリケーション層攻撃は、シグネチャやレピュテーションに基づくセキュリティ ソリューションを回避する可能性があります。
- WebアプリとAPIへの攻撃 - APIの急速な普及に伴い、アプリケーションの新たな攻撃対象領域が出現し、脅威のしきい値が上昇しています(例:GraphQL API、OWASP Top 10)。
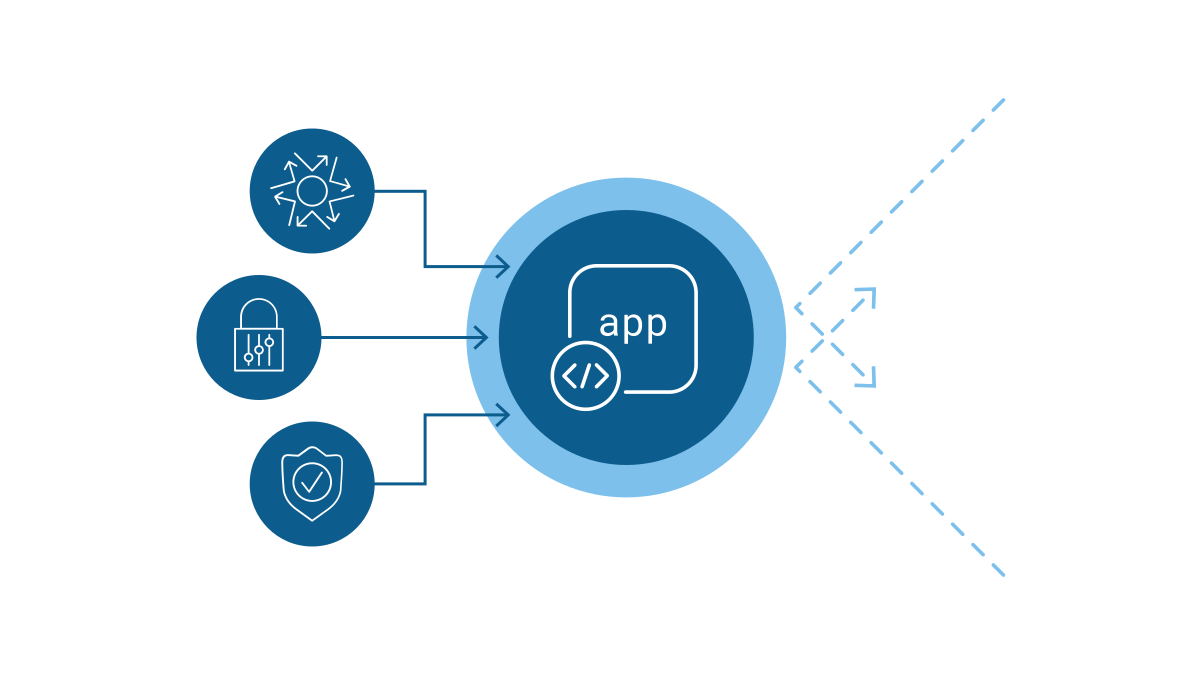
- DevOpsのためのセキュリティ自動化 - コストを抑え、セキュリティの有効性を高めながら、アプリをより迅速に市場に投入します。
- 標的型攻撃キャンペーン - 個別の攻撃から、進行中の攻撃キャンペーンを検出することは困難です。
- 自動化された攻撃とボット - 自動化された攻撃とボットは、アプリケーションのリソースに過大な負荷をかける可能性があります。
- 認証情報の窃取 - アプリケーションの認証情報を盗んだり、侵害されたアカウントを悪用したりする攻撃です。
- 新たな攻撃対象領域のセキュリティを確保:エージェント型AIの中核を担うModel Context Protocol(MCP)トラフィックを、OWASP MCP Top 10に挙げられた重大な脆弱性から保護します。
製品概要
ニーズに合わせた柔軟な導入・管理オプション
F5 WAF for BIG-IPは、他のWAFが見逃す攻撃を特定し、ブロックします。F5 WAF for BIG-IPは、OWASP Top 10に挙げられた脅威への対策でコンプライアンスを確保する専用の動的ダッシュボード、一般的なWAFのユースケースに対応するガイド付き設定、学習エンジンとカスタムポリシーの構築機能、マイクロサービスとAPI向けのきめ細かなセキュリティポリシーを提供します。
パブリッククラウド
Amazon Web Services (AWS)、Microsoft Azure、Google Cloud Platformなど、一部のパブリッククラウドプロバイダーから利用できます。
主な機能
プラットフォームのサポートと連携
主要な独立系ソフトウェアベンダー(ISV)
テクノロジーアライアンス
F5は、主要な独立系ソフトウェアベンダー(ISV)と連携し、お客さまのデジタルエクスペリエンスのセキュリティ確保を支援します。
パブリッククラウドプロバイダー
パブリッククラウドプロバイダー
F5のアプリケーションサービスは主要なクラウドプロバイダーと連携し、マーケットプレイスから直接利用できます。利用形態は、使用量に応じた従量課金(PAYG)または永続ライセンスの持ち込み(BYOL)から選択できます。
DASTおよびSASTプロバイダー
スキャン結果をインポートしてシグネチャの更新に活用
SIEM、SOAR、XDRプロバイダー
自動化ツールチェーン内の標準テレメトリストリーミングにより、シグナルのエクスポートが可能に
受賞・評価
リソース
注目コンテンツ
高度な脅威への対策に高度なアプリケーション防御が必要な理由
WAFソリューションは、どれも同じではありません。変化し続けるリスク環境で発生する多種多様な攻撃に対し、その多くは十分に対応できません。F5 WAF for BIG-IPは、WAF市場に独自の機能をもたらす、新たなカテゴリーのアプリケーション保護ソリューションです。
オンデマンドウェビナーを視聴するブログ
F5が「IDC MarketScape:世界のWebアプリケーションおよびAPI保護エンタープライズプラットフォームの2024年ベンダー評価」でリーダーに選出 ›
DevCentralとF5 Labs
CI/CDパイプラインにおける宣言型Advanced WAFポリシーのライフサイクル ›
デモガイド:F5のハイブリッドおよびマルチクラウドのセキュリティアーキテクチャ:1つのWAFエンジンで実現する自在な柔軟性(自動化) ›
ソリューション概要
Security as CodeでDevOpsのセキュリティをシフトレフト ›
F5 BIG-IQ Centralized Management ›
レポート
F5、IDC MarketScapeの「世界のWebアプリケーションおよびAPI保護エンタープライズプラットフォーム:2024年ベンダー評価」でリーダーに選出 ›
EMA 2023 Vendor Vision ReportにおけるF5 ›