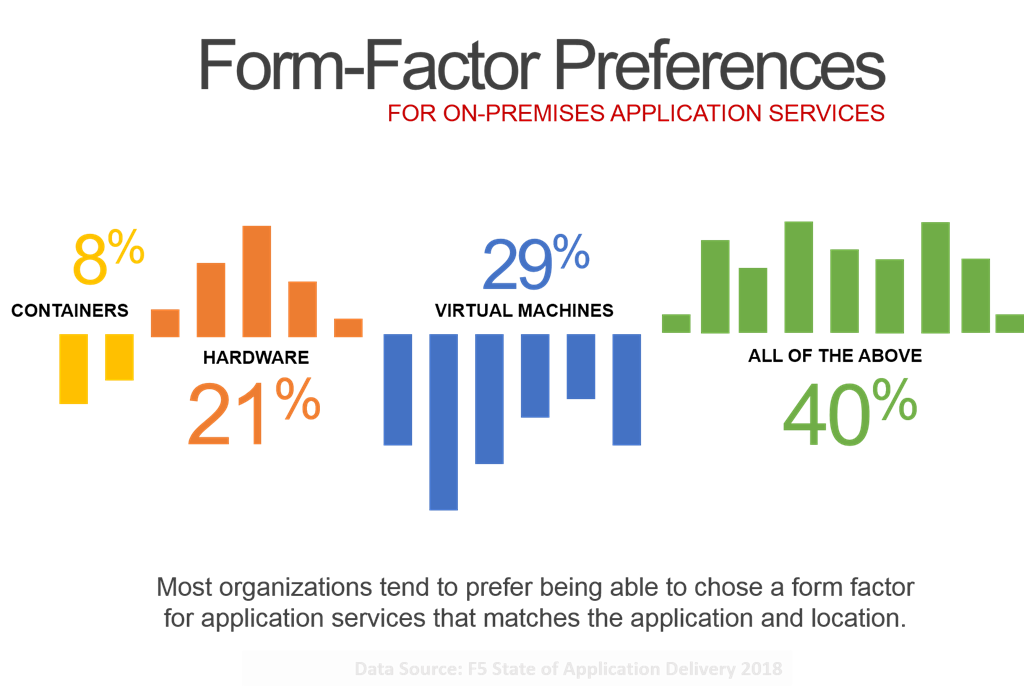
- Anwendungen bestimmen sämtliche Entscheidungen – vom Standort bis hin zum Formfaktor der unterstützenden Bereitstellungsinfrastruktur. 55 % der Unternehmen wählen eine Cloud auf Grundlage der Anforderungen und Bedürfnisse ihrer Anwendungen. 40 % möchten den passenden Formfaktor für die jeweilige Anwendung auswählen können. (State of Application Delivery 2018)
- Da Cloud- und Microservices-Architekturen Anwendungen aufteilen und verteilen, wird eine gemeinsam genutzte Infrastruktur zur Belastung statt zum Vorteil und treibt die Investitions- und Betriebskosten in die Höhe.
- Kosten, Konfiguration und Upgrades sind entscheidende Faktoren für die Unterstützung anwendungsspezifischer Architekturen mit anwendungsspezifischen Anwendungsdiensten.
- Ein anwendungsspezifischer Ansatz für Anwendungsdienste ist erforderlich, um moderne Anwendungen und Architekturen zu unterstützen
In den vergangenen Jahren haben wir koordinierte Bemühungen von Cloud-Anbietern wie Amazon, Microsoft, Google und anderen erlebt, dem konkreten Bedarf von Unternehmen an Anwendungsdiensten gerecht zu werden.
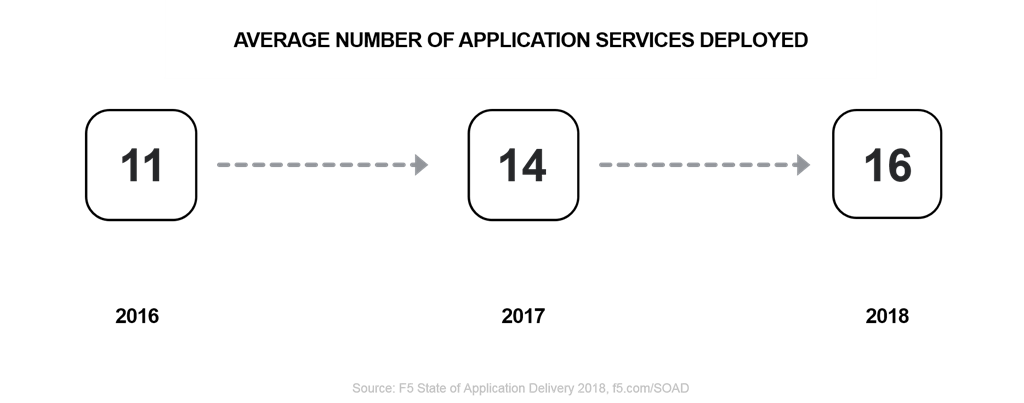
Auf Cloud-Marktplätzen finden sich heute zahlreiche – und immer mehr – Anwendungsdienste, die für Sicherheit (etwa Web Application Firewalls), Performance (Caching) und sogar Identitätsmanagement sorgen. Das ist nicht überraschend. Unternehmen sind im Durchschnitt auf 16 verschiedene Anwendungsdienste angewiesen damit ihre Anwendungen schneller und sicherer laufen. Diese Zahl steigt jedes Jahr. Unternehmen werden darauf nicht zugunsten der Geschwindigkeit der Cloud verzichten.
In dieser Hinsicht beeinflussen Anwendungsdienste sowohl Kunden als auch Cloud-Anbieter. Doch diese Wechselwirkung ist keine Einbahnstraße. Auch die Cloud – und zunehmend Container – hat erhebliche Auswirkungen auf Anwendungsdienste und die Art und Weise, wie sie bereitgestellt werden.
Während Unternehmen weiterhin in private Clouds (On-Premises) investieren und mit Containern experimentieren, stellen sie fest, dass das traditionelle Modell für die Bereitstellung von Anwendungsdiensten nicht immer optimal geeignet ist.
Wie die meisten Netzwerkdienste werden auch Anwendungsdienste seit Langem über eine Plattform bereitgestellt, die häufig als Application Delivery Controller oder kurz ADC bezeichnet wird und auf skalierbarer, zuverlässiger Hardware basiert. Diese Geräte wurden für hohe Verfügbarkeit und Skalierbarkeit konzipiert und können Hunderte von Anwendungen gleichzeitig unterstützen. Gemeinsam genutzte Infrastrukturen – ob für Netzwerke oder Anwendungen – bieten seit jeher Kostenvorteile. Es war sinnvoll, die Investitions- und Betriebskosten auf mehrere Anwendungen zu verteilen.
Bis Anwendungen und Architekturen aufkamen, bei denen dies nicht mehr der Fall war.
Immer mehr Apps und Architekturen erfordern einen stärker auf die jeweilige Anwendung zugeschnittenen Ansatz. Die heutige Vielfalt an Microservices beispielsweise verlangt nach einer schnellen, skalierbaren und kostengünstigen Plattform, auf der sich Anwendungsdienste für eine einzige Anwendung bereitstellen lassen.
Plattformen für gemeinsam genutzte Dienste können diese Anforderungen nicht so gut erfüllen wie eine gezielt für einzelne Anwendungen konzipierte Plattform. Dafür gibt es drei gute Gründe:
- Kosten. Sie kaufen schließlich auch keinen Kleinbus für zwölf Personen, wenn Sie der Einzige sind, der ihn jemals nutzen wird. Der ganze zusätzliche Platz verursacht sowohl bei der Anschaffung als auch im Betrieb Mehrkosten. In den richtigen Situationen (und für die richtigen Anwendungen) senkt eine gemeinsam genutzte Infrastruktur die Kosten pro Anwendung und ist finanziell wie betrieblich äußerst sinnvoll. Wenn Sie jedoch nur eine einzige Anwendung unterstützen möchten, erhöht sie lediglich die Kosten, ohne einen Mehrwert zu bieten.
- Konfigurationen. Moderne Anwendungen und Architekturen werden im Hinblick auf häufige Aktualisierungen entwickelt und bereitgestellt. Wenn Sie eine Plattform gemeinsam mit acht anderen Anwendungen nutzen, die nicht demselben Zeitplan folgen, dürften deren Verantwortliche wenig erfreut sein, wenn etwas schiefgeht und ihre Anwendungen beeinträchtigt werden. Hinzu kommt: Je mehr Konfigurationen es gibt und je umfangreicher sie werden, desto länger dauert es, sie jedes Mal einzulesen und zu überprüfen, wenn sie neu geladen oder geändert werden müssen.
- Upgrades. Wenn Bob die gemeinsam genutzte Plattform aktualisieren möchte, Sie aber nicht, wer setzt sich dann durch? Wenn Bob sich durchsetzt und dadurch eine Anwendung nicht mehr funktioniert, gewinnt niemand. Upgrades einer gemeinsam genutzten Infrastruktur können eine heikle Angelegenheit sein. Sie können außerdem zusätzlichen Zeitaufwand verursachen, weil Konfigurationen aktualisiert, auf neuere Versionen gebracht oder sogar migriert werden müssen. Damit wären wir wieder beim ersten Problem und den Kosten, die sich dadurch summieren können.
Es besteht Bedarf (und Nachfrage) an einer Anwendungsdienstplattform, die gezielt für die Unterstützung nur einer einzigen Anwendung konzipiert ist. Die Beschränkung auf eine einzige Anwendung reduziert den Umfang (und die Komplexität) der Konfiguration, begrenzt die Auswirkungen eines fehlgeschlagenen Upgrades auf eine einzelne App und senkt sowohl die Anschaffungs- als auch die Betriebskosten.
Aufgrund von Cloud, Containern und Microservices. Aufgrund von DevOps und der digitalen Wirtschaft, die Unternehmen dazu antreibt, schneller und häufiger neue Lösungen bereitzustellen.
Anwendungen und Architekturen verändern sich. Umgebungen verändern sich. Das bedeutet, dass sich auch Anwendungsdienste – und die Mechanismen für deren Bereitstellung – verändern müssen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...