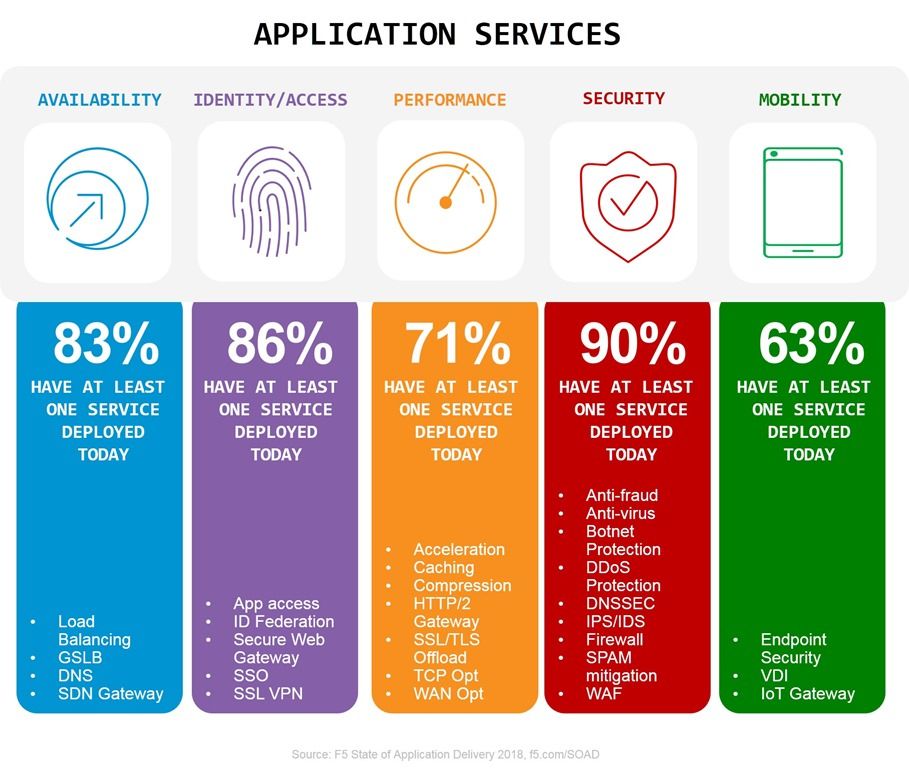
Das Hauptziel unserer Studie „State of Application Delivery“ besteht darin, den aktuellen Stand der Anwendungsbereitstellung weltweit zu verstehen und ihre zukünftige Entwicklung vorherzusagen. Dabei liegt der Schwerpunkt auf Anwendungsdiensten. Diese umfassen ein breites Spektrum an Diensten für Verfügbarkeit, Identitäts- und Zugriffsmanagement, Leistung, Sicherheit und Mobilität, die täglich dazu beitragen, Anwendungen schneller und sicherer zu machen.
Derzeit beobachten wir 30 verschiedene Anwendungsdienste. Neue kommen hinzu, sobald sie als Reaktion auf neue Technologien oder Herausforderungen auf den Markt kommen. So haben wir in diesem Jahr beispielsweise vier Anwendungsdienste ergänzt, um der zunehmenden Verbreitung von APIs, IoT, SDN und HTTP/2 Rechnung zu tragen.
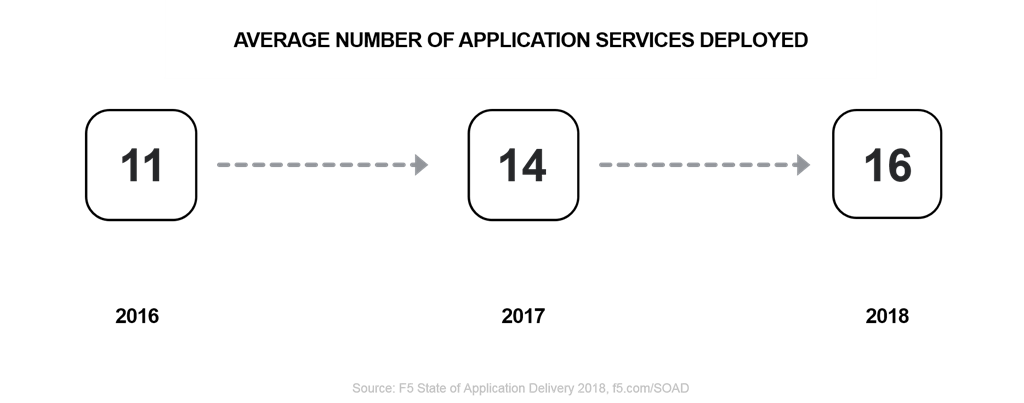
Aus vier aufeinanderfolgenden Jahren der Marktbeobachtung wissen wir, dass Anwendungsdienste allgegenwärtig sind. Ein durchschnittliches Unternehmen nutzt heute 16 verschiedene Dienste. Das ist erneut mehr als im Vorjahr.
Es überrascht nicht, dass die fünf am häufigsten eingesetzten Anwendungsdienste größtenteils aus dem Sicherheitsbereich stammen:
- 87 % Netzwerk-Firewall
- 85 % Virenschutz
- 83 % SSL-VPN
- 79 % Spam-Abwehr
- 78 % Lastverteilung
Daran hat sich im Jahresvergleich nicht viel geändert. Wir beobachten seit Längerem, wie Sicherheit stetig zu den wichtigsten bereitzustellenden Diensten aufsteigt. Für sich genommen behauptet Load Balancing weiterhin seinen Spitzenplatz als der wichtigste Anwendungsdienst. Insgesamt hat Sicherheit jedoch den Platz als wichtigste Gruppe von Diensten eingenommen, ohne die Unternehmen keine Anwendung bereitstellen würden. In diesem Jahr gaben 43 % an, dass sie keine Anwendung ohne Sicherheitsdienste bereitstellen möchten, während 33 % dasselbe über Verfügbarkeitsdienste sagten. Das ist ein deutlicher Vorsprung, der unserer Einschätzung nach bestehen bleiben wird, da Angriffe und Exploits Ausfälle fast täglich als „die große Nachricht“ ablösen.
Wir verfolgen auch, was für die Bereitstellung geplant ist, denn dadurch erhalten wir interessante Einblicke in die Vorgänge innerhalb des Unternehmens. Überraschend war in diesem Jahr beispielsweise, dass Gateway-Dienste – IoT, API, SDN und HTTP/2 – die Kategorie „Bereitstellung geplant“ regelrecht dominierten.
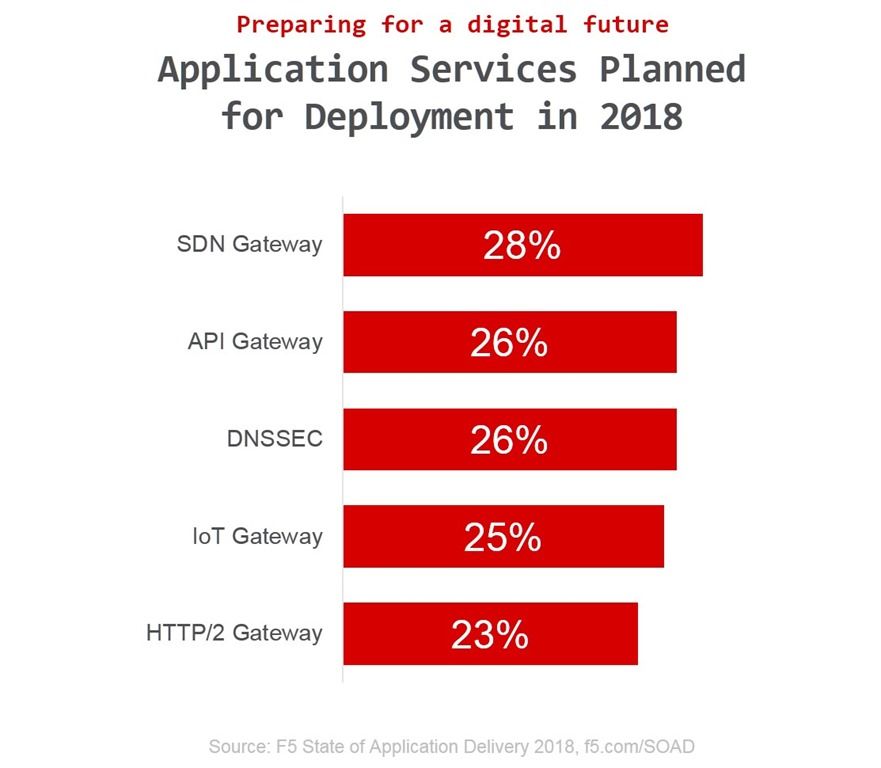
Falls Sie mit Gateway-Diensten nicht vertraut sind: Diese werden häufig als Übergangsdienste betrachtet, die den Wechsel von einem Protokoll zu einem anderen unterstützen, etwa von IPv4 zu IPv6 oder von HTTP/1.x zu HTTP/2. Andere entsprechen eher einem herkömmlichen Gateway und dienen als zentraler Zugangspunkt für eine bestimmte Art von Anwendungsdatenverkehr, der dort überprüft und abgesichert wird und für den die Authentifizierung und Autorisierung erfolgt. Im Grunde handelt es sich um einen spezialisierten Dienst, der Skalierbarkeit, Sicherheit und Zugriff für eine bestimmte Anwendung oder ein bestimmtes Protokoll bereitstellt. Dazu gehören API- und IoT-Gateways.
Das Interesse an API, IoT, SDN und HTTP/2 zeugt von einem durch die digitale Transformation bedingten Handlungsdruck. Schnellere, sicherere und intelligentere Anwendungen und Endpunkte, die über APIs kommunizieren, sind das Markenzeichen einer nach außen gerichteten digitalen Transformation. Ohne diese Gateway-Dienste wäre es für Unternehmen schwierig, APIs und neue IoT-spezifische Protokolle wie CoAP und MQTT zu verwalten und abzusichern. Das große Interesse an ihrer Bereitstellung im Jahr 2018 zeigt, dass Unternehmen die digitale Transformation vorantreiben (72 % gaben an, im Rahmen einer solchen Initiative tätig zu sein) und die Technologien implementieren, die ihnen den Erfolg erleichtern.
Ein weiterer interessanter Aspekt, den wir untersuchen, sind die Präferenzen dazu, wo und wie die Befragten diese Anwendungsdienste bereitstellen möchten. Wünschen sie sie als Managed Service? In der Public Cloud verfügbar? Oder bevorzugen sie weiterhin herkömmliche On-Premises-Optionen?
Es zeigt sich, dass die Bereitstellung „als Managed Service“ ziemlich beliebt ist, insbesondere bei Sicherheits- und Gateway-Diensten. Von den fünf am häufigsten genannten Diensten, die sich die Befragten als Service wünschten, entfielen vier auf den Bereich Sicherheit und einer auf Gateways.
- 28 % DDoS-Schutz
- 28 % SPAM-Abwehr
- 28 % DNSSEC
- 27 % IoT-Gateway
- 26 % Botnet-Schutz
„In der Cloud“ lagen Gateway-Anwendungsdienste vorn: 27 % IoT-Gateway, 26 % API-Gateway, 21 % GSLB, 19 % SDN-Gateway und 18 % DNS. Es war nicht überraschend, dass insgesamt eine Mehrheit (mehr als 50 %) die Bereitstellung ihrer Anwendungsdienste vor Ort bevorzugte. Die einzige Ausnahme? IoT-Gateways.
Nur weil Unternehmen ihre Anwendungsdienste bevorzugt lokal bereitstellen, heißt das nicht, dass sie in den 1990er-Jahren stecken geblieben sind. Wie alle Bereiche der IT durchlaufen auch die Architekturen von Anwendungsdiensten ihre eigene digitale Transformation.
Ähnlich wie bei der Entscheidung, welche Cloud sich am besten für eine Anwendung eignet, möchten sich die Befragten auch bei der lokalen Bereitstellung von Anwendungsdiensten alle Optionen offenhalten. Da neben herkömmlichen Appliances und virtuellen Maschinen nun auch Container als Formfaktoren zur Auswahl stehen, tendierten die Befragten weiterhin stark zu „Es kommt darauf an“: 40 % antworteten „Je nach Dienst oder Standort alle genannten Optionen“. 9 % setzen bereits auf Container, 30 % bevorzugen nach wie vor eine virtuelle Appliance (Software), während 21 % weiterhin auf Netzwerk-Appliances (Hardware) setzen.
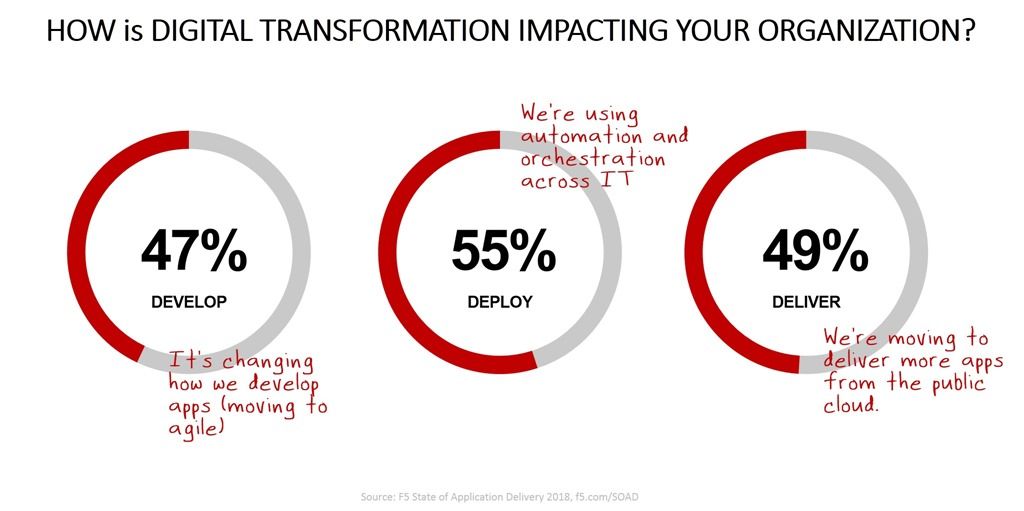
Die digitale Transformation wirkt sich auf alle Bereiche aus – von der Entwicklung über die Bereitstellung bis hin zur Auslieferung von Anwendungen. Das bedeutet zwangsläufig, dass Anwendungsdienste einerseits durch die Nachfrage nach neuen Formfaktoren (Container! Cloud!) beeinflusst werden und diese andererseits gleichzeitig durch Dienste wie IoT-, API- und HTTP/2-Gateways ermöglichen.
Anwendungsdienste sind längst nicht mehr nur ein nettes Extra. Da Skalierbarkeit, Sicherheit und Leistung entscheidende Wettbewerbsvorteile für Apps und APIs darstellen, die um die Aufmerksamkeit der Verbraucher konkurrieren, sind Anwendungsdienste für die digitale Transformation ebenso wichtig wie die Apps und APIs selbst.
Weitere Einblicke in die Themen digitale Transformation, Multi-Cloud, Anwendungsdienste, Sicherheit, Automatisierung und die fortschreitende Transformation von NetOps erhalten Sie in unserem Bericht „State of Application Delivery 2018“. Laden Sie sich einfach Ihr eigenes Exemplar herunter und folgen Sie uns auf Twitter unter @f5networks und/oder über den Hashtag #soad18. Bleiben Sie dran – in kommenden Blogbeiträgen veröffentlichen wir weitere Erkenntnisse (einschließlich Daten und Perspektiven, die nicht im Bericht enthalten sind).
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...