AppDev-Teams beginnen und beenden ihren Arbeitstag ebenso wie ihre Kollegen aus den Bereichen NetOps und SecOps mit einem vorrangigen Ziel: Sie wollen sicherstellen, dass Anwendungen stabil, sicher und verfügbar bleiben und eine hohe Leistung erbringen. Allerdings ist es nicht immer einfach, die Performance von Anwendungsdiensten im Blick zu behalten.
Der Bedarf an einem zentralisierten Ansatz für die Anwendungstransparenz wächst ebenso kontinuierlich wie der Umfang der Anwendungsportfolios von Unternehmen. Die zunehmende Zahl von Hunderten, Tausenden oder Zehntausenden Anwendungen, die zur Erfüllung der Kundenerwartungen erforderlich sind, belastet bestehende IT-Investitionen. Der Bericht „State of Application Strategy“ zeigt, dass die Komplexität mit fortschreitender Modernisierung zunimmt und moderne sowie mobile Anwendungen herkömmliche Anwendungen allmählich ersetzen. Eine komplexe Landschaft aus digitaler Transformation, Entwicklung in Höchstgeschwindigkeit, vielfältigen Cloud-Service-Optionen und stetig wachsenden Angriffsflächen erschwert die Bereitstellung personalisierter Erlebnisse. Es wird täglich anspruchsvoller, diese geschäftskritischen Anwendungen zu unterstützen und zugleich ein hervorragendes Kundenerlebnis zu bieten. So sind diese Anwendungen aufgrund der zahlreichen Angriffsvektoren beispielsweise zu einem bevorzugten Ziel von Cyberkriminellen geworden, was Unternehmen hohe Kosten verursacht und das Kundenerlebnis beeinträchtigt.
Um diese Komplexität zu bewältigen, müssen wir für Konsistenz über alle Umgebungen hinweg sorgen und sicherstellen, dass AppDev-Teams und ihre jeweiligen Ansprechpartner Zugriff auf einheitliche, benutzerfreundliche Tools für Transparenz und Einblicke haben, mit denen sie Anwendungen extern überwachen und die Netzwerkaktivitäten über ein zentrales Management-Dashboard einsehen können.
Im ersten Blogbeitrag dieser Reihe „A Day in the Life“ betonte Zach Westall: „Um die bisherigen Herausforderungen bei der Administration von BIG-IP zu bewältigen, ist eine modernere Strategie erforderlich – eine Strategie, die RBAC-gestützte Transparenz, Analysen und ganzheitliche Management-Workflows für Anwendungen in unterschiedlichen Umgebungen sowie verschiedene Automatisierungs- und Self-Service-Szenarien miteinander verbindet.“ Ein zentralisierter Managementansatz ist eine Möglichkeit, dies zu betrachten, insbesondere im Hinblick auf RBAC-gestützte Transparenz und Analysen.
Im zweiten Teil der Blogreihe haben wir hervorgehoben, dass „es für Unternehmen zunehmend schwieriger geworden ist, echte Transparenz bei (Anwendungs-)Metriken zu erreichen, da sie ihr Portfolio an Webanwendungen kontinuierlich erweitert haben. Und natürlich ist es schwierig, etwas zu schützen, das man nicht sehen kann.“ Auch hier bietet ein zentralisierter Ansatz eine moderne Lösung.
F5 hat Anfang dieses Jahres BIG-IQ 8.0 veröffentlicht, um AppDev umfassende Transparenz und Analysen zu ermöglichen. BIG-IQ 8.0 bietet Verbesserungen bei der Transparenz und erweitert die rollenbasierte Zugriffskontrolle (RBAC) auf zusätzliche Workflows und Sicherheits-Dashboards (Configuration Analyzer). So können Sie Entwicklern beispielsweise per RBAC Zugriff auf die Zustands-Dashboards ihrer Anwendungen in BIG-IQ gewähren, damit sie bei Leistungsproblemen ihrer Anwendungen darauf zugreifen können.
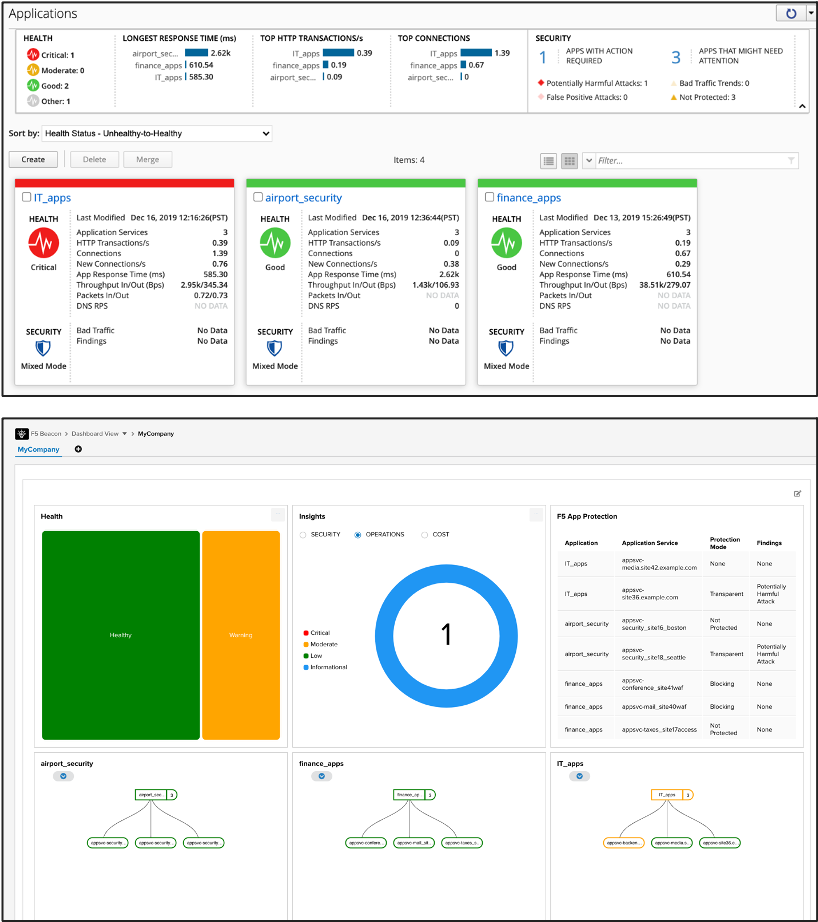
Zu den wichtigsten Funktionen dieser Version gehören eine erweiterte rollenbasierte Zugriffskontrolle (RBAC) für DevOps-Teams und App-Verantwortliche, vereinfachte und optimierte Workflows zur Fehlerbehebung sowie kürzere Fehlerbehebungszeiten. Darüber hinaus erhalten Sie mit BIG-IQ 8.0 und der neuen F5 Beacon SaaS-Integration eine durchgängige Modellierung sowie Einblicke in den Zustand und die Performance auf Endbenutzerseite. Zudem profitieren Sie von konkreten Handlungsempfehlungen auf Basis intuitiver, leicht verständlicher Analysen. Dadurch verkürzt sich die mittlere Reparaturzeit (MTTR), und alle Teams bleiben auf dem Laufenden, was für mehr Konsistenz und eine bislang unerreichte Transparenz sorgt.
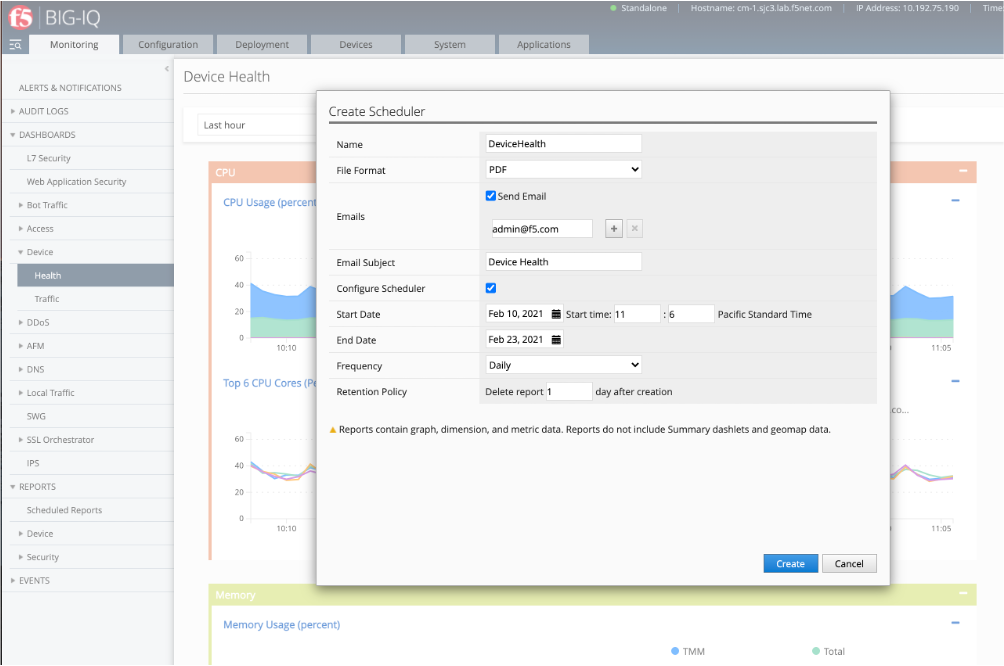
Darüber hinaus können vollständige Dashboards und Analysen zum Zustand von Anwendungen und Geräten für den geplanten Versand an Empfänger mit und ohne BIG-IQ-Zugriff eingerichtet werden. Von Anwendungsdatenverkehr und DNS-Diensten bis hin zu Geräte- und Sicherheits-Dashboards: Halten Sie alle Ihre AppDev- und DevOps-Stakeholder über ihre Ressourcen auf dem Laufenden.
Integrieren Sie schließlich Automatisierung in DevOps-konforme Workflows, indem Sie F5 Automation Toolchain’s AS3 mit deklarativen APIs und einem vorlagenbasierten Ansatz einsetzen, der standardisierte, automatisierte deklarative Anwendungsdienste und Sicherheitsrichtlinien unterstützt. So können Ihre Entwicklungsteams die Anwendungsbereitstellung beschleunigen, Konsistenz gewährleisten und die Flexibilität bei der Bereitstellung erhöhen – ganz ohne tiefgreifende Fachkenntnisse.
BIG-IQ 8.0 Centralized Management bietet unter anderem folgende spannende neue Funktionen und Möglichkeiten:
- Intuitive, datenreiche App-Dashboards für die gesamte BIG-IP Suite
- Eine globale Ansicht, in der zusammengehörige Anwendungen und Dienste als einzelne Einheiten dargestellt werden
- Übersichtliche Dashboards und detaillierte Analyse-Dashboards
- Die Möglichkeit, Telemetriedaten an F5 Beacon zu übertragen, um erweiterte Anwendungsmodellierung, Zustandsüberwachung und Einblicke zu ermöglichen
- Kompatibilität mit Brownfield- und Legacy-Bereitstellungen
- Automatisierte, zeitgesteuerte Berichte und Warnmeldungen, um die Aufmerksamkeit gezielt auf Leistungsprobleme oder potenzielle Sicherheitsrisiken zu lenken
Weitere Informationen zu BIG-IQ Centralized Management finden Sie hier. Oder sehen Sie sich das On-Demand-BIG-IQ-Webinar mit Live-Demo an.
Über die Autoren
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...