Während sich KI-Agenten von Copiloten zu autonomen Akteuren weiterentwickeln, setzt sich in der Branche zunehmend ein gemeinsames Abstraktionskonzept durch: Agentenfähigkeiten.
Agent Skills formalisieren, was ein Agent zu tun weiß. Sie bündeln Anweisungen, erwartete Verhaltensweisen und die deklarierte Nutzung von Tools in portablen Artefakten, die agenten- und plattformübergreifend geteilt, versioniert und wiederverwendet werden können. Konzeptionell erfüllen sie dieselbe Funktion wie einst Plug-ins für IDEs oder Erweiterungen für Browser.
Was diesem Modell wirklich Gewicht verleiht, ist die Tatsache, dass es nicht länger experimentell oder proprietär ist. Anthropic hat einen offenen Agent-Skills-Standard veröffentlicht und positioniert Skills damit als portable, interoperable Ebene statt als Framework-spezifisches Konstrukt. Ähnlich wie MCP standardisiert hat, wie Agenten mit Tools kommunizieren, standardisieren Agent Skills, wie Agenten Fähigkeiten erwerben.
Das ist von Bedeutung. Offene Standards entfalten eine starke Anziehungskraft. Sie fördern die Entstehung von Ökosystemen, Tools und Verzeichnissen und setzen sich schließlich auch in Unternehmen durch. Wenn sich Anbieter auf eine gemeinsame Abstraktion einigen, wird aus einer Kuriosität eine Infrastruktur. Bei der Einführung im Dezember 2025 wurden Partner-Skills verschiedener Anbieter (Atlassian, Figma, Canva, Stripe, Notion und Zapier) vorgestellt – ein Beleg dafür, dass der Standard bereits an Dynamik gewinnt.
Das bedeutet, dass die Auswirkungen auf die Sicherheit nicht länger hypothetisch sind.
Warum Agentenfähigkeiten das Sicherheitsmodell verändern
Agenten-Skills sind bewusst schlank gehalten. Sie sind so konzipiert, dass sie für Menschen lesbar, einfach zu erstellen und unkompliziert zu verteilen sind. Die meisten Implementierungen verwenden Markdown für Verhaltensanweisungen und YAML für Metadaten, da eine möglichst reibungslose Weitergabe das Ziel ist.
Aus Sicht der Entwicklerproduktivität ist das ein Gewinn.
Aus Sicherheitssicht entsteht dadurch ein bekanntes, aber gefährliches Muster: ausführbare Anweisungen, die als Inhalt bereitgestellt werden.
Skills werden zur Laufzeit geladen. Sie agieren innerhalb der Schlussfolgerungsschleife des Agenten. Sie können die Planung, die Auswahl von Tools und die Ausführungsreihenfolge beeinflussen. Häufig werden sie dynamisch abgerufen und transitiv zusammengesetzt. Mit anderen Worten: Sie verhalten sich weniger wie Konfigurationsdateien und eher wie Eingaben aus der Software-Lieferkette.
Entscheidend ist, dass Skills nichts erzwingen. Sie deklarieren lediglich, was ein Agent tun möchte. Sie schränken nicht ein, was der Agent tatsächlich tun kann.
Diese Unterscheidung ist entscheidend.
Sobald ein Skill aktiv ist, verlieren die traditionellen „Shift-Left“-Kontrollen, auf die sich Entwickler verlassen, weitgehend an Bedeutung. Für den internen Plan eines Agenten gibt es keinen Pull-Request. Bevor ein Tool-Aufruf ausgelöst wird, findet kein menschliches Code-Review statt. Zwischen Schlussfolgerung und Ausführung gibt es keine Pause.
Bei Agenten findet die Entwicklung zur Laufzeit statt.
Die Durchsetzungslücke, die Skills nicht schließen
Es liegt nahe, Agenten-Skills als sicherheitsrelevante Ebene zu betrachten. Schließlich führen sie die erforderlichen Tools und das erwartete Verhalten auf. Daher scheinen sie ein geeigneter Ort zu sein, um Schutzmechanismen einzubauen.
Aber Skills befinden sich an der falschen Stelle im Stack.
Sie befinden sich innerhalb des Agenten. Sie werden von demselben Modell interpretiert, das auf die Erledigung von Aufgaben und das Vorankommen optimiert ist. Eine Fähigkeit mit der Durchsetzung von Sicherheitsvorgaben zu betrauen, ist gleichbedeutend damit, den Agenten aufzufordern, sich selbst zu beschränken. Das hat noch nie zuverlässig funktioniert und wird es auch nie.
Noch wichtiger ist, dass Skills keinerlei Befugnisse haben. Sie können weder Zugriffsrechte entziehen noch die Ausführung drosseln, Nebenwirkungen überprüfen oder die Exfiltration von Daten verhindern. Im besten Fall geben sie Hinweise. Im schlimmsten Fall vermitteln sie ein falsches Gefühl der Kontrolle.
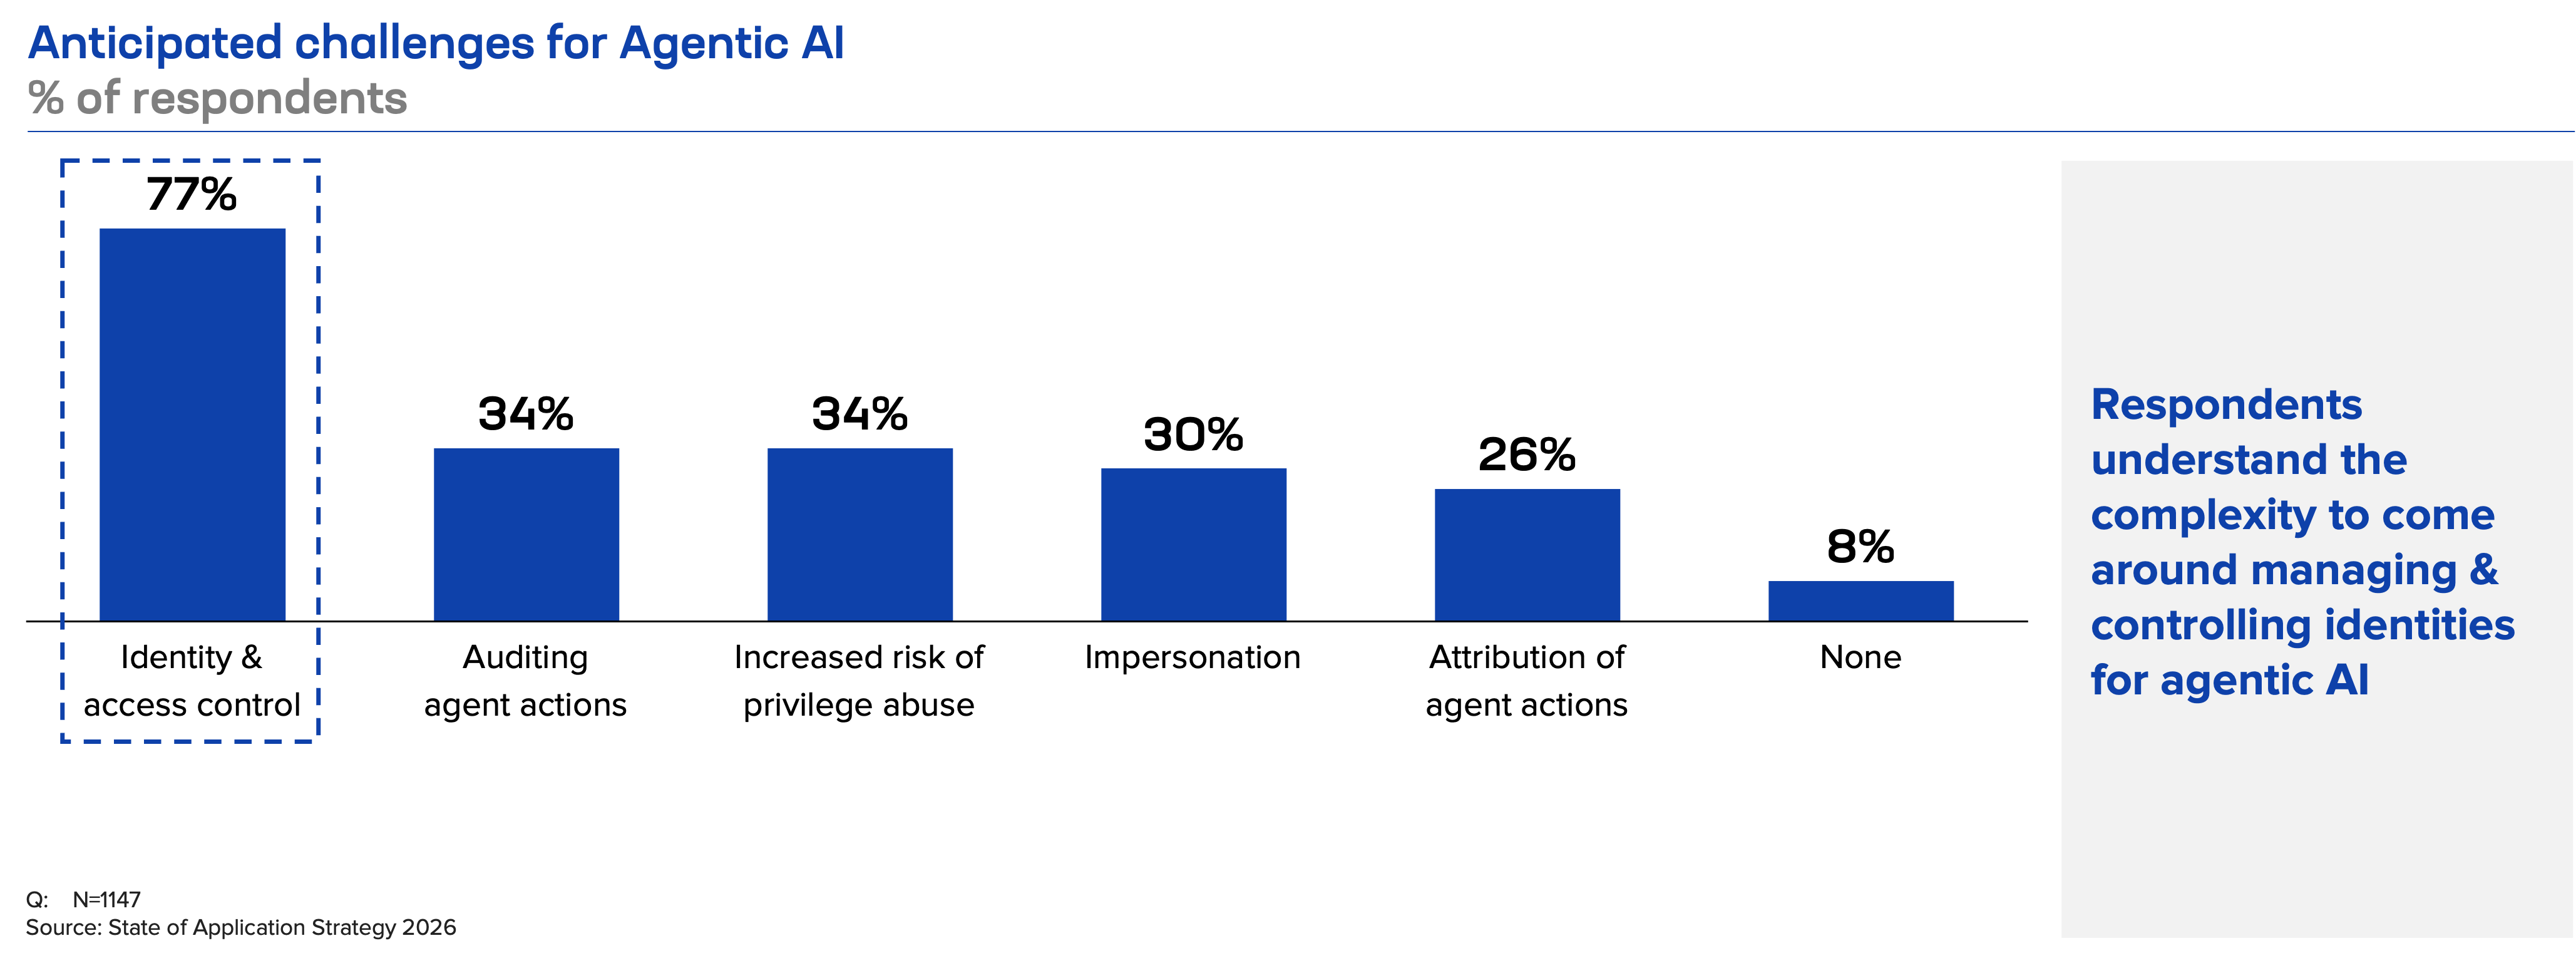
Sicherheit kann nicht auf der Ebene der Absichtsbeschreibung gewährleistet werden. Sie muss auf der Ebene der Ausführung von Fähigkeiten ansetzen. Geläufiger ausgedrückt handelt es sich dabei um die Anwendung von Zugriffskontrolle und Identitätsmanagement auf autonome Systeme. Unsere Kunden sehen darin eine erhebliche Herausforderung im Zusammenhang mit agentischer KI.
Warum die Tool-Ebene die einzige wirklich durchsetzbare Grenze ist
Agenten richten nicht dadurch Schaden an, dass sie falsch denken. Schaden entsteht, wenn Gedanken an der Schnittstelle zu Werkzeugen in Handlungen umgesetzt werden.
Jede relevante Aktion eines Agenten – vom Aufrufen einer API über das Schreiben von Code und die Bereitstellung von Infrastruktur bis hin zur Abfrage einer Datenbank oder zum Senden von Daten an ein anderes System – erfolgt über eine Werkzeugschnittstelle. Diese Schnittstelle ist der Punkt, an dem Autonomie auf die Realität trifft. Sie ist zugleich die letzte Instanz, die ein Agent nicht umgehen kann, sofern das System korrekt konzipiert ist.
Aus diesem Grund erweist sich eine „Tool-Firewall“ als die beste Steuerungsebene für die Sicherheit von Agenten.
Eine Tool-Firewall vermittelt jeden Tool-Aufruf. Sie befindet sich zwischen den Agenten und den Systemen, auf die sie zugreifen, und setzt Richtlinien vor der Ausführung durch, anstatt erst nach einem entstandenen Schaden eine Prüfung vorzunehmen. Im Gegensatz zu Kontrollen auf Prompt-Ebene oder Skill-Metadaten arbeitet sie außerhalb der Schlussfolgerungsschleife des Agenten und ist daher nicht davon abhängig, dass das Modell die Vorgaben einhält.
Auf dieser Ebene trifft „MCP-Sicherheit“ auf „KI-Leitplanken“. MCP definiert, wie Agenten mit Tools kommunizieren. Die Tool-Firewall entscheidet, ob sie dazu berechtigt sind und unter welchen Bedingungen. Wenn Tools Agenten ermöglichen, „neue Tricks“ zu lernen, dann ist die Tool-Firewall die Kontrollinstanz, die verhindert, dass diese Tricks das ganze Haus in Brand setzen.
Konzeptionell ist diese Idee nicht neu. Es handelt sich um dasselbe Muster, das API-Gateways, Service-Meshes und Zero-Trust-Architekturen zugrunde liegt. Neu ist der Akteur auf der anderen Seite der Schnittstelle.
In der Praxis fungiert eine Tool-Firewall als Vermittler. Agenten verfügen niemals über direkte Zugangsdaten zu externen Systemen. Sie fordern Aktionen an. Die Firewall entscheidet, ob diese Aktionen zulässig sind, unter welchen Bedingungen und mit welchen Einschränkungen.
Eine Tool-Firewall bewertet den Identitätskontext (welcher Agent, welche Fähigkeit, welche Umgebung), prüft Parameter und Nutzdaten, setzt Richtlinien als Code durch und stellt nur bei Bedarf kurzlebige Anmeldedaten mit minimalen Berechtigungen aus. Sie überwacht die Ergebnisse, dokumentiert deren Herkunft und stellt einen überprüfbaren Audit-Trail für autonomes Verhalten bereit.
Dadurch werden Skills zu dem, was sie sein sollten: Anfragen nach Berechtigungen, nicht zur Erteilung von Befugnissen.
Es bleibt dem Markt überlassen, welche Form eine Tool-Firewall annehmen wird. Doch dass sie künftig zum Sicherheitsinstrumentarium für Agentenarchitekturen gehören wird, ist unvermeidlich.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

KI-App-Bereitstellung – Top 10: Nicht optimierte Datenverkehrssteuerung
KI stellt herkömmliche Annahmen zur Datenverkehrssteuerung infrage: Backends sind nicht austauschbar, die Kosten variieren und Agenten verzweigen sich unvorhersehbar – daher muss das Routing Modell, GPU-Zustand und Datenlokalität berücksichtigen.
Top 10 der KI-Anwendungsbereitstellung: Fehlende Fehlertoleranz und Ausfallsicherheit
KI macht klassische Resilienzdefizite deutlich kostspieliger: Der Ausfall einer einzelnen GPU oder Abhängigkeit kann sich durch synchrone Inferenzketten fortpflanzen, wodurch sich Latenzen summieren und die Qualität der Ausgaben sinkt.
Die neue Herausforderung der hybriden Multicloud: Betrieb ohne Plattform für Anwendungsbereitstellung und Sicherheit
Unternehmen kehren On-Premises-Umgebungen nicht den Rücken – sie modernisieren sie. Da ihre Portfolios weiterhin gemischt bleiben, müssen Anwendungsbereitstellung und Sicherheit von umgebungsspezifischen Funktionen auf eine einheitliche Plattform umgestellt werden.
Programmierbarkeit ist der einzige Weg, wie Kontrolle im KI-Maßstab bestehen kann
Erfahren Sie, warum die Programmierbarkeit der Daten- und Steuerungsebene entscheidend ist, um KI-gestützte Systeme zu skalieren und abzusichern und in einer sich schnell verändernden Umgebung die Kontrolle in Echtzeit zu gewährleisten.
Die fünf wichtigsten Technologietrends, die Sie 2026 im Blick behalten sollten
Entdecken Sie die wichtigsten Technologietrends des Jahres 2026, in dem Inferenz die KI dominiert – von Kostenstellen und Edge-Bereitstellung bis hin zu Governance, IaaS und Interaktionsschleifen agentischer KI.

Der Einfluss von Inferenz: APIs, DPUs und Kontextchaos
KI-Inferenz verändert die Infrastruktur grundlegend: Sie vervielfacht APIs, belastet Rechenressourcen und erschwert die Kontextverwaltung. Erfahren Sie, warum eine intelligentere Architektur und Laufzeitrichtlinien unverzichtbar sind.