Wir befinden uns mitten in einem tiefgreifenden Wandel der Anwendungsarchitekturen. Laut Cisco (Global Cloud Index: 2016–2021) basieren 85 % der neuen App-Workload-Instanzen auf Containern. Das bedeutet, dass sie mithilfe moderner Anwendungsarchitekturen konzipiert und entwickelt werden, die stark auf den Prinzipien „API First“ und Microservices beruhen. Diese Architektur unterscheidet sich deutlich von der traditionellen dreistufigen Webarchitektur, die den Anwendungsbereich dominiert, seit sich das Internet als zuverlässiges Mittel für geschäftliche Aktivitäten etabliert hat.
Doch auch traditionelle Anwendungen werden nicht verschwinden. Studien haben gezeigt, dass traditionelle (Legacy-)Anwendungen eine längere Lebensdauer haben als so manche berufliche Laufbahn – mitunter bis zu 20 Jahre. Tatsächlich ergaben Untersuchungen von BMC, dass bei über 51 % der Befragten mehr als die Hälfte ihrer Daten auf einem Mainframe gespeichert war. Die Befragten berichteten außerdem von einem Anstieg des Transaktionsvolumens (59 %), des Datenvolumens (55 %) und der Geschwindigkeit von Anwendungsänderungen (45 %).
Diese Architekturen unterscheiden sich in vielerlei Hinsicht, unter anderem bei der Wahl der Technologien.
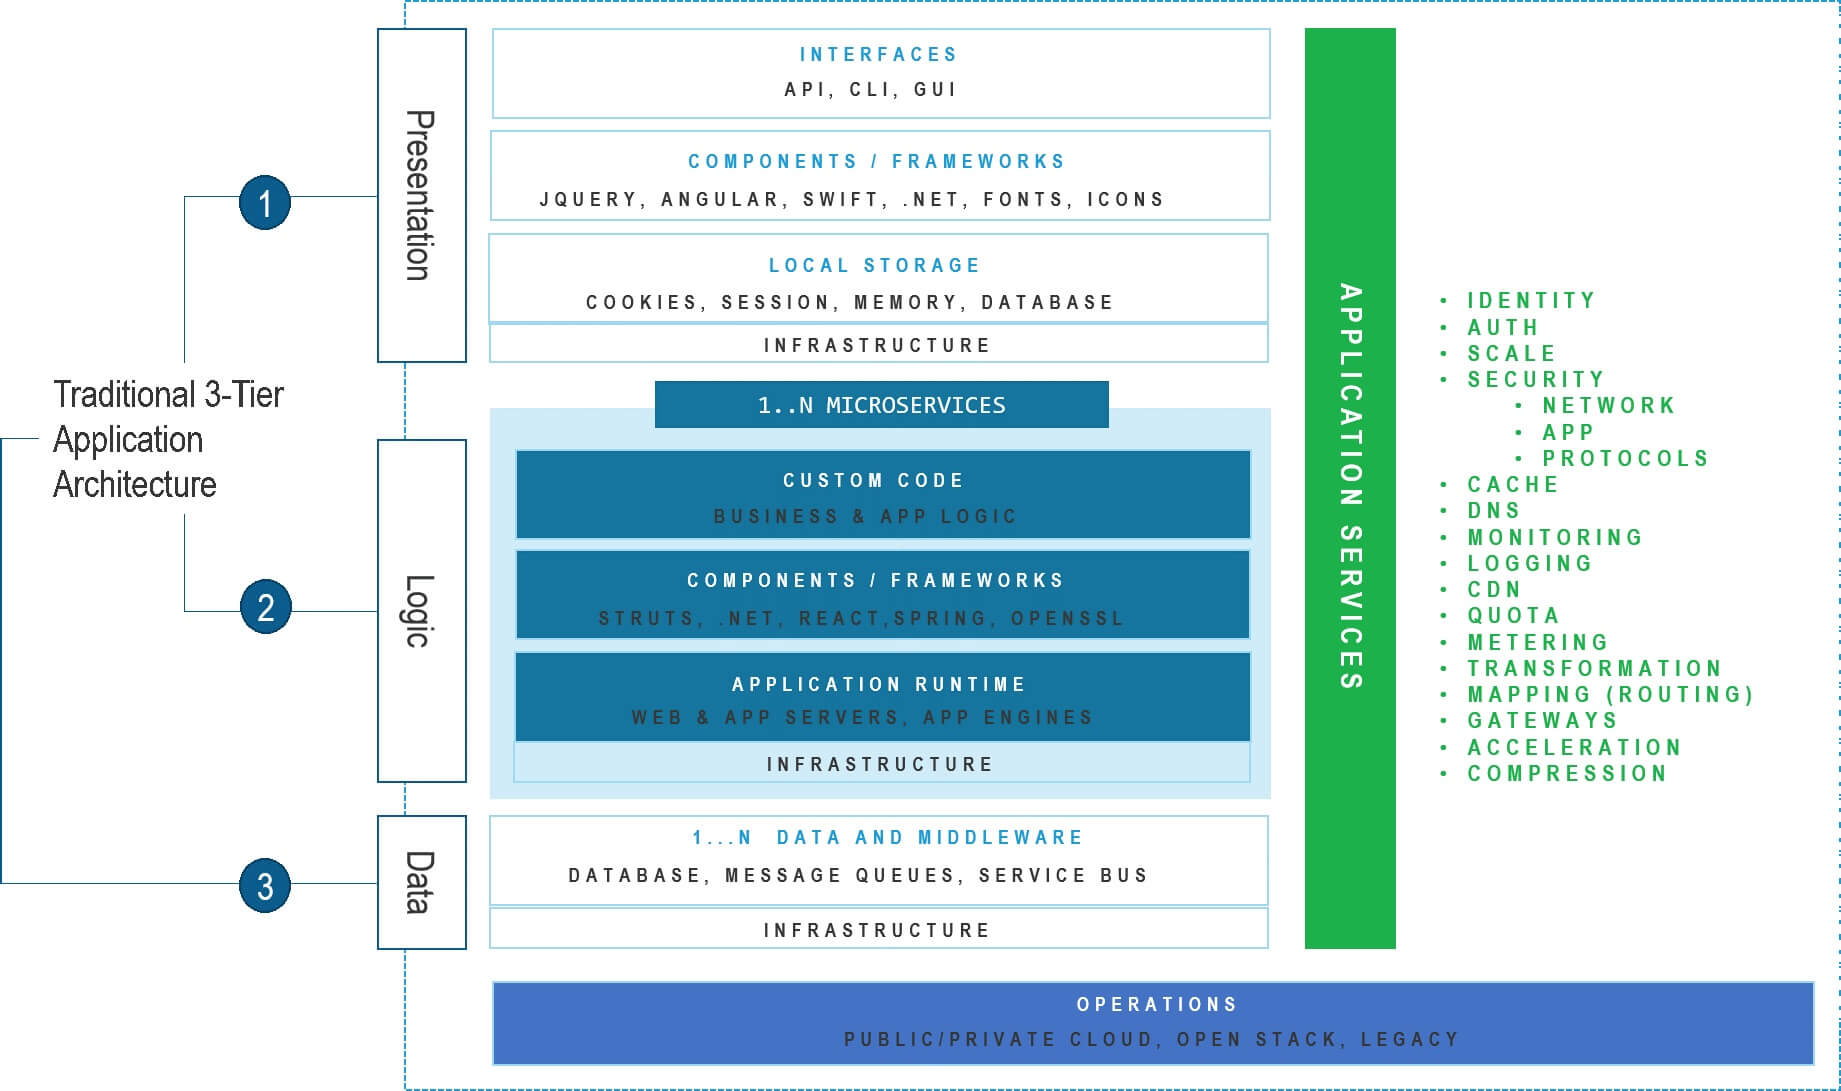
Traditionelle Anwendungen basieren auf Webservern, Anwendungsservern und relationalen Datenbanken. Für die moderne Entwicklung sind hingegen Container, App-Engines und NoSQL-Datenbanken die bevorzugte Wahl. Traditionelle Anwendungen werden hauptsächlich lokal betrieben und nutzen gemeinsam bereitgestellte Ressourcen. Moderne Anwendungen laufen in der Cloud und setzen voraus, dass Ressourcen exklusiv für sie bereitgestellt werden.
Unterschiede zeigen sich auch bei den Architekturen, über die jene Dienste bereitgestellt werden, auf die alle Anwendungen angewiesen sind, um Sicherheit durchzusetzen, Verfügbarkeit zu gewährleisten und die Leistung zu verbessern. Dabei beruht die Kluft nicht wirklich auf der Nutzung von Anwendungsdiensten, sondern auf der Effizienz der Plattformen, über die diese bereitgestellt werden.
Kapazität und Verbindungen
Laut unserem Bericht „State of Application Services 2019“ ist Effizienz das wichtigste angestrebte Ergebnis der digitalen Transformation. 70 % der Unternehmen nannten die IT-Optimierung (Effizienz) und damit häufiger als andere, eher schlagwortartige Vorteile wie Wettbewerbsvorteile (46 %) und neue Geschäftsmöglichkeiten (45 %). In der Umfrage „State of the CIO 2019“ gaben 40 % der Befragten an, dass die Steigerung der betrieblichen Effizienz in diesem Jahr die wichtigste Initiative für IT-Investitionen sein wird.
Effizienz ist wichtig. Das Problem besteht darin, dass mit der Kluft zwischen traditionellen und modernen Architekturen auch unterschiedliche Auffassungen davon einhergehen, wie Effizienz definiert wird.
Traditionelle Bereitstellungsarchitekturen messen die Effizienz anhand transaktionsbezogener Kennzahlen wie den Kosten pro Verbindung. Die Systeme basierten auf gemeinsam genutzten Infrastrukturen und Ressourcen, die äußerst zuverlässige, skalierbare Plattformen für die Bereitstellung von Anwendungsdiensten erforderten. Eine einzige Plattform für die Anwendungsbereitstellung dient im Durchschnitt als Gateway für mehr als 130 verschiedene Anwendungen. Ihre Effizienz bemisst sich an den Kosten pro Verbindung (Kapazität), wobei grundsätzlich gilt: je niedriger, desto besser. Komplexität ist akzeptabel, solange eine hohe Kapazität erreicht wird.
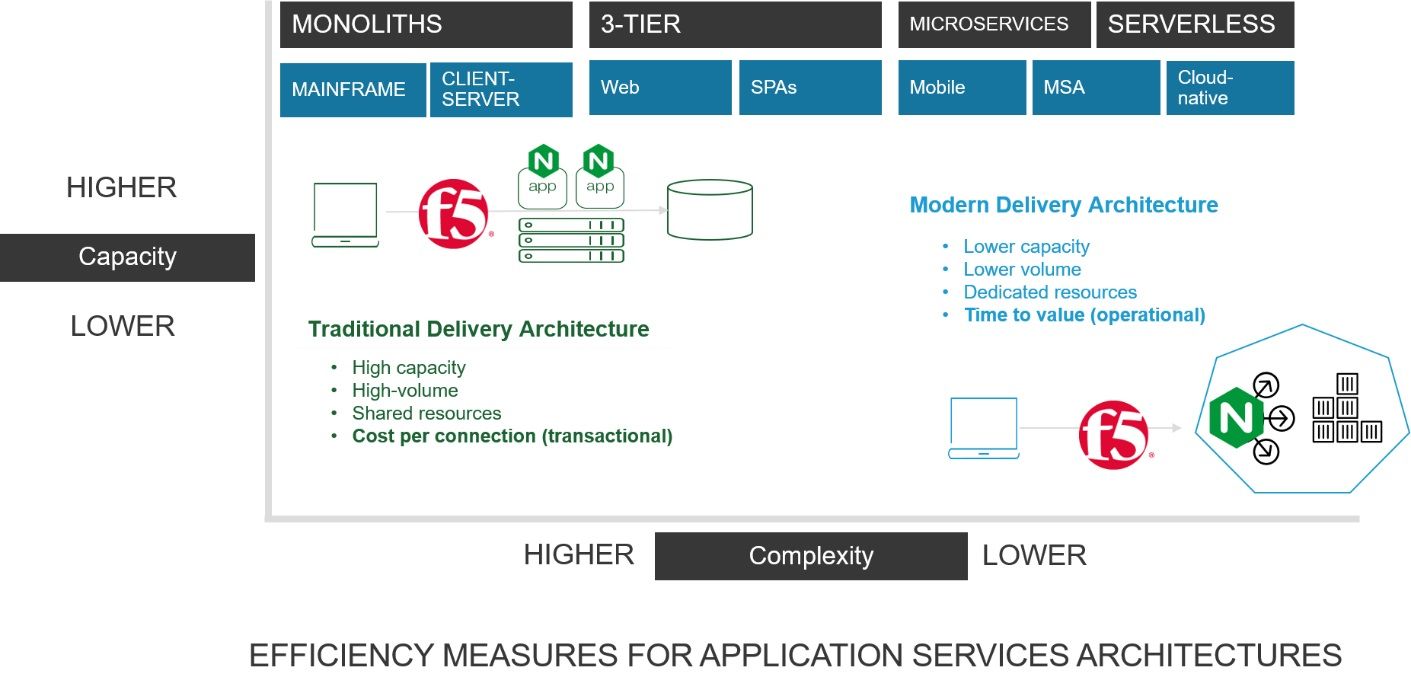
Der heutige Cloud-native- und containerbasierte Ansatz für Anwendungen führt zu einer explosionsartigen Zunahme von „Anwendungen“, die dieselbe Sicherheit und Skalierbarkeit wie ihre monolithischen Vorgänger benötigen. Von einer einzelnen Anwendung wird nicht mehr erwartet, dass sie auf Millionen von Verbindungen skaliert. Stattdessen werden diese Millionen von Verbindungen auf Hunderte (oder Tausende) kleinerer Anwendungen verteilt. Anwendungsdienste müssen nicht auf Millionen von Verbindungen skalieren, da „Anwendungen“ nicht mehr vertikal, sondern horizontal skalieren. Jede einzelne ist nur für einen kleinen Teil der gesamten Verbindungen zuständig. Daher benötigen auch die Anwendungsdienste, die diese Verbindungen verteilen, keine derart hohe Kapazität.
Geschwindigkeit, Einfachheit und Sicherheit
Stattdessen wird Effizienz anhand von Einfachheit und Geschwindigkeit gemessen. Um dem wachsenden Bedarf der digitalen Wirtschaft gerecht zu werden, müssen Änderungen schnell und häufig vorgenommen werden. Ganze 62 % der Befragten des 2017 veröffentlichten SDxCentral Container and Cloud Orchestration Report setzen Container ein, um sie „schneller hoch- und herunterfahren“ zu können. Fast die Hälfte (47 %) nutzt Container gezielt wegen der einfacheren Verwaltung. Anwendungsdienste müssen daher in modernen Architekturen einfach und schnell bezogen, bereitgestellt und betrieben werden können. Deshalb dominiert Open Source die CI/CD-Toolchain und macht NGINX für große Teile der Entwickler- und DevOps-Communitys zu einem so attraktiven Tool.
Moderne Bereitstellungsplattformen sind in traditionellen Architekturen nicht besonders effizient, und traditionelle Bereitstellungsplattformen sind in modernen Architekturen nicht besonders effizient. Dies zeigt sich besonders deutlich bei der Anwendungssicherheit. Anwendungssicherheit ist in erster Linie darauf ausgelegt, zu verhindern, dass externe (öffentliche) Angriffe Anwendungen, Server und Datenquellen erreichen. Eine wirksame – und effiziente – Anwendungssicherheit setzt so nah wie möglich an der Quelle des Angriffs an. Wenn eine Anwendung einen Angriff oder eine schädliche Nutzlast erkennt, ist es in der Regel bereits zu spät. Ressourcen wurden verbraucht. Die Schadsoftware wurde eingeschleust. Der Schadcode hat sich bereits eingenistet.
Aus architektonischer Sicht bedeutet dies im Allgemeinen, dass Anwendungssicherheit am effizientesten in einer traditionellen Nord-Süd-Architektur (N-S) eingesetzt wird, um zu verhindern, dass schädlicher Datenverkehr Anwendungen erreicht, die in einer der beiden Umgebungsarten – also einer modernen oder traditionellen Umgebung – ausgeführt werden.
Die Kluft überbrücken
Kurz gesagt fasst dies die bestehende Kluft zwischen den Architekturen zusammen, die wir mit der Übernahme von NGINXüberbrücken wollen. Kunden benötigen sowohl für traditionelle als auch für moderne Bereitstellungsarchitekturen verschiedene Optionen, um ihre individuellen Effizienzanforderungen zu erfüllen. Wir sehen einen Bedarf an beiden, damit Kunden die Kluft zwischen traditionellen (N-S) und modernen (E-W) Architekturen überbrücken können.
Heute sind beide Architekturen sinnvoll und notwendig, damit Unternehmen digitale Funktionen schneller und häufiger und vor allem so effizient wie möglich bereitstellen und damit ihr wertvollstes Gut unterstützen können: ein generationsübergreifendes Anwendungsportfolio. Wir sind überzeugt, dass jetzt der richtige Zeitpunkt ist, diese Kluft zu überbrücken, indem wir das Beste aus traditionellen und modernen Bereitstellungsarchitekturen zusammenführen.
Weitere Informationen zu den Vorteilen des Zusammenschlusses von F5 und NGINX finden Sie in einem Beitrag des CEO von F5, der die Blogreihe „Bridging the Divide“ vorstellt: Blogreihe.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...