Unternehmen setzen verstärkt auf Hybrid- und Multicloud-Umgebungen als bevorzugtes Betriebsmodell. Dieser Wandel bietet ihnen die Flexibilität, die Vorteile öffentlicher und privater Clouds optimal zu nutzen – doch das hat seinen Preis. Die Komplexität von Hybrid- und Multicloud-Umgebungen macht herkömmliche Ansätze für die Anwendungsbereitstellung unwirksam. Die alten Ansätze, die notdürftig zur Lösung früherer Probleme zusammengestückelt wurden, verschärfen diese nun auf eine Weise, die nicht länger ignoriert werden kann.
Die Regeln für die Anwendungsbereitstellung im KI-Zeitalter werden neu geschrieben – und dabei wird zunächst die Komplexität direkt angegangen.
Warum aktuelle Ansätze zur Anwendungsbereitstellung nicht ausreichen
Das komplexe Geflecht aus veralteten Strategien für die Anwendungsbereitstellung und isolierten Ansätzen führt zu Herausforderungen, die so allgegenwärtig sind, dass sie inzwischen als Normalzustand gelten. So sieht die Realität der heutigen hybriden Multicloud-Welt aus:
- Zu viele Insellösungen: Für jedes Problem gibt es ein eigenes Tool, doch keines davon ist mit den anderen vernetzt.
- Mehrere Verwaltungskonsolen: Fragmentierte Benutzeroberflächen führen zu Problemen im Betriebsablauf.
- Albtraum inkonsistenter Richtlinien: Richtlinien unterscheiden sich je nach Umgebung, wodurch Lücken bei Sicherheit und Governance entstehen.
- Manuelle Komplexität: Eine übermäßige Abhängigkeit von manuellen Eingriffen verlangsamt sämtliche Abläufe.
- Mangelnde Interoperabilität: Isolierte Systeme führen zu einem babylonischen Sprachgewirr.
- Unvollständige Observability: Monitoring-Tools arbeiten isoliert, wodurch Transparenzlücken entlang der gesamten Bereitstellungskette entstehen.
Diese Herausforderungen sind so weit verbreitet, dass sie in den „Top 10 der Anwendungsbereitstellung“ festgehalten wurden. Um diese Probleme zu bewältigen, ist ein neuer Ansatz erforderlich.
Sechs Grundprinzipien der modernen Anwendungsbereitstellung
Bei der nächsten Generation von Application Delivery Controllern (ADCs) geht es nicht um schrittweise Verbesserungen, sondern darum, das Fundament neu zu gestalten. Diese sechs Prinzipien gehen die Herausforderungen nicht nur an, sondern beseitigen die Komplexität an ihrer Wurzel.
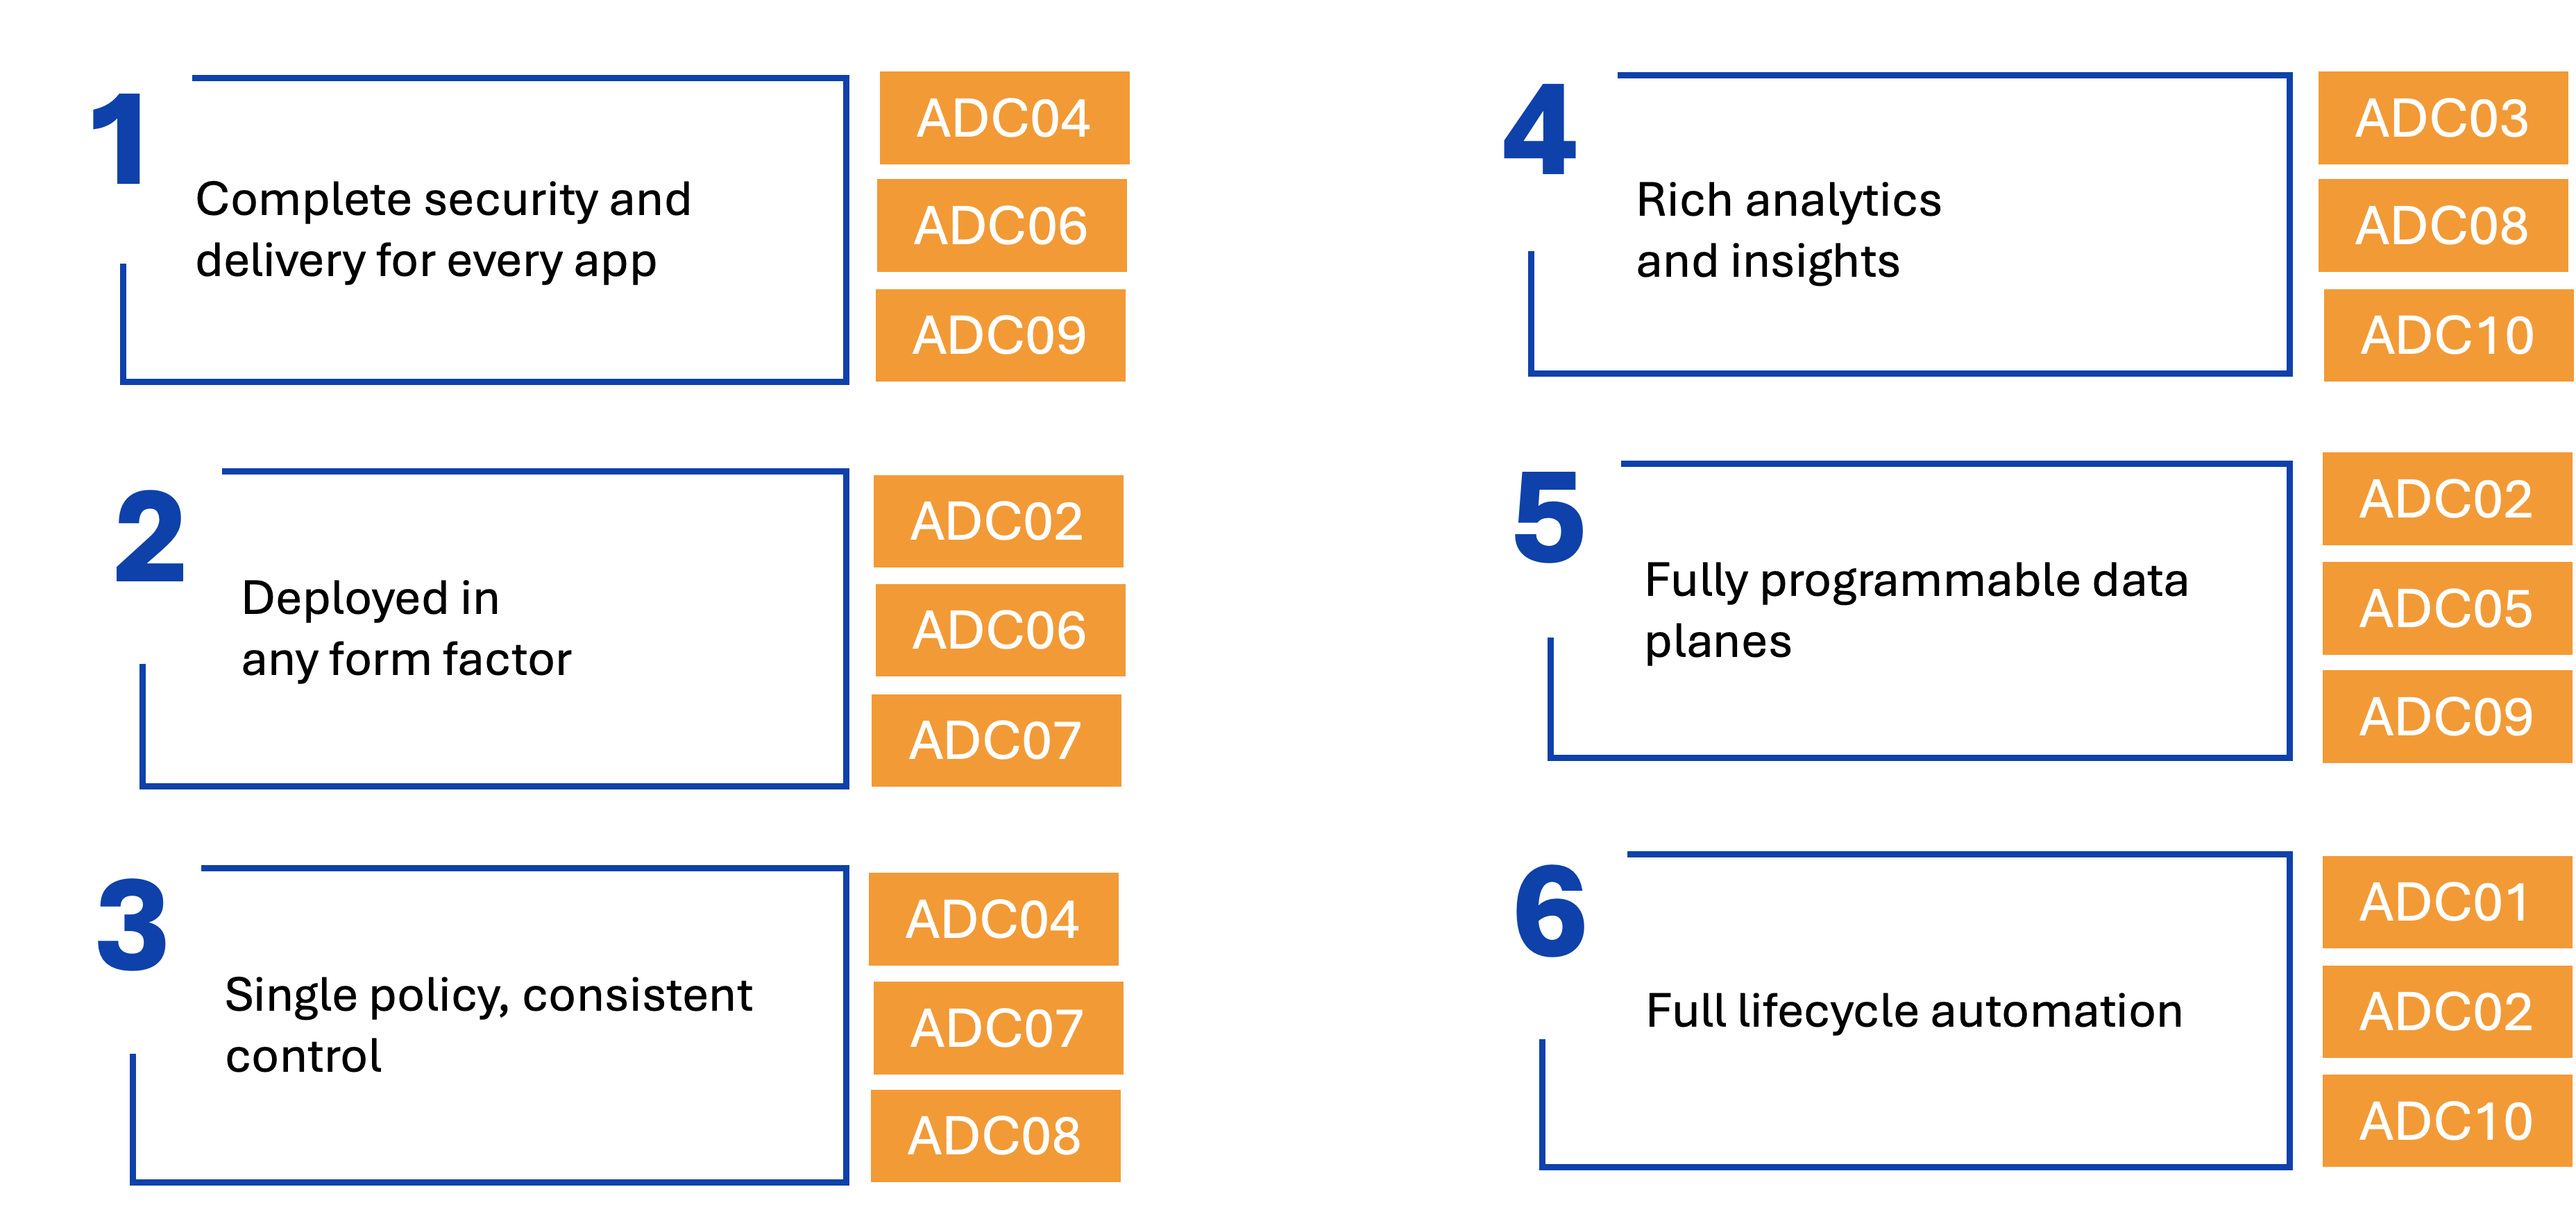
Jedes der sechs Schlüsselprinzipien der nächsten Generation der Anwendungsbereitstellung löst mehrere Herausforderungen aus der Top-10-Liste für die Anwendungsbereitstellung.
1. Umfassende Sicherheit und Bereitstellung für jede Anwendung
Hybride Multicloud-Umgebungen erfordern eine in jeden Aspekt der Bereitstellung integrierte End-to-End-Sicherheit. Moderne ADCs integrieren Sicherheit auf jeder Ebene, schützen Anwendungen vor modernen Bedrohungen und gewährleisten gleichzeitig eine reibungslose Bereitstellung.
- Albtraum inkonsistenter Richtlinien: Einheitliche Sicherheit gewährleistet, dass Richtlinien in allen Umgebungen konsistent sind.
- Unvollständige Beobachtbarkeit: Integrierte Sicherheitslösungen bieten Einblicke in die Anwendungsleistung und potenzielle Schwachstellen.
- Zu viele Einzellösungen: Durch die Kombination von Sicherheit und Bereitstellung sind keine separaten Tools mehr erforderlich.
Beispiel: Ein ADC mit integriertem Schutz vor Distributed-Denial-of-Service-Angriffen (DDoS), einer Web Application Firewall (WAF) und API-Sicherheit sorgt dafür, dass Anwendungen überall sicher und effizient bereitgestellt werden.
2. In jedem Formfaktor bereitgestellt
Hybrid-Multicloud-Umgebungen erfordern Flexibilität. ADCs müssen nahtlos in Hardware-, Software-, Container- und Cloud-nativen Umgebungen funktionieren. Diese Anpassungsfähigkeit baut Silos ab und unterstützt dynamische Strategien.
- Mehrere Verwaltungskonsolen: Einheitliche Formfaktoren reduzieren den Bedarf an unterschiedlichen Tools.
- Mangelnde Interoperabilität: Mit unterschiedlichen Umgebungen kompatible ADCs sorgen für reibungslose Abläufe.
- Manuelle Komplexität: Konsistenz über alle Bereitstellungen hinweg vereinfacht die Verwaltung.
Beispiel: Ein in Kubernetes-Clustern bereitgestellter, containerisierter ADC gewährleistet eine konsistente Anwendungsbereitstellung in lokalen und Cloud-Umgebungen ohne zusätzlichen Aufwand.
3. Einheitliche Richtlinie und konsistente Kontrolle
Einheitliche Kontrollen verhindern eine Fragmentierung von Richtlinien und vereinfachen die Governance. Eine einheitliche Verwaltungsoberfläche bietet eine zuverlässige und vertraute Möglichkeit, mehrere Kontrollpunkte zu verwalten.
- Albtraum inkonsistenter Richtlinien: Ein konsistentes Richtlinienmanagement gewährleistet die Abstimmung über alle Clouds hinweg.
- Manuelle Komplexität: Vertraute Tools und APIs reduzieren Konfigurationsfehler und beschleunigen Abläufe.
- Zu viele Einzellösungen: Eine zentrale Oberfläche für Steuerungsfunktionen reduziert den Bedarf an unterschiedlichen Tools.
Beispiel: Eine einheitliche Oberfläche für Traffic-Richtlinien, Sicherheitsregeln und Analysen ermöglicht es Teams, Anwendungen mit den ihnen bereits vertrauten Tools und APIs schneller und sicherer bereitzustellen. Dabei geht es nicht um die alte Vision einer zentralen Benutzeroberfläche, sondern um einheitliche Steuerungsmöglichkeiten, Richtlinien und APIs in allen Umgebungen.
4. Bietet umfassende Analysen und Erkenntnisse
In hybriden Multicloud-Umgebungen ist Transparenz unverzichtbar. Fortschrittliche Analysen liefern Echtzeiteinblicke in Leistung, Benutzererfahrung und Sicherheit.
- Unvollständige Observability: Zentralisierte Analysen schließen Transparenzlücken über verschiedene Umgebungen hinweg.
- Albtraum inkonsistenter Richtlinien: Analysen identifizieren und beheben Lücken bei der Durchsetzung von Richtlinien.
- Manuelle Komplexität: Automatisierte Erkenntnisse optimieren die Fehlerbehebung und Entscheidungsfindung.
Beispiel: Ein ADC mit Echtzeit-Dashboards zeigt nahezu in Echtzeit Datenverkehrsmuster, die Anwendungsleistung und potenzielle Sicherheitsbedrohungen auf. Gleichzeitig liefern die gewonnenen Erkenntnisse mögliche Maßnahmen, um Probleme zu beheben, bevor sie entstehen.
5. Vollständig programmierbare Datenebenen
Programmierbare ADCs ermöglichen eine umfassende Anpassung – von der Verarbeitung des Datenverkehrs bis hin zu Sicherheitsrichtlinien. Diese Flexibilität ist für moderne hybride Workloads unerlässlich.
- Zu viele Einzellösungen: Programmierbare Datenebenen bündeln Funktionen auf einer einzigen Plattform.
- Mangelnde Interoperabilität: Durch individuelle Anpassungen wird die Kompatibilität zwischen unterschiedlichen Systemen sichergestellt.
- Manuelle Komplexität: Die Automatisierung wiederkehrender Aufgaben reduziert den betrieblichen Aufwand.
Beispiel: Eine benutzerdefinierte Routing-Logik für KI-gestützte Workloads optimiert die Bereitstellung ohne zusätzliche Infrastruktur.
6. Umfasst die Automatisierung des gesamten Lebenszyklus
Automatisierung ist das Gegenmittel gegen manuelle Komplexität. Von der Bereitstellung bis zur Skalierung vereinfacht sie die Anwendungsbereitstellung in verteilten Umgebungen.
- Manuelle Komplexität: Automatisierung verhindert menschliche Fehler und beschleunigt Prozesse.
- Albtraum uneinheitlicher Richtlinien: Die automatisierte Durchsetzung gewährleistet überall die Einhaltung der Vorschriften.
- Unvollständige Beobachtbarkeit: Kontinuierliche Überwachung und automatisierte Reaktionen schließen den Regelkreis.
Beispiel: Die automatische Bereitstellung von ADCs während der Anwendungsbereitstellung beschleunigt die Auslieferung und reduziert den Verwaltungsaufwand.
Willkommen im Zeitalter von ADC 3.0
Dies ist mehr als nur ein neues Kapitel – es ist eine neue Ära. ADC 3.0 definiert neu, wie Anwendungen in einer hybriden Multicloud-Welt bereitgestellt werden. Diese sechs Prinzipien weisen den Weg, um die Komplexität, Inkonsistenz und Ineffizienz zu überwinden, die die Anwendungsbereitstellung schon viel zu lange beeinträchtigen.
Stückwerk reicht nicht mehr aus. Unternehmen brauchen einen einheitlichen, zukunftssicheren Ansatz, der den Betrieb vereinfacht, die Sicherheit erhöht und eine konsistente Anwendungsbereitstellung in jeder Umgebung gewährleistet. Die Spielregeln haben sich geändert. Es ist Zeit, sich anzupassen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.