Seit fünf Jahren stellen wir Tausenden von Befragten aus allen IT-Funktionen und aus der ganzen Welt eine einfache Frage: Auf welche eine Sache würden Sie bei der Bereitstellung einer Anwendung niemals verzichten? Anders ausgedrückt: Was ist das Wichtigste, das Sie Ihren Anwendungen bieten können?
Falls Sie nicht zu den fast 2.000 Befragten unserer State of Application Services 2019-Umfrage gehörten, gebe ich Ihnen einen Moment Zeit, die Frage selbst zu beantworten, damit Sie Ihre Antwort vergleichen können.
„Das Schlimmste, was ich tun könnte, wäre, eine Anwendung ohne _____________________ bereitzustellen!“
Bitte wählen Sie eine Antwort aus.
- Verfügbarkeit (z. B. durch Lastenausgleich und globalen Serverlastenausgleich)
- Sicherheit (z. B. Netzwerk-Firewall, Web Application Firewall)
- Identität/Zugriff (z. B. SSL-VPN und Identitätsverwaltung)
- Leistung (z. B. Caching und Komprimierung)
- Mobilität (z. B. VDI- und IoT-Gateway)
Legen Sie sich nun gedanklich auf Ihre Antwort fest. Haben Sie sie? Gut.
Wenn Sie mit „Sicherheit“ geantwortet haben, gehören Sie zu den 60 % der Befragten, die dieselbe Antwort gegeben haben. Sicherheit ist inzwischen die wichtigste Kategorie von Anwendungsdiensten in der IT.
Das war nicht immer so.
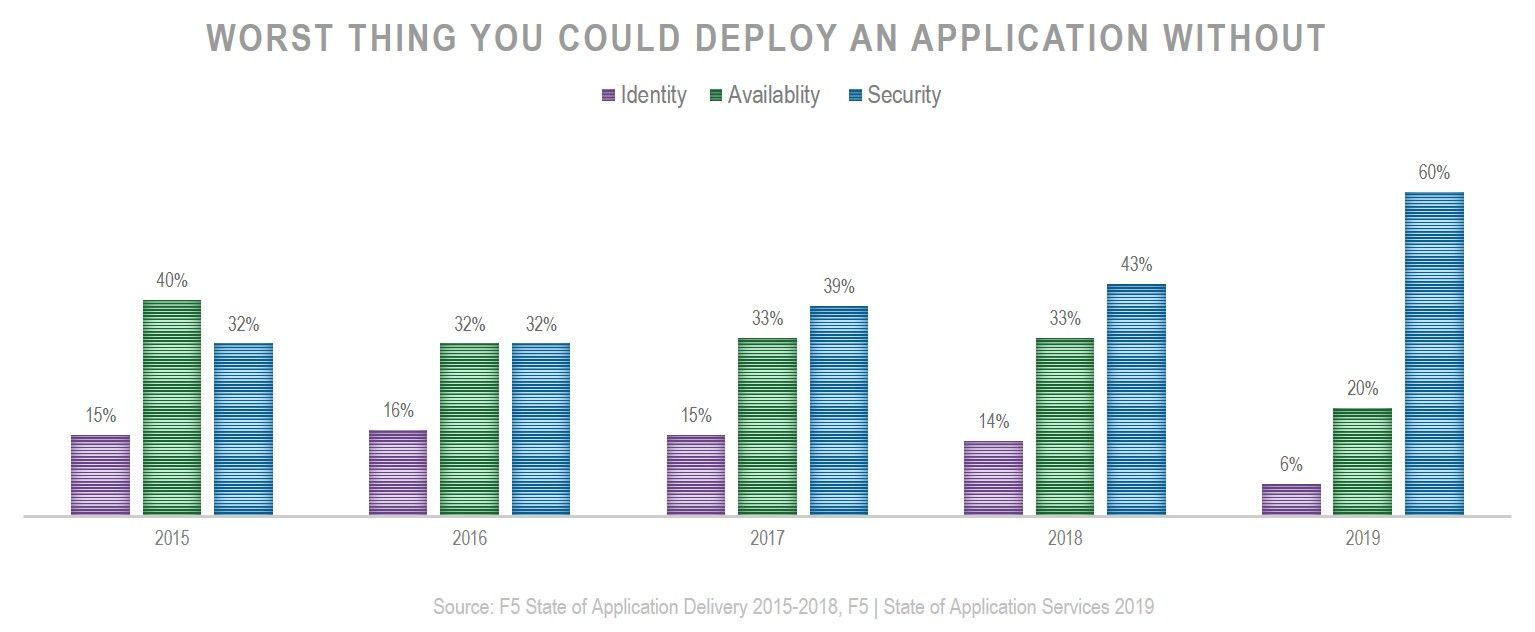
Verfügbarkeit belegte 2015 den Spitzenplatz und lag 2016 gleichauf mit Sicherheit, doch seitdem dominiert Sicherheit unangefochten. Performance und Mobilität konnten Identitäts- und Zugriffsdienste noch nie ernsthaft gefährden, geschweige denn Sicherheit oder Verfügbarkeit. Und inzwischen verlieren auch Identität und Zugriff – ebenso wie Verfügbarkeit – gegenüber Sicherheit an Boden.
Das ist angesichts der ziemlich dramatischen Auswirkungen von Sicherheit – beziehungsweise mangelnder Sicherheit –, die in den vergangenen Jahren die Schlagzeilen und Twitter-Feeds beherrscht haben, nicht weiter überraschend. Ausfälle können bei Verbrauchern zwar durchaus für Bestürzung sorgen, doch nichts ist mit der wütenden Hetzjagd vergleichbar, die nach der Bekanntgabe einer Sicherheitsverletzung einsetzt.
Eine Sicherheitsverletzung ist ein Vorfall, nach dem man seinen Lebenslauf aktualisieren sollte. Ausfälle haben nur selten derart lebensverändernde Konsequenzen. Sie werden zur Kenntnis genommen und von anderen als Beispiele herangezogen, um für eine höhere Verfügbarkeit zu werben. Ausfälle werden mit derselben Geduld und Empathie behandelt, die mit der DevOps-eigenen Kultur der Schuldzuweisungsfreiheit verbunden sind. Wir suchen nach der Ursache und versuchen, sie in Post-Mortem-Analysen ohne Schuldzuweisungen zu beheben. Anschließend informieren wir die betroffenen Nutzer transparent und erläutern in Blogbeiträgen, „was schiefgelaufen ist“ und „was wir tun, um das Problem zu beheben“.
Und letztlich wird uns verziehen.
Aber ein Sicherheitsvorfall, bei dem unsere persönlichen, vertraulichen Daten offengelegt werden? Dafür wird jemand die Verantwortung übernehmen – oft auf dem Weg nach draußen. Mistgabeln werden erhoben, Fackeln entzündet und Tweets abgesetzt.
Angesichts der heftigen öffentlichen Reaktionen auf Sicherheitsverletzungen überrascht es nicht, dass die Befragten Sicherheit bei der Bereitstellung von Anwendungen als absolut unverzichtbar einstuften.
Es überrascht ebenfalls nicht, dass das Vertrauen in den Schutz von Apps vor Angriffen auf die Anwendungsschicht mit der zunehmenden Verlagerung in die Cloud weiter schwindet. 2018 hatten 17 % der Befragten nur geringes Vertrauen in den Schutz vor Angriffen auf die Anwendungsschicht (gemessen auf einer Skala von 1 bis 5, wobei 1 für geringes und 5 für hohes Vertrauen steht). 2019 stieg dieser Anteil auf ein Fünftel (20 %). Der Anteil der Befragten mit hohem Vertrauen sank von 41 % im Jahr 2018 auf 37 % im Jahr 2019.
Der Unterschied zwischen dem Vertrauen in den Schutz von Anwendungen in der Public Cloud und dem Schutz von Anwendungen in der eigenen Infrastruktur ist frappierend. Mehr als die Hälfte (53 %) war zuversichtlicher, Anwendungen in der eigenen Infrastruktur schützen zu können, als Anwendungen in der Public Cloud (38 %).
Interessanterweise beruht die hohe Bedeutung, die Sicherheitsdiensten beigemessen wird, nicht nur auf der Angst vor einer Sicherheitsverletzung. Der Einsatz von Sicherheitsdiensten zum Schutz von Anwendungen hat erheblichen Einfluss auf das Vertrauen in die eigene Schutzfähigkeit. Knapp ein Drittel (32 %) der Befragten, die keine WAF einsetzten, war überzeugt, Anwendungen in der Public Cloud schützen zu können. Bei denjenigen, die tatsächlich die Dienste einer WAF nutzten, stieg dieser Anteil auf 41 %. Bei lokalen Umgebungen waren die Ergebnisse noch deutlicher. Während 43 % der Befragten, die lokal keine WAF einsetzten, großes Vertrauen in ihre Schutzfähigkeit hatten, stieg dieser Anteil bei denjenigen, die eine WAF einsetzten, sprunghaft auf 58 %.
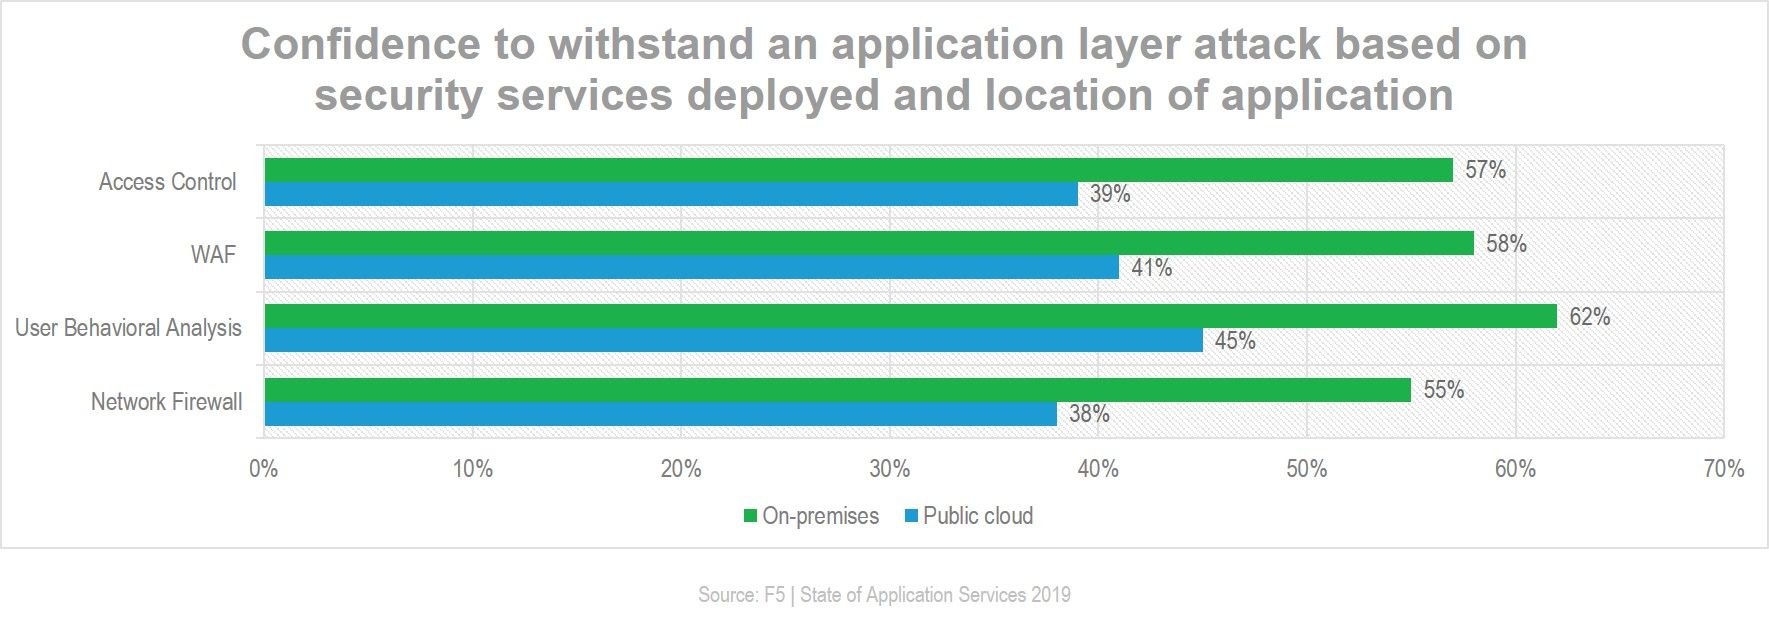
Den größten Einfluss auf das allgemeine Vertrauen hatte jedoch die Analyse des Nutzerverhaltens. 45 Prozent der Befragten, die eine Nutzerverhaltensanalyse in der Public Cloud einsetzen, waren zuversichtlicher, Anwendungen vor einem Angriff auf die Anwendungsschicht schützen zu können. Andere in der Public Cloud eingesetzte Sicherheitsdienste führten zwar zu einem ähnlich starken Vertrauenszuwachs, doch die Analyse des Nutzerverhaltens bewirkte insgesamt den größten Anstieg.
Sicherheitsdienste sind nach wie vor ein entscheidender Faktor sowohl für das Vertrauen als auch für die Strategie eines Unternehmens zur Verhinderung von Sicherheitsverletzungen und zur Abwehr von Angriffen. Der Bericht „State of Application Services“ zeigt weiterhin, dass sicherheitsbezogene Dienste in allen Umgebungen – sowohl lokal als auch in der Public Cloud – zunehmend eingesetzt werden, um den Risiken der Geschäftstätigkeit in einer digitalen Wirtschaft entgegenzuwirken.
Weitere Erkenntnisse zu Sicherheit, Cloud, digitaler Transformation und der spannenden Welt der Automatisierung und Orchestrierung finden Sie im Bericht „State of Application Services 2019“.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...