Das Geschäft mit Videospielen boomt. Und zwar nicht nur ein bisschen, sondern gewaltig.
Da die Menschen gezwungen waren, zu Hause zu bleiben, sorgte eine breite und sehr vielfältige Kundenbasis dafür, dass der Videospielmarkt „in den USA laut dem Marktforschungsunternehmen NPD Group im Vergleich zum Vorjahr um 37 % auf 3,3 Milliarden US-Dollar wuchs.“ (Quelle: Quartz)
Dies fördert ein immer beliebteres – und profitableres – Geschäftsmodell namens „Free-to-play“. Das Spiel ist kostenlos und bietet die Möglichkeit, digitale Spielinhalte über Mikrotransaktionen zu erwerben. Candy Crush war, wie Sie sich vielleicht erinnern, eines der ersten Spiele, das dieses Modell in die Praxis umsetzte. Laut Gamestop, „erzielte die Candy-Crush-Reihe von Handyspielen 2018 auf iOS und Android durch Mikrotransaktionen insgesamt einen Umsatz von mehr als 1,5 Milliarden US-Dollar. Das entspricht unglaublichen 4,2 Millionen US-Dollar, die pro Tag im Durchschnitt ausgegeben wurden.“
Ich gebe zu, dass ich zu diesem Anstieg beitrage, denn unser gesamter Haushalt gibt sein Budget für „Unterhaltung“ heutzutage für In-Game-Assets aus. Nicht unbedingt für Spiele, sondern lediglich für In-Game-Assets. Sehen Sie sich diesen Screenshot an. Darauf sind digitale In-Game-Assets im Wert von etwa 22 US-Dollar zu sehen, die keinerlei Einfluss auf das Spiel selbst haben. Sie können nirgendwo sonst verwendet werden. Die meisten Gamer besitzen Dutzende oder Hunderte Kostüme, Emotes und andere digitale kosmetische Gegenstände. Da kommen schnell hohe Kosten zusammen.
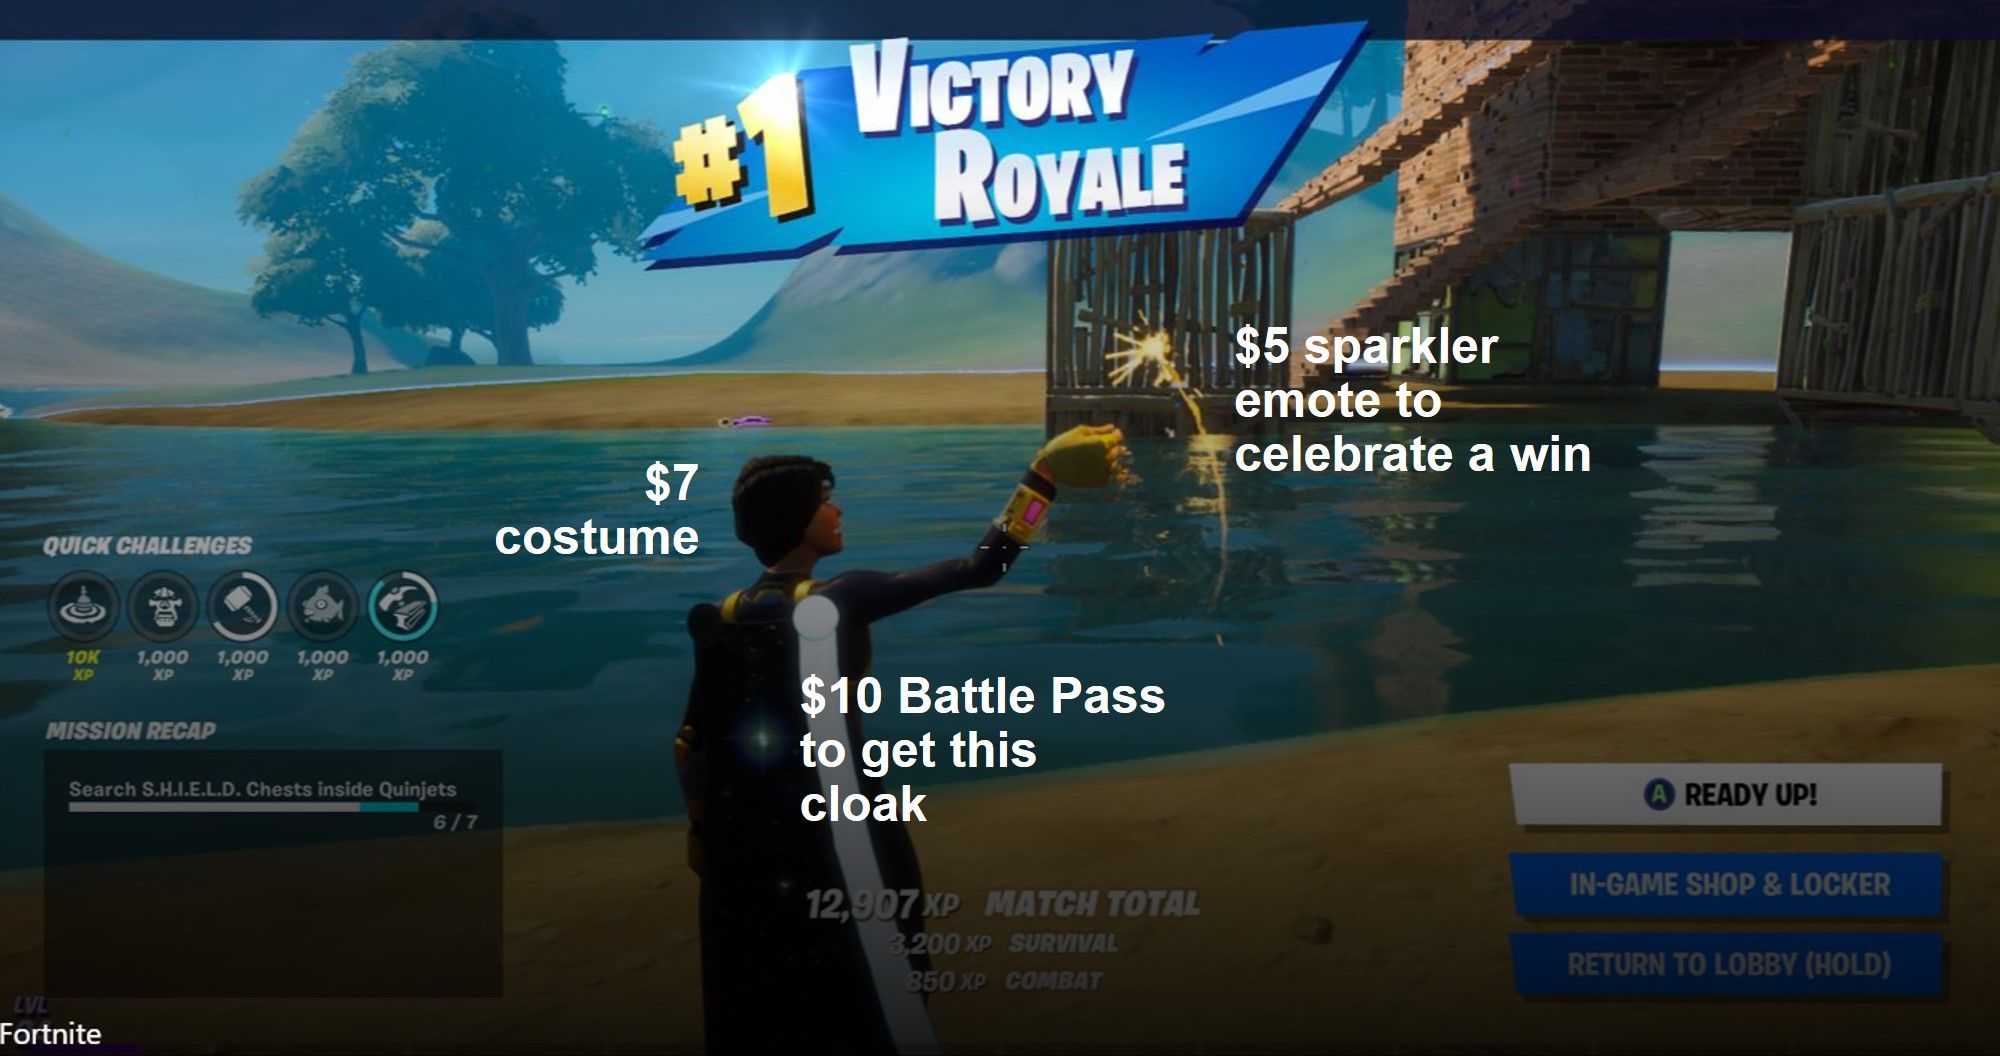
Dieses Modell wird zunehmend profitabler. Im Jahr 2019 erzielte Fortnite, das beliebte Battle-Royale-Spiel von Epic Games, „laut Daten von SuperData Research, einem Nielsen-Unternehmen, einen Umsatz von 1,8 Milliarden US-Dollar.“ (Quelle: Investopedia) Das Geschäftsmodell basiert vollständig auf Mikrotransaktionen.
Mikrotransaktionen werden natürlich über Kreditkarten und Zahlungsdienstleister wie PayPal abgewickelt. Genau diese Informationen wollen Angreifer durch den Zugriff auf Gaming-Konten in die Hände bekommen.
Das lässt die jüngst von Atlas VPN analysierten Daten ebenso logisch wie erschreckend erscheinen. Schließlich gilt der Grundsatz „Folge dem Geld“ für das Verständnis der Motive von Angreifern genauso wie für das von Politikern. Das Unternehmen stellte fest: „Von Juli 2018 bis Juni 2020 griffen Hacker Gamer unglaubliche 9,83 Milliarden Mal an. Anders ausgedrückt: Spieler sind täglich rund 14 Millionen Angriffen beziehungsweise stündlich 584.000 Angriffen ausgesetzt.“ (Quelle: Information Security Buzz)
Gamer sind sich der möglichen Auswirkungen durchaus bewusst. Eine im Sommer 2020 durchgeführte Umfrage zu den Sorgen von Gamern ergab, dass sie im Falle eines Hackerangriffs auf ihre Konten am meisten um ihre Kreditkartendaten (49,1 %) besorgt waren. (Quelle: Atlas VPN Blog) Bemerkenswert ist, dass der „Zugriff auf ihr Konto“ und der „Verlust von In-Game-Assets“ nur knapp dahinter lagen. Da kompetitives Gaming und das Streamen von Gameplay zunehmend als Einnahmequelle dienen, sind diese Sorgen weniger oberflächlich, als man vielleicht annehmen könnte.
Diese Konten sind für Angreifer wertvoll, daher überrascht es nicht, dass sie Ziel derart umfangreicher Angriffe sind. Da diese Konten – wie auch in anderen Branchen – plattformübergreifend (Website, Konsole, Mobiltelefone) für den Zugriff genutzt werden können, stellen sie für versierte Angreifer ein lukratives Ziel mit mehreren Angriffsvektoren dar.
Und wenn das Konto keine Finanzdaten enthält, können sie das digitale Konto immer noch auf dem illegalen Markt für Spielkonten verkaufen.
Ja. So etwas gibt es tatsächlich. Es verstößt gegen die Richtlinien und Nutzungsbedingungen jedes Spieleunternehmens, kommt aber dennoch vor. Und zwar häufig.
Credential Stuffing stellt eine reale Bedrohung für jede Branche mit digitaler Präsenz dar – selbst für die Videospielbranche. Da wir uns zunehmend nicht nur einer digitalen Wirtschaft, sondern einer Digital-First-Wirtschaft zuwenden, muss diese Bedrohung angegangen werden.
Deshalb ist es wichtig, die Technologien zur Erkennung und Abwehr von Betrug und Missbrauch kontinuierlich zu verbessern. Jede Branche kann davon profitieren, sich bestmöglich gegen Credential-Stuffing-Angriffe zu schützen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.