Es ist kaum überraschend, dass Identitätsdiebstahl für praktisch jeden eine erhebliche Belastung darstellt.
Da wir heute in einer digitalen Wirtschaft leben, kann Identitätsdiebstahl verheerende Auswirkungen auf jeden Aspekt Ihres Lebens als Verbraucher haben. Die daraus resultierende Beeinträchtigung Ihrer Kreditwürdigkeit durch nicht erfüllte Zahlungsverpflichtungen kann dazu führen, dass Sie keine Autokredite oder Privatkredite erhalten, keine Wohnung mieten können und in manchen Fällen sogar keine Anstellung finden.
Natürlich zahlen auch Unternehmen den Preis für Identitätsdiebstahl. Finanzinstitute sind für solche Angriffe besonders anfällig, da ihr Geschäft schließlich der Umgang mit Geld ist. Und Geld ist ein starker Anreiz.
Geld ist das Hauptmotiv für 76 % der Cyberangriffe. Die Mehrheit, nämlich 73 % dieser Angriffe und Sicherheitsverletzungen, wurde von Personen außerhalb der Organisation verübt, darunter 50 % von organisierten kriminellen Gruppen und 12 % von staatlichen oder staatsnahen Akteuren.
-- Data Breach Investigations Report 2018
Betrügerisch eröffnete und genutzte Konten, deren Schulden nie zurückgezahlt werden, belasten die Bilanzen von Finanzinstituten. Laut Javelin Strategy verursachte der Betrug mit neu eröffneten Konten im Jahr 2018 Verluste in Höhe von 3,4 Milliarden US-Dollar, gegenüber 3 Milliarden US-Dollar im Jahr 2017. Laut FTC war Kreditkartenbetrug über neu eröffnete Konten im Jahr 2019 die häufigste Form des Identitätsdiebstahls. Dabei stahl jemand die Identität einer anderen Person und nutzte sie, um einen Kreditrahmen zu eröffnen.
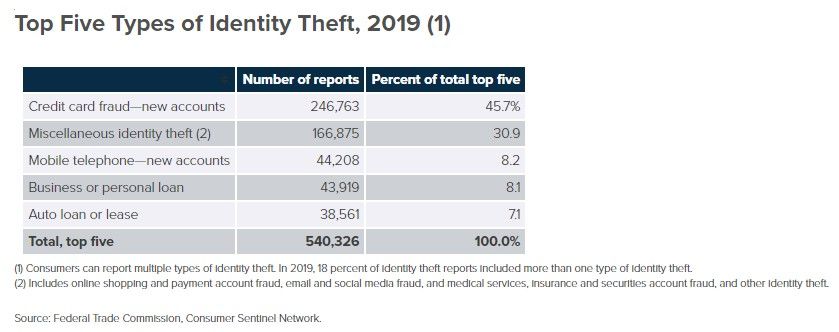
Fast 250.000 Kreditkartenbetrugsversuche in einem Jahr. Das entspricht das ganze Jahr über jeden Tag einem Versuch alle zwei Minuten.
Das lässt sich nicht dadurch verhindern, dass wir einfach mehr Personal einsetzen.
Erstens verfügen wir nicht über genügend Fachkräfte, die Betrugsversuche erkennen können, um jede Kontoeröffnung manuell zu prüfen. Und selbst wenn dies der Fall wäre, könnte ein Mensch anhand der Prüfung eines Antrags nicht in weniger als zwei Minuten zuverlässig feststellen, ob ein Betrugsversuch vorliegt. Denken Sie daran, wann Sie zuletzt persönlich einen Kredit beantragt haben. Das hat deutlich länger als zwei Minuten gedauert.
Und schließlich sind Verbraucher nicht bereit, auf eine manuelle Prüfung zu warten. Das tun sie schlichtweg nicht. Sie brechen die Nutzung jeder App und jeden digitalen Vorgang ab, wenn die Reaktion ihrer Meinung nach zu lange dauert. Was „zu lange“ bedeutet, ist unterschiedlich, liegt aber im Allgemeinen bei höchstens zwei Minuten.
Die digitale Kontoeröffnung (Digital Account Opening, DAO) gehört heute zu nahezu jedem Unternehmen, wird jedoch insbesondere von Finanzinstituten umfassend eingesetzt, was zum Teil auf den Aufstieg von FinTech zurückzuführen ist. Da es sich heute um einen nahezu vollständig digitalen Prozess handelt, lassen sich der Umfang und die Geschwindigkeit der zur Betrugsprävention erforderlichen Analysen am besten mithilfe von Technologie bewältigen.
Mehr als nur Daten
DAO ist ein digitaler Workflow. Das bedeutet, dass er mehrere Benutzeroberflächen (Mobilgeräte, Web, Chatbots) sowie moderne Anwendungen und mit ziemlicher Sicherheit auch herkömmliche Backend-Systeme umfasst. Eine einzelne Kontoeröffnung über die komplexen Interaktionen zwischen Anwendungen und möglicherweise über verschiedene Cloud-Umgebungen hinweg nachzuverfolgen, ist keine triviale Aufgabe. Und während die neuen, modernen Komponenten eines digitalen Workflows zur Kontoeröffnung möglicherweise so instrumentiert sind, dass sie die richtigen Daten erzeugen, ist dies bei herkömmlichen Backend-Systemen wahrscheinlich nicht der Fall.
Selbst wenn wir die durchschnittlich zehn Anwendungsdienste nutzen, die Datenverkehr verarbeiten und die richtigen Daten ausgeben können, stehen wir weiterhin vor der Herausforderung, diese im Kontext der Transaktion zu analysieren. Dafür benötigen wir Zugriff auf Daten, die von mehreren Systemen und an verschiedenen Standorten erzeugt werden. Heute stehen uns zahlreiche Datenquellen zur Verfügung. Diese Daten werden jedoch nicht über den gesamten Workflow hinweg korreliert, unter anderem weil sie an isolierte Systeme mit eigenen Dashboards und Warnsystemen gemeldet werden. Derzeit fehlt uns das kontextbezogene Verständnis aller Variablen, die erforderlich sind, um den Versuch einer betrügerischen Kontoeröffnung zuverlässig zu erkennen. Darüber hinaus setzen viele auf veraltete Verfahren, die Angreifer leicht umgehen können.
Herkömmliche CAPTCHA-Verfahren und eine rudimentäre, JavaScript-basierte Überprüfung von Clientgeräten reichen nicht aus, um den Missbrauch von DAO und damit verbundenen digitalen Angeboten zu erkennen, geschweige denn zu verhindern. Auch herkömmliche IP-basierte Schutzmaßnahmen genügen nicht. Ich kann meine IP-Adresse und meinen User-Agent fälschen sowie Mausbewegungen imitieren. Mithilfe moderner Rechenleistung kann ich die meisten CAPTCHA-Systeme täuschen. Angreifer sind heute viel zu erfahren und versiert, als dass solch einfache Verfahren sie daran hindern könnten, in betrügerischer Absicht ein neues Konto zu eröffnen. Sie passen sich rasch an neue Verfahren an und finden schnell heraus, wie sie diese umgehen können.
Die Technologie, die wir benötigen, muss ebenso lern- und anpassungsfähig sein wie die Angreifer.
„Ein intelligentes Risiko- und Betrugsmanagement wird 2020 die Vorteile von maschinellem Lernen, angewandter Intelligenz und kontextbezogenen Analysen mit Anomalieerkennung kombinieren, um einen praktikablen, mehrstufigen Ansatz zu schaffen.“
– Bottomline, Stand der digitalen Kontoeröffnung und des digitalen Onboardings
Diese Aussage ist zwar recht sperrig, beschreibt aber treffend, welche Art von Technologie wir heute zur Betrugsprävention benötigen. Wir brauchen KI-gestützte Analysen, die in kürzester Zeit riesige Datenmengen erfassen und auswerten können. Zudem benötigen wir Analysen, die Daten über den gesamten Workflow hinweg miteinander verknüpfen können, um Betrug so schnell zu verhindern, wie er geschieht.
Um Betrug heutzutage zu erkennen, braucht es mehr als nur Daten. Es müssen Daten, die an möglichst vielen Punkten im digitalen Workflow erfasst werden, miteinander korreliert und die Ergebnisse schnell analysiert werden können.
Genau das hat F5 vor: eine vielseitig einsetzbare Plattform für Anwendungsanalysen zu entwickeln, die Unternehmen die nötigen Erkenntnisse liefert, um digitale Workflows schnell zu skalieren, abzusichern und zu optimieren.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.