
Überblick
Böswillige Angriffe nehmen an Umfang und Komplexität zu und drohen, die internen Ressourcen von Unternehmen weltweit zu überlasten und zu kompromittieren. Häufig kombinieren diese Angriffe ein hohes Datenverkehrsaufkommen mit unauffälligen, langsamen und gezielt gegen Anwendungen gerichteten Angriffstechniken, die entweder durch automatisierte Botnetze oder von Menschen gesteuerte Tools ausgeführt werden.
Da die Häufigkeit dieser Angriffe und die durch Ausfälle verursachten Kosten weiter steigen, ist eine ganzheitliche, mehrschichtige Abwehr zur Eindämmung dieser Angriffe inzwischen von entscheidender Bedeutung. Unternehmen weltweit benötigen fortschrittliche cloudbasierte Abwehrlösungen, die über die technischen Ressourcen, die Infrastruktur und die ausgefeilten Schutzmechanismen verfügen, um diesen sich ständig weiterentwickelnden Kampf zu gewinnen.
DDoS-Angriffe nehmen weiter zu
Aus dem Artikel „DDoS Attack Trends for 2020“ von F5 Labs geht klar hervor, dass sich die erforderlichen Fähigkeiten zur Durchführung groß angelegter volumetrischer Distributed-Denial-of-Service-Angriffe (DDoS) weiterhin in beispiellosem Tempo verändern. Im Laufe der Jahre hat F5 Silverline einen stetigen Anstieg des Umfangs von DDoS-Angriffen verzeichnet, wobei mehrere Angriffe Spitzenwerte von rund 500 Gigabit pro Sekunde (Gbit/s) erreichten. Seit Anfang 2020 hat die Häufigkeit großer Angriffe zugenommen. Im Juni 2021 wurde schließlich ein neuer Rekord aufgestellt: Ein abgewehrter Angriff erreichte 840 Gbit/s.
Laut den von F5 Silverline erhobenen Daten nutzten böswillige Akteure im Jahr 2021 durchschnittlich 2,7 Angriffsvektoren pro DDoS-Angriff. Zu den häufigsten DDoS-Angriffsvektoren gehören:
- TCP/SYN-Flood
- UDP-DNS-Reflection
- UDP-Flood
- IP-/UDP-Fragmentierung
- CHARgen-Reflexion
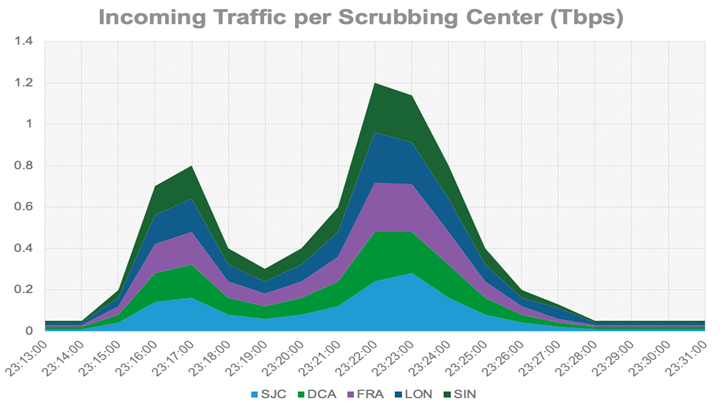
Da es immer einfacher wird, groß angelegte DDoS-Angriffe mit mehreren Angriffsvektoren zu starten, hielt der Rekord vom Juni 2021 nicht lange an. Im Juli 2021 wehrte F5 Silverline mehrere Angriffe erfolgreich ab. Insgesamt erreichten diese Angriffe Spitzenwerte von etwa 1,2 Terabit pro Sekunde (Tbit/s). Der größte dieser DDoS-Angriffe erreichte einen Spitzenwert von etwa 1,15 Tbit/s, wie die folgende Grafik zeigt:
DDoS-Schutz in Echtzeit
Heutige DDoS-Angriffe erreichen schnell ein unvorhergesehenes Ausmaß und erfolgen ohne Vorwarnung. Daher sind eine schnelle Reaktion, eine klare Kommunikation und eine detaillierte Transparenz für Kunden – bei möglichst wenigen Fehlalarmen – entscheidend, um solche Vorfälle einzudämmen.
Dieser rekordverdächtige Angriff mit 1,15 Tbit/s wurde hauptsächlich durch einen UDP-Flood erzeugt, um eine volumetrische Wirkung zu erzielen, und richtete sich gleichzeitig gegen jede IP-Adresse im /24-Class-C-Subnetz des Kunden. Das Team des F5 Silverline Security Operations Center reagierte umgehend, als die proprietäre Traffic-Steuerung, die Kollektoren und die Erkennungsmechanismen von F5 Silverline Warnmeldungen für jeden DST-Host auslösten. Diese Benachrichtigungen und Warnmeldungen wurden nahezu in Echtzeit an das rund um die Uhr besetzte F5 Silverline Security Operations Center weitergeleitet.
Bei diesem konkreten Angriff stieg der schädliche Angriffsverkehr in weniger als einer Minute von 0 auf 800 Gbit/s an und traf gleichzeitig etwa 250 Ziele. Nachdem schnell Kontakt mit dem Kunden aufgenommen worden war und dieser bestätigt hatte, dass er auf bestimmten Hosts/Ports keinen UDP-Datenverkehr erwartete, blockierte das F5 Silverline Security Operations Center als Gegenmaßnahme in erster Linie das UDP-Protokoll und die zugehörigen Portbereiche.
Die Reaktion von F5 Silverline auf Sicherheitsvorfälle basiert auf den Echtzeit-Verfahren zur Vorfallbehandlung (RTIPs) des jeweiligen Kunden. F5 Silverline stimmt die Sicherheitsmaßnahmen unserer Kunden zum Schutz ihrer kritischen Ressourcen kontinuierlich ab und optimiert sie. Dies umfasst sowohl die Sicherheitsschichten für Anwendungen (L7-DDoS, WAF, IPI) als auch für die Infrastruktur (volumetrische L3/L4-DDoS-Angriffe).
Nachdem dieser Angriff erfolgreich abgewehrt worden war, ergriff F5 Silverline mithilfe von BGP Flowspec zusätzliche Gegenmaßnahmen weiter vorgelagert im global verteilten IP-Anycast-Netzwerk von F5 Silverline.
“F5 Silverline optimiert und verfeinert kontinuierlich die Sicherheitsmaßnahmen unserer Kunden zum Schutz ihrer kritischen Ressourcen.”
Die Bedeutung von Beziehungen zu Netzbetreibern
F5 Silverline nutzt in seiner weltweit verteilten Cloud zur DDoS-Abwehr mindestens fünf Tier-1-Carrier, um Skalierbarkeit, Redundanz, Leistung und Sicherheit zu gewährleisten.
F5 Silverline verdankt seine Stärke den Beziehungen zu seinen Carriern in Verbindung mit der Expertise seines Security Operations Center, das auf eine proprietäre, kombinierte Auswahl erstklassiger DDoS-Abwehrtools von F5 zurückgreift. Gemeinsam stellen diese die Kapazitäten und Mechanismen bereit, um selbst die größten und komplexesten DDoS-Angriffe abzuwehren, die jemals im Internet beobachtet wurden.
Fazit: Eine starke Verteidigung ist der beste Angriff
Da DDoS-Angriffe in Umfang und Komplexität weiter zunehmen, benötigen Unternehmen weltweit mehrere Schutzebenen, um diese Angriffe abzuwehren, bevor sie das Unternehmensnetzwerk erreichen. F5 Silverline Managed Security Services erkennt und entschärft selbst die größten volumetrischen DDoS-Angriffe und stellt Sicherheitsservices für jede Anwendung an jedem Ort bereit – ohne Vorabinvestitionen in IT-Infrastruktur und Support.
Mehr erfahren
Echte Angriffsgeschichten: Der größte DDoS-Angriff in der Geschichte von Silverline
Über den Autor
Ähnliche Blogbeiträge

F5 Silverline: Unsere Rechenzentren sind Ihre Rechenzentren
Kunden verlassen sich auf F5 Silverline Managed Security Services, um ihre digitalen Ressourcen zu schützen. Damit wir weltweit einen äußerst zuverlässigen Service bereitstellen können, betreiben wir unsere Infrastruktur an den zuverlässigsten und am besten vernetzten Standorten der Welt. Und wenn F5 zuverlässige und hervorragend vernetzte Standorte benötigt, setzen wir auf Equinix, einen führenden Anbieter digitaler Infrastruktur.
F5 erweitert die beliebten F5 Silverline Managed Services um KI-gestützten Schutz vor Bots und Betrugsprävention
Mit diesem neuen Angebot erhalten Unternehmen die nötige Transparenz sowie die erforderlichen Erkennungs- und Abwehrfunktionen, um Betrug drastisch zu reduzieren, die Kosten für Cloud-Hosting, Bandbreite und Rechenleistung zu senken, das Nutzererlebnis zu verbessern und ihr Geschäft auf der Grundlage echten menschlichen Datenverkehrs zu optimieren.
Sichere Lösungen für die Anwendungsbereitstellung mit F5 BIG-IP DDoS-Schutz
Entdecken Sie robuste Strategien zum DDoS-Schutz mit den BIG-IP-Lösungen von F5. Schützen Sie Ihre Anwendungen durch fortschrittliche Sicherheitsmaßnahmen und eine reibungslose Bereitstellung.