Quantencomputing steht vor der Tür und wird die kryptografischen Systeme grundlegend verändern, die unsere Daten, Kommunikation und Infrastruktur schützen. Jetzt ist der richtige Zeitpunkt, mit den Vorbereitungen zu beginnen. In dieser sechsteiligen Blogreihe über Post-Quanten-Kryptografie (PQC) erläutern führende Kryptografieexperten von F5, welche Risiken bestehen, welche Chancen sich bieten und welche Maßnahmen Ihr Unternehmen bereits heute ergreifen kann, um auch in einer Post-Quanten-Welt sicher zu bleiben. Die Zukunft ist näher, als Sie denken. Bereiten wir uns gemeinsam darauf vor.
Post-quantum cryptography (PQC) ist kein Problem, das uns „irgendwann“ beschäftigen wird – sie beeinflusst bereits heute, wie wir sichere Systeme entwickeln. Quantencomputing bedroht die heutigen Verschlüsselungsverfahren, und das Prinzip „Jetzt sammeln, später entschlüsseln“ wird bereits angewendet. Da FIPS 203 nun ratifiziert ist und in F5 BIG-IP v17.5.1 als Teil der F5 Application Delivery and Security Platform unterstützt wird, können Sie mit der produktiven Bereitstellung eines hybriden PQC-Schlüsselaustauschs beginnen.
Warum PQC jetzt wichtig ist
FIPS 203 (ML-KEM, basierend auf Kyber) ist der erste vom US-amerikanischen National Institute of Standards and Technology (NIST) zugelassene Post-Quanten-Algorithmus für die Verschlüsselung mit öffentlichen Schlüsseln und den TLS-Schlüsselaustausch. Ohne PQC können übertragene Daten mit langer Lebensdauer bereits heute abgefangen und später entschlüsselt werden. Das bedeutet, dass APIs, Kundenportale und der Austausch sensibler Daten zwischen Unternehmen bereits gefährdet sind, bevor leistungsfähige Quantencomputer überhaupt existieren.
Daher hat hybride PQC bereits heute Priorität – insbesondere für Systeme, die personenbezogene Daten, Zahlungsinformationen oder geschützte Unternehmensdaten schützen.
Stellen Sie sich hybride PQC so vor, als würden Sie sowohl einen Sicherheitsgurt als auch einen Airbag nutzen. Die heutige klassische Kryptografie (wie RSA oder ECC) bietet weiterhin starken Schutz vor alltäglichen Angreifern, doch Quantencomputer werden sie irgendwann umgehen können. Durch die Kombination herkömmlicher Verfahren mit Post-Quanten-Algorithmen im selben Handshake erhalten Systeme zwei Schutzebenen: die bewährte Sicherheit der heute eingesetzten Verfahren und zusätzlich eine quantenresistente Ebene, die vor den Bedrohungen von morgen schützt.
In der Praxis bedeutet hybride PQC, dass Ihr Browser, Ihre App oder Ihre API-Verbindung Schlüssel sowohl mit einem etablierten Algorithmus (etwa X25519) als auch mit einem PQC-Algorithmus (wie ML-KEM) erzeugt. Solange einer von beiden sicher bleibt, sind auch Ihre Daten geschützt. Das ist gerade jetzt wichtig, weil wir uns in einer Übergangsphase befinden: Die bisherigen Verfahren sind weitverbreitet und effizient, während die neuen noch getestet, standardisiert und eingeführt werden. Der hybride Ansatz gewährleistet die Kompatibilität und schließt zugleich die Lücke des Prinzips „jetzt sammeln, später entschlüsseln“.
Deshalb empfehlen Regulierungs- und Normungsbehörden wie das NIST die Einführung hybrider Verfahren: Sie bieten eine praktikable Möglichkeit, sensible Datenströme schon heute zu schützen, und geben Unternehmen zugleich Zeit, Lösungen zu testen, zu optimieren und sich auf eine vollständig quantensichere Zukunft vorzubereiten.
Erste Schritte bei der Einführung von PQC
Der erste Schritt besteht darin, PQC für Ihre am stärksten exponierten TLS-Endpunkte – etwa Anmeldeportale, Webanwendungen und APIs – zu aktivieren, bevor Sie die Bereitstellung auf interne Dienste ausweiten. Edge-Terminierungspunkte wie CDNs und API-Gateways eignen sich besonders gut als erste Ziele, da sich der hybride Schlüsselaustausch hier implementieren lässt, ohne die Backend-Systeme zu verändern.
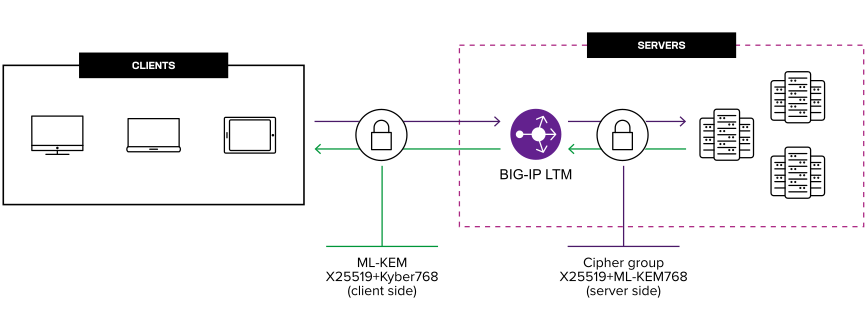
Wie Unternehmen PQC sowohl zwischen dem Client und F5 BIG-IP als auch zwischen BIG-IP und einem PQC-fähigen Server einsetzen können.
Die Vorteile der Implementierung von PQC mit F5
Bei der Einführung von PQC für Ihre Webanwendungen geht es nicht nur darum, Compliance-Anforderungen abzuhaken, sondern auch darum, Ihre Sicherheitsarchitektur widerstandsfähiger zu machen. Da FIPS 203 (ML-KEM) nun ratifiziert ist und in BIG-IP v17.5.1 unterstützt wird, können F5-Kunden damit beginnen, hybrides PQC am Netzwerkrand zu aktivieren, wo es bei geringstmöglicher Beeinträchtigung des Betriebs die größte Risikominderung bietet.
Einer der größten Vorteile liegt in der Zentralisierung. Durch die Implementierung von PQC auf der F5-Plattform können Unternehmen TLS um quantenresistenten Schutz erweitern, ohne jede einzelne Anwendung neu strukturieren zu müssen. So werden sensible Portale, APIs und B2B-Datenaustauschsysteme über einen zentralen Kontrollpunkt vor „Jetzt sammeln, später entschlüsseln“-Angriffen geschützt. Zudem vereinfacht dies die Audit- und Compliance-Berichterstattung – ein entscheidender Aspekt, da Behörden wie die US-amerikanische Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) und Normungsorganisationen wie NIST sowohl Behörden als auch die Privatwirtschaft dazu drängen, ihre Vorbereitungen auf das Post-Quanten-Zeitalter zu beschleunigen.
Auch Leistung und Kompatibilität spielen eine wichtige Rolle. Der hybride Schlüsselaustausch ermöglicht die Kombination eines effizienten klassischen Algorithmus wie X25519 mit ML-KEM. So bleibt der Datenverkehr mit heutigen Browsern und Clients kompatibel und erhält zugleich eine zusätzliche quantensichere Schutzebene. Da die TLS-Terminierung bereits in BIG-IP erfolgt, können Unternehmen dessen Optimierungsfunktionen nutzen, um einen Teil des durch PQC verursachten Rechenaufwands auszugleichen. Dadurch werden die Leistungseinbußen reduziert, die andernfalls direkt von den Anwendungsservern getragen werden müssten.
Schließlich bietet dies auch einen strategischen Vorteil. Durch die Implementierung von PQC mit F5 positionieren sich Unternehmen als Vorreiter in einer sich rasant entwickelnden Sicherheitslandschaft. Kunden, Aufsichtsbehörden und Partner verlangen zunehmend die Gewissheit, dass Daten auch vor künftigen Bedrohungen geschützt bleiben. Der Nachweis, dass F5-gestützte PQC produktiv eingesetzt wird, belegt sowohl technologische Führungsstärke als auch das Engagement für langfristigen Datenschutz. In vielen Branchen kann dies ein entscheidendes Differenzierungsmerkmal sein.
Vorbereitung auf den Quantenwandel
PQC ist nicht nur eine einmalige Umstellung, sondern der Beginn einer kontinuierlichen Weiterentwicklung kryptografischer Standards. Beginnen Sie mit Ihren am stärksten exponierten Diensten und weiten Sie die Umstellung anschließend aus. Besprechen Sie mit Ihren Partnern, ob sie für PQC gerüstet sind, und planen Sie regelmäßige Überprüfungen ein, sobald neue Standards entstehen.
Das Wichtigste in Kürze:
- TLS 1.3 aktivieren und hybride PQC in der Entwicklungsumgebung testen
- Priorisieren Sie öffentlich zugängliche APIs, Anmeldeabläufe und Pfade zu sensiblen Daten
- FIPS 204/205 im Hinblick auf die Unterstützung postquantenkryptografischer Signaturen verfolgen
- Nehmen Sie Berichts- und Schlüsselrotationsprozesse in Ihre Roadmap auf
Freuen Sie sich auf den abschließenden Blogbeitrag unserer Reihe, in dem wir über PQC hinausgehen und einen ganzheitlichen Ansatz zur Minderung von Quantenrisiken erörtern.
Lesen Sie auch unsere vorherigen Blogbeiträge aus dieser Reihe:
Apps, Netzwerke und Altsysteme im Visier der Quantentechnologie: die Sicht eines CISO
PQC-Standards und Zeitpläne verstehen
Den Rahmen setzen: Warum ist PQC wichtig?
Eine Einordnung des Hypes um Post-Quanten-Kryptografie
Über den Autor
Peter verfügt über mehr als 30 Jahre Erfahrung in der Softwarebranche und war davor fast zehn Jahre lang als Hobbyprogrammierer tätig. In den vergangenen 20 Jahren hat er sich auf die Entwicklung von Webanwendungen und Anwendungssicherheit konzentriert. Als unabhängiger Berater entwickelte Peter Lösungen zur Absicherung des Netzwerk- und Anwendungszugriffs für Fortune-1000-Unternehmen und sicherheitsbewusste Regierungsorganisationen. Derzeit arbeitet Peter bei F5 Networks als Cyber Security Solutions Architect und trägt dort dazu bei, die heutige Wirtschaft vor Cyberangriffen zu schützen.
Weitere Blogbeiträge von Peter SchefflerÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...