Mit dem zunehmenden Aufschwung von Edge Computing eröffnen sich neue Chancen für Telekommunikationsunternehmen. Da Netzbetreiber bereits über wichtige Edge-Ressourcen und -Kompetenzen verfügen, könnten sie weit mehr als nur Konnektivität anbieten.
Unternehmen in allen Wirtschaftszweigen setzen zunehmend auf Edge Computing, um „Industrie 4.0“-Anwendungen zu unterstützen, die sowohl äußerst zuverlässig als auch besonders reaktionsschnell sein müssen. Dazu können etwa die Fernsteuerung von Maschinen oder Robotern oder ein automatisiertes Bestellsystem in einem Schnellrestaurant oder einer Einzelhandelskette gehören.
Telekommunikationsunternehmen sind heute in der Lage, Unternehmen die schnelle und sichere Bereitstellung und Verwaltung von Anwendungen an potenziell Tausenden von Standorten zu ermöglichen – sowohl am Telco-Edge als auch am Enterprise-Edge (wie in der nachstehenden Grafik dargestellt). Dafür benötigen sie eine flexible und skalierbare Lösung, mit der sich Anwendungen über öffentliche und private Clouds hinweg sowie in lokalen Rechenzentren verwalten lassen, in denen die Rechenressourcen möglicherweise begrenzt sind. Im Gegensatz zu zentralisierten Rechenzentren befinden sich viele Edge-Einrichtungen an Standorten mit begrenztem Platzangebot und müssen schlank und ressourcensparend ausgelegt sein.
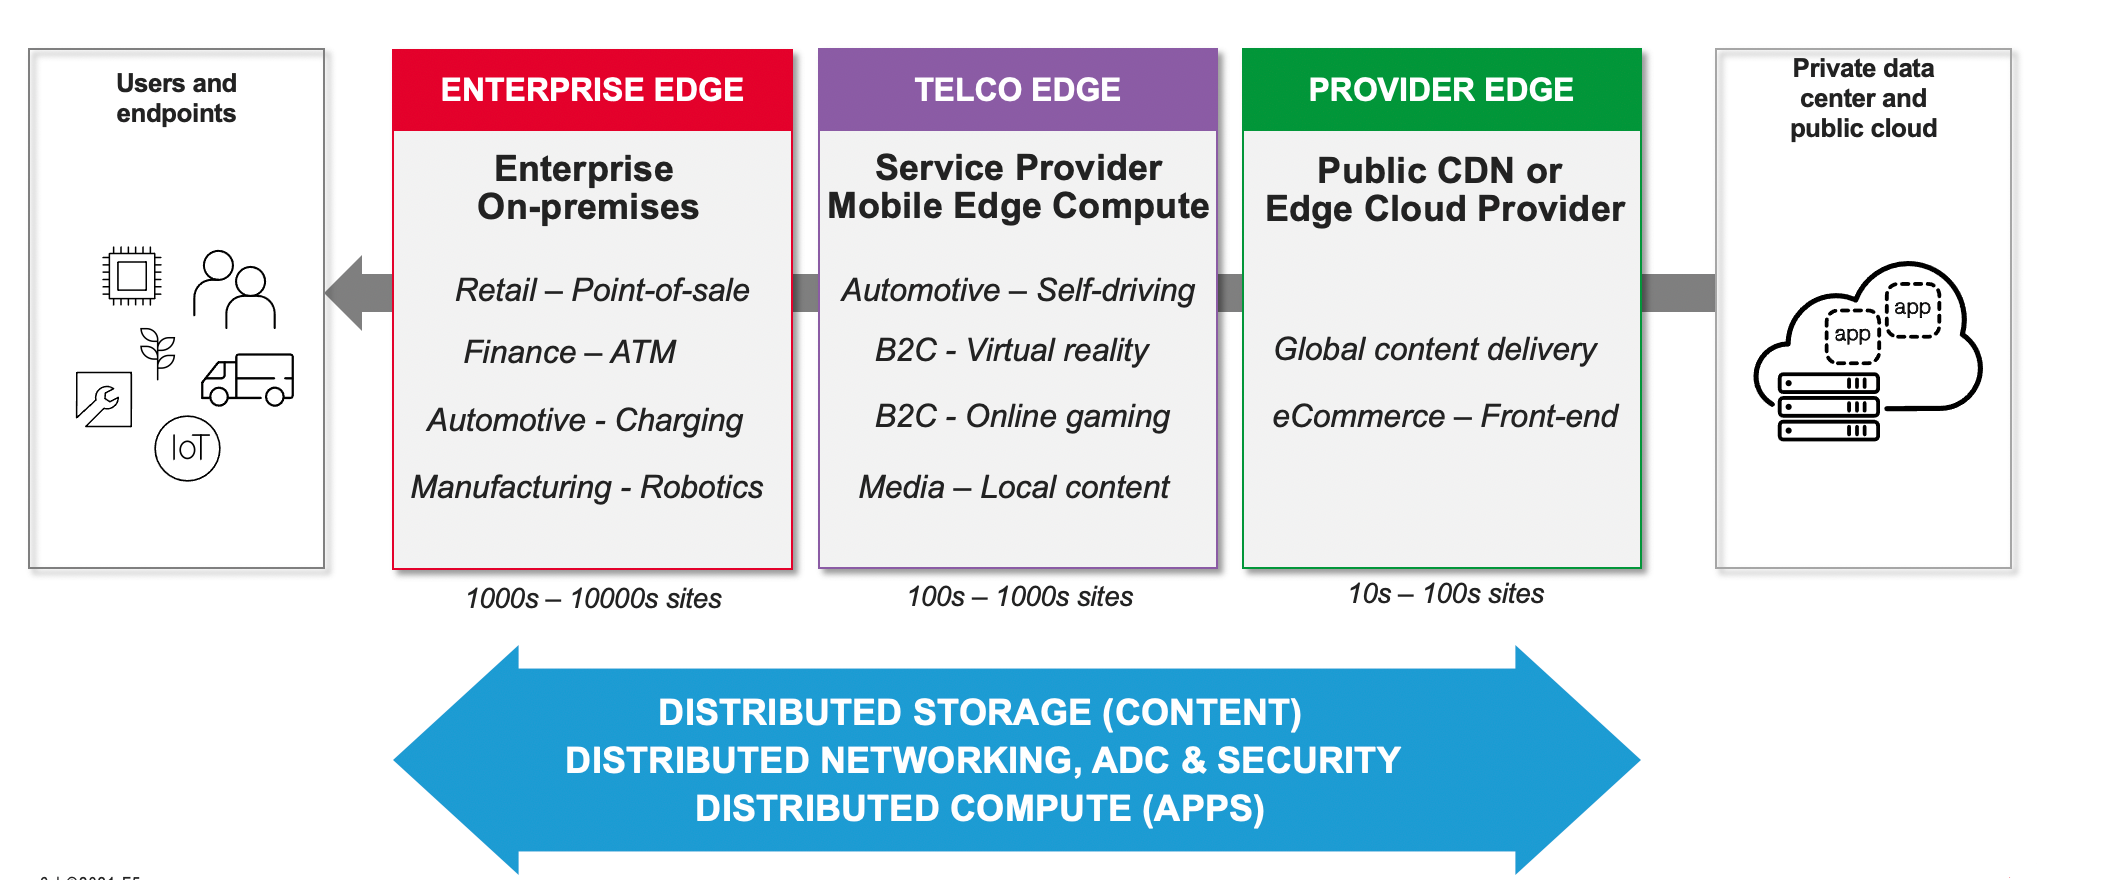
Einen Wettbewerbsvorteil erzielen
Obwohl auch viele andere Akteure auf den Enterprise-Edge-Markt abzielen, sind Telekommunikationsunternehmen besonders gut aufgestellt. Sie betreiben bereits weit verteilte physische Infrastrukturen wie Basisstationen, Vermittlungsstellen und sogar Straßenverteiler, die als Grundlage für ein Edge-Netzwerk dienen könnten. Durch die Kombination von Edge Computing mit der erforderlichen Konnektivität können sie sich als komfortabler Komplettanbieter für Unternehmen positionieren.
Telekommunikationsunternehmen verfügen zudem über wertvolles technisches und kaufmännisches Know-how, auf das sie zurückgreifen können. Sie kennen sich mit Netzwerken und Funkschnittstellen aus, und die meisten Betreiber betreuen seit Jahrzehnten Geschäftskunden in ihren lokalen Märkten. Gleichzeitig können sie auf eine langjährige Erfolgsbilanz beim Schutz der Privatsphäre und bei der Gewährleistung der Sicherheit unter Einhaltung strenger Vorschriften verweisen.
Die Vielseitigkeit und Zuverlässigkeit von 5G ermöglichen es Telekommunikationsunternehmen heute, in der Wertschöpfungskette aufzusteigen und über das bloße Angebot von Content Delivery Networks und Caching-Diensten hinauszugehen. Dadurch bietet sich ihnen die Chance, eine Schlüsselrolle bei der Bereitstellung dynamischer und intelligenter Edge-Computing-Lösungen zu übernehmen.
Neben einer schnellen und reaktionsfähigen Konnektivität können Betreiber 5G nutzen, um Unternehmen private Netzwerke, private Sicherheitslösungen und ein durchgängig verwaltetes Serviceerlebnis zu bieten. Im Rahmen dieses erweiterten Angebots lassen sich softwaredefinierte Weitverkehrsnetze nun mit Sicherheitsdiensten kombinieren, darunter Web Application Firewalls sowie Maßnahmen zur Bot-, DoS- und Betrugsabwehr.
Edge Computing konfigurieren und steuern
Neben Netzwerk- und Sicherheitstechnologien spielen auch Cloud-native-Technologien wie Microservices, Container und Kubernetes eine entscheidende Rolle. Das in der IT-Welt weitverbreitete Kubernetes-Framework ermöglicht es, die in Containern verpackten Microservices einer Anwendung dynamisch an jeden geeigneten Rechenstandort mit einem unterstützenden Kubernetes-Stack zu verlagern. Dabei kann es sich um eine Public Cloud, einen unternehmenseigenen physischen Server oder eine virtuelle Maschine am Point of Presence eines Telekommunikationsanbieters handeln.
Der Einsatz von Kubernetes in einer stark verteilten Edge-Architektur kann jedoch schwierig sein, insbesondere angesichts des Fachkräftemangels in diesem Bereich. Während die Bereitstellung einer App in einer Public Cloud unkompliziert ist, stellt ihre Bereitstellung an potenziell Hunderten oder Tausenden von Standorten sowie ihre anschließende laufende Aktualisierung und Absicherung eine völlig andere Herausforderung dar. Dafür wären komplexe Betriebswerkzeuge erforderlich. Tatsächlich könnte die manuelle Verknüpfung von Anwendungslogik sowie Bereitstellungs- und Sicherheitstechnologien über diese Umgebungen hinweg neue Sicherheitsrisiken und eine erhebliche betriebliche Komplexität mit sich bringen.
Erschwerend kommt hinzu, dass der Edge-Begriff für verschiedene Menschen unterschiedliche Bedeutungen hat. Für einige Anbieter beschränkt sich der Edge auf die spezifischen Computing-Umgebungen, die sie unterstützen. Unternehmen möchten den Edge jedoch selbst definieren und ihre Anwendungen dort bereitstellen, wo es für sie sinnvoll ist. Außerdem wünschen sie sich die Flexibilität, diese Anwendungen oder Teile davon von einer Umgebung in eine andere zu verschieben, wenn sich ihr Geschäft weiterentwickelt oder sie auf Marktdynamiken reagieren.
Schnell und einfach
Um Telekommunikationsanbieter und Unternehmen bei der Bewältigung dieser Herausforderungen zu unterstützen, übernahm F5 im Januar 2021 Volterra. Damit verfügt F5 nun über eine Plattform, mit der sich Anwendungen schnell bereitstellen und sicher über eine unbegrenzte Anzahl von Edge-Standorten hinweg miteinander verbinden lassen – unabhängig davon, ob diese Teil einer öffentlichen oder privaten Cloud sind oder sich in lokalen Rechenzentren befinden. Angesichts der wachsenden Nachfrage nach Edge Computing wird diese Funktion den zahlreichen Telekommunikationsanbietern, die Hunderte, wenn nicht Tausende von Unternehmenskunden betreuen, das Leben erheblich erleichtern.
Da Volterra darüber hinaus auf branchenübliche Container-Technologie und Kubernetes setzt, können Unternehmen und Telekommunikationsanbieter nach dem Prinzip „Einmal entwickeln, weltweit bereitstellen“ vorgehen, anstatt den Code neu zu schreiben, um ihn an die Einschränkungen eines geschlossenen Edge-Anbieters anzupassen. Die Technologie von Volterra ist zudem die ideale Plattform, um die unternehmenstaugliche Suite von F5 für Anwendungsbereitstellung und Sicherheit an Edge-Standorten bereitzustellen.
So könnte die Volterra-Technologie von F5 beispielsweise einem Telekommunikationsanbieter ermöglichen, im Auftrag eines Einzelhändlers Anwendungen in Hunderten oder sogar Tausenden von Filialen bereitzustellen und zu konfigurieren. Dabei kann die Volterra-Konsole verwendet werden, um das Frontend der Anwendung in den Filialen bereitzustellen. Anschließend könnte der Telekommunikationsanbieter das Backend der Anwendung in den privaten Rechenzentren des Einzelhändlers bereitstellen. Darüber hinaus kann er Anwendungsdienste wie Lastverteilung, Web Application Firewall sowie DDoS- und API-Sicherheit anbieten. Abschließend erhält der Einzelhändler einen durchgängigen Überblick über die Leistung der Anwendung und den Sicherheitsstatus sämtlicher Filialen. Dazu könnte der Telekommunikationsanbieter ein Self-Service-Portal bereitstellen, über das der Einzelhändler die Lösung verwalten kann.
Dieser elegante Ansatz ist zugleich einfach und schnell. Die F5-Volterra-Lösung ermöglicht Telekommunikationsanbietern nicht nur die einfache Bereitstellung von Anwendungen am Edge, sondern verbindet diesen Edge über IPSec- oder SSL-Tunnel auch sicher mit zentralen Datenservern oder der Public Cloud. Die Vernetzung aller Standorte erfolgt über Volterras leistungsstarkes privates globales Backbone, das weltweit an über 20 PoPs vertreten ist und über mehrere Tier-1-Transitverbindungen sowie privates Peering mit führenden SaaS- und Public-Cloud-Anbietern verfügt.
Im Gegensatz zu anderen Lösungen auf dem Markt, die auf dem zentralisierten Cloud-Modell basieren, ist die Volterra-Plattform schlank und benötigt nur wenige Ressourcen. Da Bereitstellung und Konfiguration nahezu mühelos sind, ist der Einsatz der F5-Volterra-Lösung um ein Vielfaches kostengünstiger als eine Eigenentwicklung oder die Nutzung der unflexibleren und rechenintensiveren Lösungen der Hyperscaler.
Aufbau einer Telko-Cloud
Wenn Telekommunikationsanbieter Edge Computing unkompliziert und nahtlos für ihre Geschäftskunden in ihre bestehende Infrastruktur integrieren können, dürften sich ihnen bedeutende neue Einnahmequellen erschließen. Analysten erwarten, dass der Edge-Computing-Markt in den nächsten fünf Jahren durch die Einführung von Sensoren für Smart Cities und die Industrie, Qualitätskontrollsystemen für die moderne Fertigung, ferngesteuerten Schwermaschinen und autonomen Flottenfahrzeugen rasant wachsen wird. Prognosen der Boston Consulting Group zufolge könnten Edge-Plattformen ab 2025 sogar als Grundlage für vollständig autonome Technologien dienen, darunter selbstfahrende Fahrzeuge, ferngesteuerte Operationen und Industrieroboter. Angesichts des Ausbaus ihrer 5G-Netze ist jetzt mehr denn je der richtige Zeitpunkt für Telekommunikationsanbieter, ein überzeugendes Edge-Angebot zu entwickeln.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...