Anwendungsarchitekturen haben sich seit den Anfängen der Computertechnik mehrfach weiterentwickelt. Einige alteingesessene Unternehmen nutzen inzwischen bereits ihre fünfte eigenständige Anwendungsarchitektur. Viele betreiben und warten heute Anwendungen in jeder dieser Architekturen. So zeigen die Ergebnisse unseres demnächst erscheinenden Berichts State of Application Services 2020 (Stand der Anwendungsdienste 2020), dass dies für die meisten Unternehmen die betriebliche Realität ist:
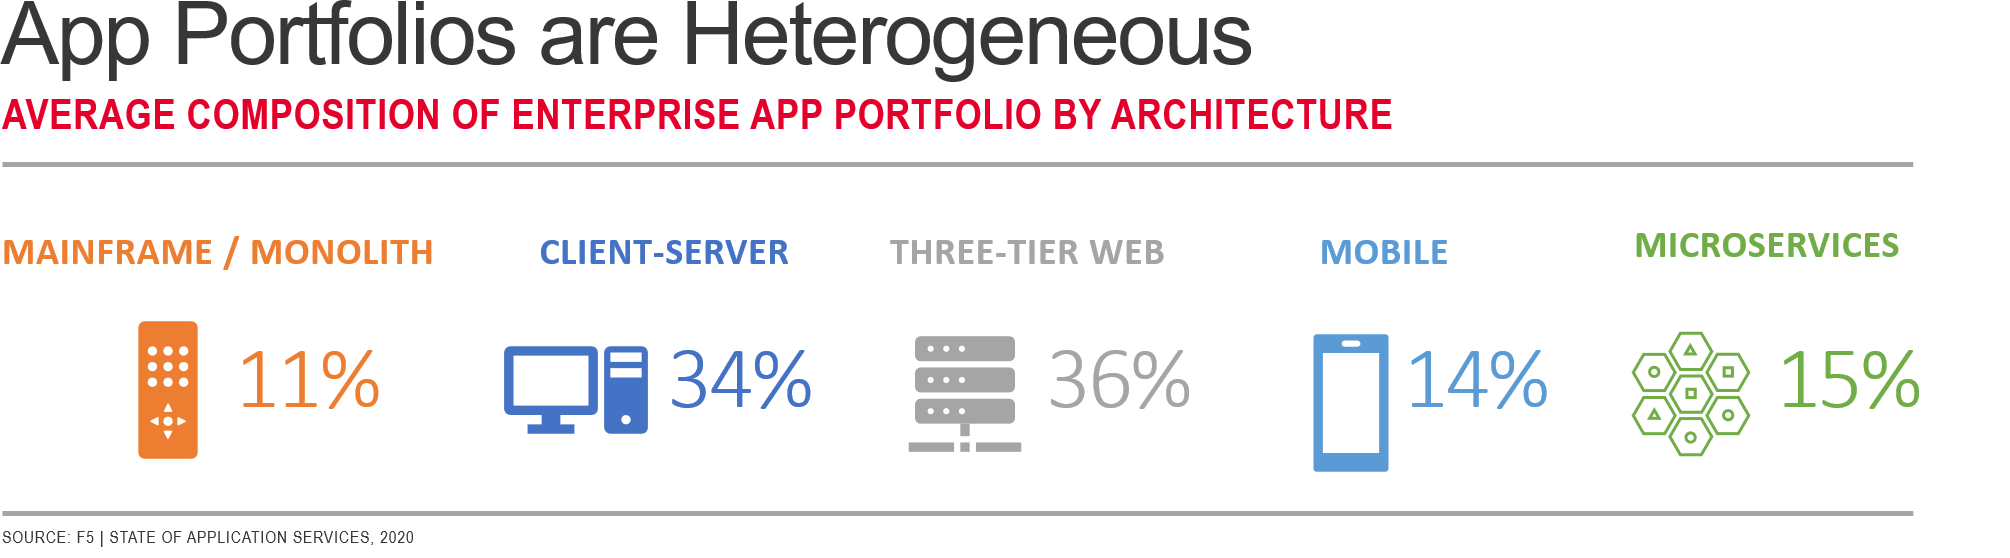
Jede Anwendungsarchitektur hat erhebliche Auswirkungen auf alle vorgelagerten Bereiche – Netzwerkarchitekturen, Technologien, Sicherheit und Dienste für die Anwendungsbereitstellung. Im Mittelpunkt des jüngsten Architekturwandels hin zu Microservices steht ein Konzept, das als „Atomisierung“ oder „Komponentisierung“ bezeichnet werden kann. Beide Begriffe beschreiben im Wesentlichen den Prozess, eine Anwendung in kleinere, überschaubare Komponenten zu zerlegen, um die Markteinführungszeit zu verkürzen sowie die Codequalität und Agilität zu verbessern.
In früheren Generationen von Anwendungsarchitekturen war das Netzwerk weiterhin der effizienteste Punkt, um bestimmte Arten von Anwendungsdiensten einzubinden. Bis vor Kurzem war der Proxy das wichtigste Mittel, um diese Dienste in den Datenpfad zwischen Anwendung und Client einzufügen.
Doch dieser Datenpfad löst sich im Zuge moderner Anwendungsarchitekturen zunehmend auf. Er erstreckt sich mittlerweile über das Internet, Cloud-Umgebungen und das Rechenzentrum. Dabei wird der Client immer mehr zu einer entscheidenden Komponente der Anwendungsfunktionalität.
Daher ist es nicht mehr optimal, sich bei der Einbindung von Anwendungsdiensten ausschließlich auf einen einzigen, bekannten Datenpfad zu verlassen. Da zudem viele der neu entstehenden Datenpfade für eine Proxy-basierte Plattform ungeeignet sind, müssen wir andere mögliche Einbindungspunkte in Betracht ziehen, um moderne Anwendungen zu skalieren und abzusichern.
Einbindungspunkte für Anwendungsdienste
Das Konzept, Anwendungsdienste in einen Datenpfad „einzufügen“, bietet uns eine einfache Möglichkeit, diese moderne Sichtweise auf die Bereitstellung von Anwendungsdiensten zu beschreiben: Einfügepunkte.
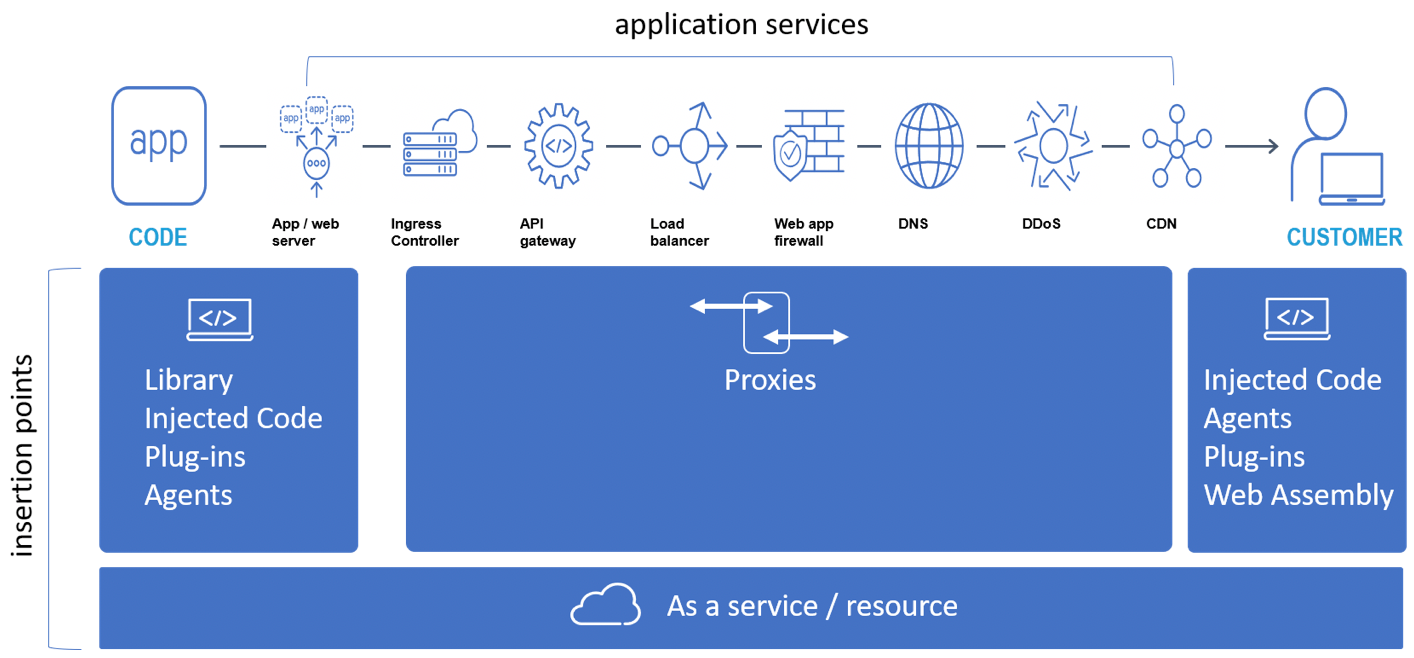
In diesem Modell unterscheiden wir zwischen einem herkömmlichen Einbindungspunkt (dem Proxy) und anderen Orten wie dem App-/Webserver und dem Clientgerät. Für jeden Ort gibt es mehrere Formen, die sich für die Einbindung von Anwendungsdiensten eignen.
Proxy
Am traditionellen Einbindungspunkt im Netzwerk finden Sie sowohl proxybasierte Anwendungsdienste als auch deren modernes Pendant – den Sidecar-Proxy, der die Grundlage einiger Service-Mesh-Lösungen bildet. Beide werden „im Netzwerk“ bereitgestellt und benötigen daher unabhängig von ihrer Ausführungsform (Container, Software, Hardware) Zugriff auf diesen Ort.
Proxys sind nach wie vor ein effizientes Mittel zur Einbindung von Anwendungsdiensten. Die größte Auswirkung moderner Anwendungsarchitekturen auf heutige Proxys betrifft deren Ausrichtung. Während Proxys traditionell Anwendungsdienste für viele Anwendungen bereitstellen, erfordern heutige Architekturen einen stärker auf einzelne Anwendungen zugeschnittenen Ansatz. Daher werden Proxys direkt in Anwendungen und deren Infrastruktur integriert und sind in der Regel wesentlich granularer ausgerichtet als frühere Proxy-Lösungen.
Proxylos
Da nicht alle Anwendungen und Umgebungen diesen Zugriff ermöglichen (man denke etwa an SaaS), suchen wir nach alternativen Einbindungspunkten, an denen Anwendungsdienste bereitgestellt werden können. Wir bezeichnen diese alternativen Punkte vereinfacht als „proxyless“, da sie für die Bereitstellung und Ausführung keinen Proxy benötigen und nicht darauf angewiesen sind. Diese Dienste können in Form herkömmlicher Agenten – also als Teil des Servers oder der Anwendung bereitgestellter Software – oder als entwicklerfreundlichere, codebasierte Optionen umgesetzt werden. Eingebundener Code wie JavaScript-Bibliotheken oder Plug-ins für Webserver und Browser sind gute Beispiele für Einbindungspunkte an solchen alternativen Stellen.
Dienst
Viele der Anwendungsdienste können „as a Service“ bereitgestellt werden, das heißt als cloudbasiertes Angebot. Für die Einbindung ist weiterhin ein Zugriff erforderlich, über den diese Dienste aufgerufen werden können. Daher werden solche Dienste nur selten in eine Anwendung integriert, ohne dass sie in irgendeiner Form über Code oder ein Konfigurationsartefakt eingebunden werden.
Angesichts dieser neuen, von modernen Anwendungsarchitekturen geprägten Landschaft lautet die Antwort auf die Frage, wo Anwendungsdienste zum Einsatz kommen, zunehmend: überall dort, wo sich eine App – oder ein Teil davon – befinden kann. Mit der zunehmenden Aufgliederung von Anwendungsarchitekturen werden auch die Anwendungsdienste aufgeteilt, die zur Skalierung, Absicherung und Beschleunigung der Bereitstellung von Anwendungskomponenten eingesetzt werden.
Die Ausweitung der Einbindungspunkte ist nur einer der notwendigen Entwicklungsschritte, um künftige Anforderungen an Telemetrie und intelligentere Automatisierung zu erfüllen. Während Unternehmen ihren Weg der digitalen Transformation konsequent fortsetzen, werden auch die Anwendungsdienste weiter ausgebaut und weiterentwickelt.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.