Seit mindestens zwei Jahren gilt 2030 als wahrscheinlicher Zeitpunkt für den Q-Day. Seitdem hat die Entwicklung des Quantencomputings enorm an Fahrt aufgenommen. Das tatsächliche Datum des Q-Day ist weniger entscheidend, als es scheinen mag; die Bedrohung für die Datenintegrität ist jedoch bereits Realität.
Angreifer führen bereits Angriffe nach dem Prinzip „Jetzt sammeln, später entschlüsseln“ durch und speichern verschlüsselte Daten, um sie künftig auswerten zu können. Deshalb ist es dringend erforderlich, schon heute Post-Quanten-Kryptografie (PQC) – oder zumindest hybride PQC – einzuführen, um die Grundlage der Informationssicherheit zu schützen.
Daten des öffentlichen Sektors könnten besonders gefährdet sein
Diese Herausforderung erscheint im öffentlichen Sektor besonders heikel. Zum einen sind Verschlusssachen, militärische Geheimnisse und Identitätsnachweise von Bürgerinnen und Bürgern für manche böswilligen Akteure besonders verlockende Ziele.
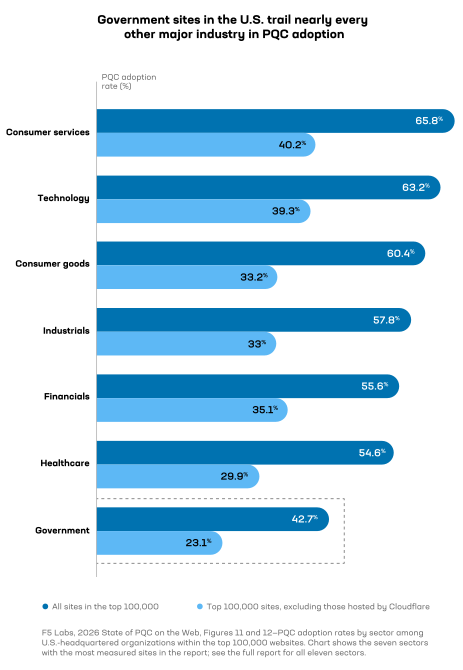
Zweitens hat eine Untersuchung von F5 Labs ergeben, dass US-amerikanische Regierungsbehörden mit einer Nutzungsquote von nur 42,7 % hinter nahezu allen anderen Branchen zurückliegen – selbst beim einfachen Schutz von Websites durch Post-Quanten-Kryptografie (PQC). Werden automatisierte PQC- oder hybride Verschlüsselungsverfahren, die standardmäßig über CDNs und Cloud-native Hyperscaler bereitgestellt werden, herausgerechnet, sinkt der Wert sogar auf 23,1 %.
Dieser niedrigere Wert dürfte den tatsächlichen Stand der Vorbereitung auf das Quantenzeitalter in US-Bundesbehörden realistischer widerspiegeln, insbesondere wenn man bedenkt, dass die kryptografischen Standardeinstellungen eines CDN keinen Schutz für Infrastruktur, Geräteverschlüsselung, sichere Kommunikation oder andere Bereiche bieten können.
Drittens unterliegen Organisationen des öffentlichen Sektors häufig zusätzlichen gesetzlichen Anforderungen, die es ihnen kaum erlauben, so flexibel zu agieren wie Unternehmen in anderen Branchen. Jede Organisation hat mit begrenzten Finanzmitteln und Ressourcen zu kämpfen, doch nur wenige müssen sich mit den aufwendigen Beschaffungsverfahren und gesetzlich vorgeschriebenen Entscheidungskriterien auseinandersetzen, die bei Investitionen der US-Bundesregierung gelten.
Warum öffentliche Beschaffungszyklen besondere Herausforderungen mit sich bringen
Ich habe mehr als zwei Jahrzehnte für die US-Regierung gearbeitet, davon mehr als die Hälfte der Zeit bei der Defense Information Systems Agency (DISA), die letzten sieben Jahre als deren CTO. Ich kenne die Feinheiten, Abläufe und die Dauer der Beschaffungszyklen auf US-Bundesebene. Viele dieser Prüfschritte und Anforderungen haben durchaus ihre Berechtigung. Allerdings halten diese Prozesse nur selten mit der Geschwindigkeit Schritt, mit der sich die Bedrohungslage entwickelt.
Ich habe die Einführung des Cloud-Computings und in jüngerer Zeit die Anfänge des KI-Einsatzes in Behörden miterlebt. Dabei habe ich aus nächster Nähe gesehen, wie die langwierigen Haushaltsplanungs- und Beschaffungsprozesse der US-Bundesverwaltung es erschweren können, mit der rasanten technologischen Entwicklung Schritt zu halten. Ich erinnere mich auch daran, wie schwer es den Behörden – zumindest während meiner Amtszeit – immer wieder fiel, ihre Beschaffungsanforderungen auf das jeweils aktuelle Marktangebot abzustimmen.
“Laut einer Untersuchung von F5 Labs liegen US-Regierungswebsites bei der Einführung von Post-Quanten-Kryptografie (PQC) mit nur 42,7 % hinter allen großen Branchen der Privatwirtschaft zurück – ohne den standardmäßigen Schutz durch CDNs sind es sogar nur 23,1 %.”
Anforderungen präzise in realistische Spezifikationen zu überführen, war häufig eine Herausforderung und erfordert in der Regel eine klare Kommunikation mit den Anbietern in beide Richtungen. Der Einsatz alternativer Vergabebefugnisse (Other Transactional Authorities, OTAs) und herausforderungsbasierter Lösungsansätze war hilfreich, doch es gibt weiterhin Verbesserungspotenzial.
So gut Entscheidungsträger Trends auch vorhersehen und geeignete Reaktionen darauf erkennen mögen: Beschaffung und Einführung hinken den aktuellen Best Practices, Innovationen und Integrationsmöglichkeiten meist hinterher. Setzen Sie bei der Wahl des Beschaffungsverfahrens auf Flexibilität und lassen Sie Spielraum für Wachstum. Allzu oft habe ich erlebt, dass der Standard „Lowest Priced Technically Acceptable“ (LPTA), bei dem das preisgünstigste technisch akzeptable Angebot den Zuschlag erhält, zu Investitionen führte, die zwar die grundlegenden Beschaffungsanforderungen erfüllten, aber nicht die nötige Flexibilität boten, um sich mit dem technologischen Wandel weiterzuentwickeln. Dieser Ansatz sorgte häufig sowohl bei den Unternehmen als auch bei den Behördenmitarbeitern, die letztlich mit diesen Lösungen arbeiten mussten, für Frustration. Zudem lassen sich die beschafften Lösungen nur schwer sinnvoll einsetzen, wenn sich die Anforderungen über den sehr engen Rahmen der LPTA-Beschaffung hinaus entwickeln. Da die IT selten unverändert bleibt, wird dies nahezu unmöglich.
Darüber hinaus bevorzugen Beschaffungsverantwortliche auf Bundesebene häufig langfristige Supportverträge oder nehmen eine Bindung an einen Anbieter in Kauf, nur um den Nutzen ihrer Beschaffungsbemühungen zu steigern. Doch langfristige Verpflichtungen können die Agilität in einer Zeit einschränken, in der sich Technologien – und deren ideale Kombinationen – ändern können, noch bevor die Tinte auf den Verträgen trocken ist. Noch schwerer wiegt, dass Sicherheitsvorkehrungen allzu oft erst nach der Einführung berücksichtigt werden – als nachträglicher Zusatz.
Bei digitalen Transformationen wie dem Übergang zu einer Cloud-first-Strategie waren die Folgen ungeschickter oder verspäteter Beschaffungsentscheidungen vor allem finanzieller oder betrieblicher Natur. Vielleicht brachte eine Maßnahme nicht die erhofften Einsparungen, oder die erwarteten Effizienzgewinne blieben aus. Fehler ließen sich beheben, indem Anwendungen aus der Cloud zurück in die eigene Infrastruktur verlagert, andere Cloud-Anbieter gewählt oder das Verhältnis zwischen lokalen und Cloud-Bereitstellungen innerhalb einer Hybridarchitektur angepasst wurde. Ebenso könnte es bei einem Fehler bei der Einführung von KI ausreichen, bessere Trainingsdatensätze oder ein anderes Modell zu verwenden oder das Modell anhand interner Daten nachzujustieren.
Bei der Implementierung von PQC könnten falsche oder zu spät getroffene Entscheidungen jedoch katastrophale Folgen haben. Ein massives Datenleck infolge geknackter Verschlüsselung lässt sich nicht rückgängig machen. Keine Behörde kann sich Beschaffungsfehler leisten, durch die nationale Sicherheitssysteme, sensible Kommunikation oder andere besonders schützenswerte Ressourcen des Bundes Quantenangriffen ausgesetzt werden. Insbesondere wenn Daten rund um die Welt fließen und nicht nur zwischen zwei Standorten unter staatlicher Hoheit ausgetauscht werden, passieren sie Orte, die möglicherweise nicht wohlgesinnt oder nicht vollständig sicher sind. Diese bieten ideale Angriffspunkte für das Vorgehen „Jetzt speichern, später entschlüsseln“.
Die Angst vor Fehlern ist jedoch keine Entschuldigung dafür, Entscheidungen grundsätzlich aufzuschieben. Entscheidungsträger im öffentlichen Sektor können es sich nicht leisten, abzuwarten, was sich bis 2030 ergibt, denn Beschaffung und Implementierung werden voraussichtlich den Großteil der bis dahin verbleibenden Zeit in Anspruch nehmen.
PQC von Anfang an mitdenken statt erst im Nachhinein
Unterschätzen Sie nicht, wie viel Zeit es braucht, Kryptografielösungen zu ersetzen. Ich verfolge die Entwicklungen rund um PQC seit meinem ersten Briefing dazu im Jahr 2019, und seitdem liegt mir das Thema besonders am Herzen. Doch es hat eine Weile gedauert, bis es breitere Aufmerksamkeit erlangt hat – und offenbar noch länger, bis konkrete Maßnahmen in Gang kamen. Der F5 2026 State of Application Strategy Report zeigt: Zwar haben zwei Drittel der Unternehmen ihre PQC-Risiken bewertet, doch nur 27 % beginnen, Maßnahmen zu ergreifen. Wir müssen aufhören, das Problem nur zu betrachten, und uns an die Arbeit machen – und zwar jetzt.
Die National Security Agency (NSA) hat ihre Commercial National Security Algorithm Suite 2.0 (CNSA 2.0) seit deren Veröffentlichung im Jahr 2022 mehrfach aktualisiert und präzisiert. Im vergangenen Sommer gab die US-Präsidialverordnung 14412 offiziell den Startschuss für die vermutlich größte Kryptografiemigration der Geschichte. Kurz darauf folgte das Memorandum M-26-15 des Office of Management and Budget als Umsetzungsleitfaden für zivile US-Bundesbehörden. Diese müssen auf Standards für Post-Quanten-Kryptografie (PQC) umstellen, die vom National Institute of Standards and Technology (NIST) genehmigt wurden. Die Vorgaben sollen bis zum 31. Dezember 2030 erfüllt sein. Dies entspricht der offiziellen NIST-Frist für die Ausmusterung bisheriger Verschlüsselungsalgorithmen. Für nationale Sicherheitssysteme, die den Vorschriften der NSA unterliegen, greift die erste wichtige Beschaffungsvorgabe bereits am 1. Januar 2027.
Weitere Vorgaben stehen noch aus. In weniger als zwei Monaten, am 19. Dezember 2026, läuft die Frist ab, bis zu der der Federal Acquisition Regulatory (FAR) Council seinen ersten Regelungsentwurf vorlegen muss, der betroffene Auftragnehmer zur Einhaltung der vom NIST genehmigten PQC-Standards verpflichtet. Warten Sie jedoch nicht auf diese Regelung. Drei vom NIST genehmigte Standards – FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) und FIPS 205 (SLH-DSA) – sowie hybride PQC-Kryptografie stehen bereits zur Verfügung, um die Umstellung zu unterstützen. FIPS 203 und 204 sind Bestandteil von CNSA 2.0.
So legen Sie noch heute los
Beginnen Sie also jetzt damit, die PQC-Anforderungen zu erfüllen. So gehen Sie vor:
- Planen Sie kontinuierliche Veränderungen ein. Machen Sie sich zunächst bewusst, dass die Erfüllung der PQC-Anforderungen keine einmalige Umstellung sein wird. Behörden – und ihre wichtigsten Auftragnehmer und Anbieter – verfügen bereits über alles Nötige, um die ersten Schritte zu unternehmen. NIST und NSA werden jedoch weiterhin zusätzliche Algorithmenkandidaten vorantreiben. Dauerhafter Schutz erfordert eine stetige Weiterentwicklung, keine unumstößliche Festlegung auf einen einzelnen Algorithmus oder eine hybride Lösung. Seien Sie vorsichtig bei langen Vertragslaufzeiten oder Bereitstellungsfristen. Agilität erfordert außerdem, weiterhin frühzeitig die richtigen Fragen zu stellen und die Formulierungen in Beschaffungsunterlagen und Verträgen im Einklang mit der technologischen Entwicklung anzupassen.
- Beginnen Sie jetzt. Stellen Sie sicher, dass jede neue Implementierung den PQC-Anforderungen entspricht – unabhängig davon, ob sie im Rahmen langjähriger oder neuer Verträge erfolgt. Und zwar ab heute, nicht erst 2027 oder 2030. Achten Sie darauf, dass Partner Lösungen liefern, die von Anfang an konform sind. Es mag verlockend sein, Schutzmaßnahmen erst später nachzurüsten. Gehen Sie dieses Risiko nicht ein.
- Fordern Sie Transparenz ein. Verlangen Sie im Austausch mit Technologieanbietern und bei der Festlegung von Ausschreibungskriterien Interoperabilitätstests, PQC-Leistungskennzahlen und eine kryptografische Stückliste, um die in Lösungen und Tools verwendeten Algorithmen, Schlüssellängen, digitalen Zertifikate und Protokolle vollständig zu verstehen. So erkennen Sie Auftragnehmer und Anbieter, die mit dem Wandel Schritt halten – damit Ihre Systeme das ebenfalls können.
- Auf Agilität setzen. Setzen Sie auf programmierbare Plattformen, die sich mit der Weiterentwicklung zusätzlicher Standards anpassen können und werden. Die F5 Application Delivery and Security Platform (ADSP) ist ein Beispiel dafür: Sie bietet integrierte PQC-Konformität mit Unterstützung für ML-KEM und hybride Verschlüsselungsverfahren sowie quantensicheres VPN-Tunneling.
Quantencomputer stellen eine direkte Bedrohung für die Sicherheit von Informationen und Infrastrukturen dar. Da sie bereits am Horizont absehbar sind, ist der Übergang zur Post-Quanten-Kryptografie (PQC) dringend notwendig – anders als bei typischen Cloud- oder KI-Implementierungen geht es hier nicht bloß um Kosteneinsparungen oder Effizienzsteigerungen. Verschlüsselung ist das oft unterschätzte Fundament der Informationssicherheit. Sollte sie schon bald keinen Schutz mehr bieten, steht weit mehr auf dem Spiel als bei den meisten betrieblichen Entscheidungen. Arbeiten Sie eng und sorgfältig mit Fachleuten zusammen, um Ihr Wissen zu erweitern, Fehler bei der Implementierung zu vermeiden und sicherzustellen, dass nationale Schutzgüter weiterhin geschützt bleiben.
Vor allem gilt: Keine Panik – F5 steht Ihnen zur Seite. Entdecken Sie die F5-Lösungen für den öffentlichen Sektor.
Über den Autor
Ähnliche Blogbeiträge
Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.

Von einer App zu einer ganzen Agentenflotte: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Jetzt bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.

Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.
Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.