Wenn Unternehmen ihre Anwendungen auf Cloud-native-Infrastrukturen migrieren und dort erweitern, entstehen dadurch Risiken. Laut dem State of Application Strategy Report von F5 verwalten 88 % der Unternehmen weiterhin eine Mischung aus modernen und Legacy-Anwendungen. Tatsache ist, dass viele Unternehmen über einen Anwendungskatalog verfügen, der mehrere Architekturgenerationen umfasst. Um diese Legacy- und modernen Anwendungen in Hybrid- und Multi-Cloud-Umgebungen abzusichern, implementieren und optimieren Unternehmen fortlaufend zahlreiche Sicherheitskontrollen. Da Anwendungen nur so sicher sind wie die Infrastruktur, auf der sie ausgeführt werden, muss die Sicherheit auf den gesamten Architektur-Stack ausgeweitet werden – von Anwendungen und APIs bis hin zur zugrunde liegenden Cloud-native-Infrastruktur.
Herkömmliche Sicherheitskontrollen sind nicht darauf ausgelegt, dynamische und stark verteilte Architekturen zu schützen. Unternehmen fehlt es an Transparenz und Kontrolle, um die vielfältigen Sicherheitsbedrohungen zu erkennen, die aus einer einzigen koordinierten Angriffskampagne hervorgehen können. Sie erwarten von ihren Cloud-Infrastrukturanbietern, diese Lücke zu schließen. Die verschiedenen Cloud-Anbieter unterscheiden sich jedoch hinsichtlich ihrer Verantwortungsmodelle, Sicherheitskonzepte und cloudnativen Tools. Darüber hinaus beseitigt die Verlagerung von Anwendungen in die Cloud keine Risiken und verringert möglicherweise nicht einmal die Komplexität. Tatsächlich dürfte sich die Angriffsfläche einer heterogenen Umgebung, die sich über das Rechenzentrum und mehrere Cloud-Anbieter erstreckt, vergrößern, da es cloudnativen Infrastrukturen häufig an ausreichender Beobachtbarkeit und Sicherheit mangelt. Dadurch entstehen erhebliche blinde Flecken und Angriffsmöglichkeiten, die aufgrund uneinheitlicher Sicherheitskonzepte zu Ausfallzeiten, Betriebsunterbrechungen und Sicherheitsvorfällen führen können.
Mit der Innovationskraft von Unternehmen entwickeln sich auch Angreifer weiter
Die Ausnutzung von Schwachstellen wird unweigerlich weitergehen, da böswillige Akteure ihre Angriffsarsenale und Vorgehensweisen kontinuierlich weiterentwickeln. Die weitreichende Angriffsfläche lässt sich nicht vollständig mit einem einzigen Tool absichern – auch nicht mit einer Web Application Firewall (WAF). Komplexe Software-Lieferketten, die zunehmende Verbreitung von Open-Source-Software und die Automatisierung über CI/CD-Pipelines werden unvorhergesehene Risiken mit sich bringen. Daher sind eine frühzeitige Erkennung und Behebung entscheidend, um Webanwendungen und APIs wirksam zu schützen.
So kann beispielsweise die berüchtigte log4j2-Schwachstelle auf vielfältige Weise ausgenutzt werden, was die Behebung erschwert – insbesondere dann, wenn sich die potenzielle Gefährdung auf Komponenten in mehreren Clouds erstreckt. Um Schwachstellen schneller beheben zu können, müssen Anzeichen für Sicherheitslücken erkannt und die Eingangstür (Apps), die Fenster (APIs) und das Fundament (Infrastruktur) des digitalen Hauses miteinander verknüpft werden. Die Ausweitung des Schutzes von Webanwendungen und APIs (WAAP) auf Cloud-native Infrastrukturen und Workloads trägt dazu bei, Bedrohungen einzudämmen, indem anfällige Komponenten und potenziell bösartiges Verhalten in Echtzeit erkannt werden. Dadurch erhalten Sicherheitskontrollen wie eine WAF wichtige Erkenntnisse, sodass Richtlinien zum Schutz kritischer Anwendungsdienste aktualisiert werden können. Die log4j2-Schwachstelle warnt Sicherheitsverantwortliche vor den Risiken einer nicht mehr beherrschbaren Komplexität und den verheerenden Angriffen, die noch bevorstehen. Zugleich bietet sie Unternehmen die Gelegenheit, ihre Sicherheitslage neu zu bewerten und eine umfassende Sicherheitsstrategie mit robustem Infrastrukturschutz einzuführen.
Schutz Ihrer gesamten digitalen Infrastruktur
Der erfolgreiche Betrieb und Schutz von Anwendungen im Zuge ihrer Modernisierung erfordert eine umfassende Beobachtbarkeit der gesamten, zunehmend dezentralen und verteilten Architektur, um einen vollständigen Überblick über Bedrohungen sowohl auf Anwendungs- als auch auf Infrastrukturebene zu erhalten.
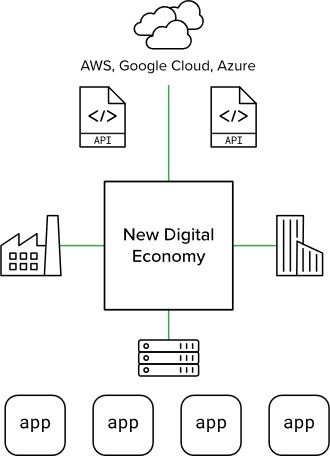
Da Unternehmen Toolsets verschiedener Cloud-Anbieter einsetzen und zur Gewährleistung von Redundanz Multi-Cloud-Architekturen aufbauen, wird die Observability zu einer entscheidenden Herausforderung, die Governance-Maßnahmen zur Aufrechterhaltung eines einheitlichen Sicherheitsniveaus gefährdet. Cloud-Sicherheitsmodelle unterscheiden sich, und Inkonsistenzen erhöhen das Risiko, indem sie die Angriffsfläche vergrößern – eine Schwachstelle, die Angreifer kennen und ausnutzen.
F5 gewährleistet einen umfassenden Schutz aller Architekturkomponenten, von denen Anwendungen und APIs abhängig sind, und sorgt für Resilienz und Agilität. So können Unternehmen ihre Anwendungen modernisieren und die Effizienz cloudnativer Infrastrukturen nutzen, während sie gleichzeitig die kritischen Dienste, auf denen ihr Geschäft in der neuen digitalen Wirtschaft basiert, proaktiv schützen.
Das gesamte digitale Haus absichern
Wir haben kürzlich F5 Distributed Cloud App Infrastructure Protection (AIP) eingeführt – einen Dienst zum Schutz von Cloud-Workloads, der umfassende Telemetriedaten und eine hochwirksame Angriffserkennung für Cloud-native Workloads bietet. Er wird auf der F5 Distributed Cloud (F5 XC) Plattform ausgeführt, um die Erkennung und Abwehr zunehmend komplexer Angriffskampagnen zu verbessern. F5 XC AIP kombiniert Telemetriedaten, Regeln und maschinelles Lernen, um Bedrohungen in Echtzeit über den gesamten Infrastruktur-Stack hinweg zu erkennen.
Eine umfassende Lösung, die Anwendungen, APIs und die zugrunde liegende Infrastruktur schützt, bietet mehrere Vorteile:
- Verbesserte Transparenz – Multi-Cloud-Beobachtbarkeit durch eine umfassende Analyse der Telemetriedaten von Cloud-Workloads, unabhängig davon, wo sie bereitgestellt werden.
- Effektive Erkennung – Echtzeitschutz mit retrospektiver Analyse von Milliarden täglich erfasster Datenpunkte sowie Kontextinformationen und Workflows, die eine schnellere Behebung ermöglichen.
- Automatisierter Schutz – Optimierter Schutzkreislauf von Erkenntnissen bis hin zu Richtlinien, der Bedrohungen neutralisiert – unabhängig davon, wo sie entstehen und wie sie sich verbreiten.
- Ökosystemintegration – Interoperabilität mit vorhandenen Sicherheitstools, SIEMs und Plattformen von Cloud-Anbietern, um verwertbare Erkenntnisse und umfassende Kontextinformationen auszutauschen.
F5 freut sich, seinen Kunden Schutz für ihre Anwendungsinfrastruktur bereitzustellen, damit sie ihre Anwendungen weiter modernisieren und gleichzeitig Risiken effektiv managen können. In Kombination mit WAAP erhalten Kunden einen mehrstufigen Erkennungsansatz, der sie dabei unterstützt, Sicherheitsbedrohungen für Anwendungen, APIs und die Cloud-native Infrastruktur, auf der diese ausgeführt werden, zu beheben.
Weitere Informationen finden Sie unter: www.f5.com/solutions/protect-app-infrastructure
Über die Autoren
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...