Da moderne Unternehmen zunehmend auf Cloud-native-Strategien und Microservices-Architekturen setzen, sind eine reibungslose Anwendungsleistung und umfassende Sicherheit wichtiger denn je. In dieser sich rasant entwickelnden digitalen Landschaft erweist sich Application Delivery Controller as a Service (ADCaaS) als wegweisende Lösung, die Unternehmen die Skalierbarkeit, Geschwindigkeit und den Schutz bietet, die sie für ihren Erfolg benötigen.
Angesichts zunehmender Cyberbedrohungen und immer komplexerer Cloud-Umgebungen bietet ADCaaS sowohl optimierte Leistung als auch eine unverzichtbare Sicherheitsbasis für sensible Workloads. Für zukunftsorientierte Unternehmen ist ADCaaS nicht nur eine Option, sondern eine strategische Notwendigkeit, um in der Cloud agil, widerstandsfähig und sicher zu bleiben.
Mit zunehmender Komplexität von Anwendungen decken die standardmäßigen Azure-Tools viele, aber nicht alle Anforderungen ab. Hier kommt F5 NGINXaaS for Azure ins Spiel. Die gemeinsam von F5 und Microsoft entwickelte und nativ in Azure integrierte Lösung bietet direkt über den Azure Marketplace fortschrittliche Anwendungsbereitstellung, Sicherheit und Observability.
NGINXaaS for Azure ist ein ADCaaS der nächsten Generation, der eine hochgradig anpassbare Plattform für die Bereitstellung und Absicherung der in Azure ausgeführten Anwendungen eines Unternehmens bietet und so deren Leistung, Verfügbarkeit und Transparenz in großem Maßstab verbessert. Im Laufe der Jahre haben wir dieses ADCaaS-Angebot kontinuierlich weiterentwickelt, und wir freuen uns, dass F5 NGINX App Protect als Teil von F5 NGINXaaS for Azure verfügbar ist und eine fortschrittliche, schlanke und leistungsstarke Web Application Firewall (WAF) bereitstellt, die moderne Anwendungen und APIs von Kunden vor komplexen Bedrohungen schützt.
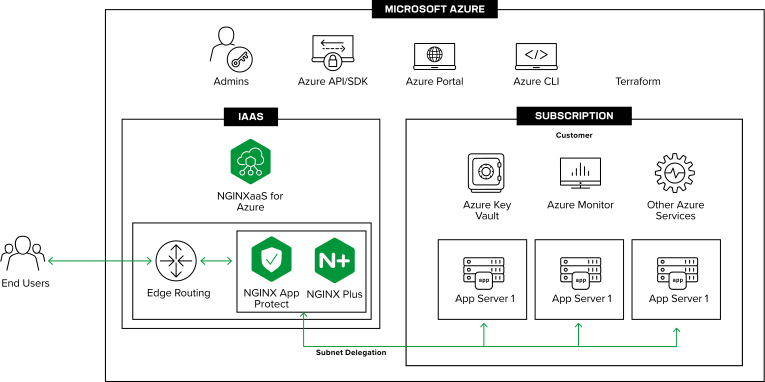
F5 NGINX App Protect ist mit F5 NGINXaaS for Azure verfügbar und bietet Kunden erweiterten Schutz vor häufigen Bedrohungen wie den OWASP Top 10 und Zero-Day-Angriffen.
F5 NGINXaaS for Azure: Eine ADCaaS-Lösung der nächsten Generation
Als cloudnatives ADCaaS-Angebot für Azure wurde F5 NGINXaaS for Azure für Teams entwickelt, die eine leistungsstarke Anwendungsbereitstellung und Sicherheit wünschen, ohne sich mit der Verwaltung der Infrastruktur belasten zu müssen. Ganz gleich, ob Unternehmen APIs, Microservices oder Webanwendungen bereitstellen: F5 NGINXaaS bietet ihnen die erforderliche Flexibilität, Skalierbarkeit und Leistung – ohne die betriebliche Komplexität. Von grundlegenden Anwendungsfällen bis hin zu anspruchsvollen Workloads vereinfacht die Lösung die Bereitstellung und Optimierung, sodass sich Teams stattdessen auf Innovationen, Kostensenkungen und den reibungslosen Betrieb ihrer geschäftskritischen Anwendungen konzentrieren können.
F5 NGINXaaS for Azure geht über herkömmliche Tools hinaus und vereint Traffic-Management auf den Ebenen 4 bis 7, Skalierbarkeit, Beobachtbarkeit und erweiterte Programmierbarkeit in einer einheitlichen, benutzerfreundlichen Plattform. Der Service macht das Patchen, Aktualisieren und Warten von NGINX-Clustern durch IT-Teams überflüssig, sodass sie sich auf die Entwicklung eines herausragenden Benutzererlebnisses konzentrieren können. Dank sofortiger Skalierbarkeit und umfassender Konfigurationskontrolle können Teams alles bewältigen – vom einfachen Lastausgleich bis hin zur erweiterten Traffic-Steuerung und API-Kommunikation – und das mit nur wenigen Klicks.
Zu den wichtigsten Funktionen gehören:
- Erweitertes Traffic-Management auf Layer 7 und Layer 4 für eine optimierte Anwendungsleistung.
- Sitzungspersistenz und aktive Integritätsprüfungen.
- Integrierte Ratenbegrenzung und IP-basierte Zugriffskontrollen.
- Azure-native Integration für Überwachung und Sicherheit.
- Dynamische Module für benutzerdefinierte Logik
Sicherheit und Performance nahtlos vereint
Mit NGINX App Protect, das in F5 NGINXaaS for Azure integriert ist, können Benutzer moderne Anwendungen und APIs mit einer plattformunabhängigen WAF absichern, automatisieren und skalieren. NGINX App Protect bietet intelligenten, schlanken Schutz genau dort, wo sich die Anwendungen und APIs eines Unternehmens befinden. Von der Abwehr der OWASP-Top-10-Bedrohungen bis hin zur Absicherung des REST- und gRPC-Datenverkehrs ermöglicht es Teams, moderne Workloads ohne zusätzliche Komplexität zu schützen.
NGINX App Protect ist tief integriert, wird automatisch aktualisiert und lässt sich mühelos über Azure verwalten. Mit dynamischer Skalierung, vereinfachter Steuerung und Zuverlässigkeit auf Enterprise-Niveau verwandelt der Dienst das ADCaaS eines Unternehmens in eine umfassende, cloudnative Sicherheitslösung, die leistungsstarken, flexiblen und anpassungsfähigen Schutz bietet.
NGINX App Protect lässt sich mit nur einem Klick ganz einfach für NGINXaaS for Azure-Bereitstellungen aktivieren. Die Lösung bietet sofort einsatzbereiten Schutz vor den OWASP Top 10 und Bot-Angriffen sowie konfigurierbare Modi, die sich an die Risikotoleranz eines Unternehmens anpassen lassen – von einer weniger strengen Überwachung bis hin zur konsequenten Durchsetzung für sensible Anwendungen.
Mit benutzerdefinierten JSON-basierten Richtlinien können Unternehmen den Schutz genau auf die Anforderungen ihrer Anwendung abstimmen. Dank der integrierten Anbindung an Azure Log Analytics erhalten Teams zudem umfassende Einblicke in ihre gesamte Sicherheitslandschaft. Darüber hinaus können sie den Datenverkehr in Echtzeit analysieren, Muster erkennen und mithilfe leistungsstarker KQL-gestützter Analysen schnell reagieren – um Bedrohungen nicht nur abzuwehren, sondern sie auch zu verstehen.
App-Bereitstellung und -Sicherheit auf die nächste Stufe heben
F5 NGINXaaS for Azure hebt die Anwendungsbereitstellung und -sicherheit auf die nächste Stufe und stärkt unsere F5 Application Delivery and Security Platform durch die Bereitstellung wichtiger Funktionen als Service – eines von mehreren Nutzungsmodellen.
Durch die Erschließung fortschrittlicher Anwendungsfälle, die durch flexible Programmierbarkeit, erweiterte Anpassungsmöglichkeiten, bessere Skalierbarkeit und optimierte Beobachtbarkeit ermöglicht werden, sowie nun auch durch fortschrittliche WAF-Schutztechnologien dank der Integration von NGINX App Protect bietet F5 NGINXaaS for Azure eine maßgeschneiderte ADCaaS-Lösung, die Azure-basierten Anwendungen eines Unternehmens Agilität, Sicherheit, Flexibilität und Zuverlässigkeit verleiht.
Besuchen Sie uns im Azure Marketplace und legen Sie los! Und wenn Sie an der RSA Conference in San Francisco teilnehmen, besuchen Sie uns unbedingt an Stand N-4335.
Über die Autoren
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.