Die verteilte Struktur moderner Anwendungen in Hybrid- und Multi-Cloud-Umgebungen macht es für Unternehmen zu einer enormen Herausforderung, robuste Sicherheit zu gewährleisten und Compliance-Anforderungen einzuhalten. Herkömmliche Sicherheits- und Compliance-Ansätze reichen für diese komplexen Architekturen häufig nicht aus. Durch umfassende Verwaltungs- und Transparenzfunktionen, Schwachstellenbewertungen in Echtzeit, eine vereinfachte Konfigurationsverwaltung und eine automatisierte Zertifikatsverwaltung bietet F5 NGINX One eine einheitliche Lösung, die Unternehmen dabei unterstützt, in ihrer gesamten Infrastruktur für die Anwendungsbereitstellung einheitliche und robuste Sicherheits- und Compliance-Maßnahmen umzusetzen.
Transparenz schaffen und Schwachstellen bewerten
Der erste Schritt zur Verbesserung von Sicherheit und Compliance besteht darin, sich einen Überblick über die vorhandenen Ressourcen und potenziellen Schwachstellen zu verschaffen. NGINX One bietet umfassende Transparenz über alle NGINX-Instanzen in Ihrer gesamten Umgebung, einschließlich Versionsinformationen und damit verbundener Sicherheitsrisiken.
Ohne diese Transparenz ist die Bewertung von Schwachstellen ein zeitaufwendiger und komplexer Prozess. Häufig müssen Teams manuell per E-Mail kontaktiert und Antworten abgewartet werden, oder man ist auf regelmäßige Überprüfungen durch Sicherheitsscanner von Drittanbietern angewiesen. Diese Überprüfungen finden nur selten statt, und die Ergebnisse können Monate alt sein, sodass es schwierig ist, einen aktuellen Überblick über Ihre Sicherheitslage zu behalten.
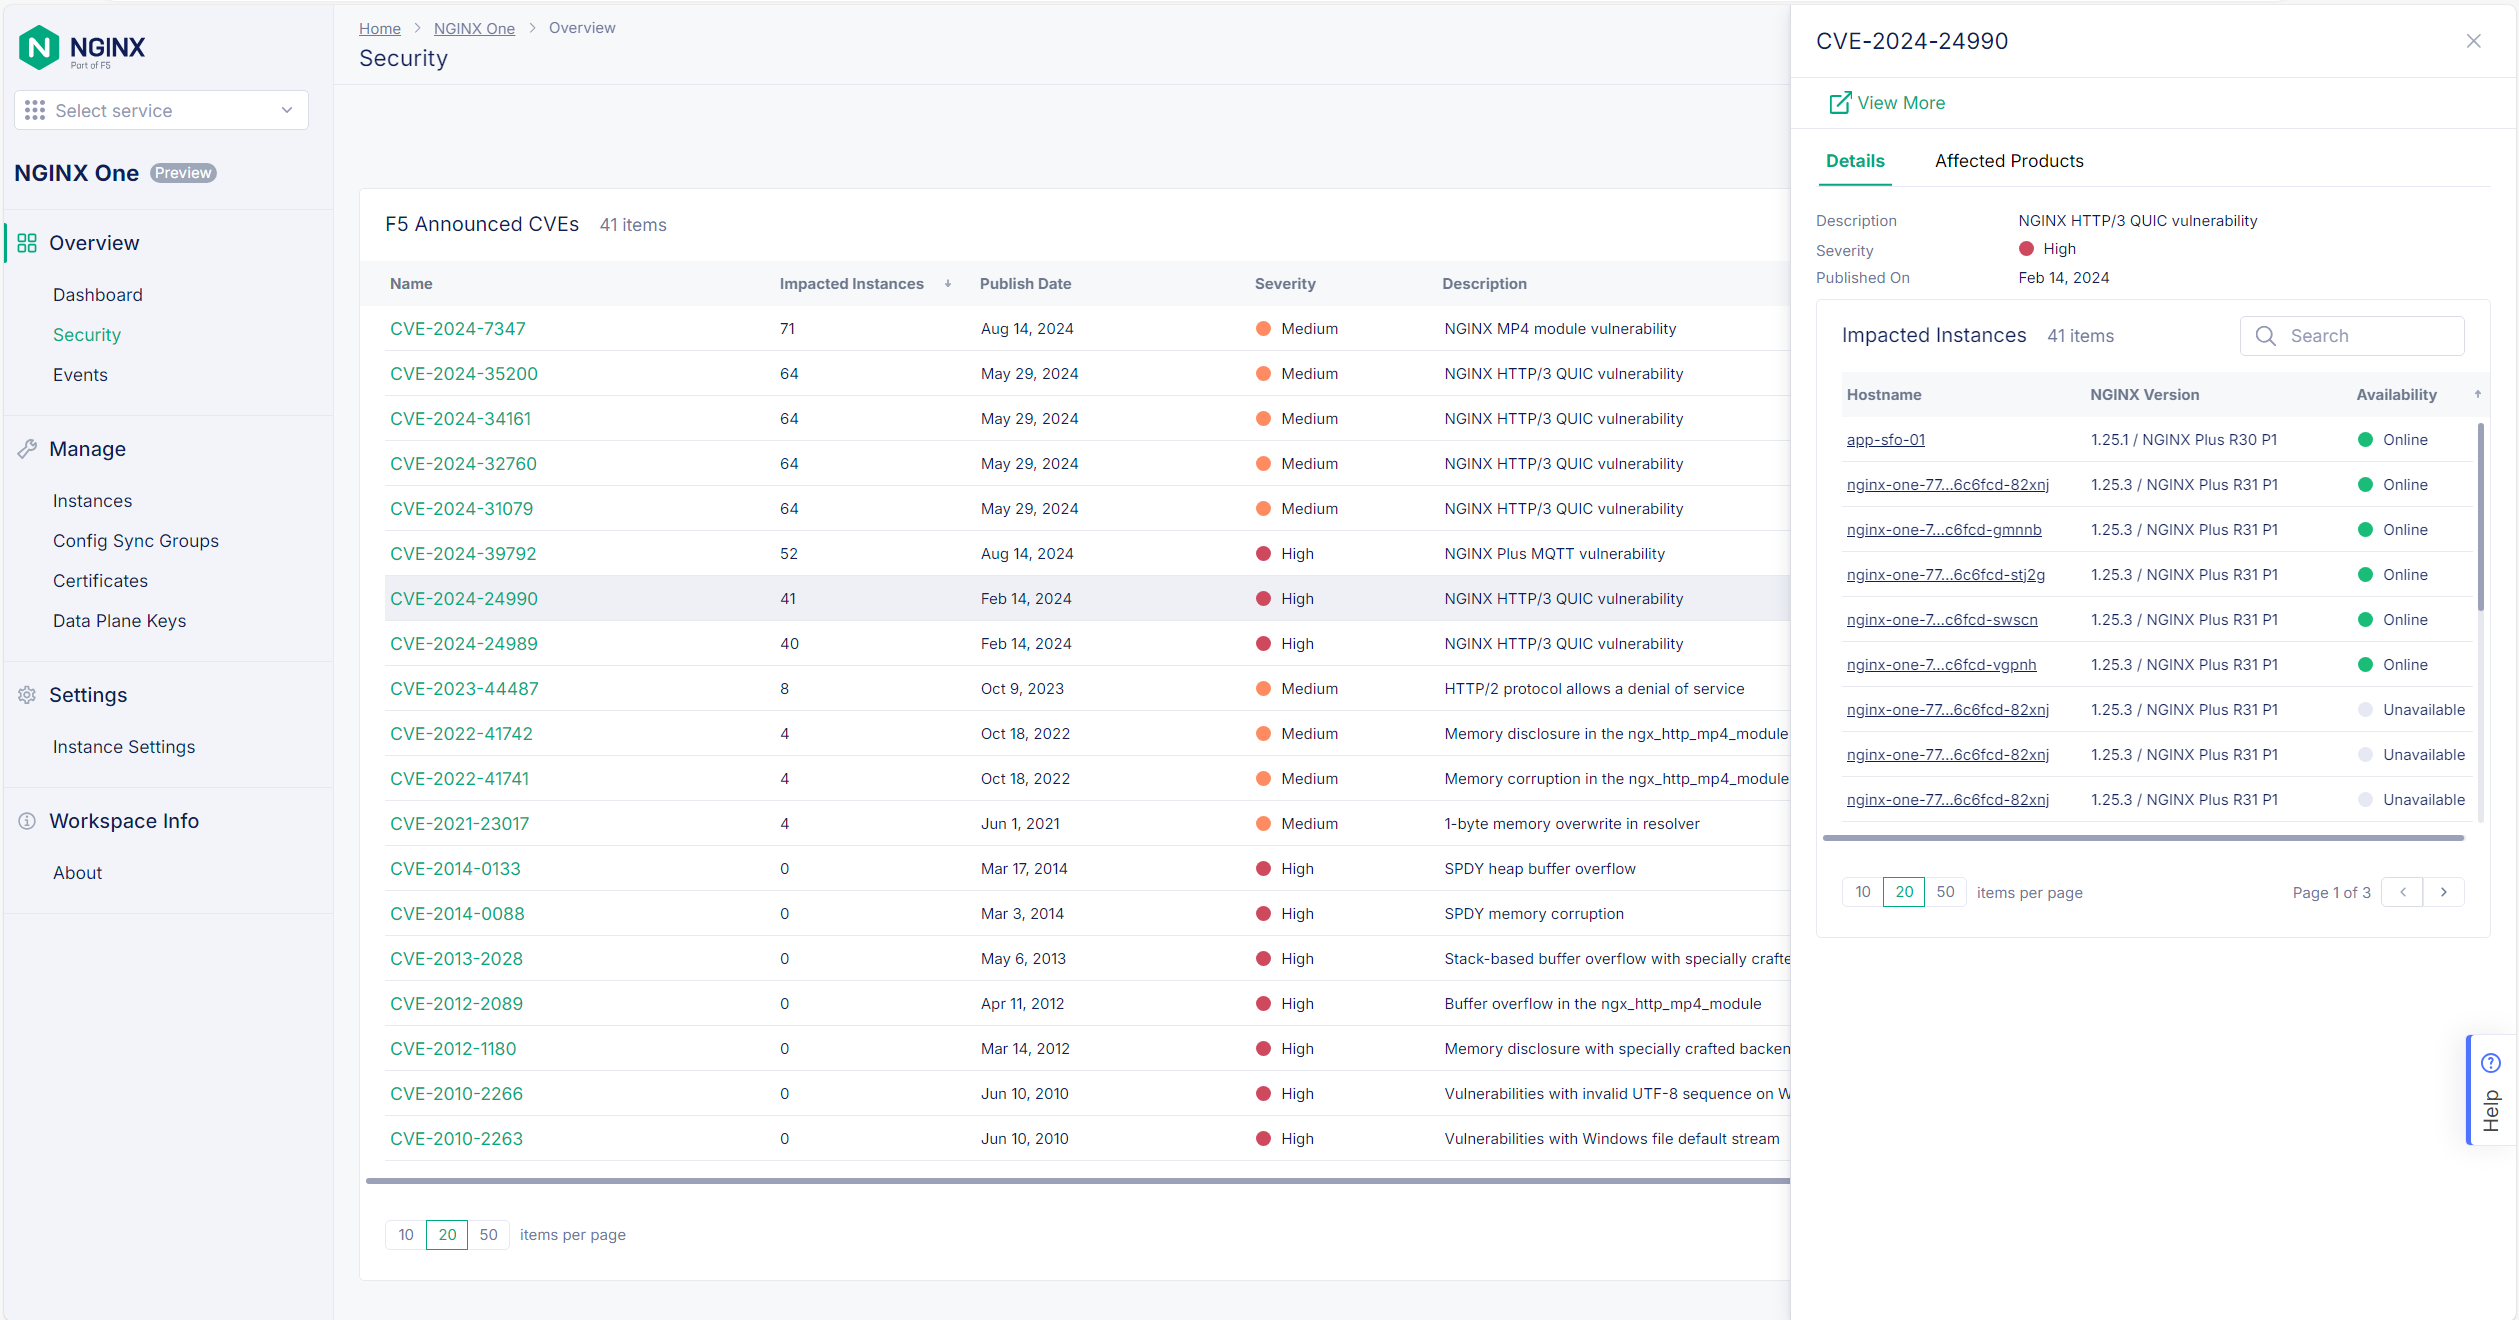
NGINX One erleichtert die Bewertung von Schwachstellen erheblich. Die Plattform überwacht Ihre NGINX-Instanzen kontinuierlich und stellt Echtzeitinformationen zu potenziellen Sicherheitsrisiken bereit. So können Sie schnell erkennen, auf welchen Instanzen veraltete oder nicht gepatchte Versionen ausgeführt werden, und die Behebungsmaßnahmen anhand des Schweregrads der Schwachstellen priorisieren.
Vereinfachung des Konfigurationsmanagements
Sichere Konfigurationen zu gewährleisten, ist ebenso wichtig wie der Einsatz der neuesten Softwareversionen. Fehlkonfigurationen können Schwachstellen verursachen, selbst wenn die zugrunde liegende Software auf dem neuesten Stand ist. NGINX One vereinfacht das Konfigurationsmanagement durch eine zentrale Plattform, auf der Konfigurationsänderungen bereitgestellt, getestet und implementiert werden können.
Die visuelle Side-by-Side-Differenzansicht (Diff) von NGINX One ermöglicht es Ihnen, aktuelle und vorgeschlagene Konfigurationen einfach zu vergleichen und sicherzustellen, dass Änderungen gründlich geprüft werden, bevor sie in die Produktionsumgebung übernommen werden. Dieser optimierte Prozess verringert das Risiko menschlicher Fehler und trägt dazu bei, in Ihrer gesamten NGINX-Flotte einheitliche und sichere Konfigurationen aufrechtzuerhalten.
Schwachstellenmanagement in Echtzeit
NGINX One hebt das Schwachstellenmanagement auf ein neues Niveau, indem es in Echtzeit Einblicke in potenzielle Sicherheitsrisiken bietet. Die Plattform identifiziert nicht nur Instanzen mit bekannten Schwachstellen anhand ihrer Version, sondern analysiert auch die tatsächliche Konfiguration, um festzustellen, ob diese Schwachstellen aktiv ausgenutzt werden können.
Wenn beispielsweise auf einer NGINX-Instanz eine Version mit einer bekannten Schwachstelle im Zusammenhang mit HTTP/2 ausgeführt wird, prüft NGINX One die Konfiguration darauf, ob HTTP/2 aktiviert ist. Ist dies der Fall, wird die Behebung bei dieser Instanz gegenüber anderen Instanzen mit derselben Version, bei denen die Schwachstelle nicht aktiv ausgenutzt werden kann, als besonders dringlich eingestuft.
Diese Funktion für das Schwachstellenmanagement in Echtzeit hilft Unternehmen, ihre Maßnahmen zur Behebung von Schwachstellen zu priorisieren und Ressourcen effizienter einzusetzen. Sie stellt sicher, dass die kritischsten Sicherheitsrisiken zuerst behoben werden, und reduziert so die Gefährdung der Infrastruktur für die Anwendungsbereitstellung insgesamt.
Automatisierung der SSL/TLS-Zertifikatsverwaltung
Die Verwaltung von SSL/TLS-Zertifikaten ist entscheidend für eine sichere Kommunikation zwischen Clients und Servern. Abgelaufene oder falsch konfigurierte Zertifikate können zu Sicherheitslücken und Anwendungsausfällen führen. NGINX One automatisiert die Zertifikatsverwaltung und erleichtert so die Einhaltung von Vorschriften und die Risikominimierung.
Mit NGINX One können Sie SSL/TLS-Zertifikate für alle Ihre NGINX-Instanzen zentral verwalten und überwachen. Die Plattform bietet einen umfassenden Überblick über den Status der Zertifikate und zeigt an, welche gültig sind, demnächst ablaufen oder bereits abgelaufen sind. Diese zentrale Übersicht macht eine manuelle Nachverfolgung überflüssig und verringert das Risiko unerwartet ablaufender Zertifikate.
NGINX One unterstützt außerdem die automatische Erstellung und Erneuerung von Zertifikaten mithilfe des ACME-Protokolls. Dadurch wird die Zertifikatsverwaltung weiter vereinfacht und das Risiko von Compliance-Verstößen reduziert.
Durch Echtzeittransparenz, Schwachstellenbewertungen, Konfigurationsmanagement und automatisierte Zertifikatsverwaltung versetzt NGINX One Teams in die Lage, Sicherheitsrisiken proaktiv anzugehen und eine robuste Cybersicherheitsstrategie aufrechtzuerhalten. Da Unternehmen weiterhin die Herausforderungen der modernen Anwendungsbereitstellung bewältigen müssen, wird NGINX One eine entscheidende Rolle dabei spielen, sie beim Aufbau einer widerstandsfähigeren, sichereren und regelkonformen Infrastruktur für die Anwendungsbereitstellung zu unterstützen.
Einen tieferen Einblick in den gesamten Funktionsumfang von F5 NGINX One bieten diese weiterführenden Blogbeiträge und Ressourcen: Beginnen Sie mit einer Einführung in NGINX One. Erfahren Sie, wie NGINX One Management und Observability optimiert und Verfügbarkeit und Performance steigert. Sehen Sie sich außerdem diese Demos auf DevCentral an, um NGINX One in Aktion zu erleben.
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.