Als Kernmodul der F5 NGINX Management Suite ist Instance Manager eine unschätzbar wertvolle Ressource, mit der Sie all Ihre NGINX Open Source- und NGINX Plus-Instanzen einfach und effizient finden, verwalten und überwachen können. Mit Instance Manager ist es jetzt ganz einfach, den Überblick über NGINX-Instanzen zu behalten – über die benutzerfreundliche Oberfläche können Unternehmen bequem alle Instanzen zentral überwachen.
Instance Manager kann außerdem Instanzen identifizieren, die von allgemeinen Schwachstellen und Sicherheitslücken (Common Vulnerabilities and Exposures, CVEs) betroffen sind oder deren SSL-Zertifikate möglicherweise abgelaufen sind. Diese umfassende Scanfunktion ist entscheidend, um die Sicherheit Ihrer IT-Ressourcen zu gewährleisten. Das Modul benachrichtigt Sie zudem, wenn eine neue Version verfügbar ist, mit der sich diese Schwachstellen beheben lassen. Damit ist es unverzichtbar für alle, die NGINX-Instanzen proaktiv verwalten und absichern möchten.
Mit Instance Manager können Sie sicher sein, dass Ihre Ressourcen präzise erfasst werden. Dies ermöglicht eine bessere Verwaltung und erhöht die allgemeine Sicherheit.
 
Funktionsweise des Instance Managers der NGINX Management Suite
Mit Instance Manager können Sie Ihre Umgebung ganz einfach nach NGINX-Instanzen durchsuchen, indem aktive Hosts mithilfe des Internet Control Message Protocol (ICMP) identifiziert werden.
Zur Identifizierung aktiver Hosts können zwei primäre Methoden verwendet werden:
- ICMP aktivieren
- ICMP deaktivieren
Um eine Instanz zu scannen, rufen Sie die Scan-Seite auf und geben Sie die IP-Adresse sowie die Portnummer ein. Der Vorgang ist unkompliziert und lässt sich anhand der auf der Scan-Seite beschriebenen Schritte durchführen.
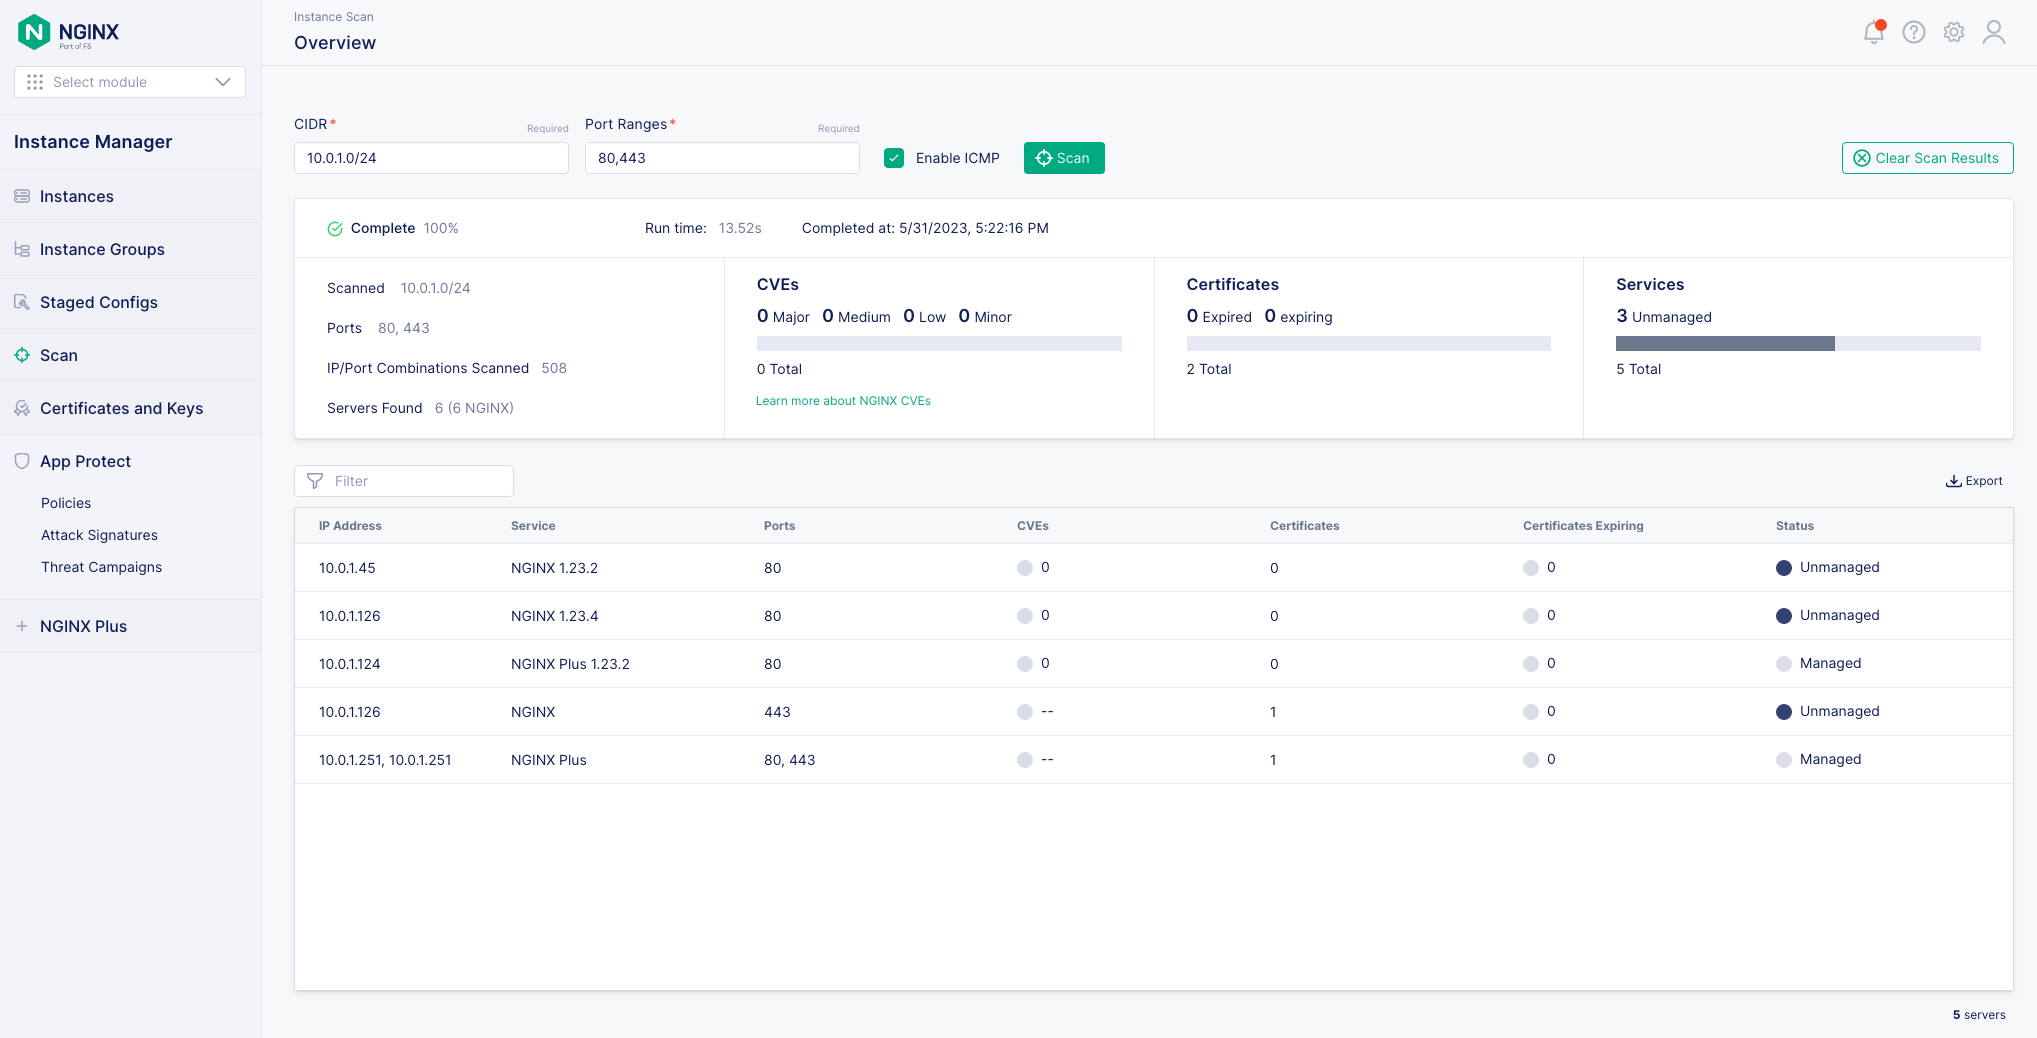
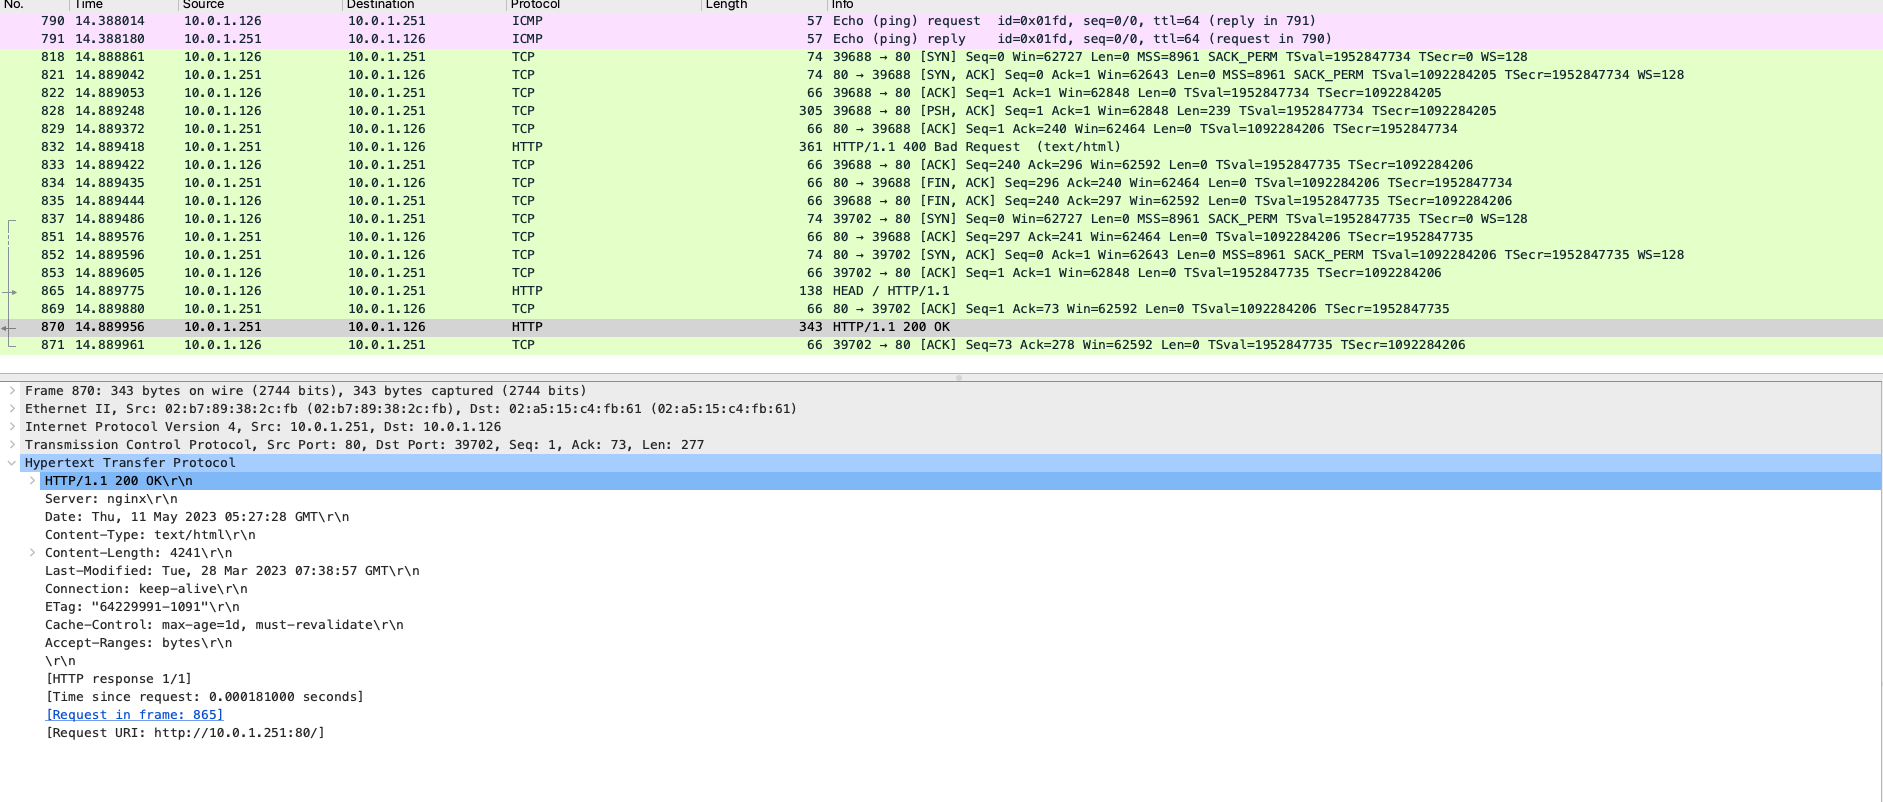
Um aktive Hosts zu identifizieren, überprüfen Sie zunächst die Erreichbarkeit des Ports mithilfe von ICMP-Hello-Paketen und führen anschließend einen TCP-Handshake durch. Um NGINX zu erkennen, analysieren Sie den HTTP-Header des Servers.
Hinweis: Wenn HTTP in NGINX Plus aktiviert ist, kann Ihr Scan vorhandene CVE-Schwachstellen aufdecken. Die Deaktivierung von HTTP in NGINX Plus könnte jedoch die Genauigkeit dieses Ansatzes beeinträchtigen. Wenn Sie HTTP deaktivieren, kann Ihr Scan keine CVEs identifizieren. Daher wird empfohlen, HTTP in NGINX Plus aktiviert zu lassen, um bei der Identifizierung aktiver Hosts möglichst umfassende und aussagekräftige Ergebnisse zu erzielen.
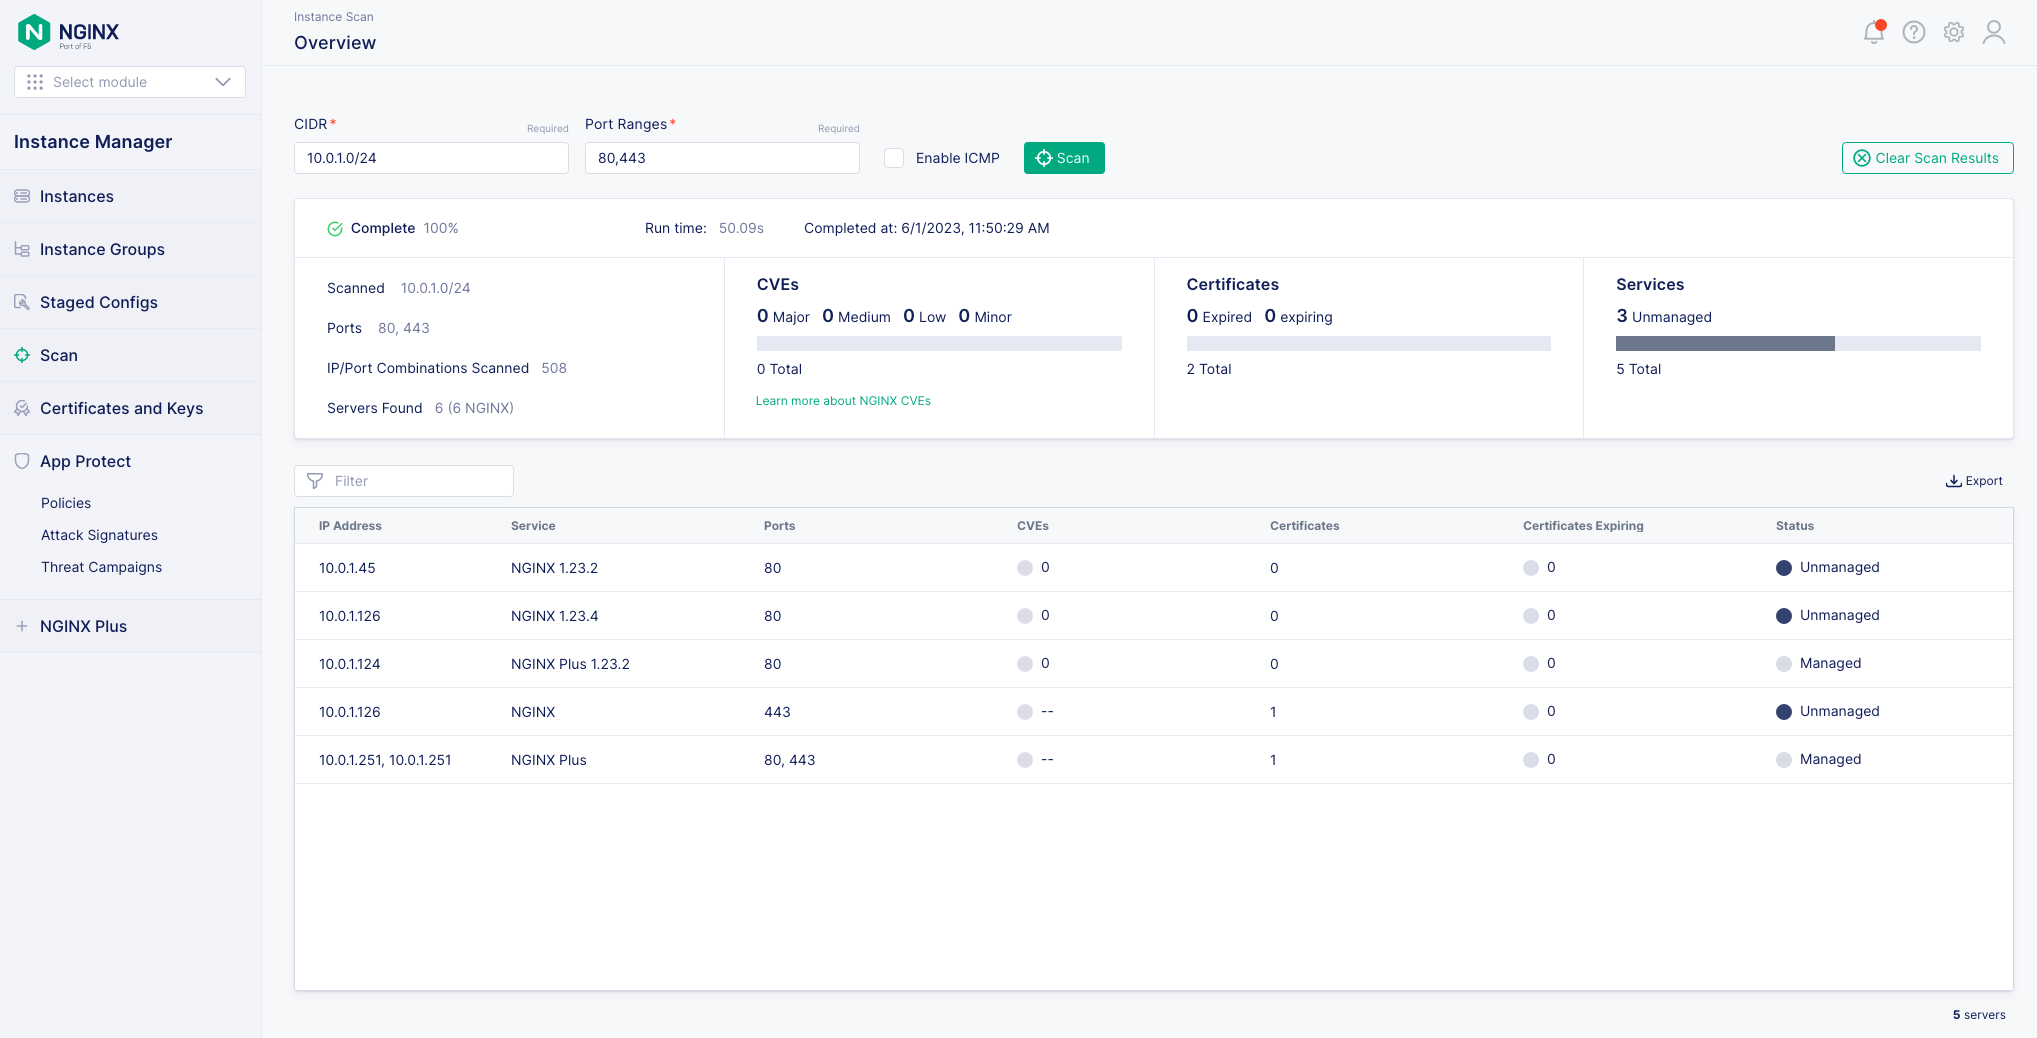
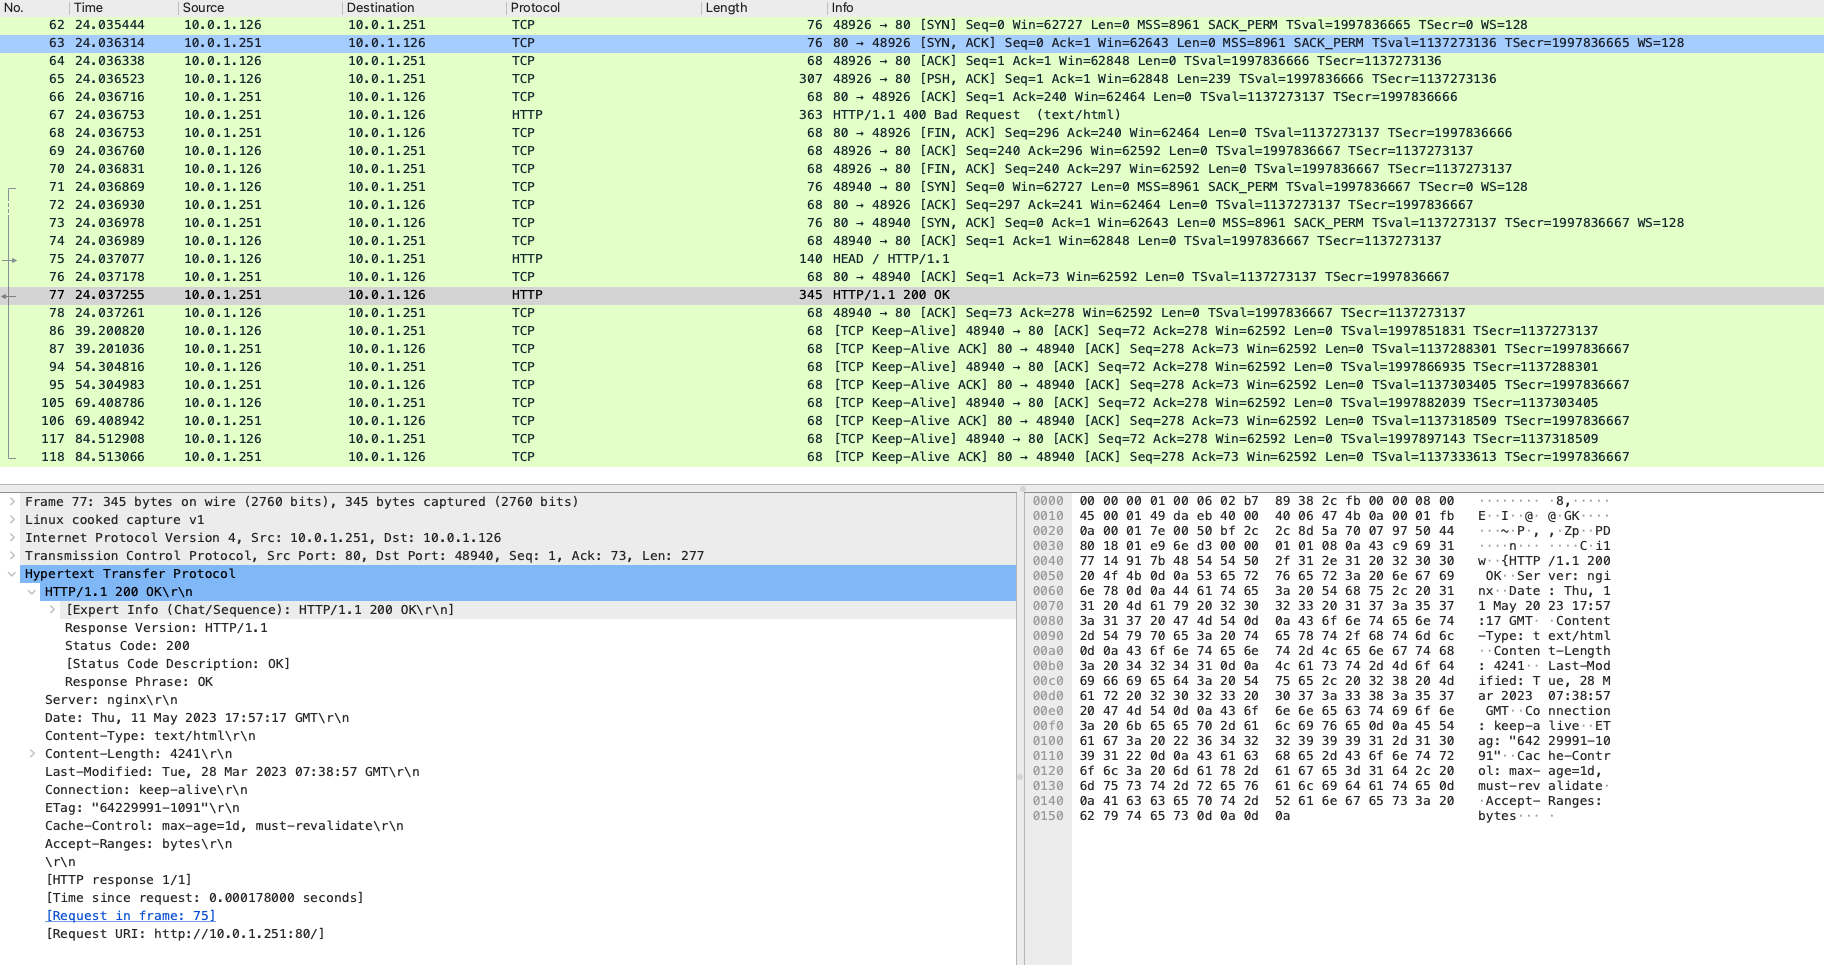
Wenn ICMP deaktiviert ist, können Sie die ordnungsgemäße Funktion eines Ports mithilfe des TCP-Handshake-Verfahrens überprüfen. Dieses Verfahren wertet die Antwort des Ports aus und bestätigt, dass der Port erwartungsgemäß funktioniert. Wenn die SYN-Anfrage beantwortet wird, kann Instance Manager feststellen, ob auf dem Port NGINX ausgeführt wird oder ob das Zertifikat abgelaufen ist.
Hinweis: Wenn die SYN-Anfrage unbeantwortet bleibt, kann sich der Vorgang verzögern und möglicherweise zu einer Erschöpfung der verfügbaren Ports führen.
Instance Manager kann das Ablaufdatum des SSL-Zertifikats jedes Servers überprüfen, unabhängig davon, ob dieser zu den NGINX-Servern gehört. Das Modul prüft das Ablaufdatum des SSL-Zertifikats jedes Servers umfassend, um potenziell ablaufende Zertifikate zu erkennen. Die von Instance Manager durchgeführten Scans decken alle angeforderten Ports ab, warnen Sie vor abgelaufenen SSL-Zertifikaten und liefern wertvolle Erkenntnisse, die Ihnen helfen, Ihr Unternehmen zu schützen.
Schließlich erhalten Sie durch die Implementierung einer rollenbasierten Zugriffskontrolle (Role-Based Access Control, RBAC) die vollständige Kontrolle darüber, wer einen Scan starten darf und wer Zugriff auf Ihre Scanergebnisse erhält. Mit dieser Funktion bleiben Ihre vertraulichen Informationen geschützt und sicher, da nur autorisierte Personen auf die Ergebnisse zugreifen können.
Weitere Ressourcen
Die vollständige Dokumentation zum NGINX Management Suite Instance Manager finden Sie hier.
Wenn Sie den Instance Manager noch heute kennenlernen möchten, können Sie Kontakt mit uns aufnehmen, um Ihre spezifischen Anwendungsfälle zu besprechen.
Über den Autor

Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.