Seit der Veröffentlichung von NGINX Instance Manager Anfang 2021 haben wir die Funktionalität kontinuierlich erweitert und uns dabei am Feedback unserer Benutzer zu ihren wichtigsten Prioritäten und größten Herausforderungen orientiert. Instance Manager ist heute das Kernmodul der NGINX Management Suite, unserer Sammlung von Management-Plane-Modulen, die die Verwaltung und Überwachung von NGINX in großem Maßstab erleichtern. Nach zwei Jahren intensiver Arbeit ist der heutige Instance Manager schlicht und einfach besser als je zuvor.
Zu den wichtigsten jüngsten Verbesserungen an Instance Manager gehören:
- Remote-Konfiguration und Konfigurationsgruppen zur Unterstützung Ihrer Skalierung
- Robuste und granulare rollenbasierte Zugriffskontrolle (RBAC), mit der mehrere Teams ihre Bereitstellungen verwalten können
- Verbesserte Überwachungsoptionen, die mehr Flexibilität und tiefere Einblicke bieten
- Erhöhte Sicherheit durch Funktionen zur Überwachung und Verwaltung von NGINX App Protect WAF
In diesem Beitrag konzentrieren wir uns auf die Verbesserungen der Konfigurationsverwaltungsfunktionen von Instance Manager. Einer der Hauptgründe für die Beliebtheit von NGINX ist die große Bandbreite an Anwendungsfällen, die es abdeckt – von der Bereitstellung von Webinhalten und dem Content-Caching bis hin zu Reverse-Proxying und Lastverteilung. Wenn Sie Ihre NGINX-Bereitstellung auf weitere Anwendungsfälle ausweiten, werden die Konfigurationen in Ihrer gesamten NGINX-Umgebung komplexer und vielfältiger. Sie manuell präzise festzulegen und nachzuverfolgen, wird dadurch mühsam und fehleranfällig.
Instance Manager erleichtert die Skalierung erheblich, indem er als zentrale Steuerungsstelle für die Remote-Verwaltung Ihrer gesamten NGINX-Flotte dient. So können Sie Ihren Kunden unabhängig von der zunehmenden Komplexität Ihrer Systeme ein konsistentes und hochwertiges Benutzererlebnis bieten.
In diesem Beitrag konzentrieren wir uns auf drei Funktionen des Instance Managers für das Konfigurationsmanagement, die Sie bei der Skalierung unterstützen.
Remote-Konfigurationsmanagement spart Zeit
Mit Instance Manager verwalten Sie alle Ihre Konfigurationen von NGINX Open Source und NGINX Plus zentral und remote über eine einzige Benutzeroberfläche. Sie können zwischen Hunderten verwalteten NGINX-Instanzen navigieren, um Aktualisierungen vorzunehmen sowie Status und Datenverkehr zu überwachen – entweder über die Weboberfläche oder die API. Mit der API lässt sich die NGINX-Konfigurationsverwaltung ganz einfach in Ihre CI/CD-Pipeline integrieren.
Der in die Weboberfläche integrierte Konfigurationseditor basiert auf dem Open-Source-Editor Monaco und erleichtert die Bearbeitung der NGINX-Konfiguration. Der Instance Manager Analyzer hebt Fehler während der Bearbeitung automatisch hervor und empfiehlt Korrekturen gemäß bewährten Verfahren.
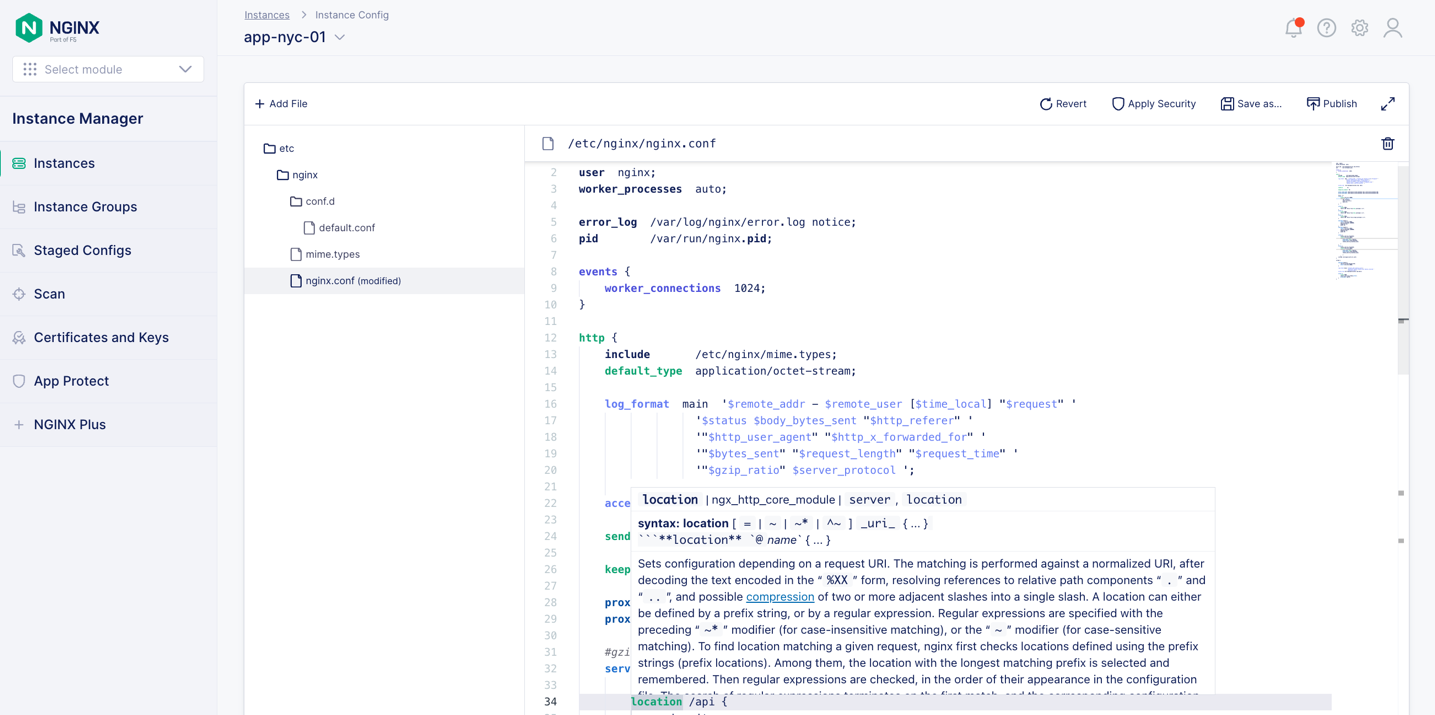
Mit Instanzgruppen können Sie dieselbe Konfiguration auf mehrere Instanzen anwenden. Dies erleichtert die Skalierung erheblich, da Sie nur eine einzige Kopie der Konfiguration verwalten und sie mit nur einem Tastendruck auf alle Instanzen in der Gruppe anwenden. Wenn Sie weitere Instanzen erstellen, fügen Sie diese während des Onboardings einer Instanzgruppe hinzu, damit die richtige Konfiguration sofort angewendet wird.
Mit gestaffelten Konfigurationen können Sie eine Konfiguration von Grund auf neu erstellen oder die Konfiguration einer einzelnen Instanz kopieren und speichern, um sie später auf einer oder mehreren Instanzen bereitzustellen.
Effiziente Verwaltung von SSL/TLS-Zertifikaten gewährleistet Sicherheit
Die sichere Kommunikation zwischen NGINX-Instanzen und ihren Clients setzt eine ordnungsgemäße Verwaltung der SSL/TLS-Zertifikate und der zugehörigen Schlüssel voraus. Abgelaufene oder ungültige Zertifikate können die Integrität Ihrer gesamten Organisation gefährden.
Mit Instance Manager können Sie bequem SSL/TLS-Zertifikate überwachen, verwalten und bereitstellen – auf all Ihren Instanzen und entweder über die Weboberfläche oder die API. Die Weboberfläche hebt abgelaufene oder demnächst ablaufende Zertifikate hervor und hilft Ihnen so, kostspielige und zeitaufwendige Ausfälle zu vermeiden.
Rollenbasierte Zugriffskontrolle verbessert Arbeitsabläufe
Mit der Einführung von DevOps-Praktiken übertragen Unternehmen die Verantwortung für die Verwaltung von Anwendungen und Infrastruktur zunehmend auf Entwicklungsteams. Dadurch wird es zwar komplexer, aber nicht weniger wichtig, sicherzustellen, dass die richtigen Benutzer über die passenden Zugriffsrechte verfügen. Mit Instance Manager können Sie Ihre Single-Sign-on-Lösung (SSO) nahtlos integrieren und mithilfe der rollenbasierten Zugriffskontrolle (RBAC) klar abgegrenzte Zuständigkeitsbereiche für verschiedene Teams schaffen.
RBAC stellt sicher, dass Sicherheits- und Compliance-Richtlinien ordnungsgemäß durchgesetzt werden, und ermöglicht es Teams zugleich, ihre eigenen Ressourcen zu verwalten. Sie können Rollen erstellen, die Berechtigungen sowohl nach Funktionen als auch nach Ressourcen differenziert zuweisen.
Mit RBAC können sich Teams auf ihre Fachgebiete konzentrieren und dadurch schneller und effizienter arbeiten. Gleichzeitig können Administratoren sicher sein, dass sich die gesamte Organisation an wichtige Richtlinien und Vorgaben hält.
Jetzt loslegen
Die jüngsten Verbesserungen an den Tools von Instance Manager zur Verwaltung von Remote-Konfigurationen, SSL/TLS-Zertifikaten und Zugriffskontrollen machen es einfacher und komfortabler denn je, Ihre wachsende NGINX-Flotte zu verwalten.
Wenn Sie Instance Manager selbst ausprobieren möchten, starten Sie eine kostenlose 30-Tage-Testversion der NGINX Management Suite. Sie können auch NGINX Plus für Traffic-Management auf Produktionsniveau testen.
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.