Heute (am 24. Juli) schließen wir unsere dreimonatige Entwicklungsarbeit ab und veröffentlichen NGINX Plus Release 4 (R4).
NGINX Plus R4 vereint die kürzlich in unserem Open-Source-Zweig veröffentlichten Funktionen mit einer Reihe ausschließlich kommerziell verfügbarer Funktionen in einer vollständig getesteten und unterstützten Version.
Ende-zu-Ende-Sicherheit
Die Zertifikatsvalidierung und SNI-Unterstützung für Upstreams erhöhen die Sicherheit von API-Aufrufen und lastverteiltem Datenverkehr in nicht vertrauenswürdigen Umgebungen. Ein externer Speicher für Passphrasen verbessert den Schutz Ihrer wertvollen privaten SSL-Schlüssel.
End-to-End-Sicherheit ist ein zentrales Anliegen, insbesondere wenn Sie eine Anwendung entwickeln, die sich über mehrere Standorte erstreckt. Wenn Ihr interner Datenverkehr über das offene Internet (oder sogar innerhalb einer öffentlichen Cloud) läuft, reicht einfaches SSL allein nicht aus, um vor trivialen Man-in-the-Middle-Angriffen (MITM) zu schützen. Diese Version fügt (mit Dank an CloudFlare) eine Zertifikatsüberprüfung für Upstream-Server hinzu, sodass Sie sicher sein können, dass NGINX Plus mit dem vorgesehenen Server kommuniziert. Außerdem bietet sie SNI-Unterstützung für Upstreams, um komplexe Upstream-Dienste sicher zu skalieren.
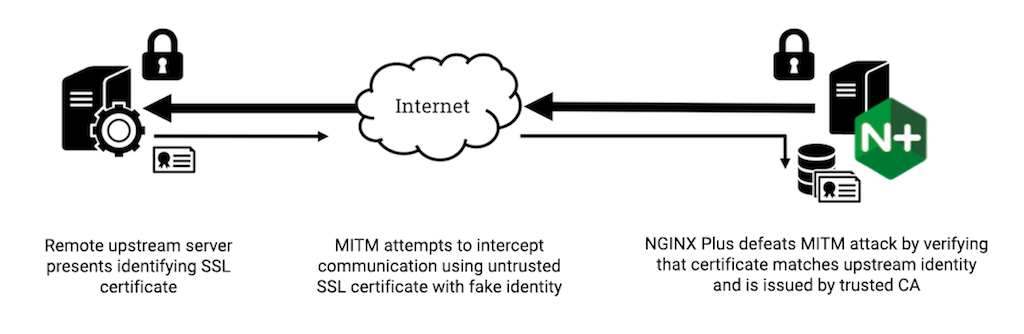
Die interne Sicherheit ist ebenso wichtig. Viele Websites speichern ihre NGINX Plus-Konfiguration zentral, doch dabei stellt sich die Frage, wie der private SSL-Schlüssel geschützt werden kann. Passphrasen zur Entschlüsselung des privaten Schlüssels sind die richtige Lösung, waren bislang jedoch sehr umständlich zu handhaben.
Mit NGINX Plus können Sie einen externen Speicher für Passphrasen verwenden, der sich lokal auf jedem Server befindet und von der Konfiguration getrennt ist. Dadurch wird sichergestellt, dass die Schlüssel sowohl bei der Speicherung als auch bei der Übertragung der Konfiguration geschützt sind und nur autorisierte Server sie entschlüsseln können.
Verbesserter Lastenausgleich und verbessertes Caching
Optimierungen und neue Verfahren für das Load-Balancing und Caching von NGINX Plus machen es zu einem äußerst leistungsfähigen Frontend für die Bereitstellung Ihrer Webanwendungen.caching makes for a very capable frontend to deliver your web applications.
Release 4 ergänzt die vorhandenen Lastverteilungsalgorithmen um einen neuen Algorithmus – Hash – (Round Robin, IP Hash und Least Connections). Mit der Hash-basierten Lastverteilung können Sie den Datenverkehr anhand einer Hash-Funktion aus einer beliebigen Kombination von Anfrageparametern – etwa Quell-IP-Adresse und -Port, URL usw. – gleichmäßig auf eine Upstream-Gruppe verteilen.
Die Hash-Methode ist besonders nützlich, wenn Sie den optionalen Parameter „consistent“ für die Direktive „hash“ aktivieren. Dadurch wird ein konsistenter Hash-Lastausgleich ermöglicht (unter Verwendung der Lastausgleichsmethode „ketama“ für die Interoperabilität mit memcached), was beim Lastausgleich für Cache-Server und andere Anwendungen, die Zustandsdaten ansammeln, einen enormen Vorteil bietet.
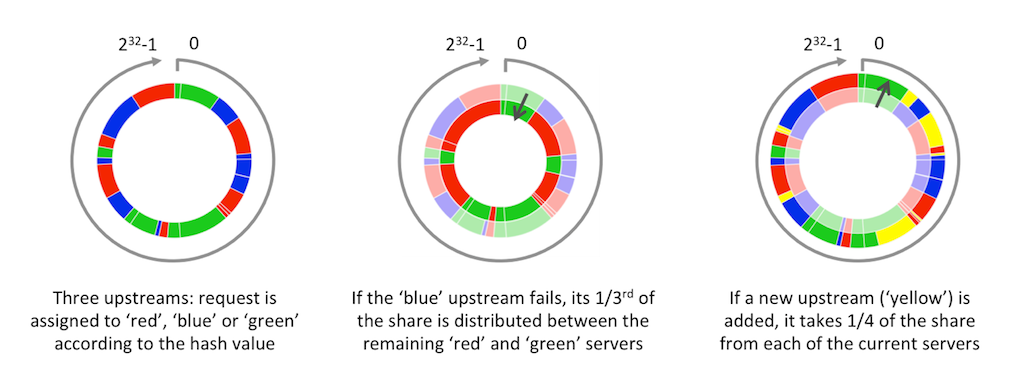
Beim konsistenten Hashing werden Anfragen anhand des Hashwerts des vom Benutzer angegebenen Schlüssels gleichmäßig auf die Zielserver verteilt. Wird ein Server hinzugefügt oder entfernt (beispielsweise aufgrund eines Ausfalls), wird nur der kleinstmögliche Teil des Hashraums neu verteilt, um Cache-Fehlzugriffe zu minimieren. Um eine gleichmäßige Verteilung zu gewährleisten, verwendet die Ketama-basierte Implementierung von NGINX Plus 160 Punkte pro Server im Hashraum (die obige Abbildung zeigt nur 8 Punkte).
Release 4 führt außerdem einen neuen Mechanismus für die Sitzungsaffinität ein – Sticky Learn –, der die bestehenden Mechanismen (Sticky Route und Sticky Cookie) ergänzt. Der Learn-Mechanismus ist äußerst flexibel: NGINX Plus lernt dynamisch, welche Sitzungen von den einzelnen Servern initiiert werden, und kann die Sitzungssignatur in Clientanfragen identifizieren. Diese Funktion bietet vielfältige Einsatzmöglichkeiten, wenn Sie eine präzise Steuerung der Weiterleitung von Anfragen innerhalb von Upstream-Gruppen benötigen.
Schließlich reduziert das Caching die Last auf Ihren Upstream-Servern jetzt noch effektiver. Die Cache-Revalidierung kann sowohl ETags als auch den Last-Modified-Zeitstempel verwenden, um zu überprüfen, ob sich der Inhalt geändert hat.
Einfacheres Monitoring – detaillierte Einblicke in die benötigten Daten
Konzentrieren Sie sich auf die benötigten Informationen, indem Sie Protokollierungs- und Überwachungsdaten filtern und detailliert analysieren.
NGINX Plus erzeugt über das access_log und seine einzigartige Funktion zur Live-Aktivitätsüberwachung eine Fülle von Daten. Mitunter kann die schiere Datenmenge überwältigend sein – die Kosten für ihre Erfassung, Speicherung und Analyse können schlicht zu hoch sein, insbesondere bei stark frequentierten Websites mit einer großen Anzahl von Diensten und Benutzern.
Bedingte Protokollierung im Zugriffsprotokoll ermöglicht es Ihnen, relevante Anfragen zu definieren, die protokolliert werden sollen, und weniger relevante zu ignorieren. Dies ist besonders nützlich für Entscheidungen zur Laufzeit: Vielleicht möchten Sie nur Anfragen protokollieren, die 5xx-Serverfehler verursachen? Oder Anfragen aus dem lokalen Netzwerk ignorieren? Vielleicht möchten Sie nutzlose Daten herausfiltern, die von einem externen System zur Zustandsüberwachung erzeugt werden? Unabhängig von Ihren Anforderungen ist die bedingte Protokollierung die richtige Lösung, wenn Sie Protokolleinträge zur Laufzeit filtern und begrenzen möchten.
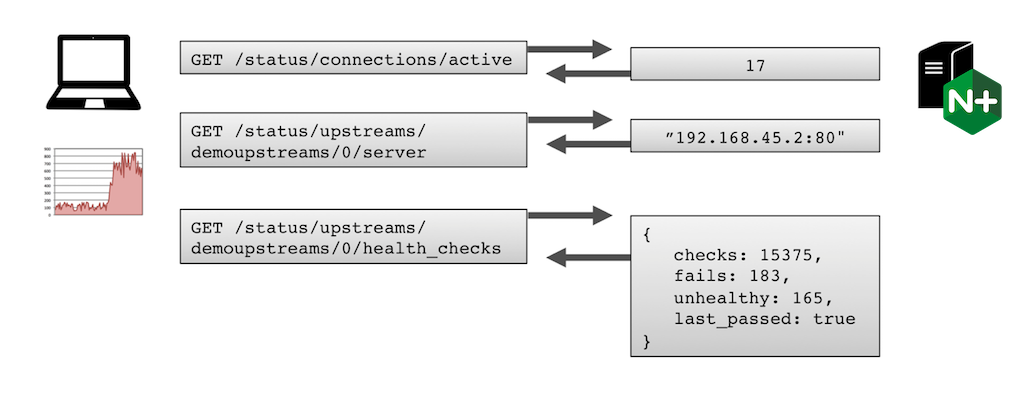
In früheren Versionen von NGINX Plus lieferten Anfragen nach den vom Modul für erweiterte Statusinformationen generierten Daten zur Überwachung der Live-Aktivität eine enorme Menge interner Daten, die die aktuelle Aktivität und den aktuellen Status beschrieben. Wenn Sie jedoch nur einen Zähler (beispielsweise die Anzahl der Anfragen) überwachen oder lediglich den Integritätsstatus der Knoten in Ihren Upstreams abrufen möchten, ist es ineffizient, den gesamten Satz an Statusdaten abzurufen. Mit Release 4 können Sie eine RESTful API verwenden, um gezielt auf Teilmengen der Daten oder auch nur auf einen einzelnen Wert zuzugreifen. Dadurch wird die Überwachung effizienter und ressourcenschonender.
Weitere neue Funktionen in NGINX Plus R4
NGINX Plus R4 übernimmt weitere aktuelle Aktualisierungen, Fehlerbehebungen und neue Funktionen aus der Version NGINX 1.7.3. Zudem wurden die in den Paketen nginx-plus-lua und nginx-plus-extras enthaltenen Drittanbietermodule für die Verwendung von Lua Version 0.9.10 und Passenger Open Source Version 4.0.45 aktualisiert.
Im Einklang mit unserer Richtlinie, nur die von ihren Anbietern unterstützten Versionen von Betriebssystemdistributionen zu unterstützen, haben wir die Unterstützung für CentOS/RHEL 7 hinzugefügt und die Unterstützung für Ubuntu 12.10, 13.04 und 13.10 eingestellt.
Eine vollständige Liste der neuen Funktionen und Änderungen in Release 4 finden Sie auf der Seite „NGINX Plus Releases“.
Wenn Sie NGINX Plus verwenden, empfehlen wir Ihnen dringend, so bald wie möglich auf Release 4 zu aktualisieren. Dadurch erhalten Sie eine Reihe von Fehlerbehebungen und Verbesserungen. Außerdem können wir Sie so besser unterstützen, falls Sie ein Support-Ticket erstellen müssen. Anweisungen zur Installation und zum Upgrade finden Sie im NGINX Plus-Kundenportal.
Wenn Sie NGINX Plus noch nicht ausprobiert haben, starten Sie noch heute Ihre kostenlose 30-Tage-Testversion und erfahren Sie, wie NGINX Plus Ihnen dabei helfen kann, Ihre Anwendungen zu skalieren und bereitzustellen.
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.