
Wir haben NGINX Instance Manager Anfang dieses Jahres eingeführt, um Unternehmen dabei zu unterstützen, Instanzen von NGINX Open Source und NGINX Plus zu erkennen, zu überwachen, abzusichern und zu konfigurieren. Wir freuen uns, NGINX Instance Manager Version 1.0 mit den folgenden neuen Funktionen ankündigen zu können:
- Tagging von NGINX-Instanzen und Benutzerrollen – Gruppieren Sie Ressourcen, um die Verwaltung in großem Umfang zu vereinfachen. Mit nur wenigen Klicks können Sie Konfigurations- und rollenbasierte Zugriffssteuerungseinstellungen (RBAC) gleichzeitig auf alle NGINX-Instanzen einer Gruppe anwenden.
- Zertifikatsverwaltung – Erkennen Sie ablaufende Zertifikate und ersetzen Sie sie, um sichere und unterbrechungsfreie Dienste zu gewährleisten.
Tagging für eine vereinfachte Verwaltung in großem Maßstab
Je mehr NGINX-Instanzen Sie haben, desto schwieriger kann deren Verwaltung werden. Sie können jetzt NGINX-Instanzen und RBAC-Rollen mit Tags versehen und so Aktionen für alle Mitglieder einer Gruppe gleichzeitig ausführen. NGINX-Instanzen oder Rollen lassen sich anhand beliebiger Merkmale gruppieren, beispielsweise nach zuständigem Team (DevOps, NetOps), Verwendungszweck (Test, Sandbox, Produktion), Betriebssystem (CentOS, Ubuntu), NGINX-Modell (NGINX Open Source, NGINX Plus) und Umgebung (AWS, lokal, Private Cloud).
Mit Tags können Sie Aufgaben wie die folgenden schneller und einfacher erledigen:
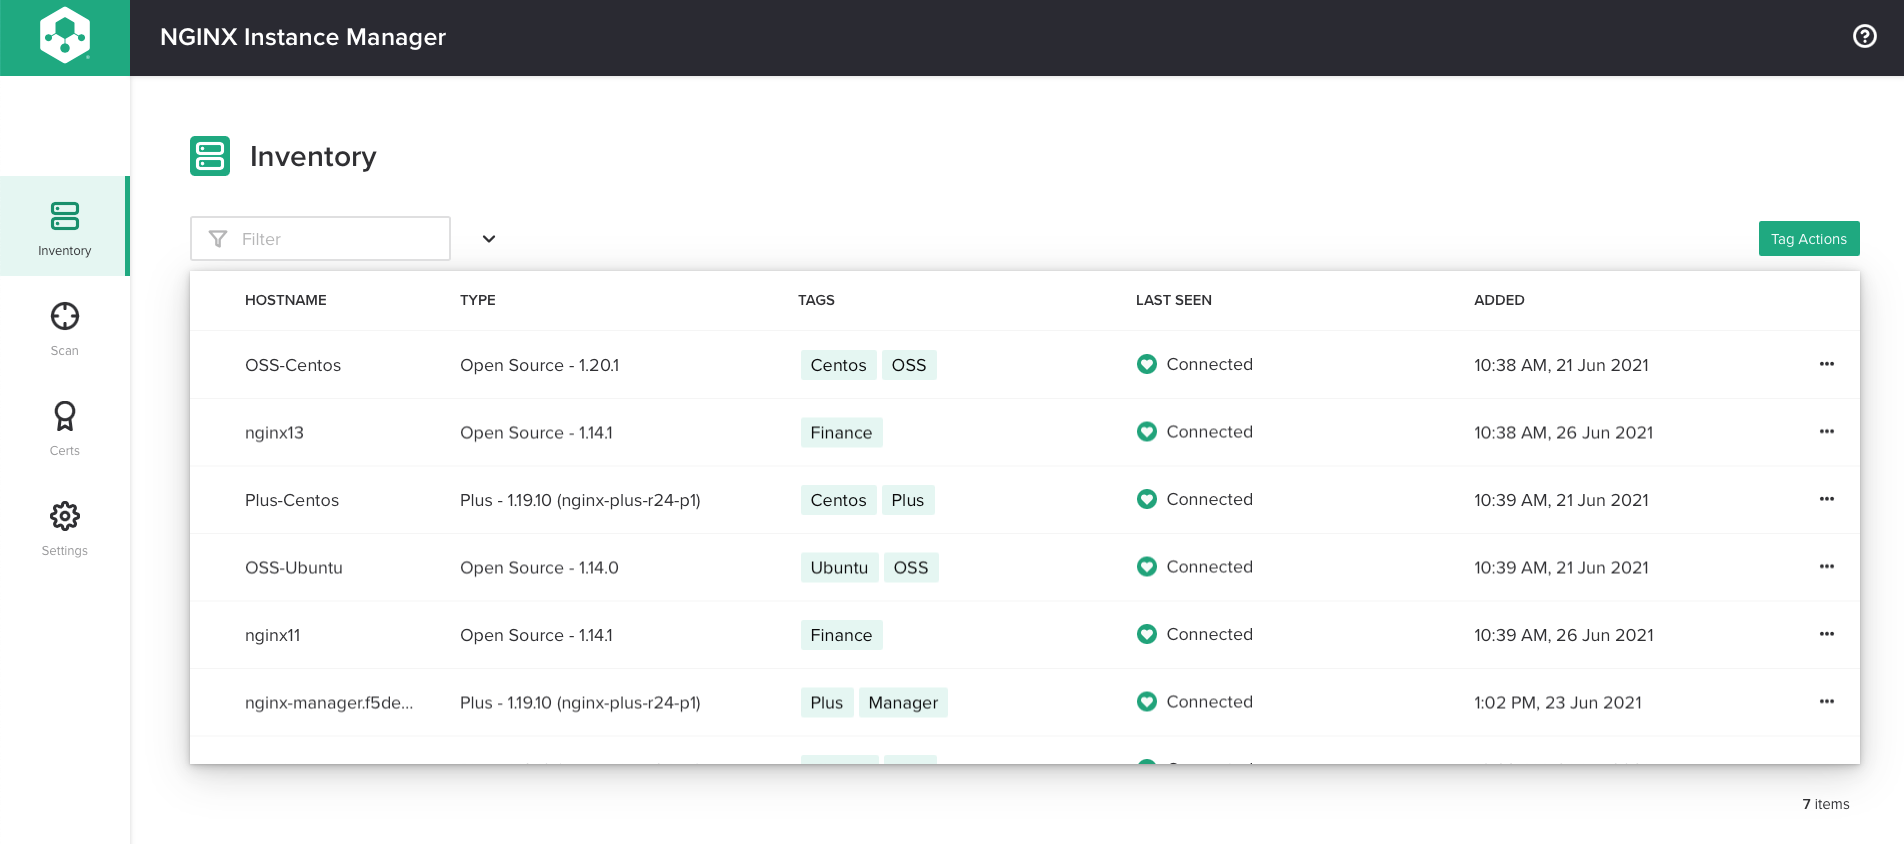
- Konfigurationsmanagement in großem Maßstab – Sie können eine Konfiguration gleichzeitig auf alle mit Tags versehenen NGINX-Instanzen in einer Gruppe anwenden und so Konsistenz gewährleisten. Im folgenden Screenshot sind die Instanzen nach Betriebssystem und NGINX-Modell mit Tags versehen.
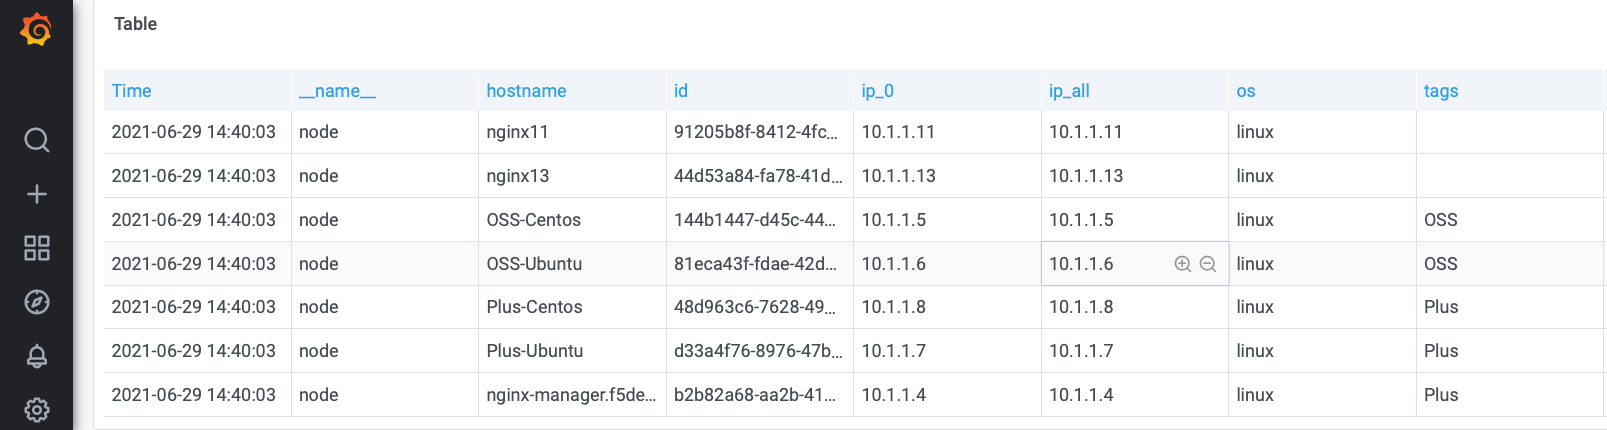
- Kontextbezogenes Monitoring – Grafana-Dashboards enthalten ein Feld namens „tags“ mit kommagetrennten Werten. Sie können PromQL-Abfragen erstellen, um Metriken nach Tag gruppiert darzustellen.
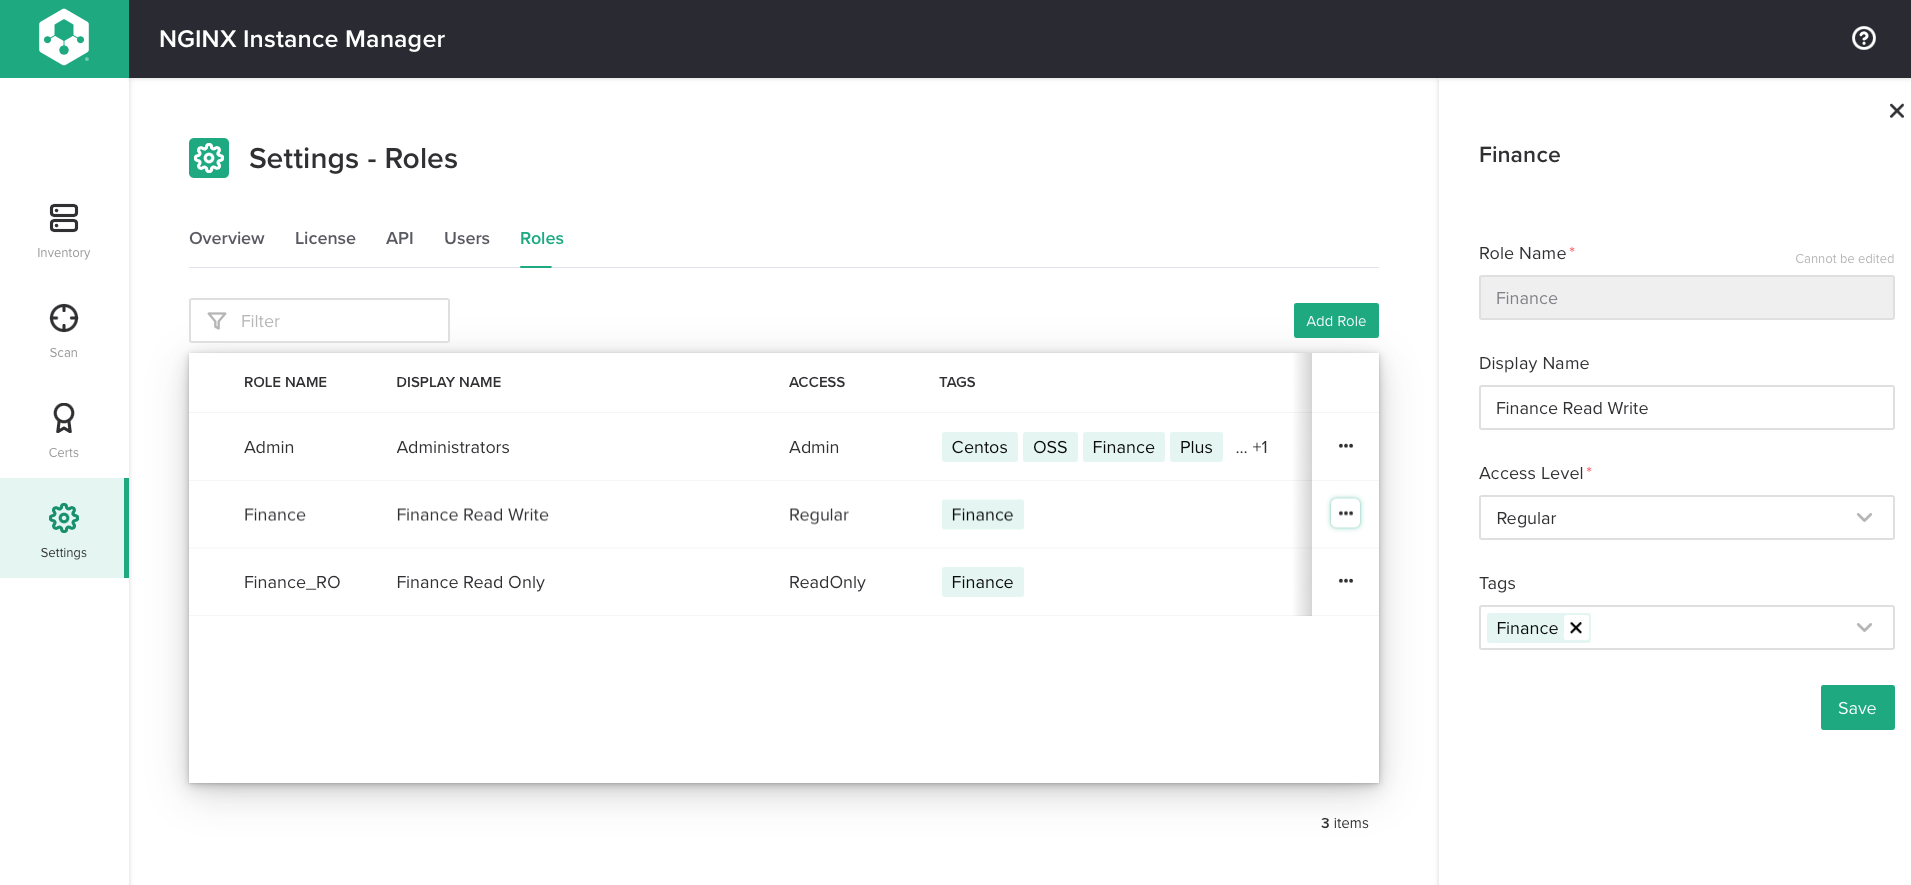
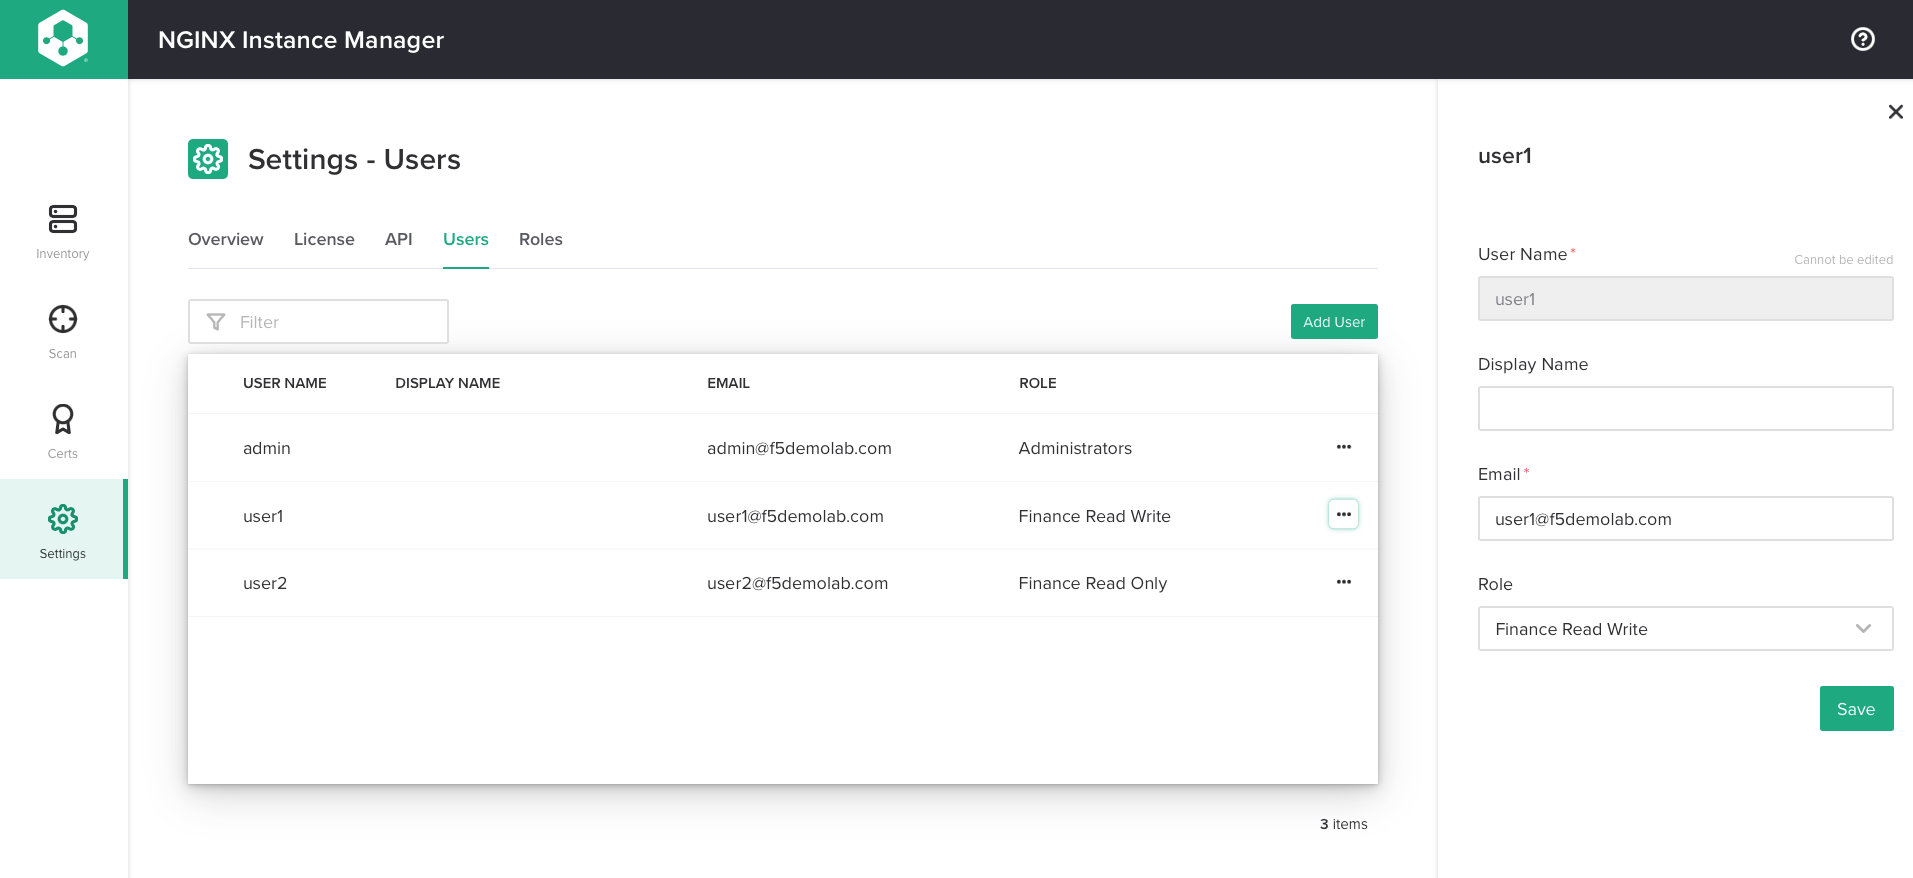
- Zugriffskontrolle – Mit der NGINX Plus-Implementierung der Autorisierung über OpenID Connect und JWTs können Sie den Benutzerzugriff anhand von Rollen mit Tags einschränken. Beispielsweise können Sie Mitgliedern des QA-Teams erlauben, nur NGINX-Instanzen zu verwalten, die mit test gekennzeichnet sind.Hinweis: Diese Funktion wird als Technologievorschau bereitgestellt. Wir raten von der Verwendung in Produktionsumgebungen ab und können Support nur nach bestem Bemühen leisten. Im Screenshot erhalten Benutzer mit der Rolle Finance Lese- und Schreibzugriff auf NGINX-Instanzen mit dem Tag Finance, jedoch nicht auf andere Instanzen. Entsprechend haben Benutzer mit der Rolle Finance_RO ausschließlich Lesezugriff auf Instanzen mit dem Tag Finance.In diesem Screenshot ist user1 die Rolle Finance zugewiesen (erkennbar an ihrem Anzeigenamen Finance Read Write).
Zertifikatsverwaltung für einen unterbrechungsfreien Betrieb
NGINX ist jetzt der Webserver Nr. 1 im Internet. Da so viele Websites darauf angewiesen sind, können abgelaufene SSL/TLS-Zertifikate auf NGINX-Instanzen zu Ausfällen führen. Über die Zertifikatsverwaltungsoberfläche von NGINX Instance Manager können Sie bald ablaufende Zertifikate erkennen und ersetzen, um sichere und unterbrechungsfreie Dienste zu gewährleisten.
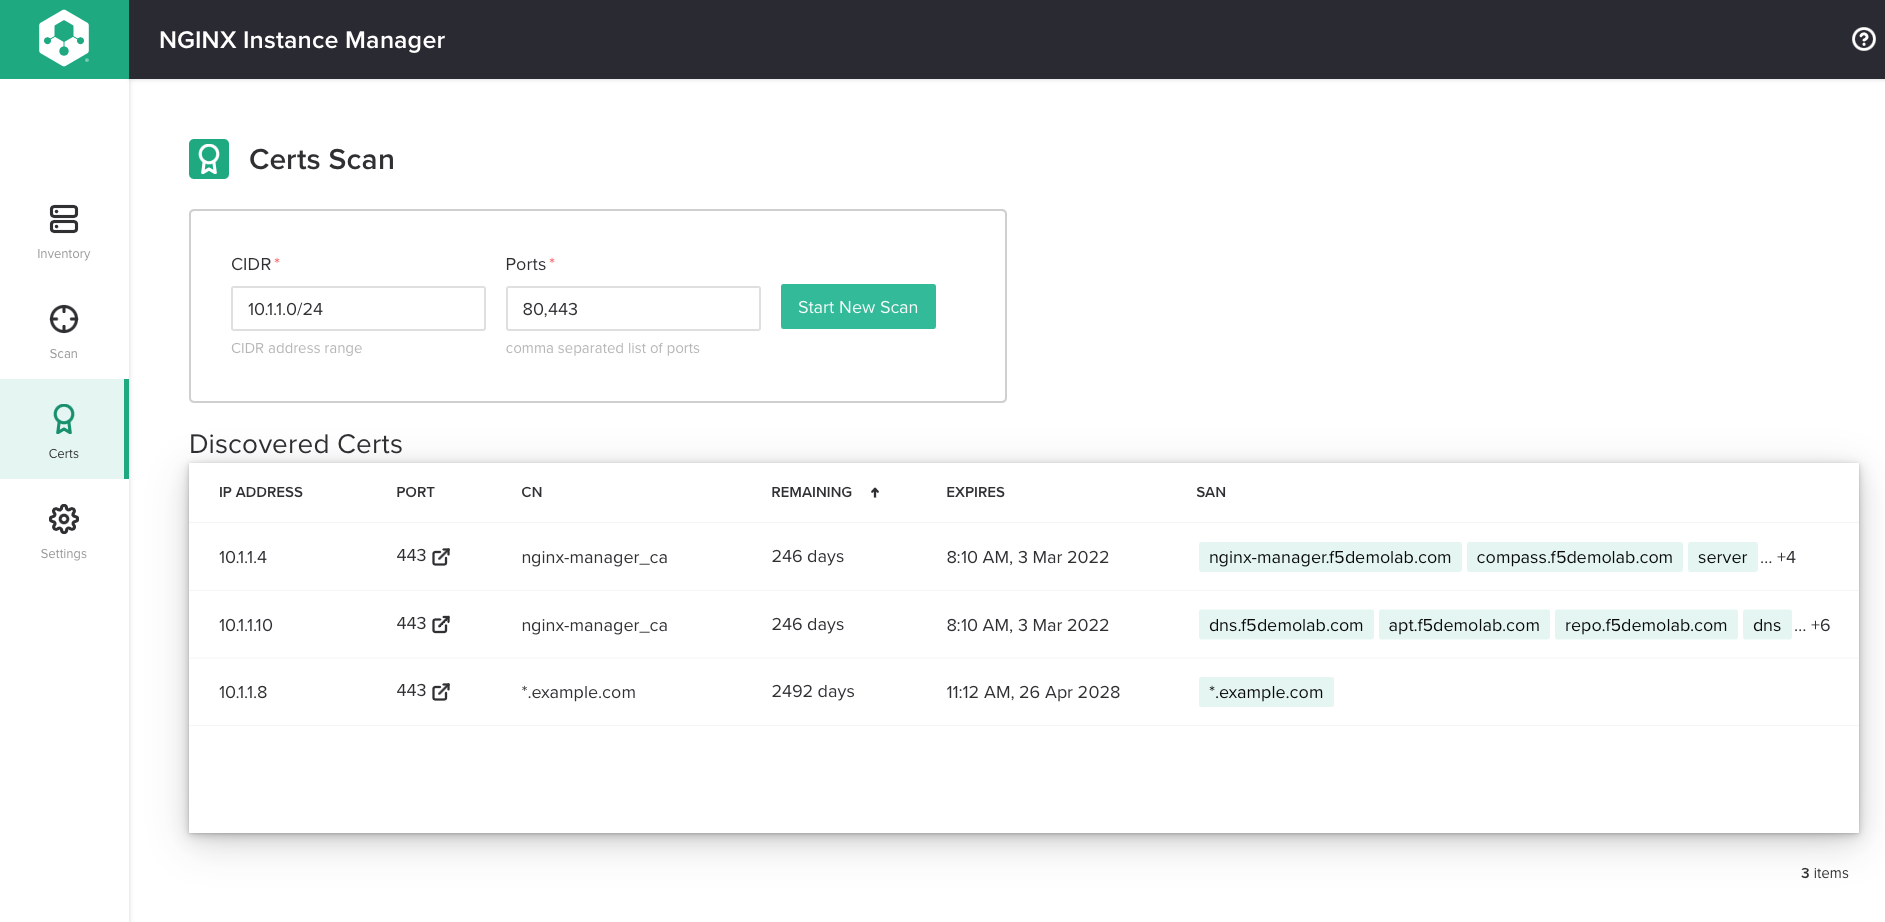
Der Bericht eines Zertifikatsscans gibt an, wie viele Tage bis zum Ablauf verbleiben. Mithilfe der API können Sie Webserver abfragen und überwachen, deren Zertifikat erneuert werden muss – ein separater Agent ist nicht erforderlich. Sobald Sie festgestellt haben, dass ein Zertifikat abgelaufen ist, können Sie es ersetzen. Mit Instance Manager können Sie sogar jede Datei aktualisieren und ersetzen, auf die in der NGINX-Konfiguration verwiesen wird, darunter Schlüsseldateien, JavaScript-Dateien und Zertifikate.
Der Screenshot zeigt die Ergebnisse eines Zertifikatsscans von NGINX-Instanzen mit IP-Adressen im Bereich 10.1.1.0/24, die Port 443 überwachen.
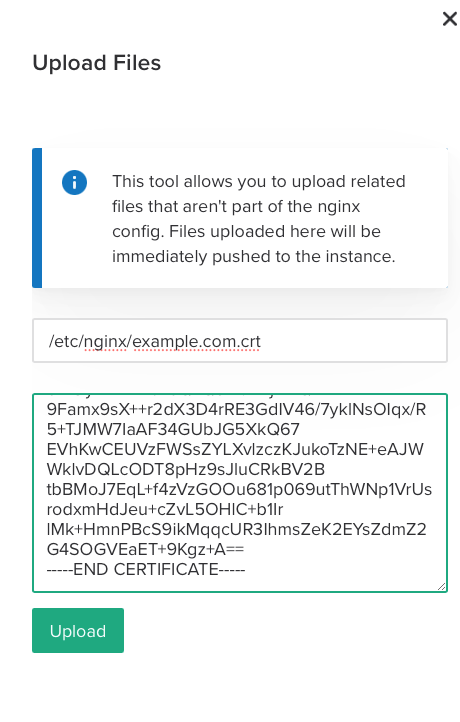
In diesem Screenshot wird der Konfigurationseditor verwendet, um ein Zertifikat auf eine verwaltete NGINX-Instanz hochzuladen.
Möchten Sie NGINX Instance Manager ausprobieren?
Laden Sie eine kostenlose 30-Tage-Testversion herunter oder kontaktieren Sie uns, um Ihre Anwendungsfälle zu besprechen.
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.