Vielleicht haben Sie schon den einen oder anderen bei F5 scherzhaft sagen hören: „Identität ist die neue Firewall.“ Das mag zwar wie eine griffige Floskel klingen, doch hinter dieser einfachen Aussage steckt eine ganze Menge: zahlreiche Sicherheitsaspekte und die sich wandelnde Art und Weise, wie wir den digitalen Umbrüchen unserer Zeit begegnen.
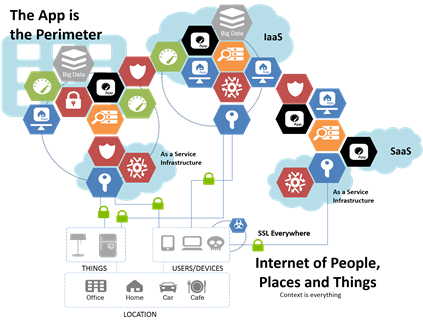
Ob es nun die Cloud oder Bedrohungen sind, die sich stetig in höhere Schichten des Anwendungs-Stacks verlagern, oder die Auflösung monolithischer Anwendungen in APIs und Microservices – Tatsache ist, dass diese Umwälzungen weitreichende Auswirkungen haben. Diese Auswirkungen haben das Fundament erschüttert, auf dem Rechenzentren aufgebaut sind, und führen zu nicht unerwarteten Veränderungen der Rechenzentrumsarchitekturen. Diese Veränderungen werden derzeit maßgeblich durch das Aufkommen grenzenlos agierender Unternehmen vorangetrieben. Unternehmen, die auf Anwendungen angewiesen sind, von denen viele dort draußen (SaaS), einige andere ebenfalls dort draußen (IaaS) und manche nach wie vor hier vor Ort (im Rechenzentrum) bereitgestellt werden.
Die Änderungen sind das Ergebnis der Erkenntnis, dass ein grenzenloses Unternehmen nicht wirksam durch herkömmliche Architekturen geschützt werden kann, bei denen eine Firewall als strategischer Kontrollpunkt für den Zugang zum Unternehmen dient.
So funktioniert es heute nicht mehr, denn der zu schützende Perimeter ist nicht länger das Rechenzentrum. Der Perimeter ist nun diese Anwendung, jene Anwendung und noch eine weitere Anwendung. Herkömmliche IP-basierte Firewalls sind nicht nur aufgrund ihres begrenzten Verständnisses von Anwendungen ineffektiv, sondern auch, weil sie an feste Netzwerkstrukturen gebunden sind. Obwohl sie im Rechenzentrum weiterhin unverzichtbar sind, erweisen sich herkömmliche IP-basierte Firewalls in hochdynamischen Netzwerkumgebungen wie der Cloud als weitgehend wirkungslos, da sich die Adressräume der zu schützenden Anwendungen häufig sehr schnell ändern. Auch die Einführung von Containern hat das Problem der Volatilität bei der netzwerkbasierten Zugriffskontrolle auf Anwendungen verschärft, da Container eine – oft erheblich – kürzere Lebensdauer haben. Bei Lebenszyklen, die in Minuten statt in Tagen, Wochen oder Monaten gemessen werden, ist die Belastung für herkömmliche IP-basierte Firewalls enorm.
Bei der identitätsbasierten Zugriffskontrolle für Anwendungen hingegen geht es darum, Benutzer und Anwendungen einander zuzuordnen – nicht IP-Adressen. Sie bietet eine bessere Möglichkeit, den Zugriff auf Anwendungen kontext- statt konfigurationsbasiert zu steuern. Das bedeutet, dass sich Zugriffsanfragen von Benutzern nicht nur anhand von IP-Adressen, sondern auch anhand von Client, Standort, Gerät, Tageszeit, Netzwerkgeschwindigkeit und Anwendung bewerten lassen – und, wenn gewünscht, zusätzlich anhand der IP-Adresse. So lässt sich besser bestimmen, wer (oder was) Zugriff auf eine bestimmte Anwendung haben sollte (oder nicht). Zudem ist es wesentlich einfacher, diesen Dienst für Anwendungen bereitzustellen, unabhängig davon, wo sie ausgeführt werden. Ein identitätsbasierter Zugriffskontrolldienst kann eine Anwendung vom Rechenzentrum in die Cloud und bei Bedarf wieder zurück begleiten, da seine Steuerung darauf beruht, den Client und die Anwendung zu verstehen und Richtlinien in Echtzeit anzuwenden – unabhängig davon, über welches Netzwerk die entsprechenden Anfragen und Antworten übertragen werden.
Eine identitätsbasierte Zugriffskontrolle ermöglicht zudem einheitliche Bedingungen in unterschiedlichen Umgebungen. Wer zur Steuerung des Anwendungszugriffs auf herkömmliche IP-basierte Firewalls setzt, muss im Rechenzentrum und in der Cloud jeweils unterschiedliche Systeme verwenden. Derselbe identitätsbasierte Zugriffskontrolldienst kann hingegen in beiden Umgebungen eingesetzt werden. Dies ermöglicht einheitliche Richtlinien, die eine bessere Einhaltung der Unternehmensvorgaben gewährleisten und zugleich den Betriebsaufwand für Verwaltung und Audits reduzieren. Wir beobachten, dass diese Einheitlichkeit bei Unternehmen, die eine hybride Multi-Cloud-Umgebung betreiben, weiterhin gefragt ist. In unserem Bericht „State of Application Delivery 2016“ nannten fast die Hälfte (48 %) der Befragten die Einheitlichkeit von Richtlinien und Audits gegenüber lokalen Umgebungen als wichtigen Sicherheitsfaktor für die Einführung der Cloud.
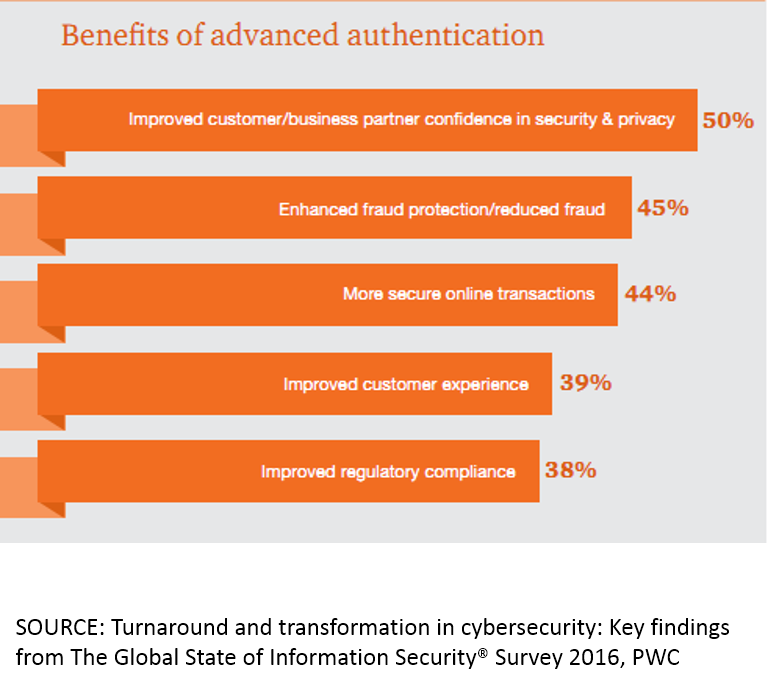
Darüber hinaus zeigt die Zunahme von Sicherheitsverletzungen durch gestohlene oder leicht zu ermittelnde Zugangsdaten, dass es höchste Zeit ist, über eine einfache passwortbasierte Authentifizierung hinauszugehen und intelligentere Verfahren zur Gewährung oder Verweigerung des Zugriffs einzusetzen. PWC in seiner jüngsten globalen Sicherheitsumfrage stellte fest, dass 91 % der Befragten eine „fortschrittliche Authentifizierung“ verwenden. Unter Verweis auf Token und Zwei-Faktor-Authentifizierungsverfahren weist PWC darauf hin, dass eine fortschrittliche Authentifizierung erhebliche Vorteile bietet – nicht nur für das Vertrauen der Kunden, sondern auch für das Vertrauen innerhalb des Unternehmens.
Die kontextbasierte Zugriffskontrolle bietet ähnliche Schutzmaßnahmen, indem sie Anfragen anhand mehrerer „Faktoren“ bewertet. Mit solchen Lösungen lässt sich eine Zwei-Faktor-Authentifizierung implementieren. Unternehmen können jedoch auch Authentifizierungsmaßnahmen entwickeln, die auf automatisch bereitgestellten Kontextinformationen beruhen und so ein noch nahtloseres Anwendungserlebnis ermöglichen. Man könnte argumentieren, dass im Zeitalter der als Clients agierenden „Dinge“ eine stärker automatisierte, auf „vielen Faktoren“ basierende Authentifizierungsrichtlinie erforderlich ist, da die meisten „Dinge“ keine eigenen Mobiltelefone besitzen und ihre Eigentümer es möglicherweise nicht begrüßen würden, an den häufigen Transaktionen beteiligt zu sein, die erforderlich sind, damit sich die Dinge synchronisieren und „nach Hause telefonieren“ können.
Unabhängig davon, wie sich Ihr Unternehmen in Bezug auf Authentifizierung und Zugriffskontrolle entscheidet, wird es sich mit ziemlicher Sicherheit nicht ausschließlich – wenn überhaupt – auf IP-basierte Firewalls verlassen. Denn IP-basierte Firewalls setzen voraus, dass eine klar definierte Unternehmensgrenze existiert. In der heutigen von Cloud und Mobilität geprägten, nahezu flüchtigen Welt der Anwendungsinfrastruktur gibt es diese Grenze jedoch nicht mehr.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...